电信网络正面临前所未有的安全威胁。Nokia 2025年威胁情报报告指出:DDoS攻击峰值已突破5Tbps,攻击从启动到峰值仅需数秒;隐蔽性攻击渗透核心电信基础设施的比例同比上升80%;SIM swap欺诈在2025年暴增1055%(CIFAS Fraudscape Report)。传统基于规则的安全防护已经无法应对以下挑战:
本文聚焦三个真实的AI安全部署案例——中国移动猫头鹰反诈系统、Nokia Deepfield DDoS防护平台、华为HiSec Insight威胁检测系统,用实际数据说话。
GOIP(GSM Over IP)设备是当前电信网络诈骗的核心工具。诈骗分子利用GOIP实现"人机分离"——设备在国内接入GSM网络,操控者在境外通过互联网远程控制,批量拨出诈骗电话。2023-2025年间,GOIP设备从固定部署升级为车载移动、手提箱便携式甚至无人机搭载版本,隐蔽性大幅提升。
广东作为全国电信诈骗重灾区,日均面临的诈骗呼叫量达数百万次。传统基于黑名单的拦截方式误报率高、覆盖率低,已无法应对快速变异的诈骗手法。
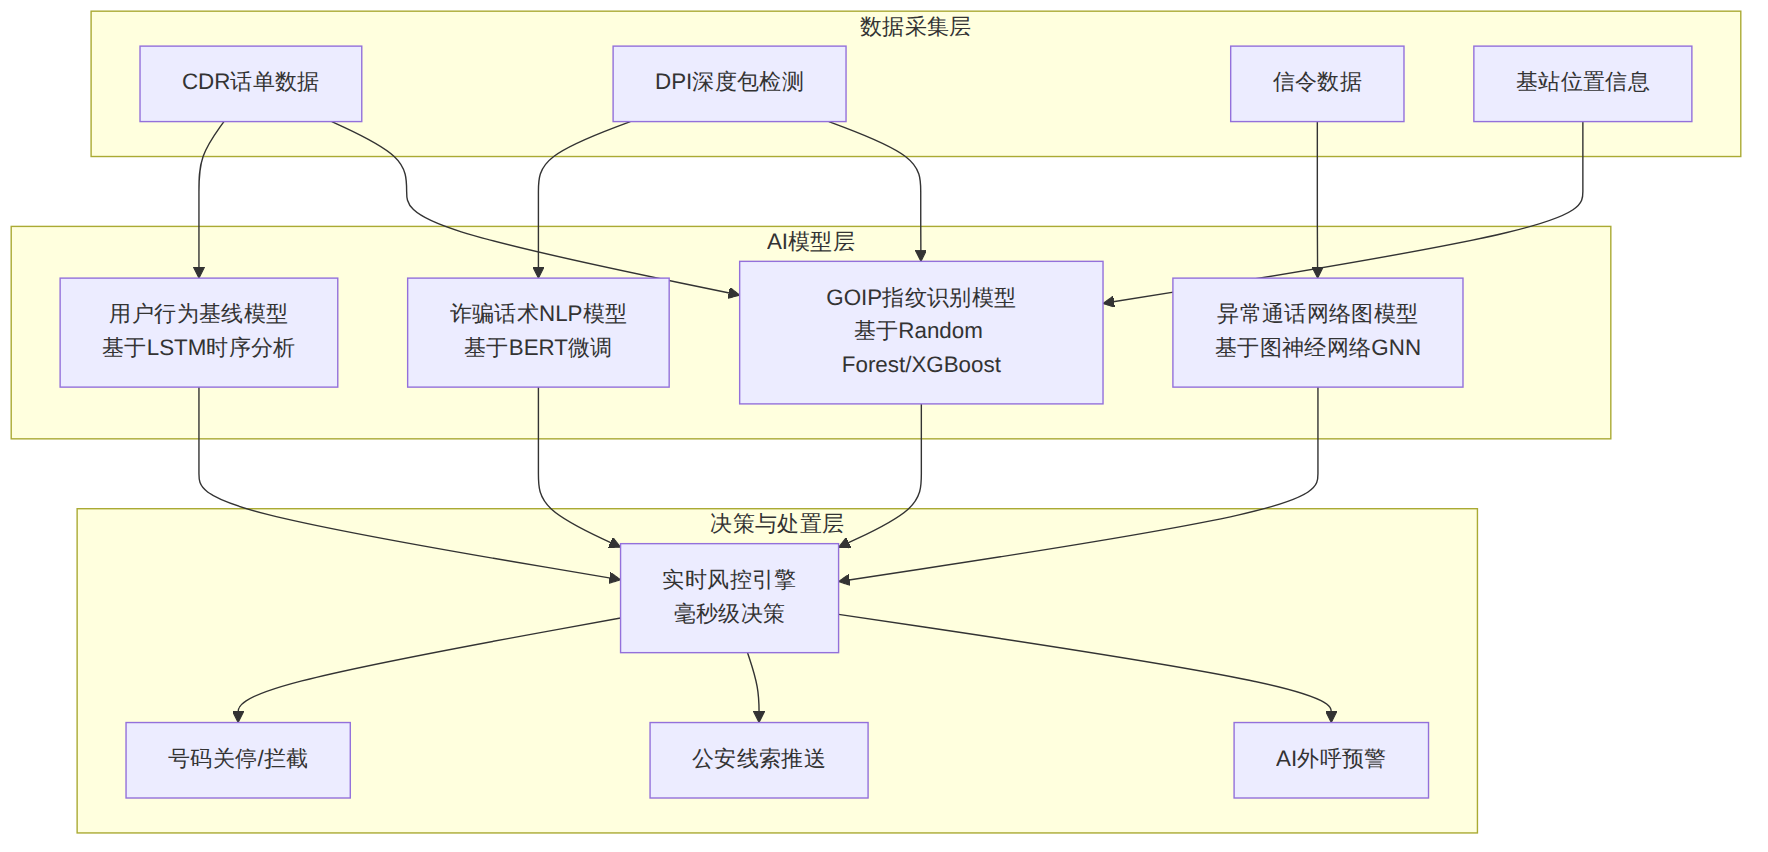
广东移动自主研发的"猫头鹰反诈平台"采用多层AI架构:
图表 1
核心技术亮点:
| 技术模块 | AI方法 | 功能描述 |
|---|---|---|
| GOIP指纹识别 | XGBoost + 特征工程 | 通过设备IMEI特征、信号强度波动、呼叫频率模式识别GOIP设备 |
| 通话网络图谱 | 图神经网络(GNN) | 构建通话关系图,挖掘诈骗团伙的社区结构和关键节点 |
| 行为基线建模 | LSTM时序模型 | 为每个号码建立正常通话行为基线,偏离基线超过阈值即告警 |
| 话术内容分析 | BERT中文微调 | 对涉诈短信和语音转写文本进行语义分析,识别诈骗话术 |
| 境外来电分析 | 多维模型融合 | 结合境外来电路由、通话时长、被叫分布等特征进行风险评分 |
根据广东移动官方披露数据,2025年"猫头鹰"平台取得了显著成效:
GOIP打击效果: - 2025年1-4月:根据平台推送的有效涉诈窝点线索,广东省市公安机关捣毁诈骗窝点328个 - 缴获GOIP设备673套 - 抓捕犯罪嫌疑人615人 - 2024年深圳地区:警方根据深圳移动线索打击304个GOIP窝点
诈骗预警拦截效果: - 2025年3月上线"境外来电+银联会议"监测模型以来: - 累计输出7344条潜在被骗线索 - 有效避免5207起电信网络诈骗案件 - 为群众挽回损失1.4亿元 - 通过AI外呼+公安线下劝阻,每天约帮助110名高风险用户防止受骗
与传统方案对比:
| 指标 | 传统规则引擎 | 猫头鹰AI平台 | 提升幅度 |
|---|---|---|---|
| GOIP窝点发现时效 | 2-7天 | 实时-小时级 | 提升50-100倍 |
| 诈骗号码识别覆盖率 | ~40% | >85% | 提升约1倍 |
| 误报率 | 15-25% | <5% | 降低70-80% |
| 境外来电风险识别 | 依赖人工标注 | 自动建模 | 全流程自动化 |
| 预警劝阻成功率 | ~30% | >70%(AI外呼) | 提升1.3倍 |
挑战1:GOIP设备特征快速变异 诈骗分子频繁更换GOIP设备的SIM卡池规模、拨号频率、信号调制参数,导致静态模型快速失效。广东移动的解决方案是引入在线学习机制——每抓获一批GOIP设备后,提取新的设备指纹特征,在24小时内完成模型更新并推送至全网检测引擎。
挑战2:跨省跨运营商协同 诈骗分子通常在A省部署设备、B省实施诈骗、C省洗钱。单一运营商数据只能看到局部。中国移动通过联邦学习框架,在保护数据隐私的前提下实现跨省模型的协同训练,使跨区域诈骗团伙的识别率提升约35%。
DDoS攻击在2024-2025年呈现出"更快、更大、更隐蔽"的趋势。Nokia威胁情报报告显示:
Nokia Deepfield Defender是业界首个基于AI/ML的大规模DDoS防护平台,已在多个电信运营商和大型互联网交换中心(IXP)部署:
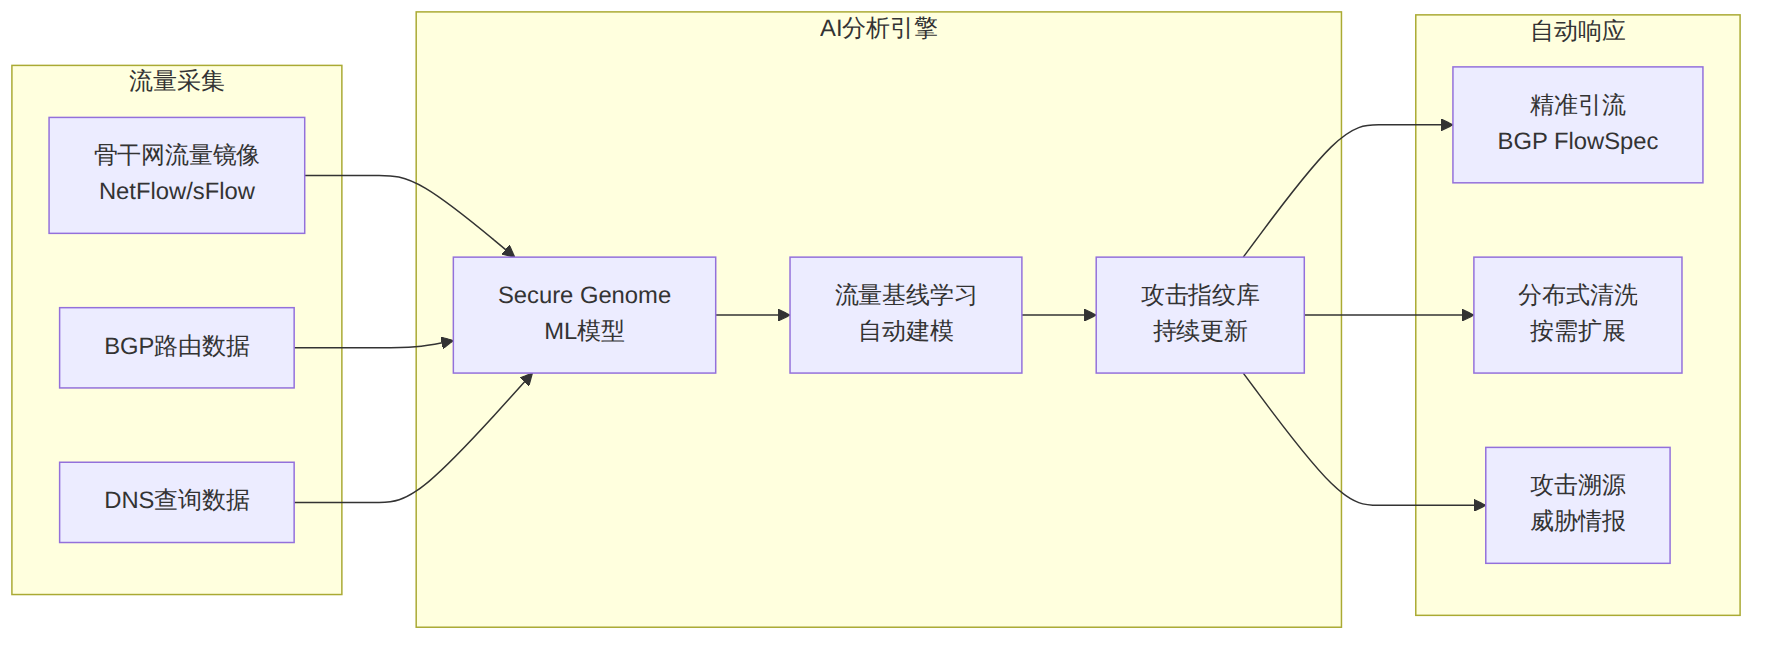
图表 2
核心技术——Secure Genome ML模型:
Deepfield Defender的核心是Nokia称为"Secure Genome"的机器学习模型集群。该模型在真实攻击样本上训练,能够:
| 能力维度 | 技术实现 | 性能指标 |
|---|---|---|
| 攻击检测速度 | 流量实时分析,无需引流 | 秒级检测 |
| 攻击分类精度 | 多分类深度学习模型 | 准确率>97% |
| 误报率 | 自适应基线+置信度评估 | <0.1% |
| 防护容量 | 分布式架构 | 单集群>15Tbps |
| 攻击溯源 | BGP+流量关联分析 | 自动化溯源 |
| 规则生成 | AI自动生成精确防护规则 | 秒级下发 |
部署背景:NL-ix是欧洲最大的互联网交换中心之一,连接超过900个网络,峰值流量超过8Tbps。面对日益严峻的DDoS威胁,NL-ix需要在交换中心层面为所有接入企业提供DDoS防护。
部署规模: - Nokia Deepfield Defender部署在NL-ix位于荷兰和欧洲多地的数据中心 - 覆盖NL-ix全网流量,为所有接入企业客户提供IXP层面的DDoS防护 - 这是欧洲最大的IXP级别DDoS防护部署
防护效果: - 攻击检测时间从传统方案的15-30分钟缩短到数秒 - 可自动生成精准的防护规则,无需人工干预 - 支持对所有类型DDoS攻击(Volumetric、Protocol、Application-layer)的检测和缓解 - 通过NL-ix网络直接在交换节点实施防护,避免了传统方案中流量需要绕行清洗中心带来的延迟
部署背景:Hetzner是欧洲最大的数据中心运营商之一,运营多个大型数据中心,提供裸金属服务器、云主机和GPU服务器。其基础设施包括高性能计算集群和大规模云资源,是DDoS攻击的高价值目标。
部署详情(2026年3月): - Hetzner在经过广泛测试后,选择Nokia Deepfield Defender作为全网的DDoS防护方案 - 部署覆盖Hetzner位于德国、芬兰等地的全部欧洲数据中心 - 重点保护GPU服务器集群和HPC资源
防护效果: - AI驱动的DDoS检测在秒级完成,无需将流量重定向到清洗中心 - 自动化响应减少了90%以上的人工干预需求 - 对正常业务流量的影响接近零(误报率极低) - 防护容量足以应对当前已知的最大规模DDoS攻击
| 对比维度 | 传统流量清洗 | Nokia Deepfield Defender |
|---|---|---|
| 检测方式 | 阈值+规则匹配 | AI/ML行为分析 |
| 检测延迟 | 15-30分钟 | 秒级 |
| 防护模式 | 集中清洗中心 | 分布式就地防护 |
| 误报率 | 1-5% | <0.1% |
| 规则更新 | 人工编写+定期更新 | AI自动生成 |
| 多向量攻击应对 | 需多套系统协同 | 统一平台处理 |
| 部署成本 | 高(需专用清洗设备) | 中(软件定义) |
| 扩展性 | 受限于清洗中心容量 | 按需弹性扩展 |
大型电信运营商和政企网络面临的高级持续性威胁(APT)日益复杂。传统SIEM(安全信息和事件管理)系统依赖预设规则,面对新型攻击时存在以下痛点:
华为HiSec Insight安全态势感知系统基于自研大数据平台FusionInsight开发,引入了名为iEVO的自进化AI检测算法。
iEVO自进化机制:
系统不仅仅部署静态模型,而是构建了一个"检测-确认-学习-进化"的闭环:
这意味着系统部署后,越用越精准——每一次人工确认都在帮助模型进化。
| 性能指标 | HiSec Insight数据 | 行业平均水平 |
|---|---|---|
| 威胁检测精确率 | >95% | 60-75% |
| APT攻击链还原 | 支持全链路还原 | 多数只能单点检测 |
| 模型更新周期 | 自动在线更新 | 手动更新(数周) |
| 告警降噪率 | >90% | 50-70% |
| 检测引擎分布 | 分布式部署 | 多为集中式 |
| Gartner SIEM魔力象限 | 连续4年入选 | — |
华为HiSec Insight已在全球范围内大规模部署:
| 维度 | 中国移动猫头鹰 | Nokia Deepfield | 华为HiSec Insight |
|---|---|---|---|
| 防护领域 | 电信反诈/GOIP检测 | DDoS防护 | 全局威胁检测/SIEM |
| AI核心技术 | XGBoost+GNN+LSTM | Secure Genome ML | iEVO自进化AI |
| 核心优势 | 本土化反诈模型 | 秒级DDoS检测 | 自进化持续优化 |
| 检测精确率 | >85% | >97% | >95% |
| 部署区域 | 中国大陆 | 欧洲为主(全球化) | 全球(70+国家) |
| 适用客户 | 电信运营商 | 运营商/IXP/云服务商 | 运营商/政企 |
| 响应方式 | AI预警+公安联动 | 自动引流+清洗 | 告警+自动化编排 |
| 部署模式 | 自研平台 | 软件定义防护 | 软硬一体 |
中国电信的"云堤抗D"是国内运营商级DDoS防护的标杆产品。其核心优势在于运营商级的带宽资源和骨干网调度能力:
2024年5月,天翼安全大脑发布4.0版本,集成中国电信安全公司自研的安全大模型"见微":
天翼云DDoS防护还启用了AI行为分析引擎,通过建立业务流量基线,对偏离基线80%以上的异常行为进行告警与拦截,有效识别低频慢速DDoS攻击——这类攻击恰好是传统阈值检测最难以捕获的。
| 能力 | 传统DDoS防护 | 云堤抗D+AI |
|---|---|---|
| 防护带宽 | 受限于清洗中心出口 | 5Tbps+(骨干网级) |
| 低频慢速攻击 | 难以检测 | AI基线分析自动识别 |
| 防护节点 | 集中式 | 36节点分布式 |
| 威胁研判 | 人工分析 | AI大模型辅助研判 |
| 告警解读 | 原始日志 | AI自动生成报告 |
CIFAS 2025年报告显示,未经授权的SIM swap欺诈激增1055%。中华电信在2026年首创了"SIM Swap侦测技术",通过自主开发的"电商隐码服务(NMS)放心接平台"和"SIM Swap诈欺跨业联防机制",从源头阻断金融欺诈。
国际市场上,Amantra.ai等AI安全公司为电信运营商部署实时SIM swap欺诈检测系统,利用机器学习分析用户行为模式(如异常的SIM卡更换时间、设备指纹变化、短时间内多次换卡请求等),在swap完成前即可发出预警。
生成式AI催生了新的诈骗手段——AI伪造语音(Deepfake Voice)。诈骗分子利用AI克隆受害人亲友的声音实施"声纹伪造"诈骗。这对运营商提出了新的安全需求:部署AI语音鉴伪技术,在通话链路中实时检测语音是否为AI合成。
当前技术方案包括: - 声纹一致性检测:分析通话中声纹特征的时序一致性,AI合成语音通常存在微妙的特征跳变 - 频谱异常检测:深度学习模型分析语音频谱中GAN/扩散模型生成的特征残留 - 活体检测:在VoLTE通话建立过程中加入声纹活体验证
图表 3
本文由「51学通信」技术团队出品。51学通信由通信行业18年老兵爱卫生(微信ID: gprshome201101)维护,聚焦5G/6G核心网、3GPP标准解读、通信前沿技术深度分析。 出版作品有《5G核心网原理与实践》《IMS原理与实践》等4本通信专业书籍。知识星球「51学通信」提供深度技术答疑和行业洞察。
[!tip] 51学通信知识星球 星主:爱卫生(微信:gprshome201101)——公众号「51学通信」创办者,19 年通信行业运维与讲师经验,著有《GPRS网络信令实例详解》《EPC原理与实践》《5G核心网原理与实践》三本纸质书(各大电商平台有售)。 星球定位:深耕 5G 核心网、IMS、NFV/AI、云原生等 ICT 领域,主打运维岗位与信令分析。 当前规模:5200 篇主题 / 990 个回答,198 元/年。 加入福利:加入星球后请加爱卫生微信,拉您进知识星球年度陪伴与答疑群——不限量回复您的各种问题,另有群内分享。 AI 加持:51学通信知识星球已作为 skill 接入 WorkBuddy,使用 deepseek-4-flash 在海量星球帖子中精准找贴、找视频、找 FAQ 和案例,做总结、找文档和 PPT 等场景全覆盖。
