2024年8月,NIST正式发布了三项后量子密码(PQC)标准——FIPS 203 (ML-KEM)、FIPS 204 (ML-DSA) 和 FIPS 205 (SLH-DSA),标志着密码学进入了一个全新的纪元。对于通信行业而言,这一事件的紧迫性远超其他行业——原因在于"Harvest Now, Decrypt Later"(HNDL,先截获后解密)攻击模式的存在。
攻击者可以现在就大规模截获并存储5G空中接口上的加密流量(特别是包含SUPI/IMSI的身份信息),等待量子计算机成熟后再用Shor算法破解当前基于椭圆曲线的加密体系。这意味着今天的通信隐私,在量子时代将不复存在。3GPP SA3工作组在Release 18/19中紧急启动了多项PQC相关研究和标准化工作,涵盖SUCI加密增强、网络域安全PQC迁移、以及零信任架构(ZTA)分析。
本文将从协议层原理出发,深度解析PQC在5G系统中的迁移路径、SUCI混合加密方案设计、以及零信任架构如何重塑5GC安全边界。
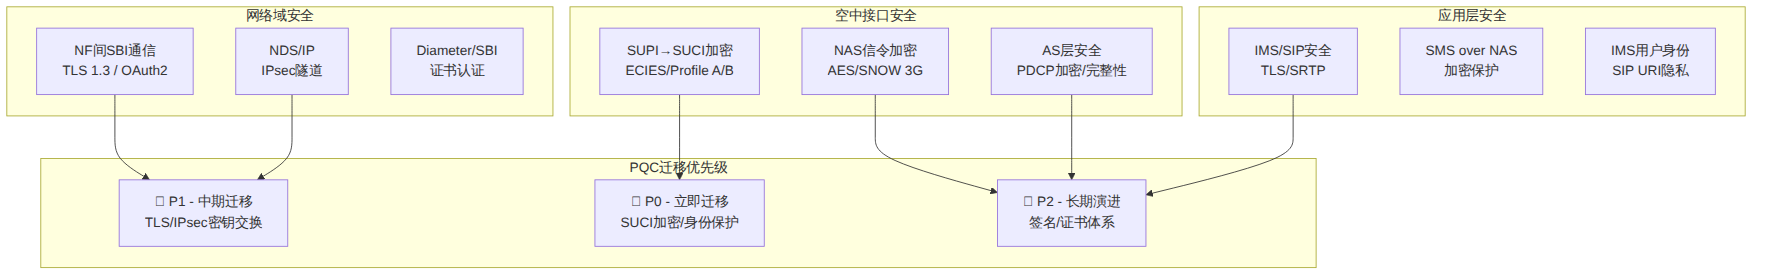
5G系统中密码学保护分布在多个层次,每一层都有其特定的PQC迁移需求:
图表 1
| 安全域 | 当前算法 | 量子威胁等级 | 迁移目标算法 | 3GPP规范 |
|---|---|---|---|---|
| SUPI加密(SUCI) | ECIES (Curve25519/secp256r1) | 高 - Shor算法可直接破解ECDH | ML-KEM-768/1024 (混合) | TS 33.501, TS 33.703 |
| NAS加密 | AES-256, SNOW 3G | 低 - Grover算法仅平方根加速 | 保持(密钥长度足够) | TS 33.501 §6.6 |
| NAS完整性 | AES CMAC, SNOW 3G | 低 | 保持 | TS 33.501 §6.7 |
| SBI TLS | ECDHE + AES-256-GCM | 高 - 密钥交换可被破解 | ML-KEM + X25519混合 | TS 29.500 |
| NDS/IPsec | IKEv2 + ECDH | 高 | ML-KEM混合IKE | TS 33.210 |
| 证书签名 | RSA-2048/ECDSA-P256 | 高 - Shor算法破解 | ML-DSA-65 / SLH-DSA | TS 29.500 |
| 5G AKA | Milenage / TUAK | 中 - 对称密码安全 | 需增强认证框架 | TS 33.501 §6.1 |
关键洞察:Shor算法对非对称密码(ECC、RSA)是致命的,但对对称密码(AES)仅提供平方根加速(Grover算法),即AES-256在量子攻击下仍有128位安全强度,足够安全。因此PQC迁移的核心焦点在密钥交换和数字签名。
5G引入的SUCI(Subscription Concealed Identifier)是相比4G的标志性安全改进。在4G中,IMSI以明文在空中接口传输,极易被IMSI Catcher(伪基站)截获。
SUCI计算流程(TS 33.501 Annex C.3):
当前SUCI支持的保护方案(Protection Scheme)定义在TS 33.501中:
| Profile | 方案 | 曲线参数 | 公钥大小 | 密文开销 |
|---|---|---|---|---|
| Profile A | ECIES | Curve25519 | 32字节 | ~32字节ECDH + MAC |
| Profile B | ECIES | secp256r1 | 32字节 | ~33字节ECDH + MAC |
| Profile C | 预共享密钥衍生 | - | - | MAC only |
| Null-Scheme | 无保护 | - | - | SUPI明文 |
假设攻击者现在截获了使用Profile A(Curve25519-ECIES)加密的SUCI:
$$ \text{SUCI}_{\text{enc}} = \text{Encap}(\text{HNPK}, \text{SUPI}) = (c_1, c_2, c_3) $$
其中: - $c_1$ = ECDH临时公钥(32字节) - $c_2$ = AES-CTR加密的SUPI密文 - $c_3$ = HMAC-SHA-256的MAC标签
当量子计算机能够运行Shor算法时,攻击者可以: 1. 从$c_1$(UEPK)和HNPK推导共享密钥 $K_{shared}$ 2. 从$K_{shared}$推导加密密钥和MAC密钥 3. 解密$c_2$获得SUPI(即用户IMSI)
这意味着,所有当前截获的SUCI都存在"未来被解密"的风险。
3GPP SA3在Release 19中通过FS_CryptoPQC工作项推进PQC在5G中的集成。核心文档包括: - TR 33.881:PQC支持的研究报告 - TS 33.703:PQC安全架构技术规范 - SA3会议文档S3-261730系列:SUCI PQC方案评估
SA3将候选方案分为三个评估组:
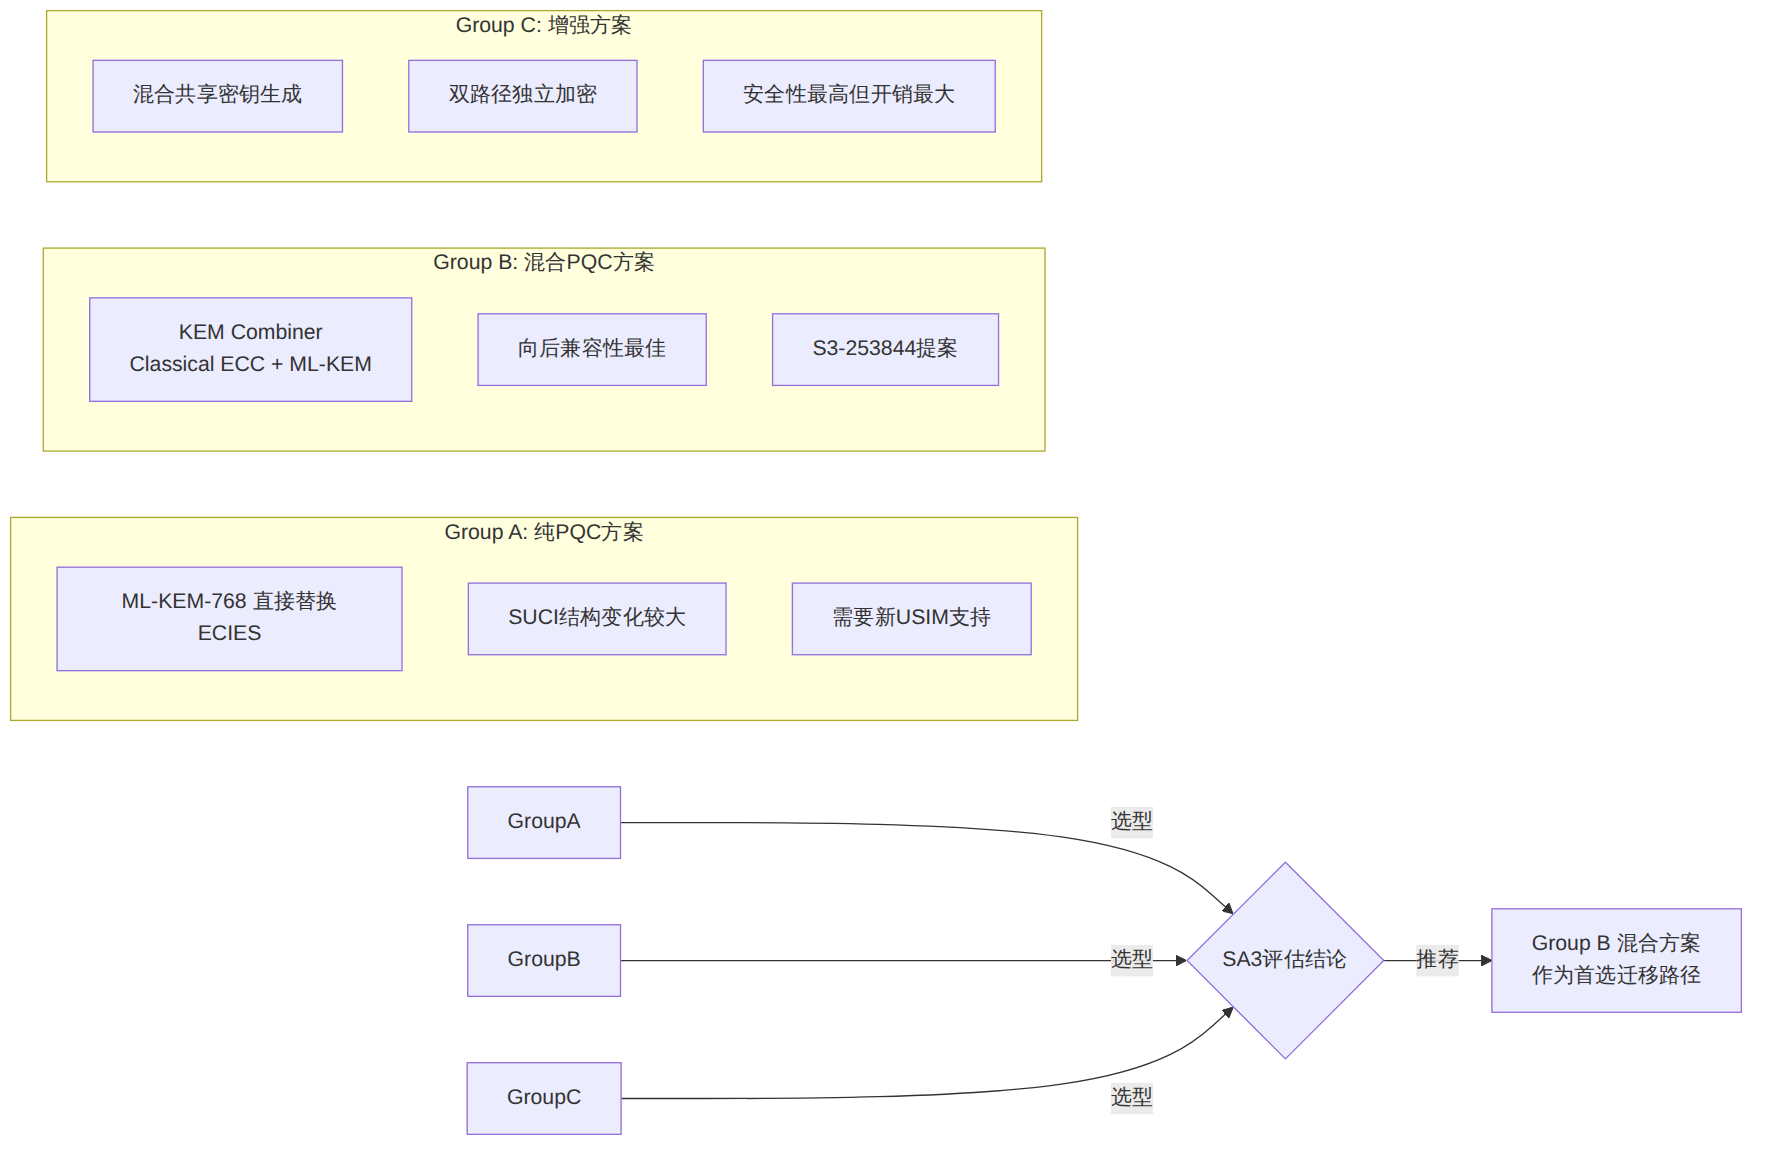
图表 2
混合方案的核心思想是使用KEM Combiner将经典ECC密钥交换和PQC密钥封装组合,生成一个组合共享密钥:
伪代码描述:
// === UE侧:SUCI计算 ===
Input: SUPI, HNPK_classical (Curve25519), HNPK_pqc (ML-KEM-768)

// Step 1: 经典ECC密钥协商
(UEPK_classical, shared_classical) = X25519_KeyGen()

// Step 2: PQC密钥封装
(ct_pqc, shared_pqc) = ML-KEM-768.Encaps(HNPK_pqc)

// Step 3: KEM Combiner生成组合密钥
K_combined = KDF(
    shared_classical || shared_pqc ||
    UEPK_classical   || ct_pqc ||
    HNPK_classical   || HNPK_pqc,
    label="5G-Hybrid-SUCI-v1"
)

// Step 4: 使用组合密钥加密SUPI
enc_key  = KDF(K_combined, "encryption")
mac_key  = KDF(K_combined, "mac-verification")
SUPI_enc = AES-256-CTR(enc_key, SUPI)
tag      = HMAC-SHA-256(mac_key, SUPI_enc)

// Step 5: 构造SUCI
SUCI = MCC || MNC || RoutingIndicator ||
       SchemeID(hybrid) ||
       UEPK_classical || ct_pqc ||
       SUPI_enc || tag
组合密钥的安全性论证:KEM Combiner的设计确保了——只要任意一个组件密钥协商(ECC或ML-KEM)是安全的,最终密钥就是安全的。这提供了优雅降级能力:即使未来发现ML-KEM存在漏洞,经典ECC仍然保护通信;反之亦然。
| 方案 | 公钥/密文组件 | 总SUCI大小增长 | 空中接口影响 |
|---|---|---|---|
| Profile A (Curve25519) | 32字节ECDH | 基准 | ~100字节 |
| Profile B (secp256r1) | 33字节ECDH | +1字节 | ~101字节 |
| ML-KEM-768纯PQC | 1088字节CT | +1056字节 | ~1156字节 |
| 混合 ECC+ML-KEM-768 | 32+1088字节 | +1088字节 | ~1188字节 |
| ML-KEM-1024纯PQC | 1568字节CT | +1536字节 | ~1636字节 |
| 混合 ECC+ML-KEM-1024 | 32+1568字节 | +1536字节 | ~1636字节 |
实战注意:SUCI通过NAS Registration Request消息传输,混合PQC方案使该消息增大超过1KB。在RRC连接建立阶段,需要确保RRC容器(如RRCSetupRequest→RRCSetup→InitialUEMessage)的fragmentation处理正确。AMF需要配置更大的初始NAS消息缓冲区。
PQC迁移对USIM提出了实质性挑战:
三种USIM升级路径:
| 方案 | 方式 | 优点 | 缺点 |
|---|---|---|---|
| 新发卡 | 更换支持PQC的新USIM | 安全性最高 | 成本高,周期长 |
| OTA更新 | 通过SMS-PP/HTTPS推送新Applet | 低成本,快速 | SIM空间限制,兼容性风险 |
| eUICC Profile更新 | 远程下载新Profile | 灵活,适合物联网 | 需要SM-DP+支持 |
3GPP SA3在Release 18中首次将零信任架构(ZTA)纳入5G安全分析范畴,核心成果体现在TR 33.847和Rel-18安全特性总结中。
SA3分析了NIST SP 800-207定义的七大零信任信条(Seven Tenets of ZTA)如何映射到5GC:
| ZTA信条 | 5GC对应分析 | 当前状态 | 改进方向 |
|---|---|---|---|
| 1. 所有数据源都是计算资源 | NF实例即工作负载 | 部分满足 | 容器级身份认证 |
| 2. 所有通信安全 regardless of location | SBI TLS (TS 29.500) | 已实施 | mTLS全覆盖 |
| 3. 对单个企业资源的访问基于每会话授权 | OAuth2 token per API调用 | 已实施 | 细粒度权限 |
| 4. 资源访问策略动态决策 | NRF发现+SCP路由 | 部分满足 | 实时风险评估 |
| 5. 持续监控和测量 | OAM/MDAF | 基础 | 安全遥测联动 |
| 6. 持续验证和授权 | NF注册/发现机制 | 部分满足 | 持续身份验证 |
| 7. 收集尽可能多的资产状态信息 | NWDAF分析 | 基础 | AI驱动安全分析 |
基于3GPP SBA(Service-Based Architecture),零信任架构需要在以下层面实现"从不信任,始终验证":
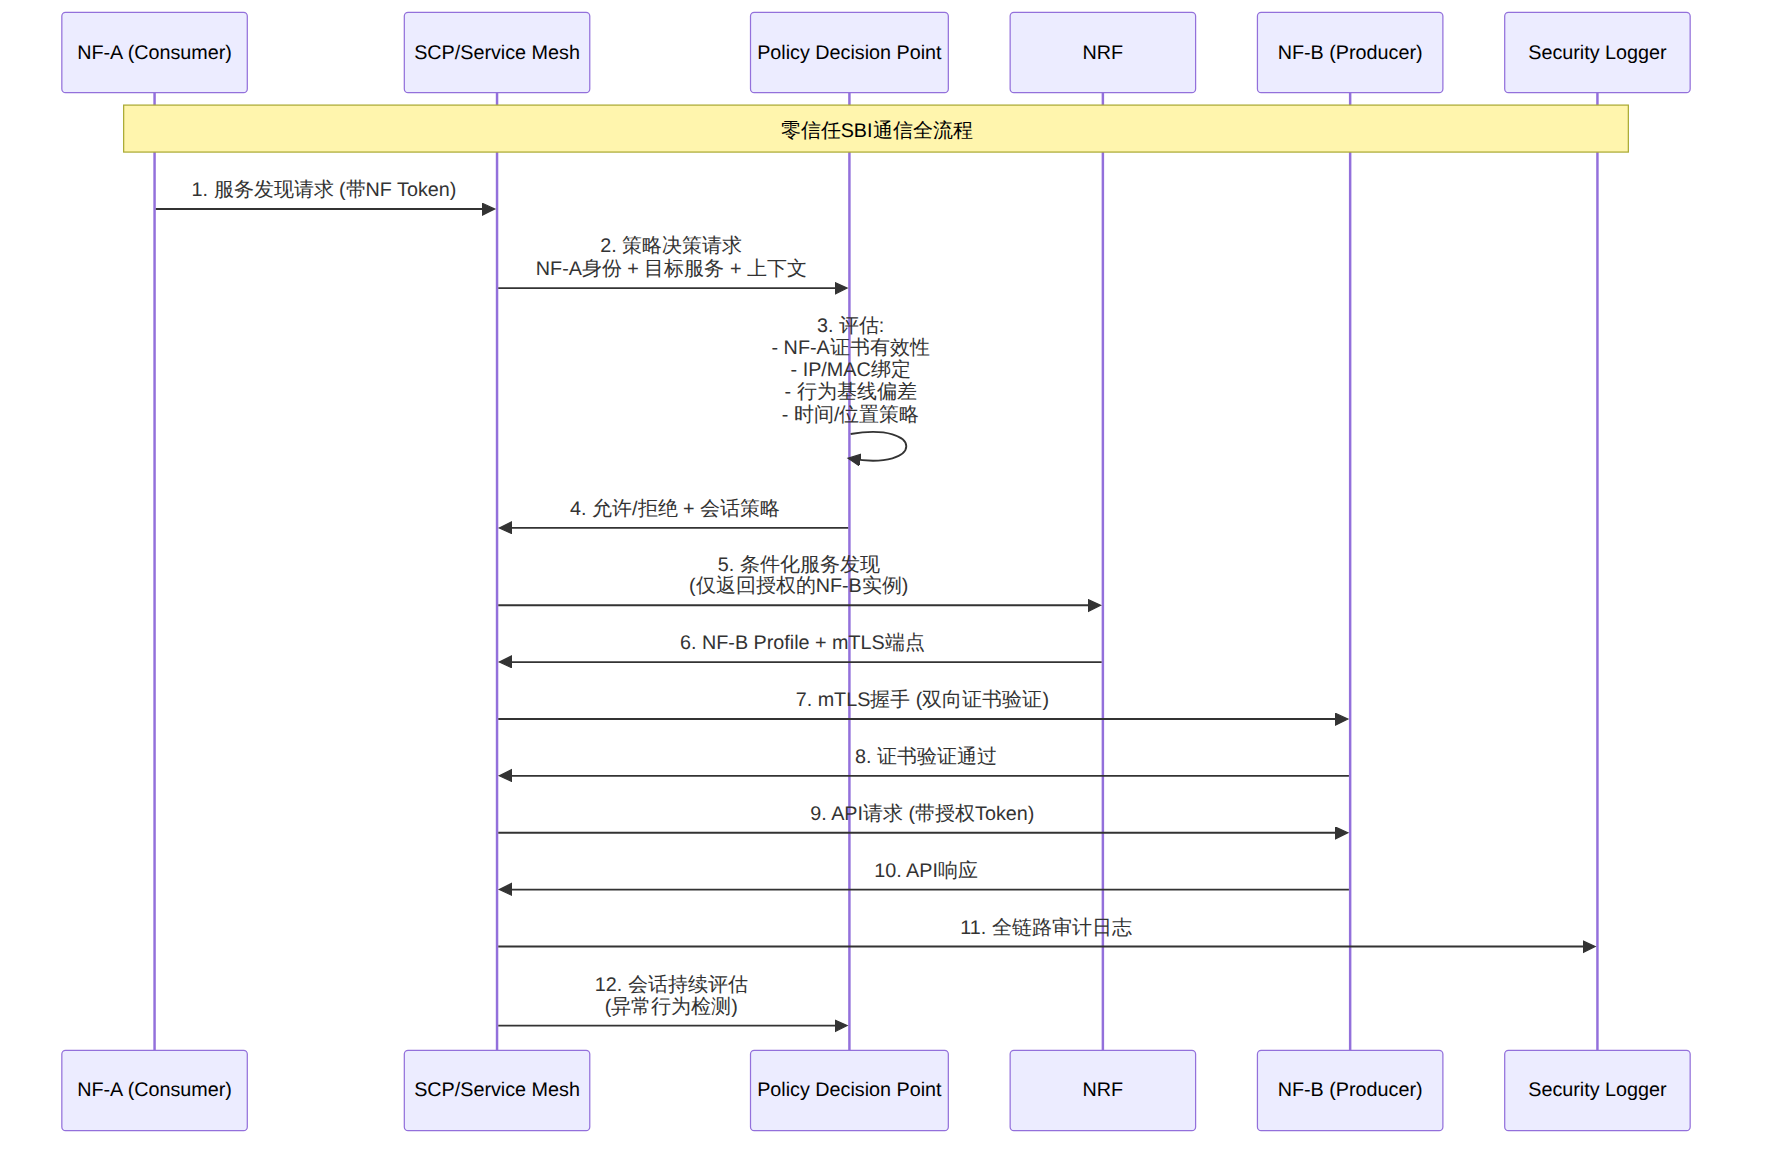
图表 3
mTLS(Mutual TLS) 是实现5GC零信任的基石。TS 29.500定义了SBI通信的安全机制:
Option 1: 直接mTLS(NF间直连模型)
NF-A ←——mTLS——→ NF-B
  |                  |
  └── OAuth2 Token ──┘
每个NF既是TLS客户端也是服务端,双方验证对方证书。证书由PLMN内部CA签发。
Option 2: SCP代理模型(推荐,符合零信任)
NF-A ←mTLS→ SCP ←mTLS→ NF-B
              |
         Policy Engine
         (内置PDP)
SCP(Service Communication Proxy)作为安全策略执行点,提供: - 集中式证书管理和轮换 - API级别的访问控制 - 流量加密和审计 - NF实例隔离(微分段)
Option 3: Service Mesh集成(云原生部署)
NF-A + Sidecar ←mTLS→ Service Mesh Control Plane ←mTLS→ NF-B + Sidecar
使用Istio/Linkerd等Service Mesh实现透明的mTLS,无需修改NF代码。
零信任架构要求将5GC的信任边界从"网络级"收缩到"工作负载级"。实际部署中的微分段策略:
| 分段维度 | 策略示例 | 实现机制 |
|---|---|---|
| NF类型 | AMF只能访问UDM的特定API | SCP路由策略 + RBAC |
| 网络切片 | 同一切片的NF可互通,跨切片需授权 | VNF/CNF网络策略 |
| 租户 | MVNO A的NF不能访问MVNO B的数据 | Namespace隔离 + 网络策略 |
| 实例级 | 同一NF的不同实例间需认证 | mTLS + SPIFFE/SPIRE身份 |
| 时间窗口 | 维护窗口期间限制敏感API访问 | 时间策略 + 审计 |
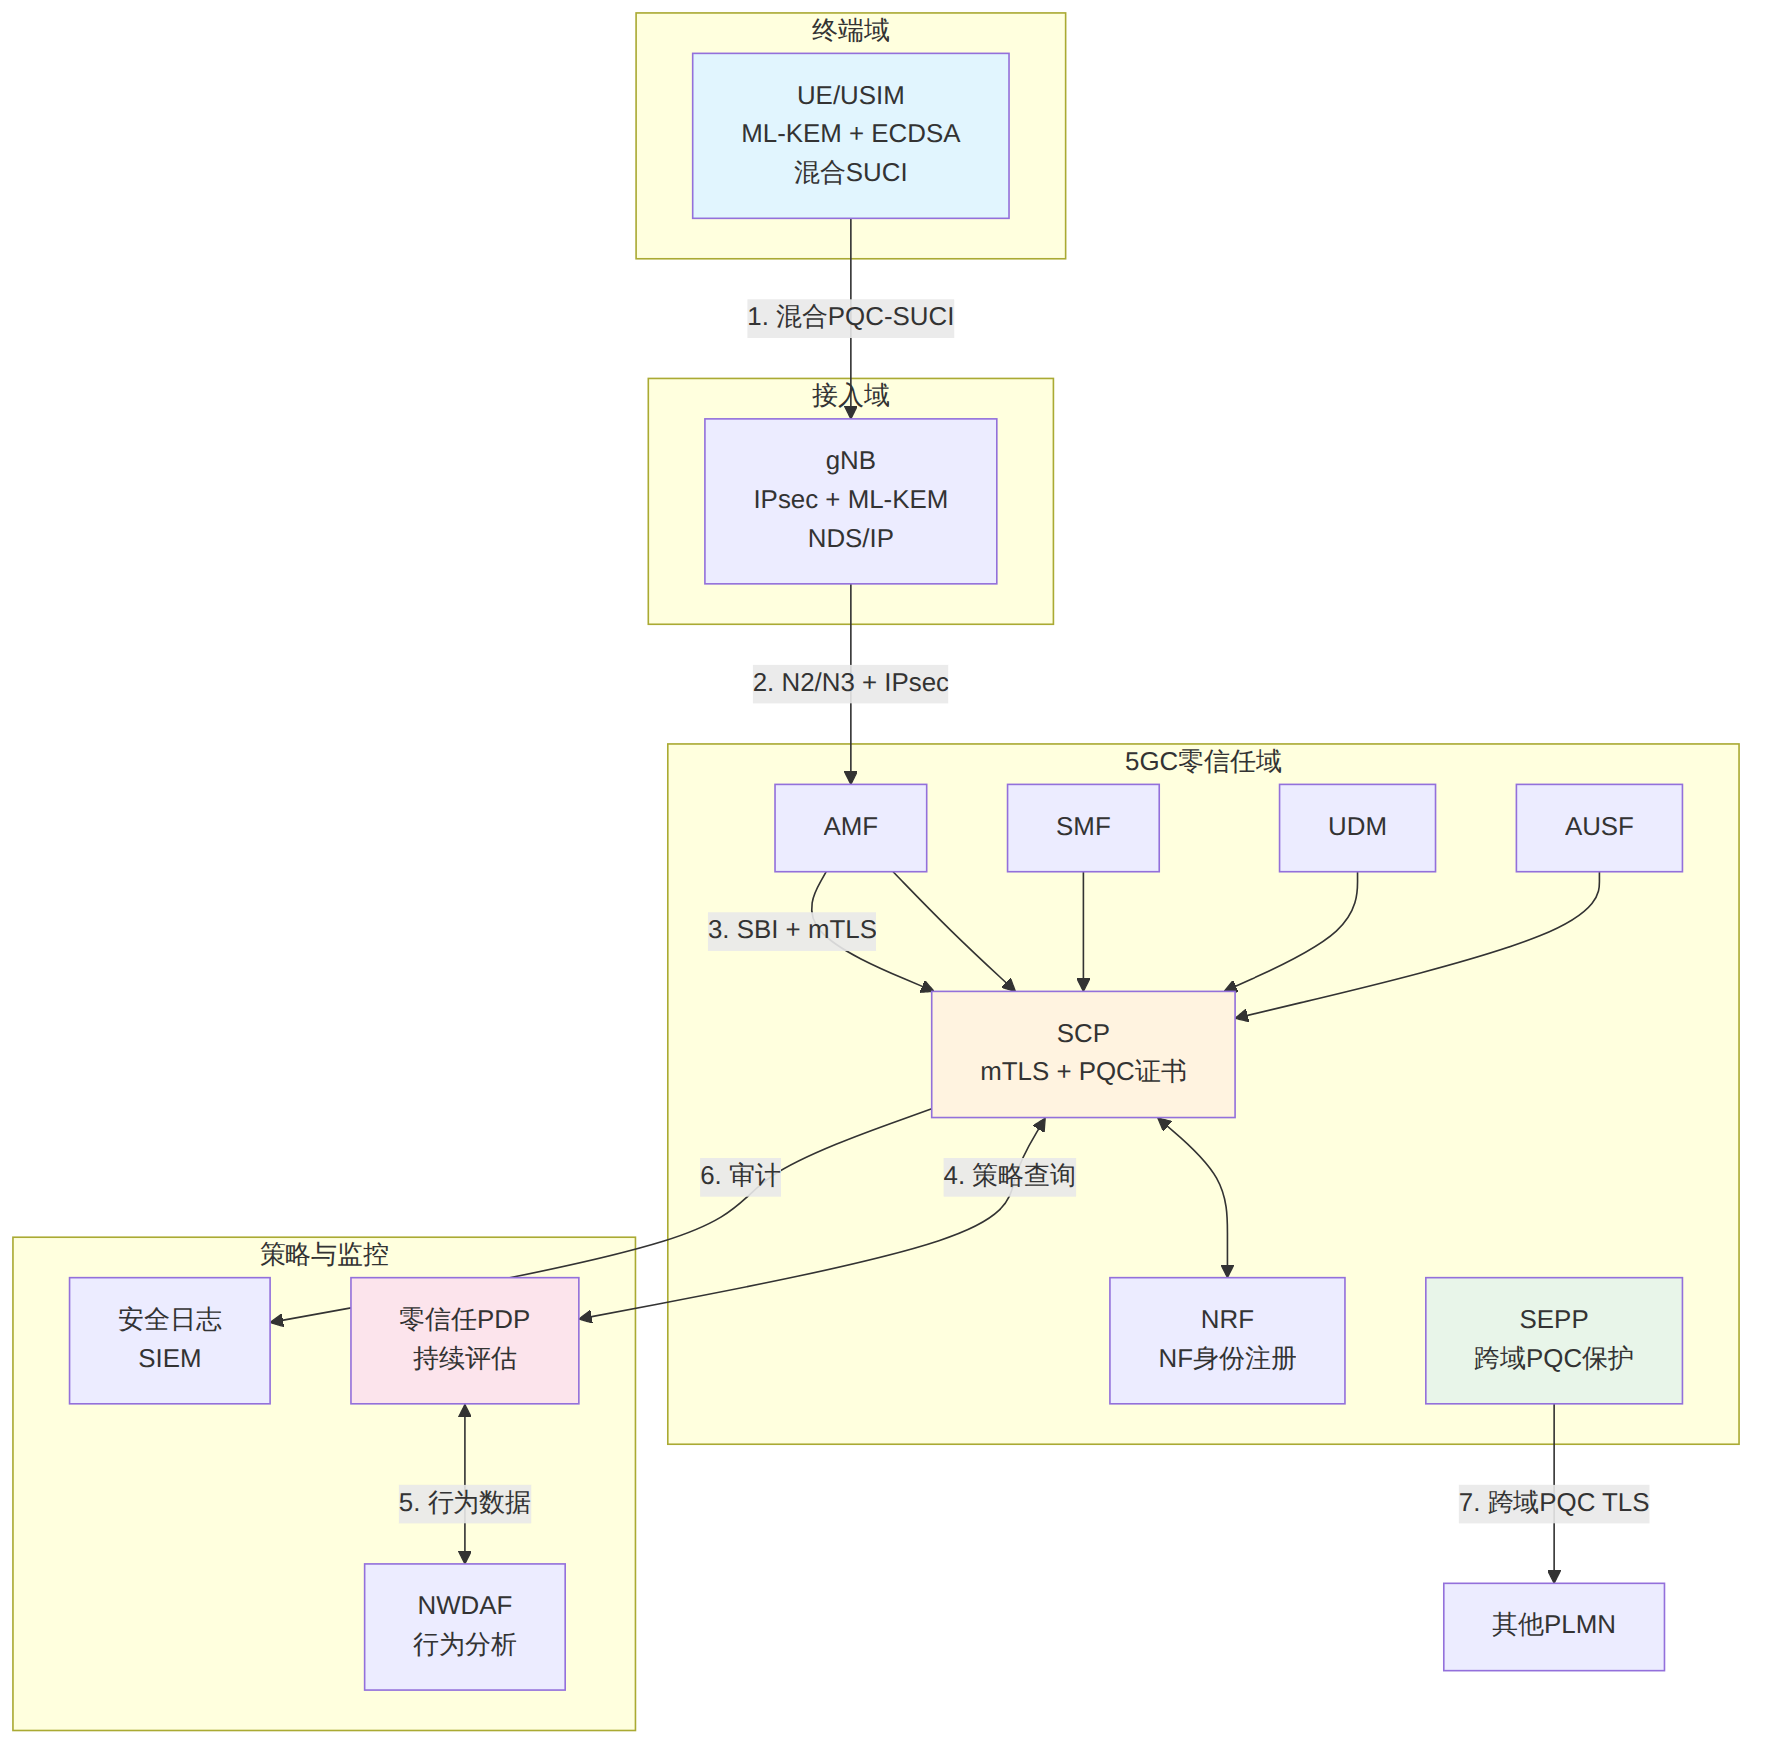
图表 4
SEPP(Security Edge Protection Proxy)是PLMN间互连的安全网关。在PQC迁移中,SEPP面临特殊挑战:
推荐策略:SEPP对外接口使用混合证书(X.509证书同时包含ECDSA和ML-DSA签名),内部使用经典证书。这样既保护跨域通信,又最小化性能影响。
| 阶段 | 时间 | 核心任务 | 依赖条件 |
|---|---|---|---|
| Phase 0: 密码资产盘点 | 2025-2026 | 建立CBOM(Cryptography Bill of Materials),梳理所有密码算法使用点 | GSMA PQC Guidelines |
| Phase 1: SUCI PQC增强 | 2026-2027 | USIM/ME支持混合PQC-SUCI,AMF/UDM支持解封装 | TS 33.703定稿 |
| Phase 2: 网络域PQC | 2027-2028 | SBI TLS引入ML-KEM混合密钥交换,SEPP升级 | IETF TLS PQC扩展 |
| Phase 3: 证书体系PQC | 2028-2030 | CA签发ML-DSA混合证书,全面替换RSA/ECDSA证书 | PKI生态成熟 |
| Phase 4: 全面PQC | 2030+ | 淘汰经典密码,纯PQC运行 | 量子计算机实际威胁 |
坑1:SUCI大小超限导致NAS消息被截断
5G NAS消息有最大长度限制(典型65535字节),但RRC容器有更严格的约束。混合PQC-SUCI可能使InitialUEMessage超过RRC PDCP SDU限制。
解决方案:在gNB配置中增大RRC segmentation支持的段数,或使用RRC Inactive→Resume流程(已有GUTI的情况下不传SUCI)。
坑2:USIM和ME的PQC能力不匹配
USIM支持PQC但ME的NAS层不支持新的SUCI格式,或反之。
解决方案:在USIM中同时配置Profile A和Hybrid Profile,通过Protection Scheme Identifier让UE选择USIM和ME共同支持的最高安全等级。
坑3:跨PLMN漫游时的PQC互操作
拜访PLMN的AMF需要将SUCI透传给归属PLMN的UDM/AUSF。如果归属网络已升级PQC但拜访网络未升级,需要确保SUCI能正确路由。
解决方案:SUCI中的MCC/MNC和Routing Indicator是明文传输的(不参与加密),不受PQC迁移影响,可以正确路由。
优先级1:SCP部署和mTLS强制
在5GC中首先部署SCP(参考TS 29.500 Model D),强制所有SBI通信经过SCP并启用mTLS。这是零信任的基础。
优先级2:NF身份框架
引入SPIFFE/SPIRE或类似框架,为每个NF实例签发可验证的身份(SVID),替代IP地址作为身份标识。
优先级3:API级访问控制
在SCP上实施基于API路径的细粒度访问控制,例如AMF只能调用UDM的/nudm-sdm/v2/{supi} GET接口,不能调用DELETE。
优先级4:安全遥测与NWDAF联动
将NF间的认证失败、异常API调用频率、证书异常等安全事件注入NWDAF,建立行为基线,实现异常检测。
Q: PQC迁移是否需要同时更换所有USIM卡?
A: 不需要。混合PQC方案的核心优势就是向后兼容。混合方案中,UE同时执行ECC和ML-KEM密钥协商,KEM Combiner确保只要其中一个算法安全即可。未升级的USIM继续使用Profile A/B,已升级的使用混合方案。运营商可以分批换卡,不需要一刀切。实际部署中,建议优先为高价值用户(政企、VIP)更换PQC-USIM。
Q: ML-KEM在USIM上的计算性能是否可行?
A: 基于现有研究数据,ML-KEM-768在ARM Cortex-M0级别的微控制器上封装时间约50-100ms,密钥生成约30-60ms。现代USIM芯片(如33nm/22nm工艺)的主频和算力远超Cortex-M0。实际测试中,ML-KEM-768封装在典型USIM芯片上可在10-30ms内完成,加上ECDH的5-10ms,整个混合SUCI计算时间在50ms以内,对注册时延的影响可以接受。
Q: 零信任架构与现有的3GPP安全架构是什么关系?
A: 零信任不是替代3GPP安全架构,而是增强和补充。3GPP TS 33.501定义的安全机制(5G AKA、SUCI、NAS/AS安全)保护UE和网络之间的通信安全,而零信任架构保护的是5GC内部NF之间的通信安全。两者共同构成端到端的安全体系。3GPP Rel-18的零信任分析(TR 33.847)明确了这种互补关系。
Q: 运营商现在应该做什么来准备PQC迁移?
A: 按照GSMA PQC Guidelines(PQ.03),第一步是建立密码物料清单(CBOM)——梳理网络中所有使用密码算法的节点、协议、密钥。第二步是进行密码敏捷性(Crypto-Agility)评估——确认哪些节点可以通过软件更新支持新算法。第三步是在实验室环境中测试混合PQC-SUCI。时间紧迫性在于:HNDL攻击已经在发生——今天截获的数据在量子时代将被解密。
Q: PQC对物联网终端(RedCap/NB-IoT)有什么影响?
A: 影响较大。RedCap和NB-IoT终端的计算能力和存储空间有限,ML-KEM-768的1088字节密文对NB-IoT的MTU(约1600字节)来说占用过大。建议物联网终端使用纯PQC方案(而非混合方案,省去ECC部分),或者对延迟不敏感的传感器类设备采用网络侧加密(在gNB/UPF处进行PQC处理,终端仍使用经典密码),但这需要信任gNB作为安全代理。
本文由「51学通信」技术团队出品。51学通信由通信行业18年老兵爱卫生(微信ID: gprshome201101)维护,聚焦5G/6G核心网、3GPP标准解读、通信前沿技术深度分析。 出版作品有《5G核心网原理与实践》《IMS原理与实践》等4本通信专业书籍。知识星球「51学通信」提供深度技术答疑和行业洞察。
[!tip] 51学通信知识星球 星主:爱卫生(微信:gprshome201101)——公众号「51学通信」创办者,19 年通信行业运维与讲师经验,著有《GPRS网络信令实例详解》《EPC原理与实践》《5G核心网原理与实践》三本纸质书(各大电商平台有售)。 星球定位:深耕 5G 核心网、IMS、NFV/AI、云原生等 ICT 领域,主打运维岗位与信令分析。 当前规模:5200 篇主题 / 990 个回答,198 元/年。 加入福利:加入星球后请加爱卫生微信,拉您进知识星球年度陪伴与答疑群——不限量回复您的各种问题,另有群内分享。 AI 加持:51学通信知识星球已作为 skill 接入 WorkBuddy,使用 deepseek-4-flash 在海量星球帖子中精准找贴、找视频、找 FAQ 和案例,做总结、找文档和 PPT 等场景全覆盖。
