2024年8月,NIST正式发布了三项后量子密码(Post-Quantum Cryptography, PQC)标准——FIPS 203 ML-KEM(基于CRYSTALS-Kyber)、FIPS 204 ML-DSA(基于CRYSTALS-Dilithium)和FIPS 205 SLH-DSA(基于SPHINCS+),标志着全球密码学基础设施进入后量子时代。对于通信行业而言,这不仅是密码算法的替换,更是一场涉及3GPP标准、SIM卡、核心网SBA架构的系统性安全重构。
5G系统广泛依赖公钥密码体制:用户身份保护(SUCI)使用ECIES加密SUPI,网络域安全(NDS)依赖IPsec/IKE的Diffie-Hellman密钥交换,服务化架构(SBA)基于TLS和OAuth 2.0保护NF间通信。所有这些机制都面临量子计算的Shor算法威胁——一台足够强大的量子计算机可以在多项式时间内分解大整数和求解离散对数,从而破解RSA和ECC。
3GPP SA3工作组自Rel-18起启动了量子安全通信的研究,形成了TR 33.894(零信任安全原则研究)和一系列PQC相关工作项。本文将深入剖析PQC在5G通信中的三大应用场景——SUCI身份保护增强、5G-AKA认证协议量子化改造、以及SBA零信任架构,揭示协议层设计原理与工程实现要点。
| 标准 | 算法 | 类型 | 数学基础 | 公钥大小 | 密文/签名大小 | 用途 |
|---|---|---|---|---|---|---|
| FIPS 203 | ML-KEM-768 | KEM | Module-Lattice | 1,184 B | 1,088 B | 密钥封装 |
| FIPS 204 | ML-DSA-65 | 签名 | Module-Lattice | 1,952 B | 3,309 B | 数字签名 |
| FIPS 205 | SLH-DSA-128f | 签名 | Hash-based | 32 B | 17,088 B | 备用签名 |
关键对比:传统ECC(如X25519)公钥仅32字节、密文32字节;而ML-KEM-768的公钥和密文均超过1KB。这一10-30倍的开销膨胀对空口信令、SIM卡存储和计算能力构成显著挑战。
ML-KEM的安全性基于Module-LWE(Learning With Errors over Modules)问题的困难性。其核心数学构造可简化为:
# ML-KEM 密钥生成(简化伪代码)
# 参数: n=256, k=3 (ML-KEM-768), q=3329
A = Random_Matrix(n×n, mod q)    # 公共矩阵
s = Small_Secret_Vector(n)        # 私钥
e = Error_Vector(n)               # 误差向量
t = A × s + e (mod q)             # 公钥

# 封装(加密)过程
r = Small_Random_Vector(n)
u = A^T × r + e1 (mod q)         # 密文第一部分
v = t^T × r + e2 + μ (mod q)     # 密文第二部分,μ为明文

# 解封装(解密)过程
μ' = v - s^T × u (mod q)         # 利用LWE误差容错性恢复明文
其中"误差向量"的引入是格密码区别于传统公钥密码的关键——它在保证解密正确性的同时,使问题在量子计算模型下仍然是困难的。
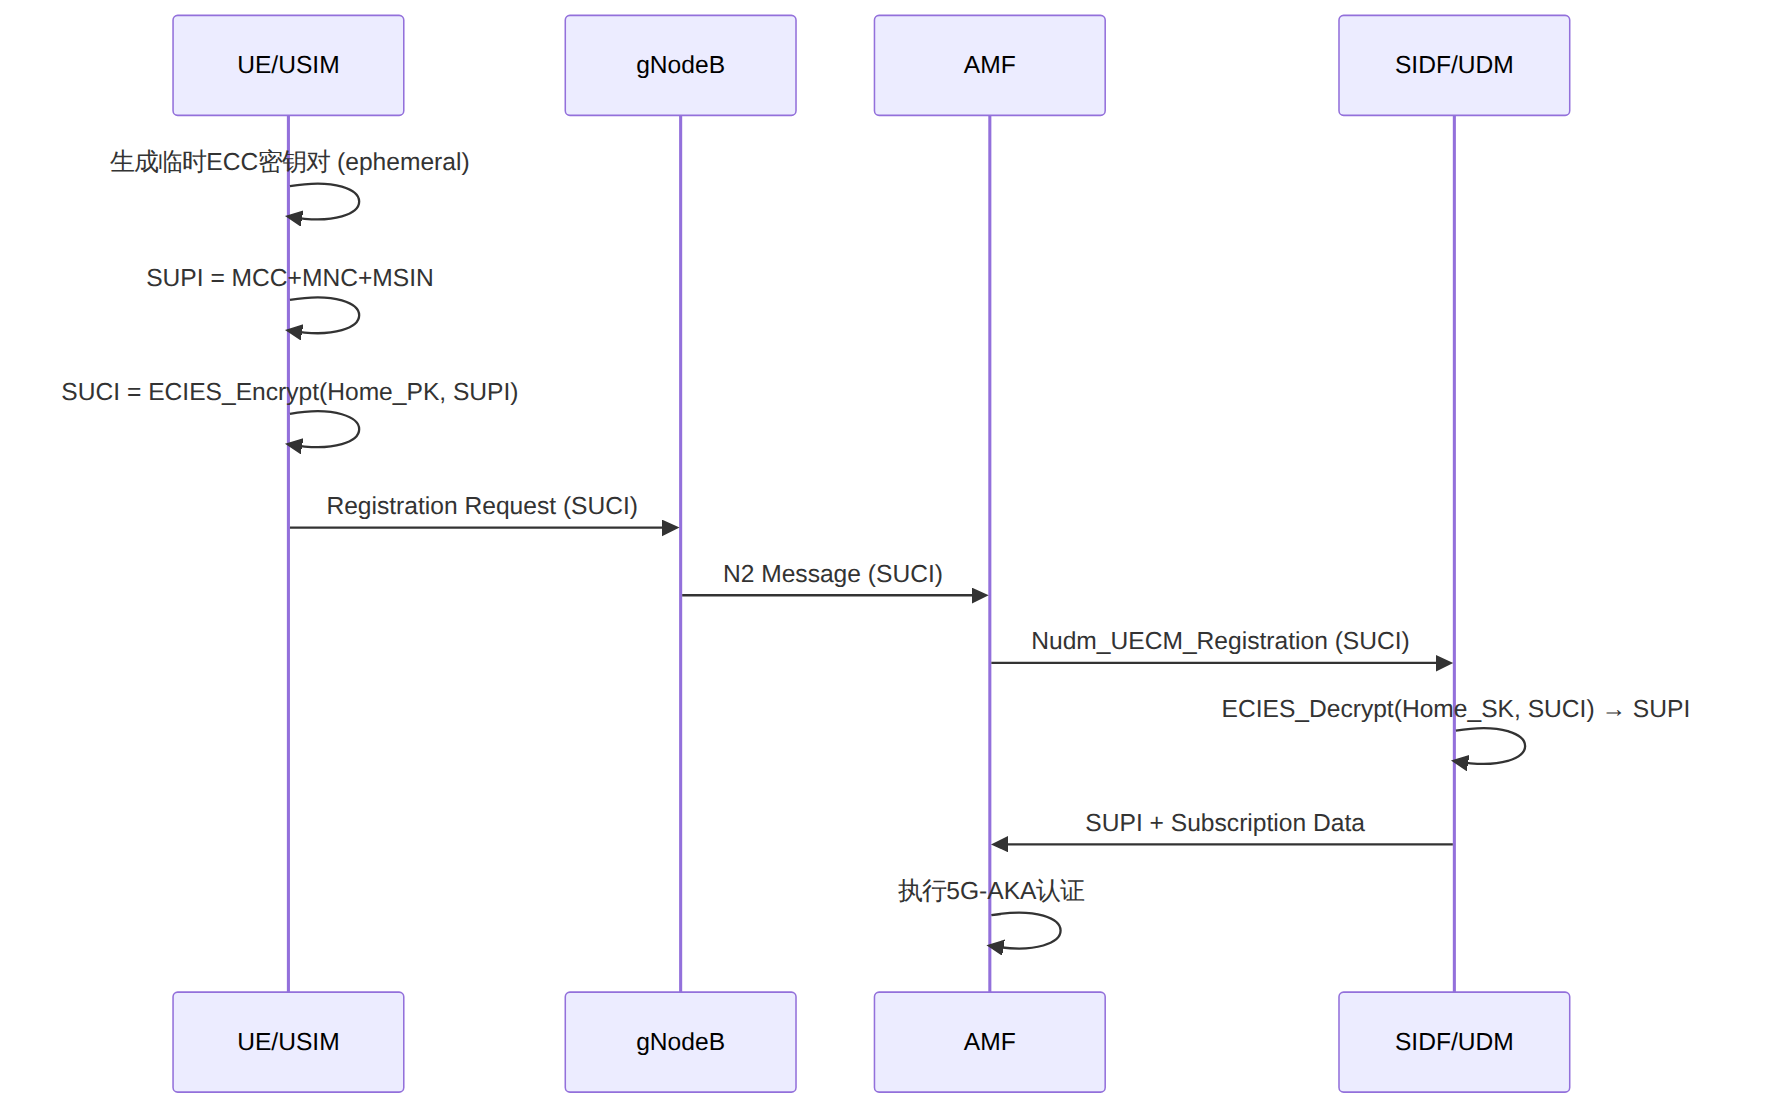
5G系统中,用户永久标识符SUPI(相当于4G的IMSI)通过ECIES(Elliptic Curve Integrated Encryption Scheme)加密为SUCI后在空口传输。其流程如下:
图表 1
问题:ECIES依赖椭圆曲线Diffie-Hellman(ECDH),其安全性基于椭圆曲线离散对数问题(ECDLP)。Shor算法可以在 $O(n^3)$ 时间内求解ECDLP(其中 $n$ 为曲线阶的比特长度),这意味着一台足够强大的量子计算机可以直接从SUCI还原出SUPI,彻底破坏用户身份隐私。
学术界提出的KEMSUCI方案将ECIES替换为ML-KEM密钥封装机制,SUCI格式扩展如下:
| 字段 | 现有SUCI (ECIES) | KEMSUCI (ML-KEM) | 大小变化 |
|---|---|---|---|
| SUPI Type | 1 byte | 1 byte | 不变 |
| Home Network ID | 3-5 bytes | 3-5 bytes | 不变 |
| Routing Indicator | 1-4 bytes | 1-4 bytes | 不变 |
| Protection Scheme ID | 1 byte | 1 byte (新值) | 不变 |
| Home Network PK ID | 1 byte | 1 byte | 不变 |
| Ephemeral Public Key | 33 bytes (ECC) | 1,184 bytes (ML-KEM-768) | ×36 |
| Ciphertext | 32+16 bytes | 1,088 bytes | ×23 |
| MAC Tag | 8 bytes | 8 bytes | 不变 |
| 总开销 | ~96 bytes | ~2,300 bytes | ×24 |
SUCI计算的核心修改:
# 现有SUCI: ECIES方案
enc_key, mac_key = KDF(ECDH(ephemeral_sk, home_pk))
ciphertext = AES-CTR(enc_key, SUPI)
tag = HMAC-SHA256(mac_key, ciphertext)

# KEMSUCI: ML-KEM方案
shared_secret, ciphertext_kem = ML-KEM_Encapsulate(home_pk)
enc_key, mac_key = KDF(shared_secret)
ciphertext = AES-CTR(enc_key, SUPI)
tag = HMAC-SHA256(mac_key, ciphertext)
# SUCI = Scheme_ID || Home_PK_ID || ciphertext_kem || ciphertext || tag
根据Khan等人在多硬件平台上的实测结果:
| 平台 | ECIES密钥生成 | ML-KEM Encaps | ML-KEM Decaps | 开销倍数 |
|---|---|---|---|---|
| ARM Cortex-A53 (1.2GHz) | 0.8 ms | 1.2 ms | 1.5 ms | 1.5-2× |
| ARM Cortex-A72 (2.0GHz) | 0.3 ms | 0.4 ms | 0.5 ms | 1.3-1.7× |
| Intel i7-10700 (2.9GHz) | 0.05 ms | 0.08 ms | 0.09 ms | 1.6-1.8× |
关键发现:计算开销增长可控(1.3-2×),真正的瓶颈在于SUCI信令大小的膨胀。从96字节增长到2,300字节,对NAS信令的空口传输影响显著——在覆盖较弱的边缘场景下,可能需要额外的RRC分段传输,增加注册时延约10-30ms。
3GPP SA3倾向于采用混合(Hybrid)方案——同时使用ECIES和ML-KEM:
# Hybrid SUCI 计算
shared_ecdh = ECDH(ephemeral_sk, home_pk)
shared_kem, ct_kem = ML-KEM_Encapsulate(home_pk_kem)
shared_hybrid = KDF(shared_ecdh || shared_kem)
# 即使量子计算机破解了ECDH,ML-KEM仍然安全
# 即使ML-KEM被发现有经典攻击,ECDH仍然安全
混合方案的SUCI大小约为2,400字节,与纯ML-KEM方案接近,但提供了双保险安全性。
5G-AKA认证流程中的关键安全弱点:
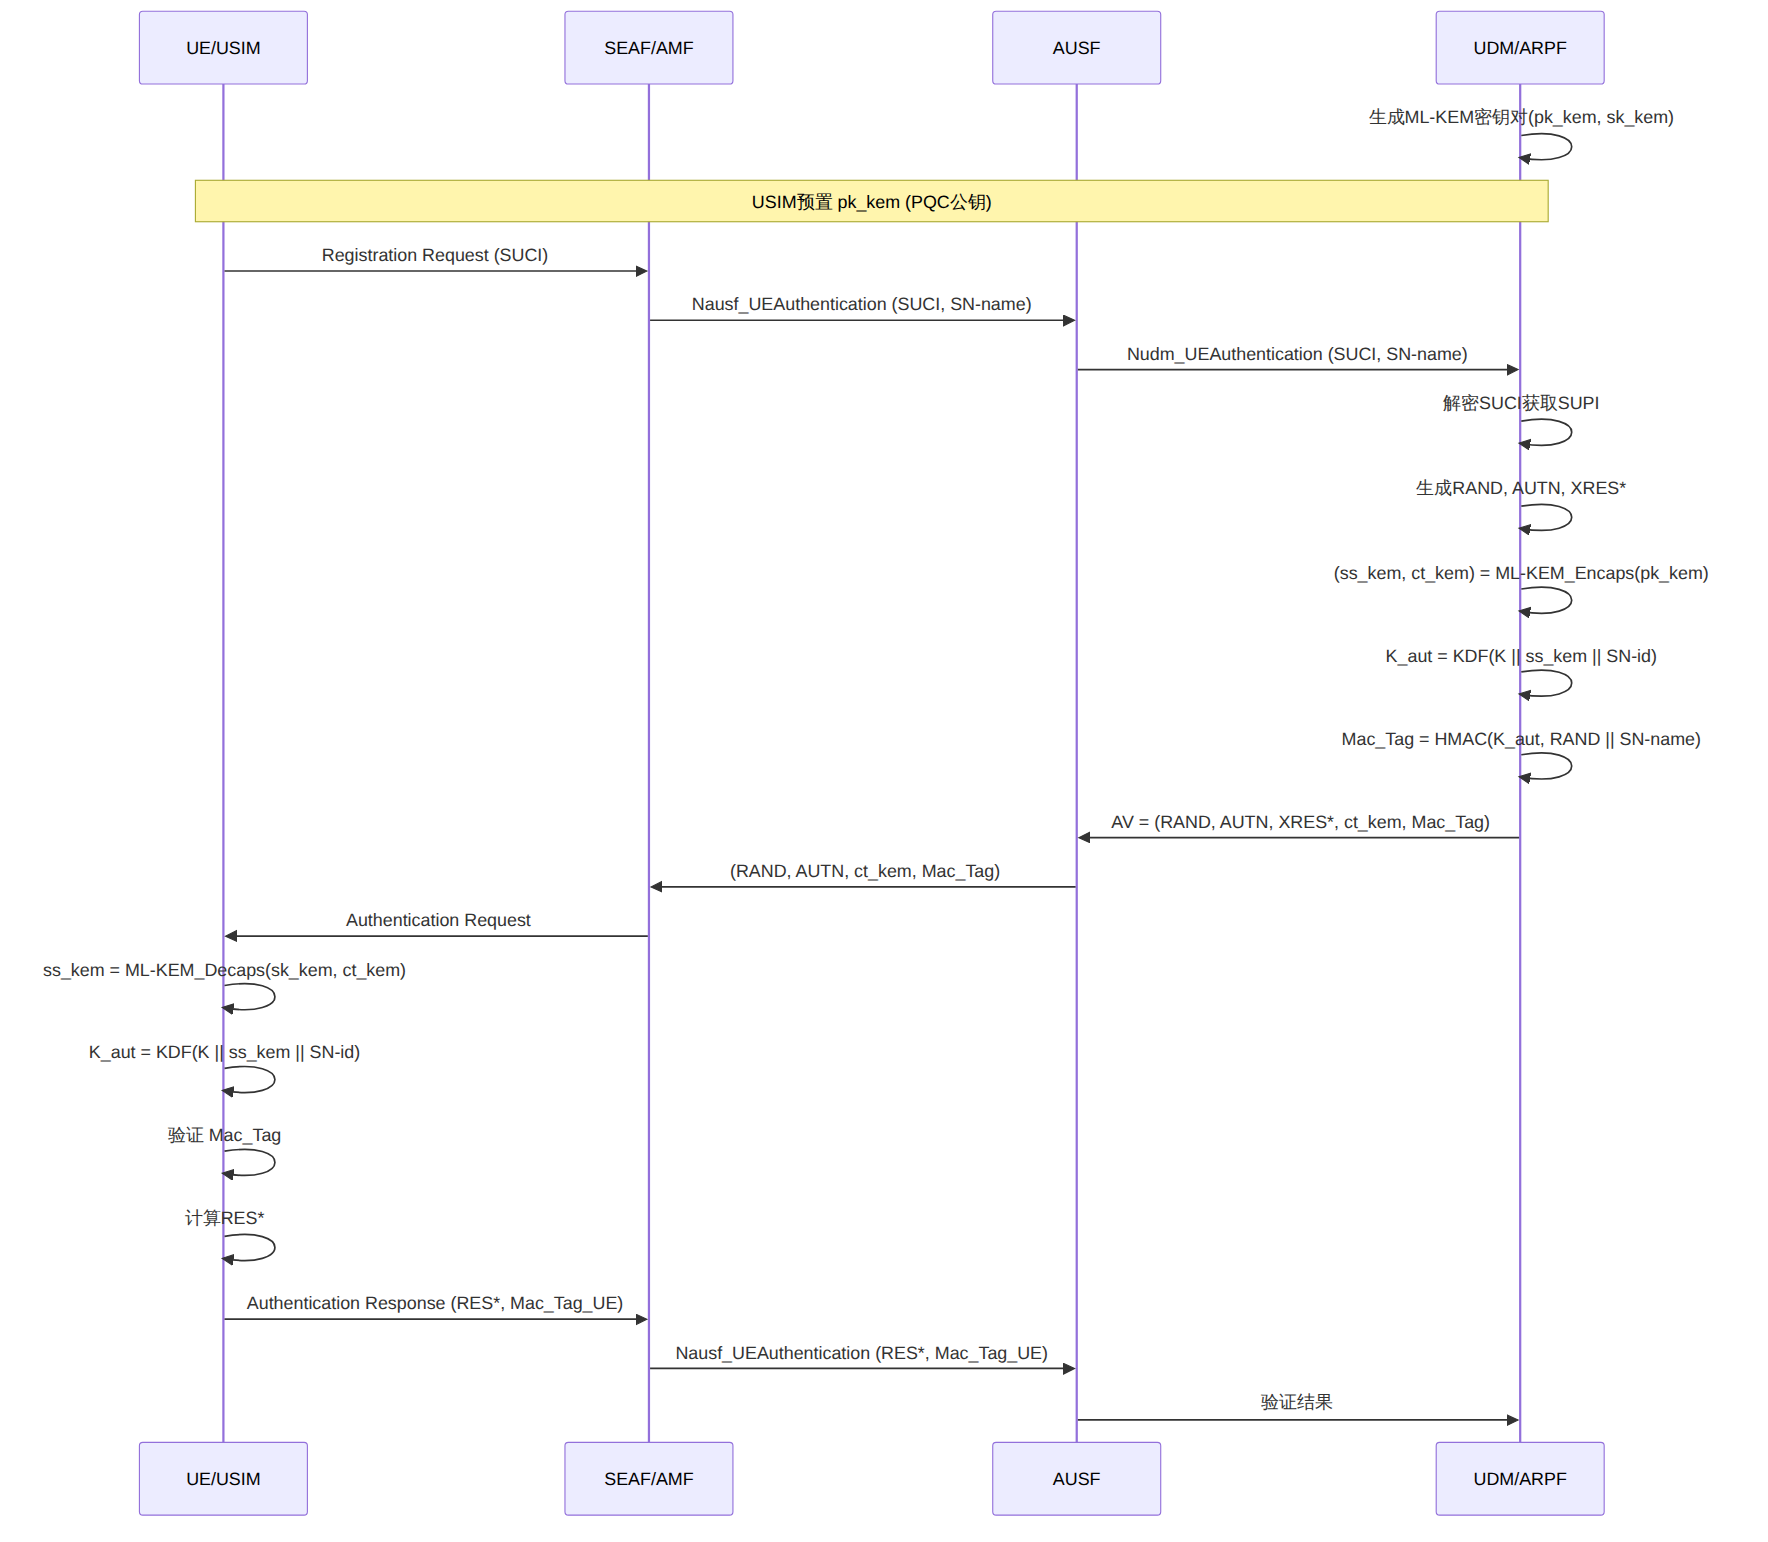
Ko和Pawana提出的5G-AKA-HPQC协议在现有5G-AKA框架上叠加了ML-KEM密钥封装,实现了前向安全性(Forward Secrecy)和量子抗性:
图表 2
核心改进:
| 属性 | 5G-AKA | 5G-AKA-HPQC |
|---|---|---|
| 前向安全性 | 无 | 有(ML-KEM临时共享密钥) |
| 量子抗性 | 无 | 有(格密码保障) |
| MAC验证 | 基于K | 基于KDF(K || ss_kem || SN-id) |
| AV大小增长 | 基准 | +1,088 bytes (ct_kem) |
| 额外USIM计算 | 无 | ML-KEM Decaps (~1-2ms) |
| 协议兼容性 | 基准 | 与现有5G-AKA框架兼容 |
使用ProVerif形式化验证工具的验证结果表明,5G-AKA-HPQC在Dolev-Yao攻击模型下满足: - 双向认证(Mutual Authentication) - 密钥机密性(Key Confidentiality) - 前向安全性(Forward Secrecy) - 用户不可追踪性(Unlinkability)
5G核心网采用服务化架构(SBA),网络功能(NF)通过HTTP/2 API相互调用。传统的"城堡-护城河"安全模型假设内部网络可信,仅在外部边界部署防护。这种假设在以下场景失效:
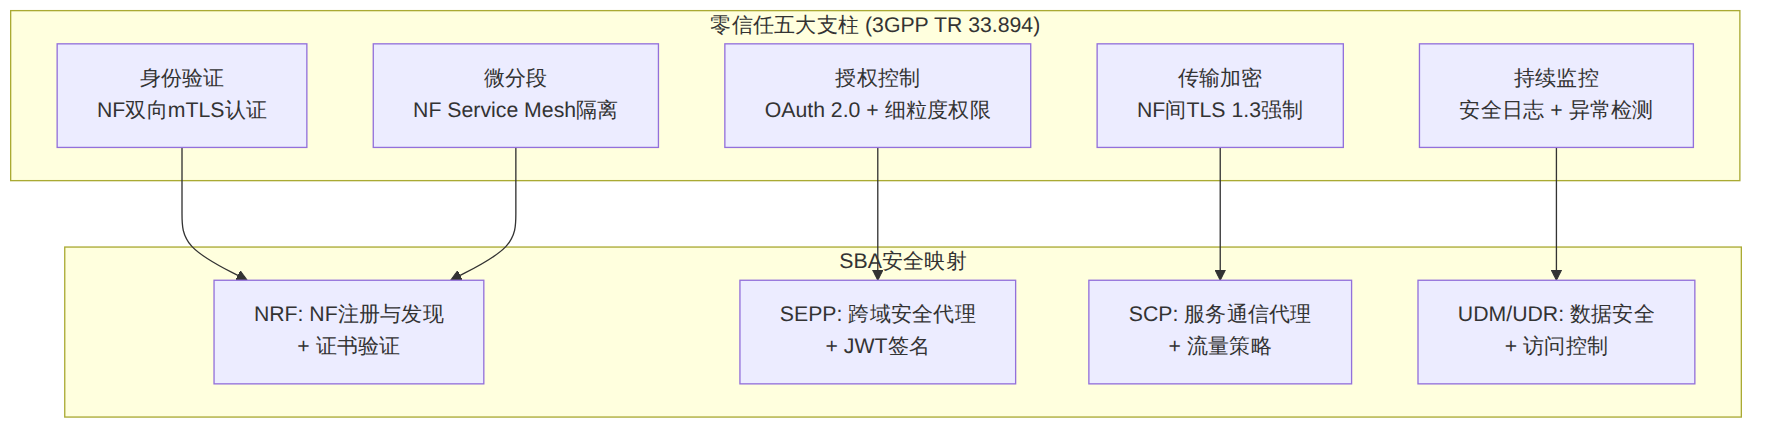
3GPP TR 33.894(Rel-18)对5G系统的零信任安全原则进行了系统性分析,其核心框架如下:
图表 3
TR 33.894识别的关键安全差距:
| 安全域 | 现状 | 零信任目标 | 差距 |
|---|---|---|---|
| NF间通信 | 可选mTLS | 强制双向mTLS + PQC | 需升级证书体系 |
| NRF注册 | NRF自身为信任锚 | NRF需被持续验证 | 缺乏NRF安全保证 |
| SEPP跨域保护 | TLS + JSON签名 | 端到端加密 + PQC | 中间人风险 |
| API访问控制 | 粗粒度OAuth scope | 细粒度ABAC策略 | 策略引擎需增强 |
| 运维平面 | 基于IP的访问控制 | 零信任网关 + 设备认证 | 缺乏持续验证 |
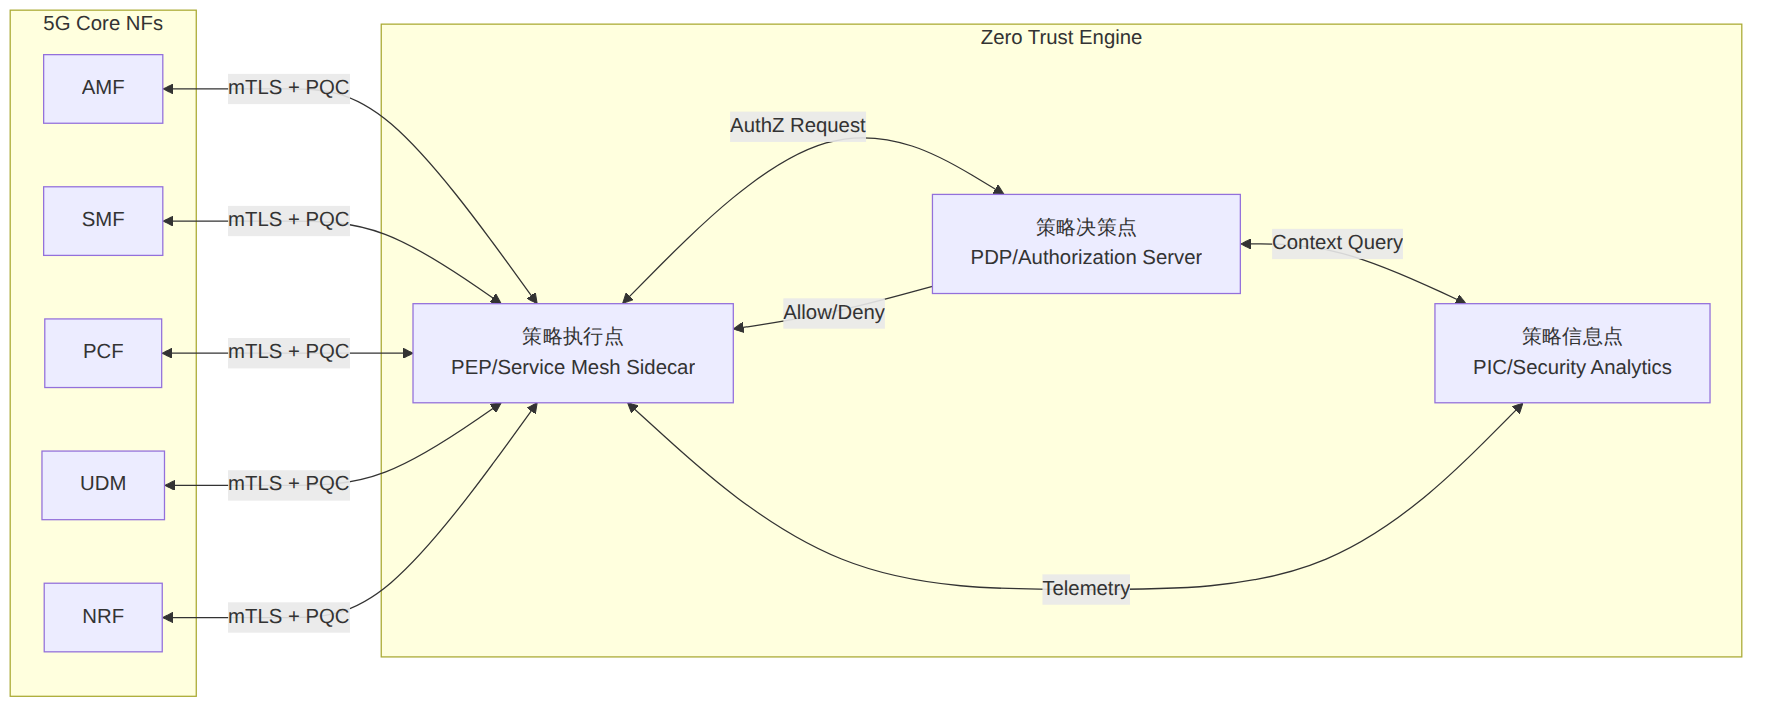
基于TR 33.894的分析,业界提出了5G SBA零信任架构的实现路径:
图表 4
关键设计原则:
服务网格(Service Mesh)Sidecar模式:每个NF Pod注入Sidecar代理,拦截所有出入流量,执行mTLS终止、策略检查和遥测采集。这意味着即使攻击者攻入某个NF容器,也无法直接访问其他NF。
持续验证(Continuous Verification):不同于一次性认证,每次NF间API调用都进行上下文评估:
AuthZ_Decision = Evaluate(
       nf_identity,        // NF证书中的身份
       api_endpoint,       // 目标API (如 Nsmf_PDUSession_Create)
       request_context,    // 请求参数、时间、频率
       risk_score,         // 异常行为评分
       slice_id           // 网络切片上下文
   )
最小权限原则:每个NF仅获得其功能所需的最小API访问权限。例如AMF只需调用Nsmf_PDUSession相关API,无需访问Nudm_SubscriberDataManagement的所有操作。
5G SBA的NF间通信依赖TLS。PQC迁移采用混合密钥交换——在TLS 1.3的ClientHello中同时携带经典ECDH和ML-KEM的密钥共享:
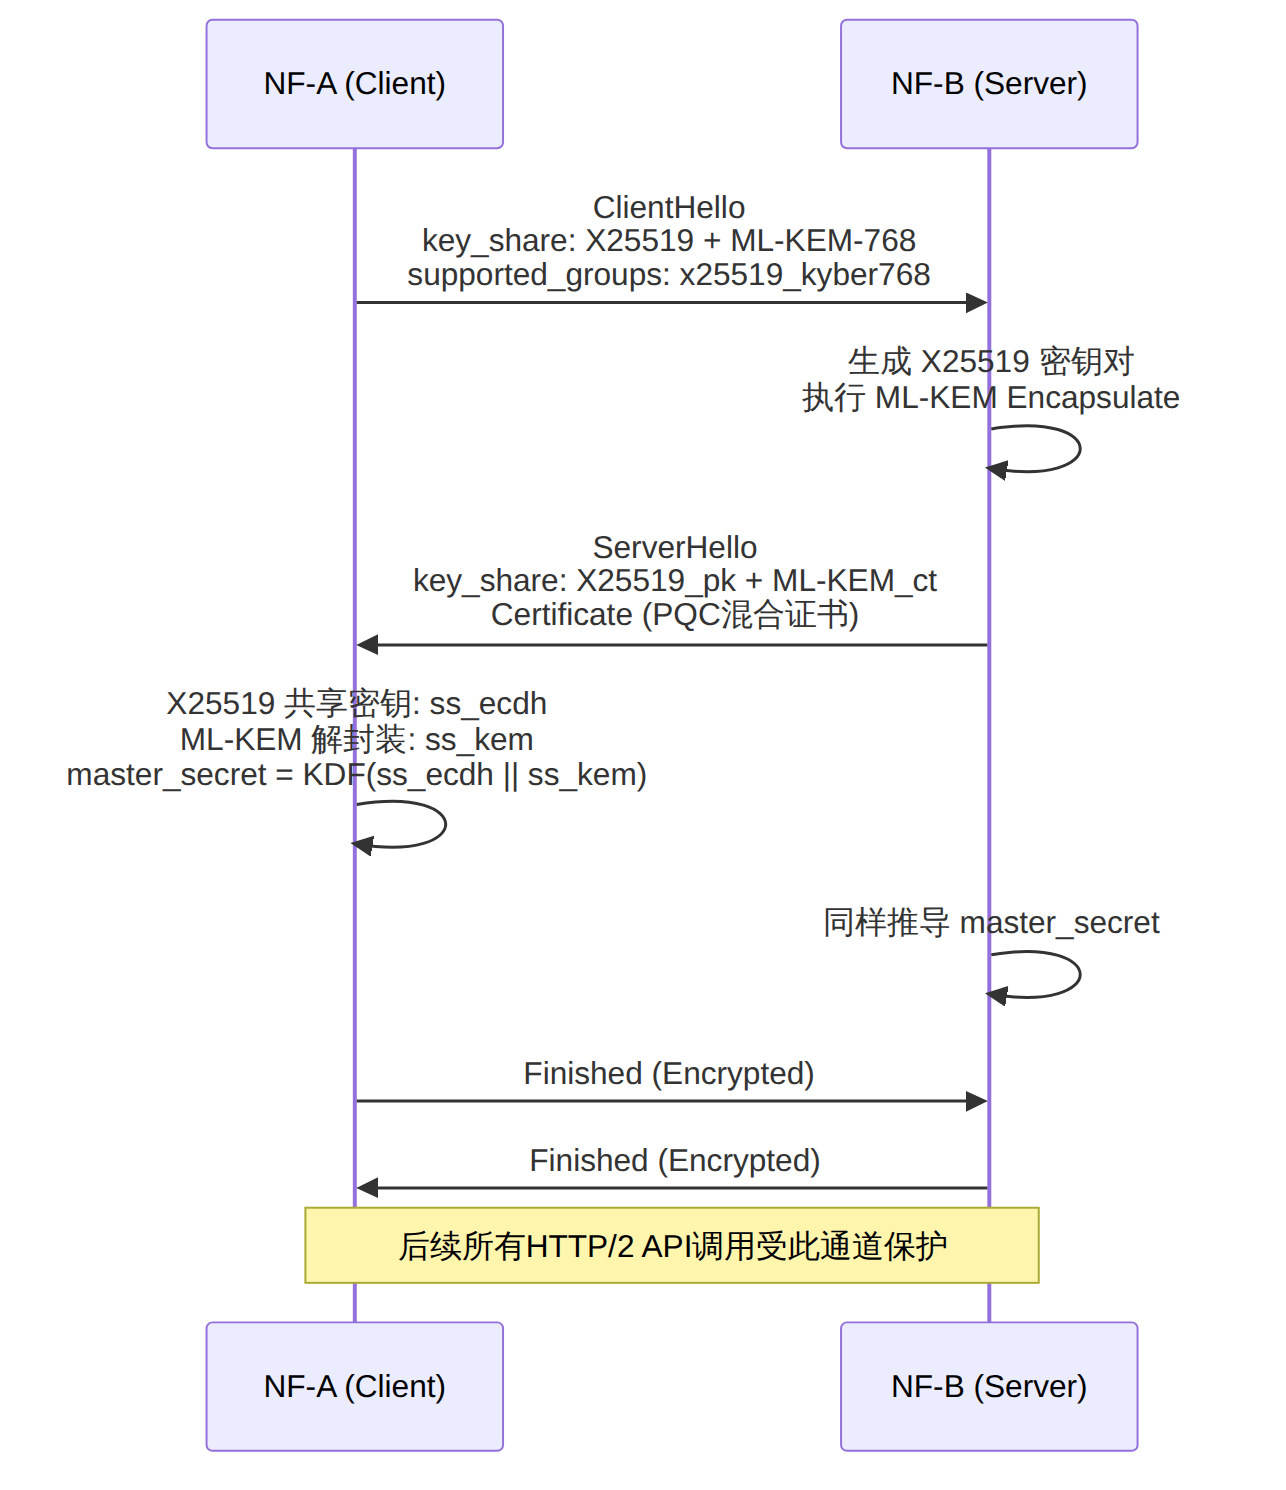
图表 5
PQC混合证书:证书链中同时包含传统ECDSA/Ed25519签名和ML-DSA签名,确保在量子时代之前和之后都能验证证书有效性。
3GPP TS 33.210定义的网络域安全(NDS)使用IPsec保护NF间传输。IKEv2的PQC扩展采用混合密钥交换:
| IKEv2参数 | 现有方案 | PQC混合方案 |
|---|---|---|
| 密钥交换 | DH Group 19 (ECDH-256) | DH-19 + ML-KEM-768 |
| 筞名算法 | ECDSA P-256 | ECDSA + ML-DSA-65 |
| IKE_SA负载增长 | 基准 | +2,400 bytes |
| Child_SA建立时间 | 基准 | +5-15 ms |
| 安全等级 | 经典安全 | 经典+量子双重安全 |
| 阶段 | 时间 | 范围 | 关键动作 |
|---|---|---|---|
| Phase 0: 评估 | 2025-2026 | 全网密码资产清查 | 识别所有ECDH/RSA使用点,评估PQC影响 |
| Phase 1: 混合模式 | 2026-2027 | SBA TLS + IPsec | 部署混合密钥交换,保持向后兼容 |
| Phase 2: USIM升级 | 2027-2028 | SUCI计算 + AKA | 新发USIM支持ML-KEM,旧卡回退ECIES |
| Phase 3: 纯PQC | 2029+ | 全面量子安全 | 移除经典算法,仅保留PQC |
最大挑战:现有USIM芯片的计算和存储资源极为有限: - 典型USIM:8-bit CPU @ 10-20 MHz, 256-512 KB Flash, 8-16 KB RAM - ML-KEM-768 Encapsulate在USIM上的预估执行时间:200-500ms - ML-KEM-768的公钥(1,184 bytes)+ 密文(1,088 bytes)对USIM存储空间构成压力
解决策略: - 采用ML-KEM-512(安全性略低但开销更小):公钥672 bytes,密文768 bytes - USIM芯片升级至32-bit ARM架构(新一代eUICC已支持) - 利用终端SoC协处理器卸载PQC计算(USIM发出请求,终端CPU执行)
| 网元 | PQC影响 | 优化建议 |
|---|---|---|
| AMF | SUCI增大→NAS信令开销增加 | 调整RRC SDU大小限制,优化分段策略 |
| UDM/SIDF | 每次解密增加ML-KEM Decaps | 预计算共享密钥池,批处理解密请求 |
| SEPP | 跨域TLS握手开销增加 | 会话复用 + 0-RTT优化 |
| SCP | 大量NF间mTLS连接 | 硬件加速卡卸载PQC运算 |
| NRF | NF证书链增大 | 缓存优化 + 增量更新 |
PQC迁移最大的工程挑战不是单网内部,而是国际漫游。当UE漫游到拜访地网络(VPLMN)时: - VPLMN的AMF需将SUCI转发给HPLMN的UDM/SIDF - 若VPLMN不支持PQC-SUCI,可能丢弃超大SUCI消息 - SEPP间的N32连接需同时支持经典和PQC混合TLS
GSMA建议:在IR.88和IR.89指南中增加PQC漫游兼容性要求,VPLMN应能透传任意大小的SUCI(包括PQC扩展后的2,300+字节),无需理解其内容。
Q: PQC迁移和传统密码升级(如从3DES到AES)有什么本质区别?
A: 核心区别在于规模和不可逆性。传统密码升级通常是算法替换(相同功能、相似开销),而PQC迁移涉及:(1) 密钥/密文大小膨胀10-30倍,影响空口信令和SIM卡存储;(2) 需要全行业同步(漫游场景下各国运营商必须协调);(3) 必须采用混合方案过渡,不能一步到位。这不是简单的算法替换,而是协议层的重构。
Q: 在现网中如何部署PQC而不影响现网用户?
A: 采用双栈混合策略:(1) USIM同时支持ECIES和ML-KEM,根据网络侧能力指示选择方案;(2) 核心网NRF/NSSF在UE注册时通过AMF向UE传递网络PQC能力指示;(3) 旧USIM继续使用ECIES,新USIM优先使用混合方案;(4) SBA TLS在服务端同时支持经典和混合密钥交换套件。整个过程中旧终端不受影响。
Q: 零信任架构和PQC是什么关系?两者可以独立部署吗?
A: 可以独立部署,但协同部署效果最佳。零信任架构解决的是"内部威胁"——即使攻击者进入网络也无法横向移动;PQC解决的是"密码学基础"——确保密钥交换和身份认证在量子计算时代仍然安全。零信任依赖mTLS保护NF间通信,而mTLS的密钥交换正是PQC需要保护的环节。3GPP TR 33.894明确指出,零信任架构中的"永不信任、始终验证"原则在PQC加持下才能在量子时代持续有效。
Q: 对终端和USIM有什么具体要求?需要换卡吗?
A: 这取决于部署阶段。Phase 1(SBA/IPsec PQC)不需要换卡——PQC仅应用于网络侧NF间通信。Phase 2(SUCI/AKA PQC)需要新发行支持ML-KEM的USIM,但旧USIM可继续使用ECIES回退模式。完全的量子安全需要Phase 2完成,预计需要3-5年过渡期。在此期间,混合方案保证"即使被量子计算攻击,仍有经典密码保护"。
Q: ML-KEM被破解的风险有多大?有没有备选方案?
A: 虽然ML-KEM经过NIST长达8年的严格评审,但密码学历史上确实出现过标准化后被破解的先例。这正是3GPP采用混合方案的根本原因——即使ML-KEM被破解,ECC仍然提供经典安全保障;反之亦然。此外,NIST还保留了基于编码的HQCKEM和基于等距的SIKE(已被破解,已弃用)等备选方案。FIPS 205的SLH-DSA(基于哈希)提供了完全不同的数学基础作为签名备用。通信运营商应确保架构支持算法敏捷性(Crypto-Agility),能够快速切换到备选PQC算法。
本文由「51学通信」技术团队出品。51学通信由通信行业18年老兵爱卫生(微信ID: gprshome201101)维护,聚焦5G/6G核心网、3GPP标准解读、通信前沿技术深度分析。 出版作品有《5G核心网原理与实践》《IMS原理与实践》等4本通信专业书籍。知识星球「51学通信」提供深度技术答疑和行业洞察。
[!tip] 51学通信知识星球 星主:爱卫生(微信:gprshome201101)——公众号「51学通信」创办者,19 年通信行业运维与讲师经验,著有《GPRS网络信令实例详解》《EPC原理与实践》《5G核心网原理与实践》三本纸质书(各大电商平台有售)。 星球定位:深耕 5G 核心网、IMS、NFV/AI、云原生等 ICT 领域,主打运维岗位与信令分析。 当前规模:5200 篇主题 / 990 个回答,198 元/年。 加入福利:加入星球后请加爱卫生微信,拉您进知识星球年度陪伴与答疑群——不限量回复您的各种问题,另有群内分享。 AI 加持:51学通信知识星球已作为 skill 接入 WorkBuddy,使用 deepseek-4-flash 在海量星球帖子中精准找贴、找视频、找 FAQ 和案例,做总结、找文档和 PPT 等场景全覆盖。
