2024年8月,NIST正式发布三项后量子密码(PQC)标准——FIPS 203 (ML-KEM/Kyber)、FIPS 204 (ML-DSA/Dilithium)、FIPS 205 (SLH-DSA/SPHINCS+),标志着密码学从经典时代进入后量子时代。对于通信行业而言,这不是一个遥远的学术话题——Gartner预测2033-2035年量子计算将全面攻破经典公钥密码,而"先收集、后破解"(Harvest Now, Decrypt Later)的攻击策略意味着今天的加密流量已经在被存储,等待量子计算机成熟后批量解密。
3GPP SA3工作组在Release 18中启动了零信任分析特性(Zero Trust Analysis),并在Release 19/20路线图中明确纳入PQC迁移研究。GSMA发布了《Post-Quantum Cryptography Guidelines for Telecom Use》指导文件。本文将从协议层原理出发,深入解析5G网络中PQC迁移的技术路径、SUCI隐私保护增强机制、以及零信任架构在5G核心网中的落地实现。
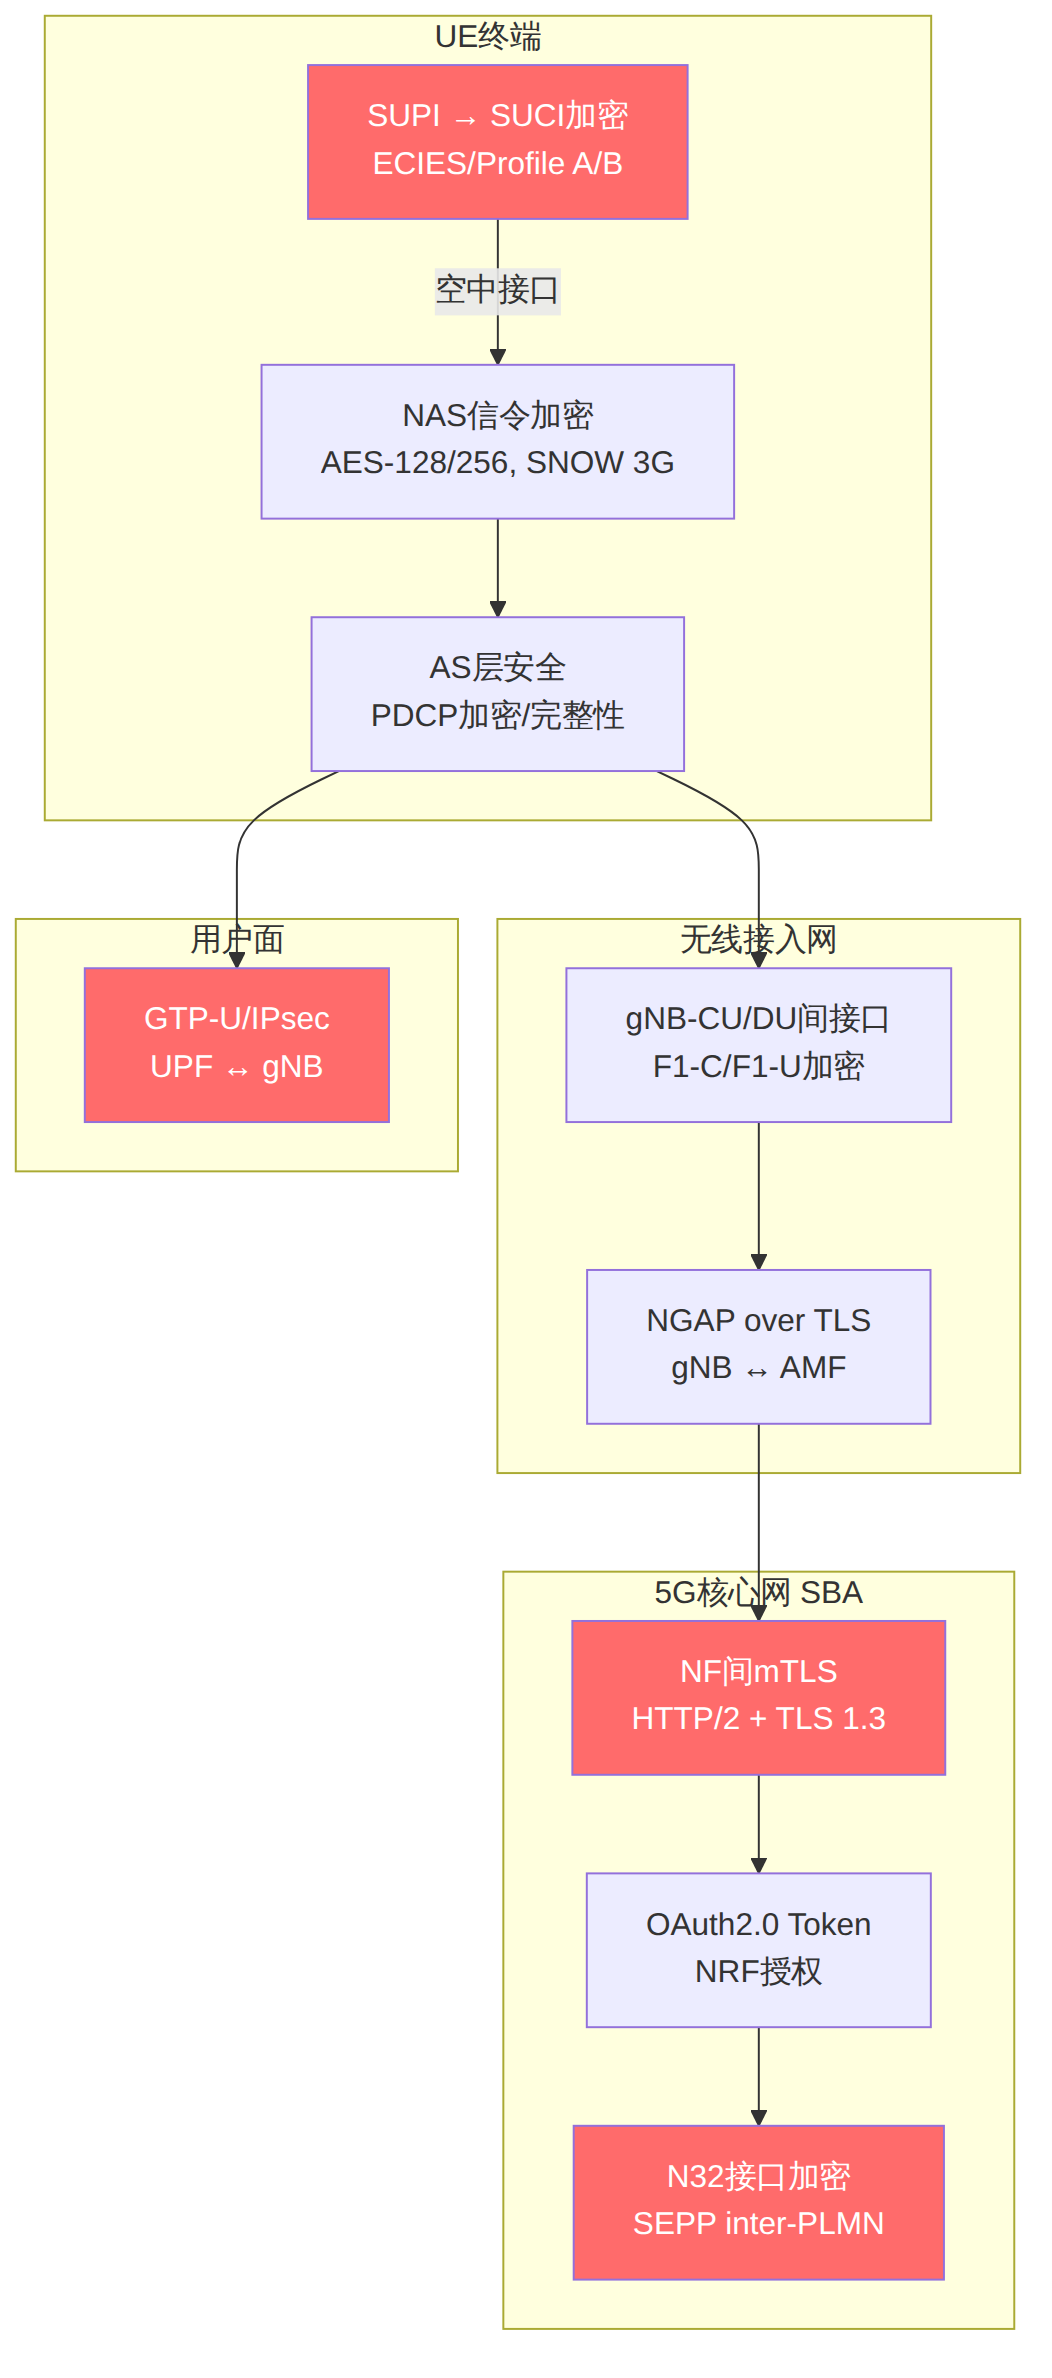
5G系统的密码应用分布在多个层次,每一层都面临量子威胁:
图表 1
上图中红色标注的环节均使用了公钥密码算法(ECDH、ECDSA、RSA),这些是量子计算攻击的首要目标。
| 密码算法 | 5G中的应用场景 | 量子威胁 | 量子攻击复杂度 |
|---|---|---|---|
| ECIES (Curve25519/secp256r1) | SUCI加密(SUPI隐藏) | Shor算法可直接破解 | 多项式时间 O(n³) |
| ECDH (P-256/X25519) | TLS/DTLS密钥协商 | Shor算法 | 多项式时间 |
| ECDSA (P-256) | NF间证书签名、eUICC | Shor算法 | 多项式时间 |
| RSA-2048/4096 | SIM卡OTA、证书CA | Shor算法 | 多项式时间 |
| AES-128/256 | NAS/RRC加密、用户面 | Grover算法加速搜索 | 密钥长度减半 |
| SHA-256/384 | 完整性保护、KDF | Grover算法 | 碰撞难度降低 |
关键洞察:对称密码(AES)受到的影响相对可控——AES-256在量子环境下仍具有128位安全强度,足够安全。真正的威胁集中在公钥密码——ECIES、ECDH、ECDSA和RSA,这正是5G身份保护和密钥协商的基础。
5G之前(2G/3G/4G),用户永久标识IMSI以明文形式在空中接口传输,这导致臭名昭著的"IMSI Catcher"(伪基站)攻击。5G引入了SUPI(Subscription Permanent Identifier)和SUCI(Subscription Concealed Identifier)机制,用公钥加密隐藏用户身份。
SUCI的生成过程(基于3GPP TS 33.501 Clause 6.12.2):
SUCI = SUPI-Type || Home-Network-ID || Routing-Indicator ||
       Protection-Scheme-ID || Home-Network-Public-Key-ID ||
       Ciphertext(Ephemeral-PK || Enc(MSIN))
其中核心加密使用ECIES(Elliptic Curve Integrated Encryption Scheme),支持两种配置:
| 参数 | Profile A | Profile B |
|---|---|---|
| 椭圆曲线 | secp256r1 (NIST P-256) | Curve25519 |
| 密钥协商 | ECDH | X25519 |
| KDF | SHA-256 | SHA-256 |
| 加密算法 | AES-128-GCM | AES-128-GCM |
| MAC | HMAC-SHA-256 | HMAC-SHA-256 |
| 密钥长度 | 256 bits | 256 bits |
| USIM存储 | Home Network PK (64字节) | Home Network PK (32字节) |
ECIES加密的数学本质:
$$ \text{Encap: } (R, K) = (g^r, \text{KDF}((g^r)^{sk_H})) $$
$$ \text{SUCI}_{\text{ct}} = \text{Enc}_K(\text{MSIN}) | \text{MAC}_K(\text{MSIN}) $$
其中 $sk_H$ 是归属网络的私钥,$g^r$ 是UE生成的临时公钥。只有拥有 $sk_H$ 的UDM/SIDF(Subscription Identifier De-concealing Function)才能解密:
$$ \text{Decap: } K = \text{KDF}((R)^{sk_H}) = \text{KDF}((g^r)^{sk_H}) $$
量子攻击者使用Shor算法可以在多项式时间内从公钥 $pk_H = g^{sk_H}$ 恢复出私钥 $sk_H$,从而:
3GPP SA3在Release 19/20中研究的核心方向是混合密码(Hybrid Cryptography),即在保留ECIES的同时叠加PQC算法:
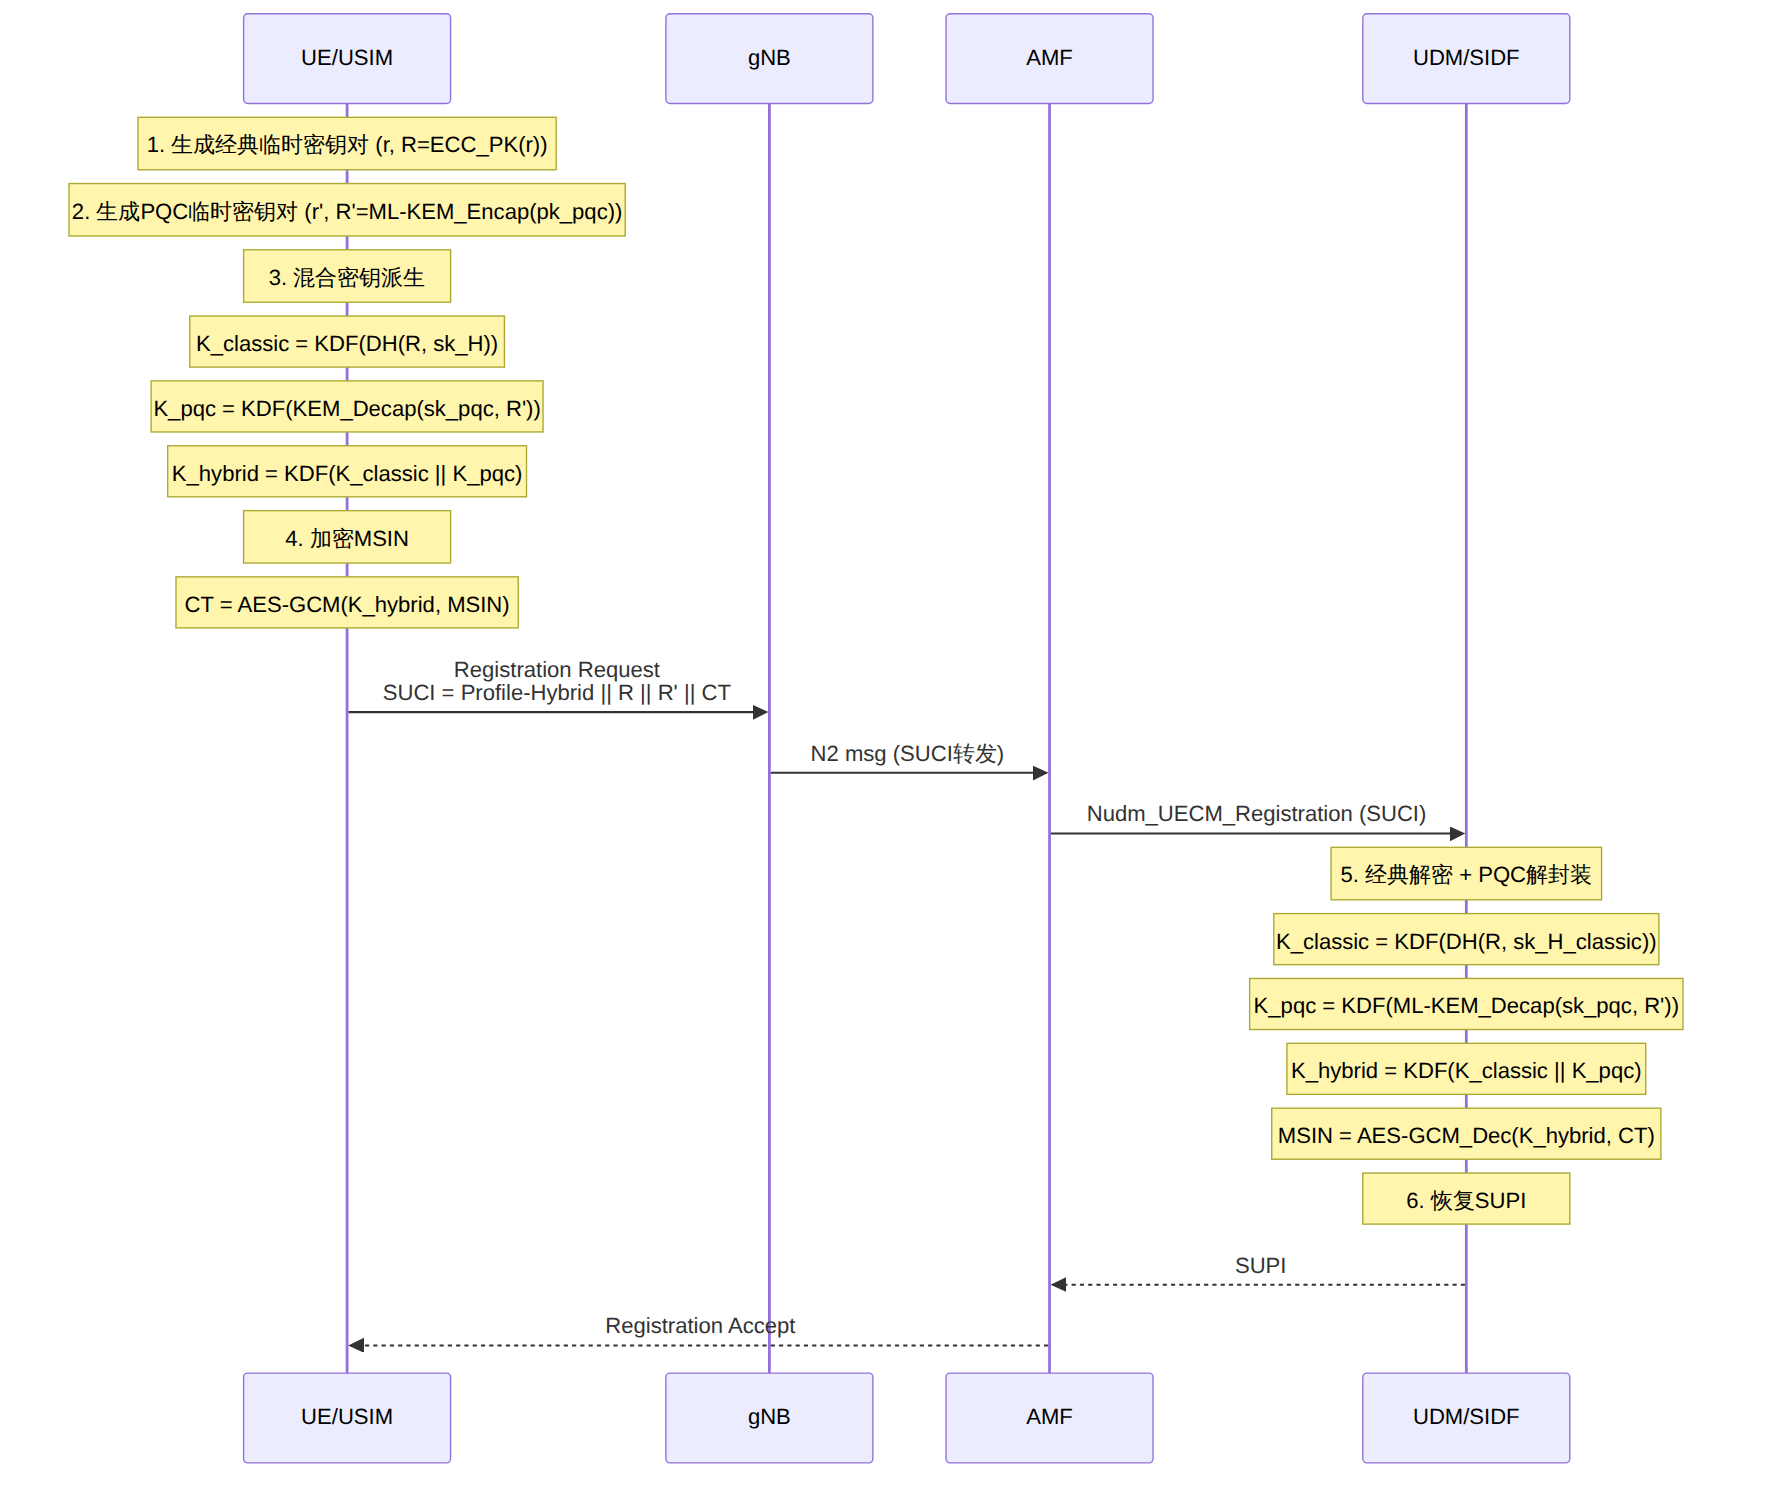
图表 2
混合方案的安全性论证:只要ECIES或ML-KEM中任意一个保持安全,整个SUCI就安全。这是一个"与"(AND)安全模型——攻击者必须同时攻破两个算法才能恢复SUPI。即使在过渡期ECIES被量子攻破,只要ML-KEM仍安全,SUCI保护就不会失效。
混合方案的代价分析:
| 指标 | 纯ECIES (Curve25519) | 纯ML-KEM-768 | 混合方案 |
|---|---|---|---|
| 公钥大小 | 32 字节 | 1,184 字节 | 1,216 字节 |
| 密文大小 | ~48 字节 | ~1,088 字节 | ~1,136 字节 |
| SUCI总大小增量 | 基准 | +约2.2 KB | +约2.1 KB |
| UE计算开销 | 基准 | +约0.5 ms | +约0.5 ms |
| SIDF计算开销 | 基准 | +约0.1 ms | +约0.1 ms |
可以看到,主要代价在于SUCI尺寸的增加(约2KB),对NAS信令来说这是一个显著的增量。在实际部署中需要考虑:
5G核心网SBA架构中,所有NF(Network Function)间通信基于HTTP/2 over TLS 1.3。PQC迁移的首要目标是TLS层。
混合TLS密钥协商流程(参考IETF draft-ietf-tls-hybrid-design):
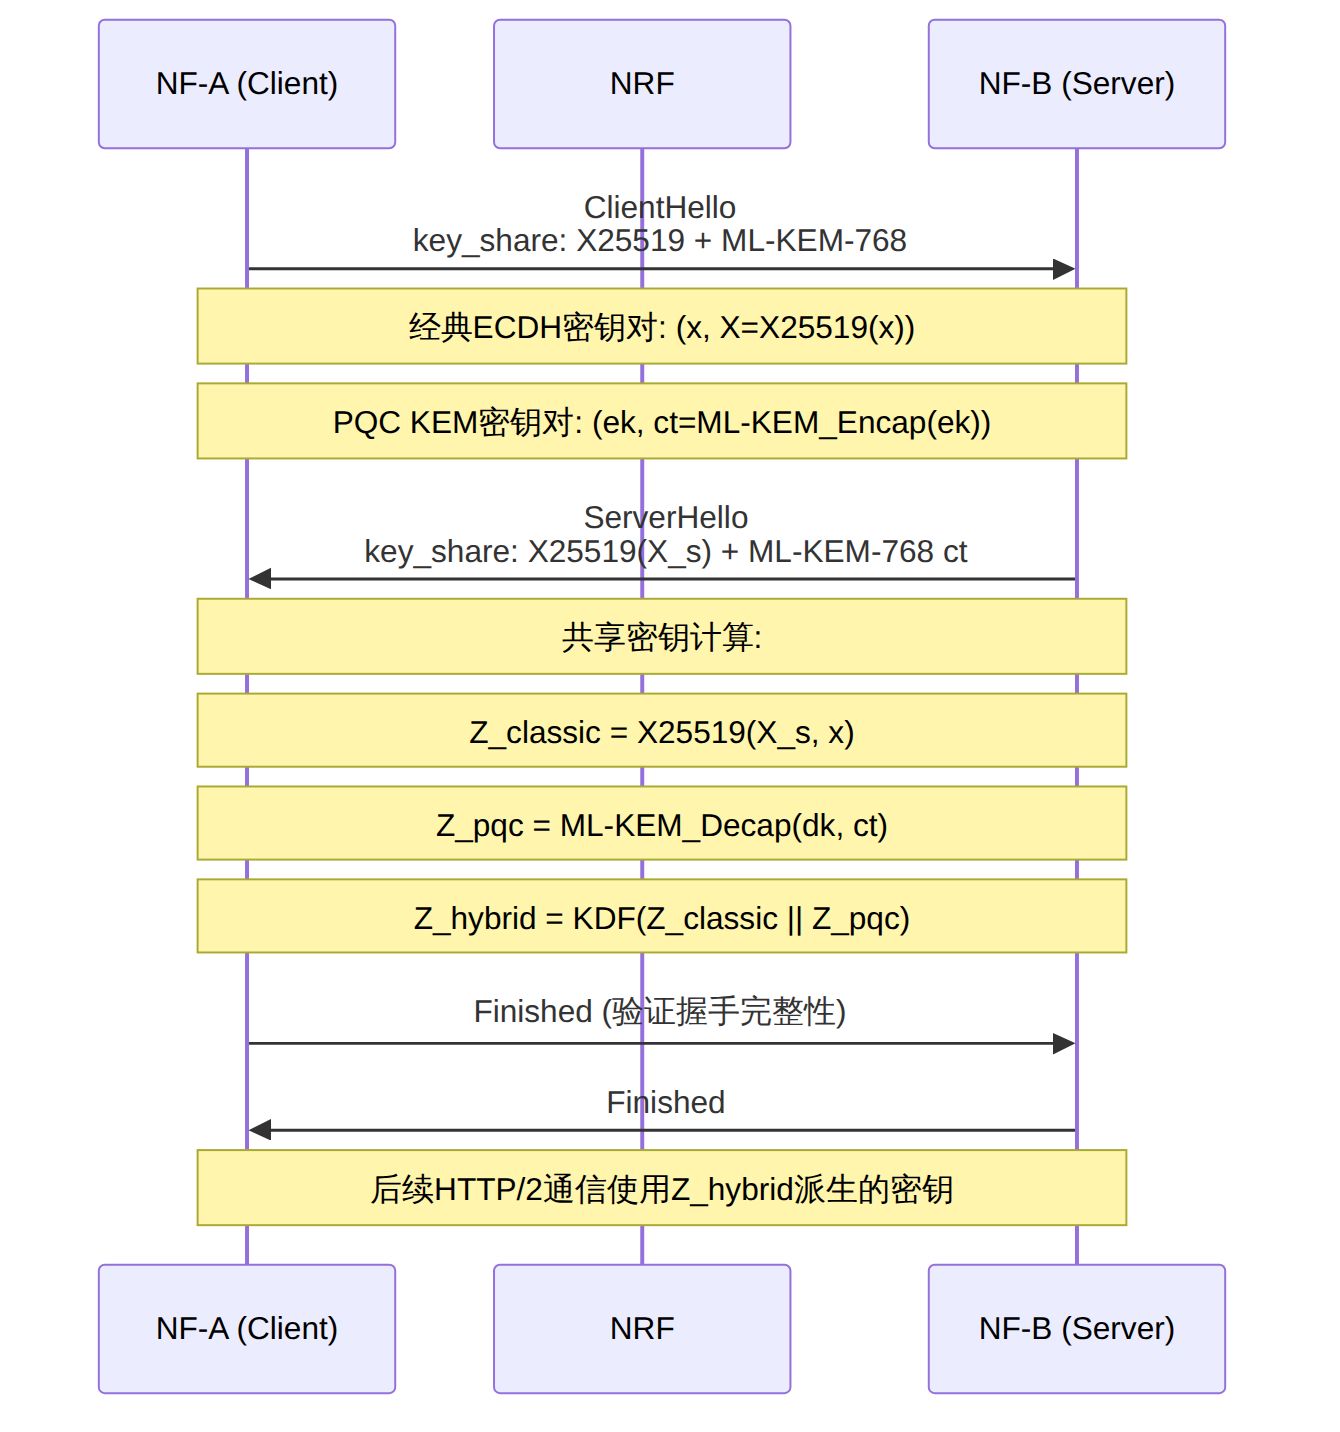
图表 3
RFC详细参数(基于draft-ietf-tls-hybrid-design-05):
// 混合密钥协商在TLS 1.3中的扩展
// 定义新的NamedGroup:

HybridKeyShare = {
    classic_key_exchange: X25519,      // 经典ECDH
    pqc_kem: ML-KEM-768,              // 后量子KEM
    pqc_ciphertext: OCTET_STRING       // KEM密文 (1088 bytes)
}

// TLS Handshake Key Schedule变更:
// 原始: Z = ECDH(X_s, x)
// 混合: Z = KDF(ECDH(X_s, x) || ML-KEM_Decap(dk, ct))

// 握手消息尺寸影响:
// ClientHello: +1216 bytes (ML-KEM-768公钥)
// ServerHello: +1088 bytes (ML-KEM-768密文)
// 总计握手增量: ~2.3 KB
SEPP是运营商间互联的安全网关(3GPP TS 33.500),负责跨PLMN的SBI(Service-Based Interface)安全。SEPP间的N32接口使用TLS保护,是PQC迁移的高优先级目标——因为跨运营商的流量更容易被"先收集、后破解"。
SEPP PQC迁移的特殊考量:
| 维度 | 单一运营商内部 | SEPP跨运营商(N32) |
|---|---|---|
| 信任边界 | 运营商可控 | 跨越信任域 |
| 流量敏感性 | 内部管理流量 | 漫游用户数据、计费信息 |
| "先收集"风险 | 中等 | 极高(国际链路监听) |
| PQC优先级 | 高 | 最高 |
| 证书管理 | 单一PKI | 跨域PKI互操作 |
| 性能影响容忍度 | 较高 | 中等(漫游时延敏感) |
实战部署建议:
传统安全模型基于"信任网络内部、防御外部边界"的理念。5G的三个根本性变化使这一模型失效:
3GPP Release 18正式将零信任分析(Zero Trust Analysis)列为安全特性,核心文档是TS 33.501 V18.x中对SBA安全的增强。
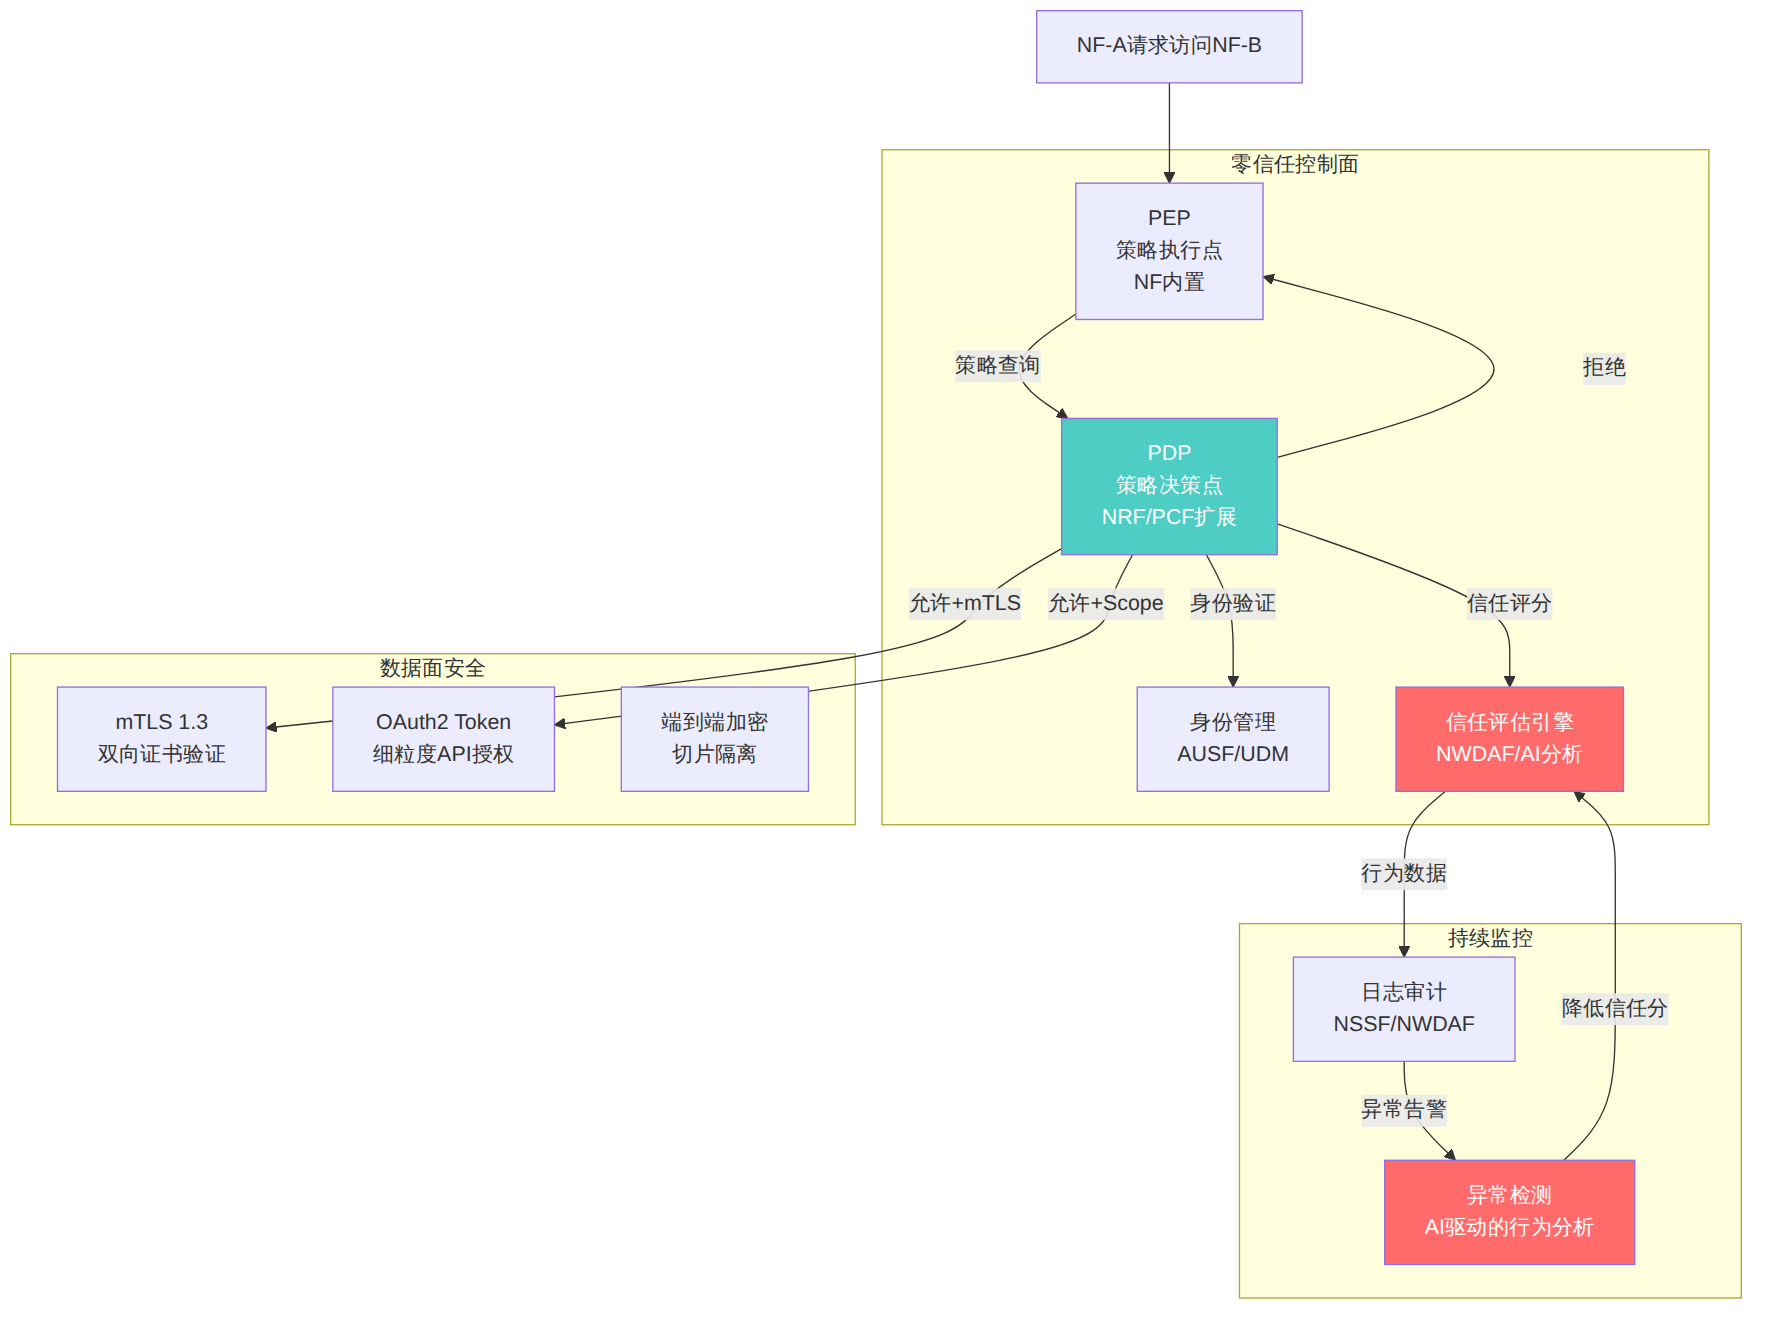
图表 4
现有机制(Rel-15/16/17):
5G SBA已具备一些零信任基础能力: - mTLS:NF间双向TLS认证(TS 33.501 Clause 13) - OAuth2.0:NRF颁发的访问令牌,限制NF只能调用授权的API(TS 29.510) - NRF注册:NF必须先在NRF注册并获取Profile
零信任增强(Rel-18/19):
Release 18引入的关键零信任特性包括:
| 特性 | 描述 | 对应3GPP规范 |
|---|---|---|
| NF行为基线 | 建立每个NF的正常行为模型,检测偏差 | TS 33.501 V18.x Clause 6.x |
| 动态授权 | 基于上下文(时间、位置、设备状态)动态调整API访问权限 | TS 29.510增强 |
| 微隔离 | 切片间和NF组间的精细访问控制 | TS 28.541 |
| 安全态势感知 | 利用NWDAF进行安全相关的数据分析 | TS 29.520 |
| SEPP策略增强 | 基于运营商策略的动态N32流量过滤 | TS 33.500增强 |
当前5G SBA中的OAuth2.0实现存在若干零信任视角的不足:
// 当前OAuth2.0 Token流程(简化)
// 问题:Token一旦颁发,在整个有效期内有效

1. NF-A → NRF: 请求Access Token (NF-Type, Target-NF-Type)
2. NRF → NF-A: Access Token (scope, expires_in=3600s)
3. NF-A → NF-B: HTTP/2 Request + Bearer Token
4. NF-B → NRF: 验证Token有效性
5. NF-B → NF-A: Response

// 零信任增强:持续评估 + 动态撤销
Enhancement 1: Token生命周期缩短 → expires_in=300s (5分钟)
Enhancement 2: Token绑定上下文 → scope包含时间窗口、源NF负载
Enhancement 3: 异常时立即撤销 → NWDAF检测异常→NRF撤销Token
Enhancement 4: 每次请求重新评估 → NF-B本地缓存信任评估结果
零信任下的信任评分模型:
$$ T_{score} = w_1 \cdot S_{id} + w_2 \cdot S_{ctx} + w_3 \cdot S_{beh} + w_4 \cdot S_{env} $$
其中: - $S_{id}$:身份认证强度(证书有效性、多因子验证) - $S_{ctx}$:上下文评分(请求时间、地理位置、网络拓扑距离) - $S_{beh}$:行为评分(历史API调用模式、频率偏差) - $S_{env}$:环境评分(NF部署位置安全等级、切片隔离状态) - $w_1 + w_2 + w_3 + w_4 = 1$
当 $T_{score}$ 低于阈值时,PDP可采取:额外认证、降低权限、或直接拒绝。
eUICC(embedded Universal Integrated Circuit Card)允许远程配置SIM Profile,其安全依赖ES10b/ES8+接口的TLS保护和证书链验证。eUICC的PKI体系使用ECDSA/P-256签名证书,同样面临量子威胁。
PQC迁移的eUICC特殊性:
| 维度 | 普通TLS终端 | eUICC |
|---|---|---|
| 硬件能力 | 充足(CPU/Memory) | 严重受限(~100KB RAM) |
| 密钥存储 | 灵活 | Secure Element固定空间 |
| 算法升级 | 软件更新 | 需要Java Card Applet更新 |
| 生命周期 | 3-5年 | 10-15年(车联网/IoT) |
| ML-KEM计算 | <1ms | 可能>100ms |
建议策略:对eUICC场景采用混合签名(ML-DSA + ECDSA)的证书,而非混合加密。原因在于eUICC的验证计算量需要严格控制——ML-DSA-65的验证仅需约0.2ms(ARM Cortex-M4),但签名需要约15ms,对eUICC的Java Card虚拟机是可接受的。

图表 5
| 风险 | 影响 | 对策 |
|---|---|---|
| 握手消息膨胀 | TLS握手增加~2.3KB,可能触发IP分片 | 调整MSS,启用TCP分段优化 |
| USIM存储不足 | ML-KEM-768公钥需1.2KB | 推进USIM规格升级(>512KB) |
| 异构设备兼容 | IoT/RedCap设备算力不足 | 分级策略:高价值用户先迁移 |
| NF性能退化 | PQC计算开销增加CPU负载 | 硬件加速(Intel/QAT, ARM SVE2) |
| 混合模式降级攻击 | 攻击者强制回退到纯经典模式 | 策略锁定:禁止降级,混合为最低要求 |
| 证书链膨胀 | 混合证书(X.509+PQC)体积大 | 采用Composite X.509(draft-ietf-lamps-pq-composite-keys) |
核心网NF间TLS 1.3混合配置示例:
# OpenSSL 3.x + oqs-provider 配置参考
# 混合TLS cipher suites配置

tls_config:
  version: "TLSv1.3"
  hybrid_groups:
    - "X25519MLKEM768"        # 推荐首选:X25519 + ML-KEM-768
    - "SecP256r1MLKEM768"     # 备选:P-256 + ML-KEM-768
  signature_algorithms:
    - "MLDSA65withSHA512"     # PQC签名
    - "ecdsa_secp256r1_sha256" # 经典签名(兼容)
  certificate_type: "Composite"  # 混合证书

# 性能调优
performance:
  pqc_hardware_accel: true     # 启用硬件加速
  session_cache: 10000         # 会话复用减少握手
  early_data: false            # 0-RTT不推荐(前向安全风险)
SEPP N32接口配置建议:
# SEPP PQC迁移配置
sepp_config:
  n32_interface:
    tls_mode: "hybrid"         # hybrid | pqc-only | classic-only
    hybrid_policy: "mandatory"  # mandatory | preferred | optional

    # PQC算法优先级
    pqc_priority:
      kem: "ML-KEM-768"        # 安全级别 ≈ AES-192
      sign: "ML-DSA-65"        # 安全级别 ≈ SHA-256

    # 降级保护
    downgrade_protection:
      min_hybrid: true          # 不允许纯经典模式
      classic_only_reject: true # 拒绝不支持混合的对端
零信任和PQC并非独立的安全增强——它们是互补的两个维度:
| 维度 | 零信任解决 | PQC解决 |
|---|---|---|
| 身份认证 | 持续验证、动态授权 | 抗量子伪造 |
| 通信保密 | 微隔离、加密传输 | 抗量子窃听 |
| 数据完整性 | 审计追踪 | 抗量子篡改 |
| 信任评估 | AI驱动的行为分析 | 量子安全的数据源 |
面向6G的融合安全架构关键特性:
| 3GPP版本 | PQC相关 | 零信任相关 | 关键规范 |
|---|---|---|---|
| Rel-17 | PQC研究立项 | SBA安全基线 | TR 33.8xx系列 |
| Rel-18 | PQC影响分析 | 零信任分析特性 | TS 33.501 V18.x |
| Rel-19 | PQC算法选型 | 动态授权增强 | TS 33.501 V19.x |
| Rel-20 | PQC集成规范 | 零信任原生架构 | 6G安全框架 |
Q: 混合密码方案和纯PQC方案,到底该选哪个?
A: 当前阶段(2025-2028)强烈建议使用混合方案。原因有三:一是PQC算法的安全性仍在持续评估中(CRYSTALS-Kyber在2023年曾发现侧信道攻击变体);二是混合方案的"AND安全"模型提供了双重保障;三是纯PQC方案的生态系统(证书、HSM、SDK)尚不成熟。预计2029年后可开始评估向纯PQC过渡。
Q: 在现网中如何部署PQC?需要更换SIM卡吗?
A: 分阶段推进。核心网内部NF间的TLS升级不需要换SIM卡——只需升级SEPP、NRF、AMF等NF的TLS库(如OpenSSL 3.x + oqs-provider)。SUCI的PQC增强确实需要USIM更新(存储PQC公钥),这通常伴随SIM卡自然更换周期进行。对于5G NSA用户(通过4G基站接入),SUCI本身不生效,因此PQC迁移优先级应聚焦5G SA用户。
Q: PQC迁移对网络性能的影响有多大?
A: 主要影响在握手阶段。ML-KEM-768的密钥封装/解封装在现代服务器CPU上约0.1-0.5ms,对单次TLS握手影响<10%。但消息膨胀(增加约2.3KB)在高并发场景下会增加约5-15%的CPU负载(加解密+TLS解析)。建议在核心网网元上启用PQC硬件加速(如Intel QAT、ARM Crypto Extensions),实测可将开销降至<3%。
Q: 零信任架构需要完全重构5G核心网吗?
A: 不需要。5G SBA已具备零信任的基础(mTLS、OAuth2.0、NRF注册)。零信任增强主要是在现有机制上加层——持续监控(利用NWDAF)、动态策略(扩展PCF/NRF)、微隔离(增强切片安全)。关键是部署信任评估引擎和策略执行点,而非替换NF。可从最敏感的接口(如SEPP N32、OAM接口)开始逐步实施。
Q: 边缘计算(MEC)场景下零信任和PQC有什么特殊考虑?
A: MEC场景是零信任和PQC的高优先级应用场景。边缘站点通常缺乏物理安全保护,UPF/AF部署在不受控环境中。需要:(1) UPF与核心网之间的N4接口使用混合TLS保护;(2) 边缘NF使用更强的认证(如基于TPM的远程证明);(3) MEC应用API调用需要细粒度的零信任授权,因为边缘是多租户环境,攻击面更大。
本文由「51学通信」技术团队出品。51学通信由通信行业18年老兵爱卫生(微信ID: gprshome201101)维护,聚焦5G/6G核心网、3GPP标准解读、通信前沿技术深度分析。 出版作品有《5G核心网原理与实践》《IMS原理与实践》等4本通信专业书籍。知识星球「51学通信」提供深度技术答疑和行业洞察。
[!tip] 51学通信知识星球 星主:爱卫生(微信:gprshome201101)——公众号「51学通信」创办者,19 年通信行业运维与讲师经验,著有《GPRS网络信令实例详解》《EPC原理与实践》《5G核心网原理与实践》三本纸质书(各大电商平台有售)。 星球定位:深耕 5G 核心网、IMS、NFV/AI、云原生等 ICT 领域,主打运维岗位与信令分析。 当前规模:5200 篇主题 / 990 个回答,198 元/年。 加入福利:加入星球后请加爱卫生微信,拉您进知识星球年度陪伴与答疑群——不限量回复您的各种问题,另有群内分享。 AI 加持:51学通信知识星球已作为 skill 接入 WorkBuddy,使用 deepseek-4-flash 在海量星球帖子中精准找贴、找视频、找 FAQ 和案例,做总结、找文档和 PPT 等场景全覆盖。
