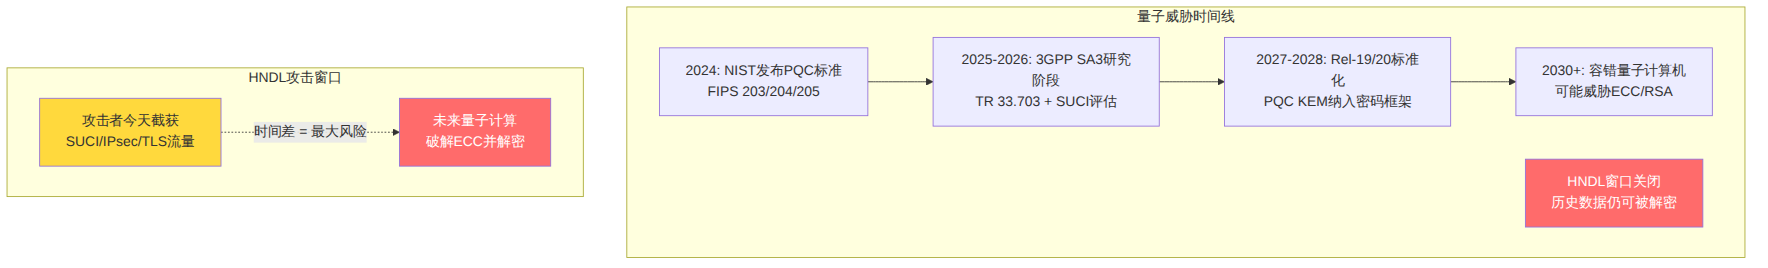
2024年8月,NIST正式发布FIPS 203(ML-KEM)、FIPS 204(ML-DSA)、FIPS 205(SLH-DSA)三项后量子密码标准,标志着全球密码学基础设施进入迁移窗口期。对于通信行业,这不仅是技术迭代——这是一场与"先收集、后解密"(Harvest Now, Decrypt Later, HNDL)攻击的赛跑。
HNDL攻击的逻辑简洁而致命:攻击者在今天截获并存储加密通信流量,等待未来量子计算机成熟后,利用Shor算法破解当前基于椭圆曲线(ECC)或RSA的密码体系,回溯性解密历史数据。对于5G网络,这意味着:
3GPP SA3工作组已清醒认识到这一威胁。TR 33.703("Study on transitioning to Post Quantum Cryptography in 3GPP")作为核心研究报告,系统性地分析了在现有3GPP体系内引入独立和混合PQC算法的复杂度与路径。
图表 1
关键判断:量子计算机何时能破解2048位RSA或256位ECC,学界估计从10年到30年不等。但HNDL威胁使得防护时间线前移——如果数据保密性要求为20年,那么今天就必须部署PQC。
TR 33.703由3GPP SA3#123会议开始推进,其核心结论是:PQC迁移不是整体替换(monolithic),而是分阶段、分接口的渐进式演进。不同接口的安全需求、性能约束和部署节奏差异巨大:
| 3GPP接口/流程 | 当前密码方案 | 量子威胁等级 | PQC迁移优先级 | 目标PQC方案 |
|---|---|---|---|---|
| SUPI→SUCI加密 | ECIES (Curve25519) | 极高(隐私回溯) | P0 | Hybrid ML-KEM + ECDH |
| N2/N3 IPsec隧道 | IKEv2 + ECDH | 高(信令暴露) | P1 | ML-KEM in IKEv2 |
| SBI TLS | TLS 1.3 + ECDHE | 中高 | P1 | ML-KEM hybrid in TLS 1.3 |
| (D)TLS for RAN | DTLS 1.2/1.3 | 中 | P2 | ML-KEM in DTLS |
| JWE (SBI JSON) | AES-KW + ECIES | 中 | P2 | ML-KEM KEM combiner |
3GPP SA3已经成立了新的Work Item Description (WID),目标是在3GPP密码框架中引入强制支持PQC KEM算法,覆盖(D)TLS 1.3、IKEv2和JWE三大协议族。
3GPP的PQC迁移策略采用"分优先级、分阶段"原则:
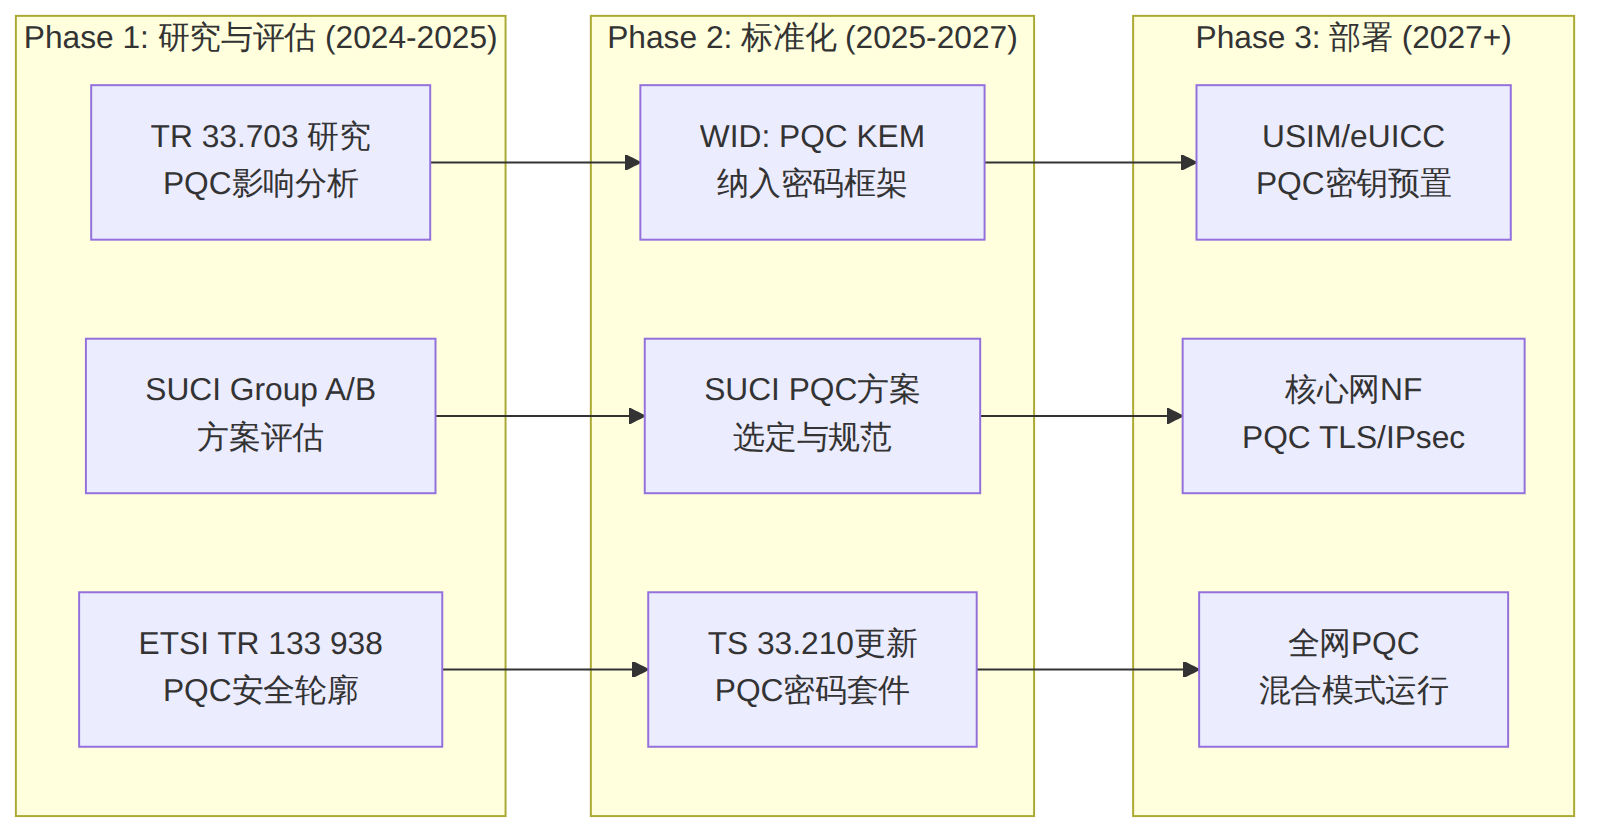
图表 2
ETSI TR 133 938 V19.2.0(与3GPP Rel-19对齐)提供了具体的PQC安全轮廓定义,涵盖DTLS安全轮廓、证书轮廓和PQC迁移路径的详细技术规范。
5G系统中,用户永久标识SUPI(Subscriber Permanent Identifier,即IMSI的5G版本)通过ECIES方案加密为SUCI(Subscription Concealed Identifier),流程如下:
ECIES加密SUPI的核心步骤:
UE端(USIM):
1. 生成临时密钥对 (eph_sk, eph_pk)  ← Curve25519
2. 计算共享密钥: shared = X25519(eph_sk, HN_pk)  // HN_pk为归属网络公钥
3. 派生对称密钥: (K_enc, K_mac) = KDF(shared || eph_pk || HN_pk)
4. 加密标识: C = AES-128-GCM(K_enc, SUPI)
5. 计算MAC: tag = HMAC-SHA-256(K_mac, C)
6. 输出: SUCI = (eph_pk || C || tag)

SIDF(归属网络)解密:
1. 计算共享密钥: shared = X25519(HN_sk, eph_pk)
2. 派生对称密钥 → 解密SUPI
问题在于:Shor算法可以在多项式时间内求解椭圆曲线离散对数问题(ECDLP)。一旦量子计算机达到足够的逻辑量子比特数(估计约2000-4000个逻辑量子比特),X25519的Diffie-Hellman交换将不再安全。攻击者可以:
- 从截获的eph_pk和已知的HN_pk,利用Shor算法恢复shared
- 派生K_enc和K_mac
- 解密C还原SUPI
3GPP SA3将SUCI的PQC方案分为两组:
SA3在文档S3-261728中对Group B方案进行了深入评估。混合方案的核心优势是:即使未来ML-KEM被攻破,传统ECDH仍然提供安全保证;反之亦然。
混合SUCI加密流程:
UE端(USIM):
1. 传统分量:
   eph_pk_ecc = Curve25519(eph_sk_ecc)
   shared_ecc = X25519(eph_sk_ecc, HN_pk_ecc)

2. PQC分量:
   (ct_pq, shared_pq) = ML-KEM-768.Encaps(HN_pk_pq)
   // HN_pk_pq: 归属网络PQC公钥 (~1184 bytes)

3. KEM Combiner:
   shared = KDF(shared_ecc || shared_pq || eph_pk_ecc || ct_pq)
   (K_enc, K_mac) = KDF(shared || ctx_info)

4. 加密与认证:
   C = AES-256-GCM(K_enc, SUPI)
   tag = HMAC-SHA-256(K_mac, C)

5. 输出:
   SUCI = (eph_pk_ecc || ct_pq || C || tag)
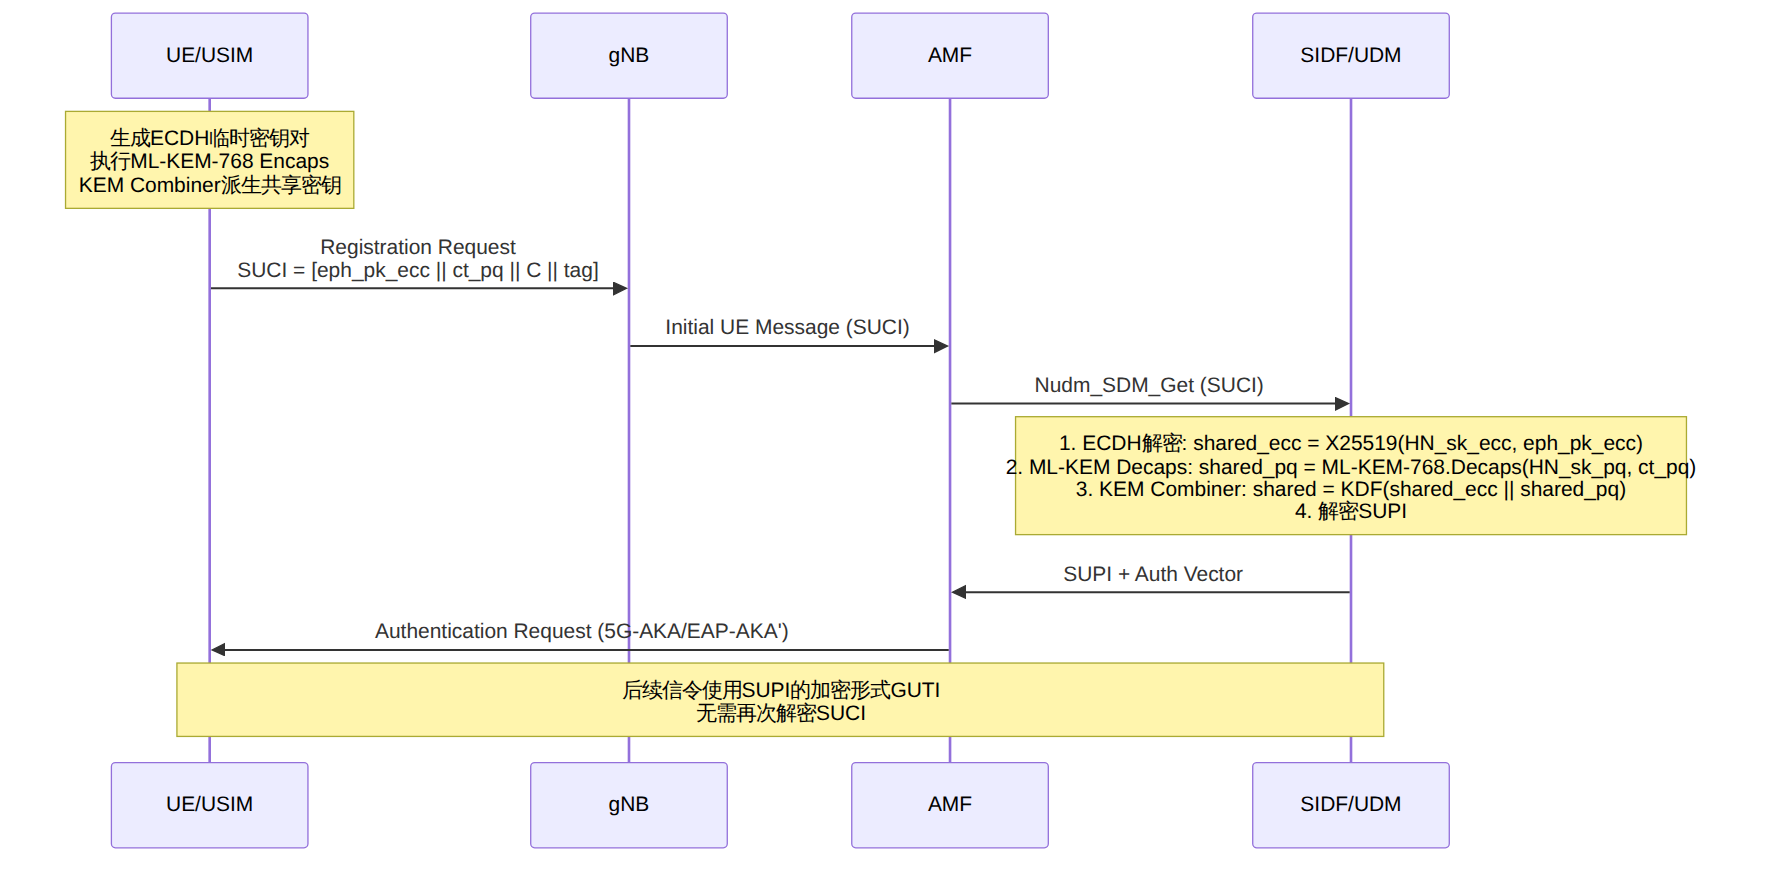
图表 3
混合方案的主要代价在于公钥和密文的体积膨胀:
| 参数 | ECIES-only (当前) | Hybrid ML-KEM-768 | Hybrid ML-KEM-1024 |
|---|---|---|---|
| ECDH公钥 | 32 bytes | 32 bytes | 32 bytes |
| ML-KEM公钥 | — | 1,184 bytes | 1,568 bytes |
| ML-KEM密文 | — | 1,088 bytes | 1,568 bytes |
| SUCI总增量 | 基准 | +2,272 bytes | +3,136 bytes |
| 封装耗时 | ~0.1 ms | ~0.15 ms (+50%) | ~0.2 ms (+100%) |
| 解封装耗时 | ~0.1 ms | ~0.12 ms (+20%) | ~0.16 ms (+60%) |
实验数据(基于ACM论文对物理5G测试床的实测)显示,ML-KEM对隧道建立过程仅增加3-5%的延迟开销,在可接受范围内。真正的挑战在于:
KEM Combiner是混合方案的安全核心。其设计原则是:只要任一分量(ECDH或ML-KEM)保持安全,组合密钥就是安全的。3GPP SA3评估中采用的通用构造:
KEM_Combiner(shared_ecc, shared_pq, info):
    // 使用KDF将两个共享密钥合并
    // 安全性要求: KDF为随机预言机, 至少一个KEM安全
    return KDF(shared_ecc || shared_pq || info, "SUCI-Hybrid-KEM")
这一构造的安全归约是形式化可证明的:假设KDF是伪随机函数,且至少一个底层KEM是IND-CCA2安全的,则组合KEM也是IND-CCA2安全的。
传统移动网络的安全模型基于"硬壳软核"——外网不可信,内网完全可信。5G SBA(Service-Based Architecture)打破了这一假设:所有NF通过RESTful API互相调用,容器化部署带来动态扩缩容,网络切片引入多租户场景。一个被入侵的NF可能成为内网横向移动的跳板。
NIST SP 800-207定义了零信任架构的七大原则,映射到5G场景:
| ZTA原则 | 5G映射 | 3GPP规范支撑 |
|---|---|---|
| 所有通信必须加密 | SBI接口mTLS、N2/N3 IPsec | TS 33.210, TS 33.501 |
| 每次访问必须认证 | NF双向证书认证、OAuth token | TS 33.512 (SBA安全) |
| 基于最小权限授权 | NRF发现≠授权,显式ACL | TS 29.510 (NRF) |
| 持续监控与验证 | 安全日志、异常检测 | TR 33.894, TR 33.794 |
| 资产状态感知 | NF健康检查、gNB完整性验证 | TS 33.501 Clause 6 |
| 严格强制策略 | 网络切片隔离、UPF策略 | TS 28.541 (管理框架) |
| 收集状态用于改善 | 遥测驱动安全策略调整 | TR 33.794 (安全监控) |
Ericsson的研究提出了分析3GPP网络安全姿态的四层架构模型:
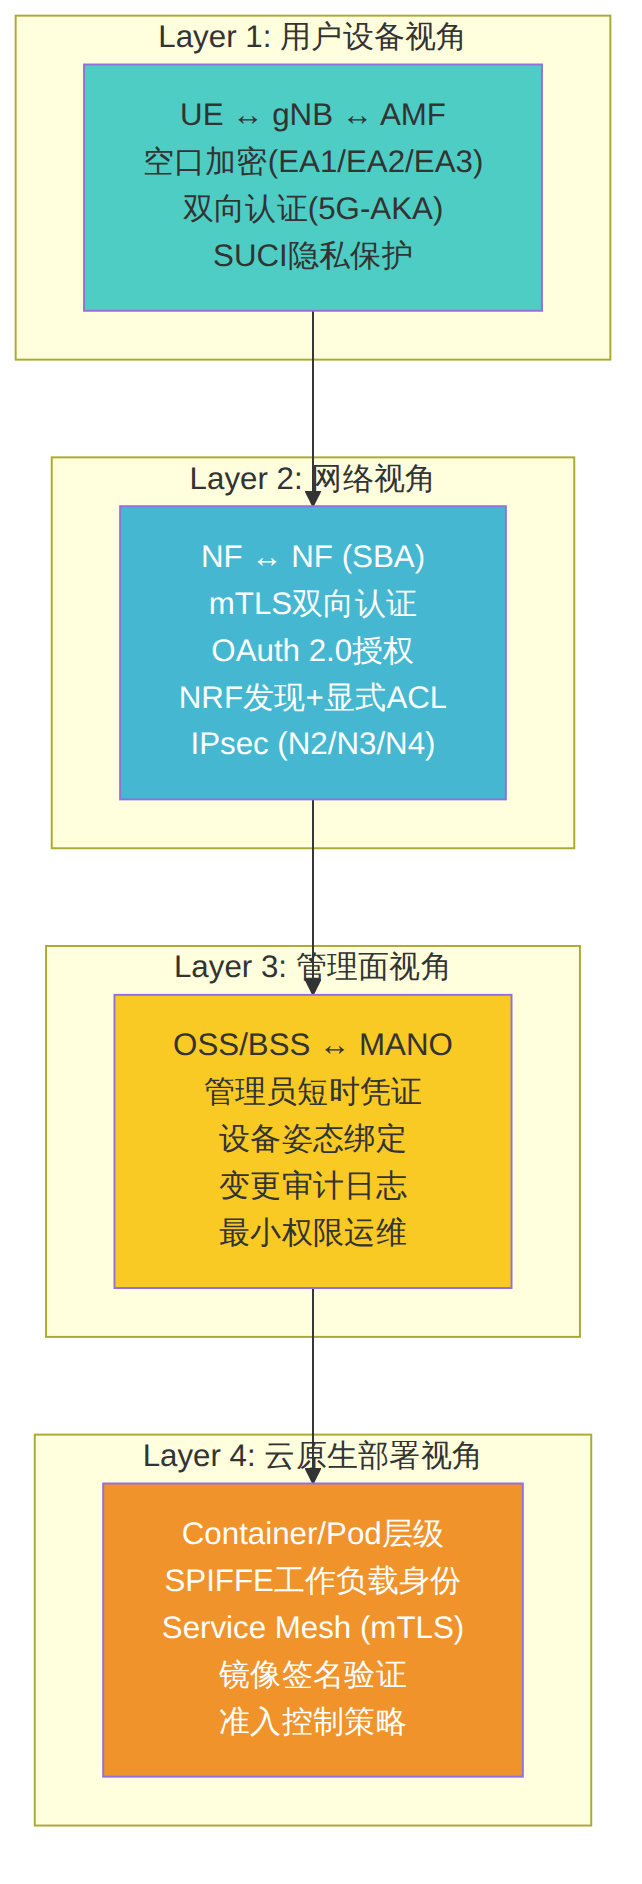
图表 4
每一层对应不同的信任边界和攻击面。零信任的核心思想是:不因流量来源在网络内部就给予隐式信任。
P1 Security提出了面向5G SBA的实用微分段模型:
| 安全区域 | 包含组件 | 信任等级 | 关键策略 |
|---|---|---|---|
| Crown Jewels | UDM, AUSF, ARPF, SIDF | 最高(最受限) | 仅允许AMF/SMF访问,每次访问需审计 |
| Control Plane | AMF, SMF, PCF, NRF, NSSF, NEF | 高 | NF类型级ACL,每API方法授权 |
| User Plane | UPF, MEC应用 | 中 | 切片级隔离,禁止反向访问控制面 |
| Interconnect | SEPP, IWF, Roaming接口 | 低(默认不信任) | 每伙伴证书+速率限制+行为基线 |
| Management | OAM, CI/CD, Container Registry | 中高 | 镜像签名+准入控制+环境隔离 |
关键实施要点:
5G SBA的控制面接口(SBI)基于HTTP/2 REST API,天然适合通过Service Mesh实现零信任:
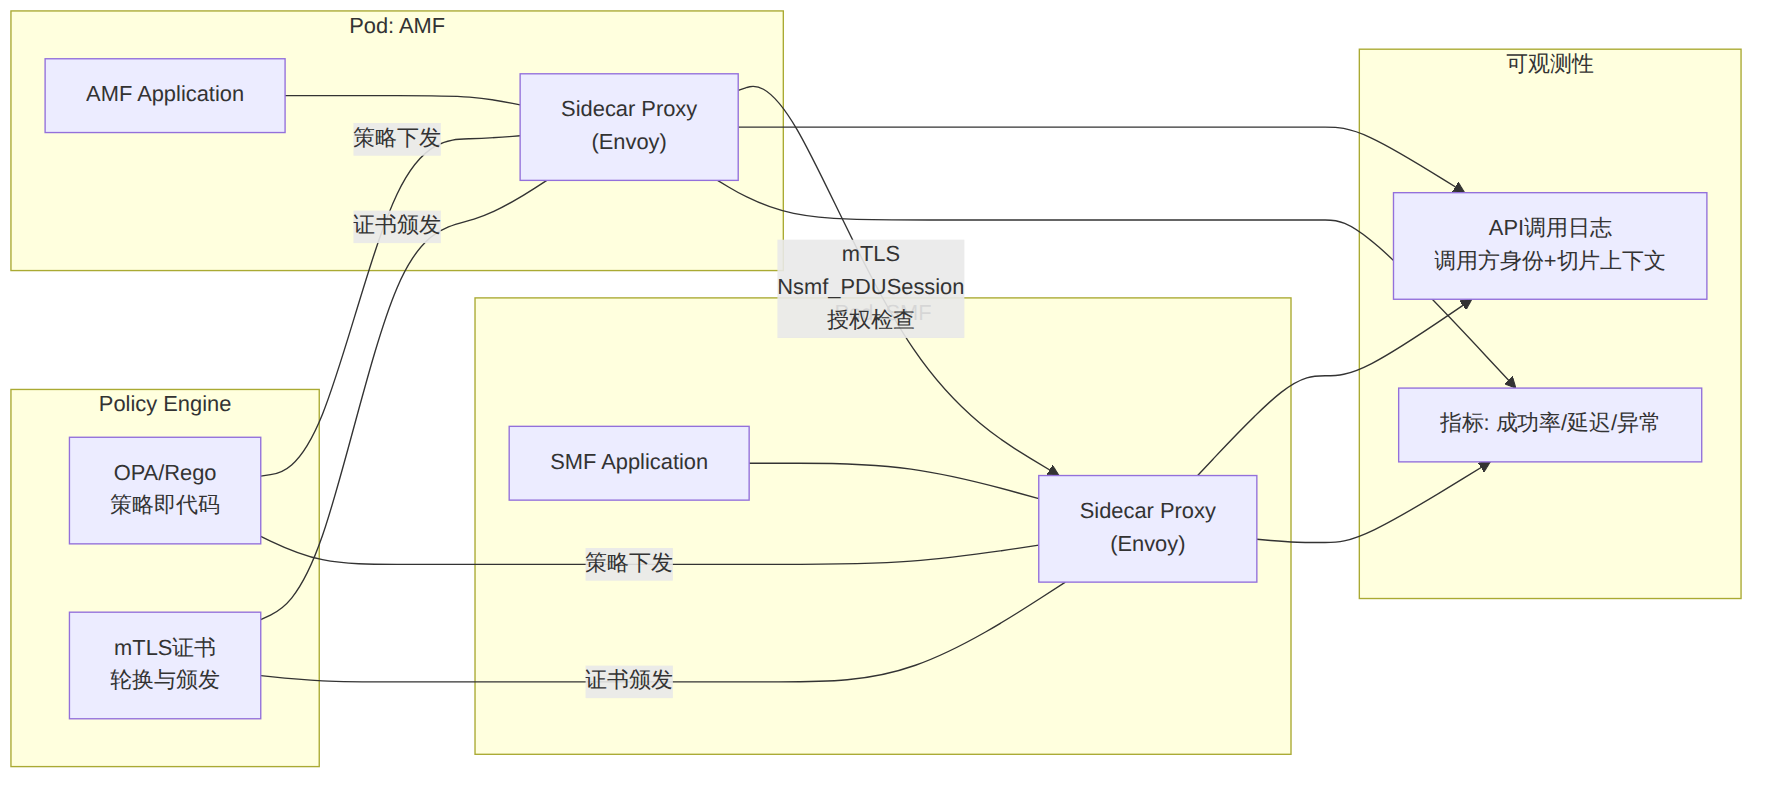
图表 5
Service Mesh的核心价值:
3GPP SA3专门开展了两项零信任研究:
PQC和ZTA不是孤立的安全增强,而是互补的纵深防御体系:
| 安全层次 | ZTA维度 | PQC增强 | 协同效果 |
|---|---|---|---|
| 身份认证 | NF双向认证(mTLS) | ML-KEM hybrid key exchange in TLS 1.3 | 量子安全的双向认证通道 |
| 授权 | OAuth 2.0 + OPA策略 | Token签名迁移至ML-DSA (FIPS 204) | 量子安全的授权令牌 |
| 用户隐私 | SUCI加密 | Hybrid ML-KEM + ECDH SUCI | 量子安全的用户身份保护 |
| 数据保护 | IPsec (N2/N3) | ML-KEM in IKEv2 | 量子安全的隧道建立 |
| 持续监控 | 安全遥测+异常检测 | 无直接影响 | 监控PQC握手失败、降级攻击 |
降级攻击防护是一个关键的协同点:在混合PQC部署的过渡期,攻击者可能尝试强制降级到纯ECDH。零信任的持续监控机制可以检测异常的密码协商模式,及时发现降级攻击。
第一阶段(立即可行):核心网内部接口 - 在SBI接口的TLS 1.3配置中启用ML-KEM hybrid密码套件 - 对IKEv2/IPsec(N2/N3接口)升级至支持ML-KEM的strongSwan版本 - 这些变更仅影响核心网设备,不涉及终端
第二阶段(6-12个月):SUCI与认证 - 部署混合PQC SUCI方案(等待3GPP规范确定后实施) - USIM/eUICC需要同时预置HN的ECC公钥和ML-KEM公钥 - ETSI TR 133 938 V19.2.0已给出证书轮廓参考
第三阶段(12-24个月):全网量子安全 - 接入网接口(F1/CU-DU)的DTLS升级 - O-RAN E2接口的ML-KEM IPsec(已有实验验证) - 证书体系从ECDSA迁移至ML-DSA或混合签名
中间件兼容性:部分DPI设备、防火墙可能无法正确解析包含ML-KEM密文的SUCI,导致 Registration Request被丢弃。需提前验证中间件对大尺寸SUCI的处理能力。
SIM卡性能瓶颈:低成本SIM卡(特别是M2M场景)的ML-KEM运算可能显著增加注册时延。建议对RedCap/Ambient IoT设备评估纯ECDH与混合方案的时延差异,可能需要分级策略。
NRF注册信息扩展:混合PQC方案要求NF在NRF注册时声明支持的PQC能力(类似UE的Security Capability IE),这对NRF的数据模型和发现逻辑有影响。
证书链长度:ML-DSA签名(7-byte公钥+2,420-byte签名 for ML-DSA-65)比ECDSA大得多,可能导致TLS握手消息超过单个TLS记录限制,需要正确处理分片。
混合密钥管理复杂度:需要同时管理传统ECC密钥和PQC密钥的生命周期,包括生成、存储、轮换、撤销。密钥管理系统需要支持双密钥对的绑定操作。
Q: PQC迁移是否意味着完全替换现有密码算法?
A: 不是。3GPP SA3明确建议采用混合方案(Hybrid Approach),即在现有ECC/ECDH基础上叠加ML-KEM。两者通过KEM Combiner组合,安全性取"与"关系——只要任一算法未被攻破,整体就是安全的。这比纯PQC方案风险更低,也是TR 33.703推荐的首选路径。
Q: 零信任架构对现有5G核心网改造量有多大?
A: 取决于网络部署架构。对于云原生SBA部署,引入Service Mesh(如Istio/Aspen Mesh)可以在不修改NF应用代码的前提下实现mTLS和精细授权,改造量可控。对于传统部署,需要先完成SBA化和容器化。关键优先级:先做控制面SBI的mTLS和授权,再做管理面的零信任加固。
Q: 运营商需要多长时间完成PQC迁移?
A: 分阶段来看:核心网内部接口(TLS/IPsec)可在6-12个月内完成,因为这些变更不涉及终端。SUCI的PQC增强需要等待3GPP规范完成(预计Rel-19/20时间框架)并依赖USIM卡片更换周期,可能需要3-5年。总体迁移策略应该是"从内到外、先控制面后用户面"。
Q: 混合SUCI增加的2-3KB空口开销,对RedCap/IoT终端影响大吗?
A: 有影响但可管理。RedCap终端的初始Attach消息本身就比标准5G终端小,额外2KB的SUCI开销会增加RRC信令时长约10-20ms。建议对极端受限设备采用"先附着后升级"策略——首次注册使用传统ECIES SUCI,在安全上下文建立后协商后续注册使用PQC SUCI。
Q: 零信任和PQC在6G中会怎样演进?
A: 6G预计将零信任和PQC作为原生(native)安全能力而非叠加特性。三星研究院的研究指出,6G的SIM架构("Subscriber Identity Module for IMT-2030")将直接集成PQC密钥和混合认证协议。3GPP SA3的ZTA研究(TR 33.894/TR 33.794)也在为6G的安全监控和自适应策略奠定基础。零信任在6G中的目标是实现"每次交互都验证、每次验证都量子安全"。
本文由「51学通信」技术团队出品。51学通信由通信行业18年老兵爱卫生(微信ID: gprshome201101)维护,聚焦5G/6G核心网、3GPP标准解读、通信前沿技术深度分析。 出版作品有《5G核心网原理与实践》《IMS原理与实践》等4本通信专业书籍。知识星球「51学通信」提供深度技术答疑和行业洞察。
[!tip] 51学通信知识星球 星主:爱卫生(微信:gprshome201101)——公众号「51学通信」创办者,19 年通信行业运维与讲师经验,著有《GPRS网络信令实例详解》《EPC原理与实践》《5G核心网原理与实践》三本纸质书(各大电商平台有售)。 星球定位:深耕 5G 核心网、IMS、NFV/AI、云原生等 ICT 领域,主打运维岗位与信令分析。 当前规模:5200 篇主题 / 990 个回答,198 元/年。 加入福利:加入星球后请加爱卫生微信,拉您进知识星球年度陪伴与答疑群——不限量回复您的各种问题,另有群内分享。 AI 加持:51学通信知识星球已作为 skill 接入 WorkBuddy,使用 deepseek-4-flash 在海量星球帖子中精准找贴、找视频、找 FAQ 和案例,做总结、找文档和 PPT 等场景全覆盖。
