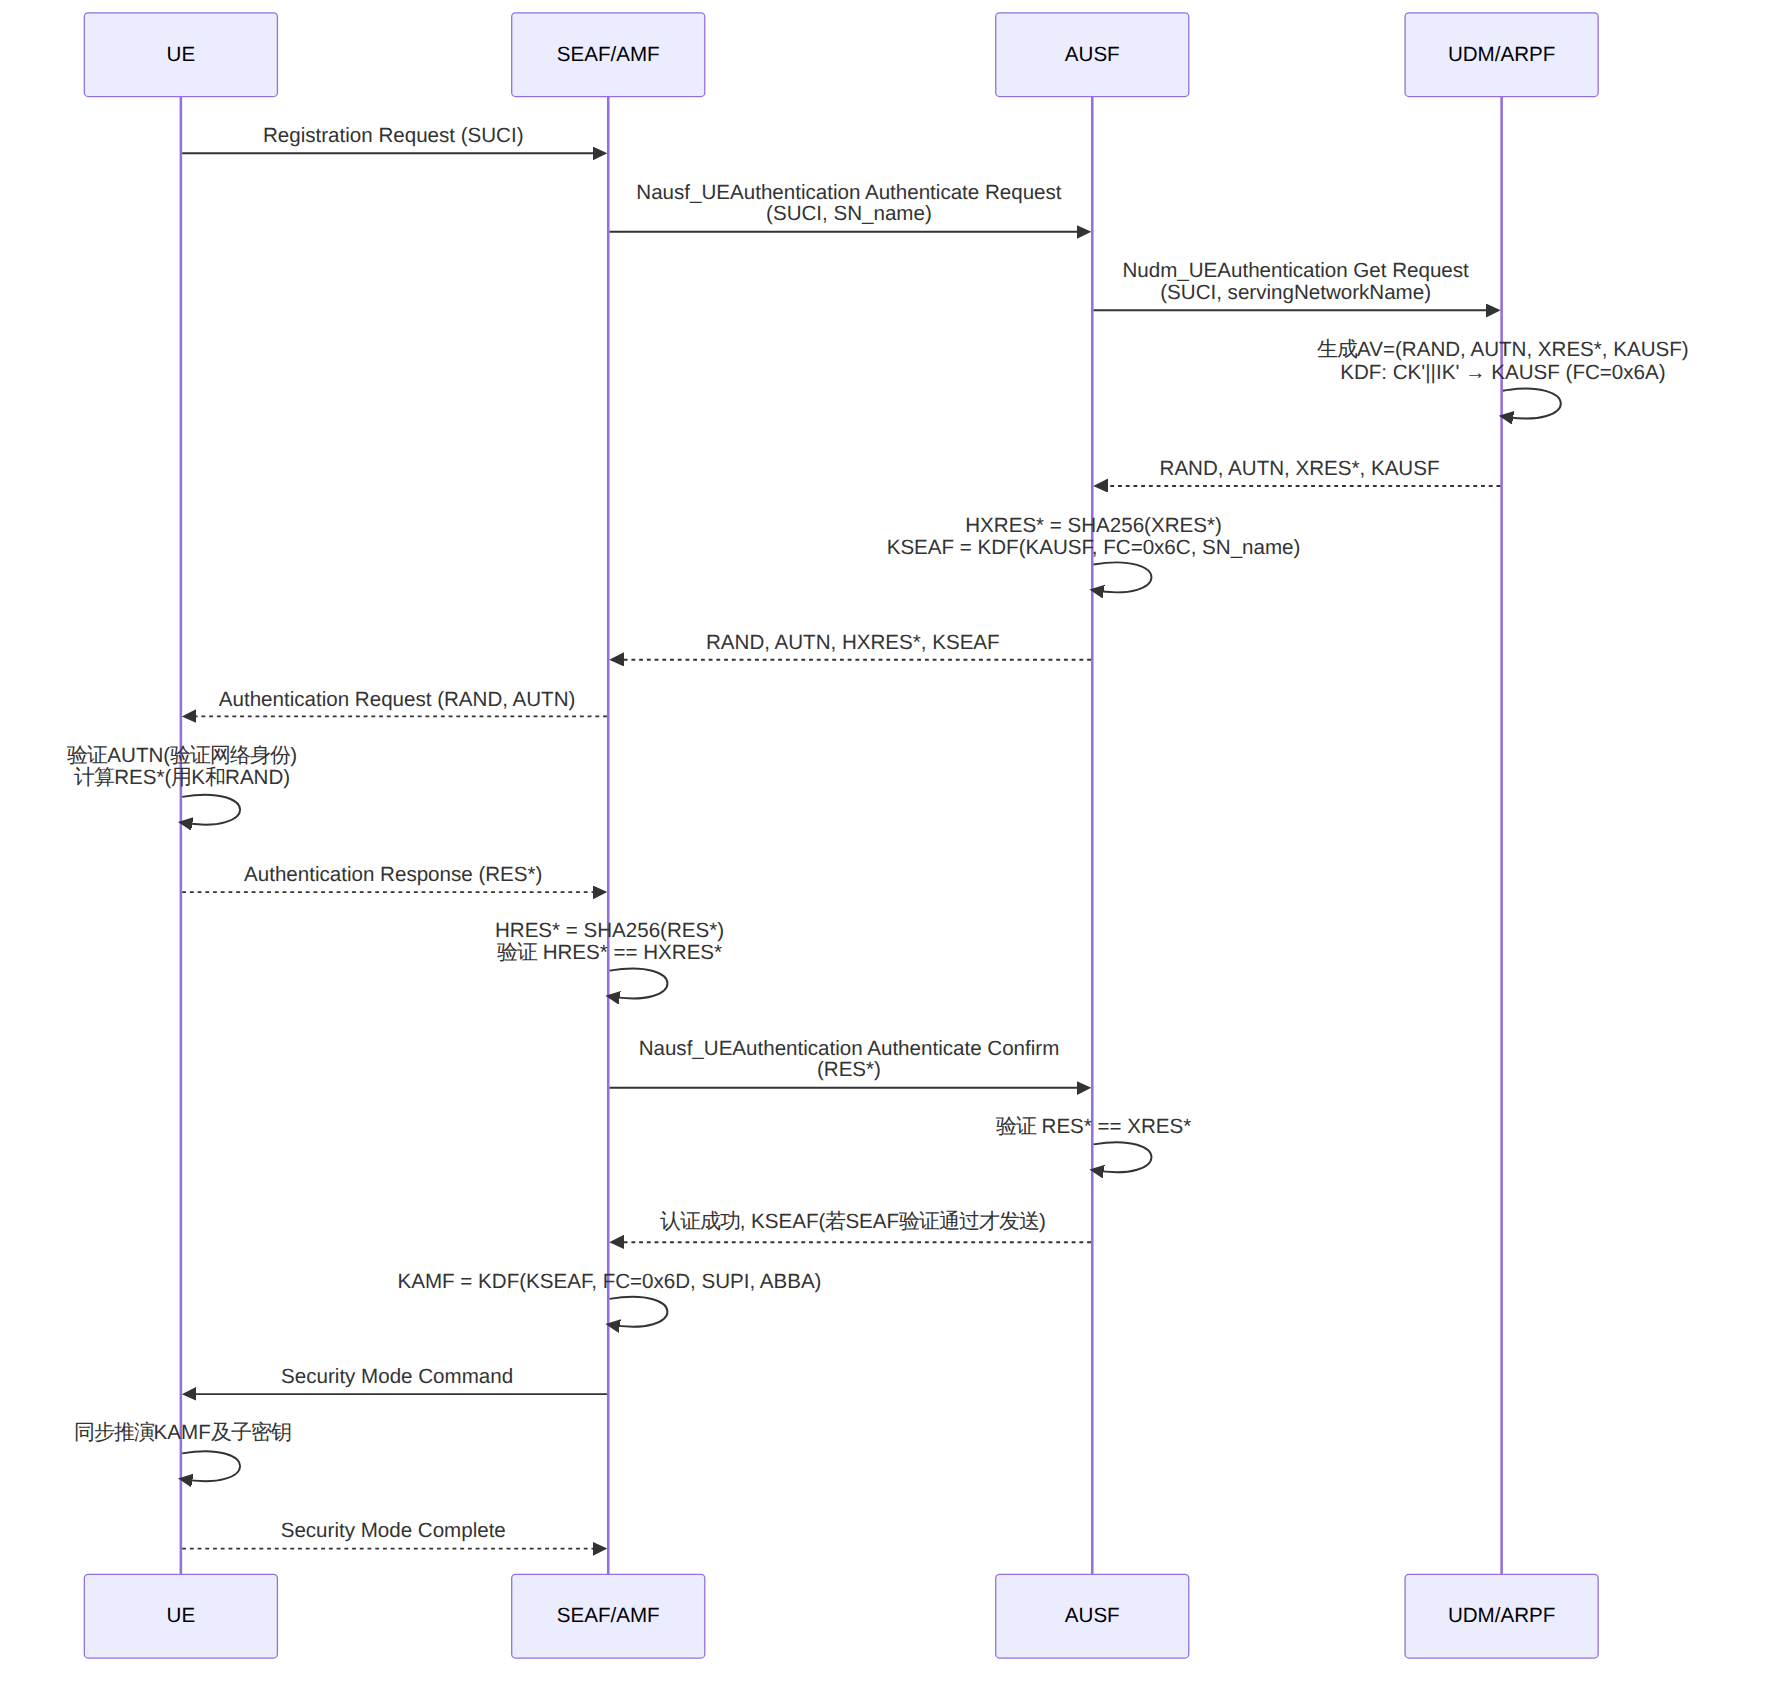
5G网络同时支持3GPP接入(NR/LTE)和非3GPP接入(Wi-Fi/固网),两种接入场景面临完全不同的威胁模型。TS 33.501 Section 6.1.1 明确规定了两种主认证方法:
两者共享同一套根密钥材料(存储在USIM和UDM/ARPF中的永久密钥K),但密钥推演路径、安全锚点、网络控制机制截然不同。这种"同源分流"的设计,是3GPP在安全强度与部署灵活性之间精心博弈的结果。
图表 1
Registration Request中的关键IE(TS 24.501 Section 8.2.6):
| IE名称 | 长度 | 说明 |
|---|---|---|
| SUCI | 可变 | 加密后的用户身份,格式:<supi-type><mcc><mnc><routing-indicator><protection-scheme><home-network-public-key-id><encrypted-data> |
| 5G-GUTI | 可变 | 若可用,优先使用临时身份而非SUCI |
| Requested NSSAI | 可变 | 请求的网络切片选择辅助信息 |
| UE security capability | 可变 | 支持的加密/完整性算法列表 |
Authentication Request中的关键IE(TS 24.501 Section 8.2.7):
| IE名称 | 长度 | 说明 |
|---|---|---|
| RAND | 16字节 | 网络侧生成的随机数,挑战值 |
| AUTN | 16字节 | 认证令牌,包含SQN⊕AK、AMF、MAC |
| ABBA | 可变 | 用于KAMF推演的附加参数,防止降级攻击 |
5G AKA相比4G EPS-AKA引入了三层验证机制:
这种设计解决了4G中服务网络(MME)可以伪造认证结果的致命漏洞——5G中,即使AMF被攻破,攻击者也无法获得KSEAF(只有AUSF验证通过后才下发)。
图表 2
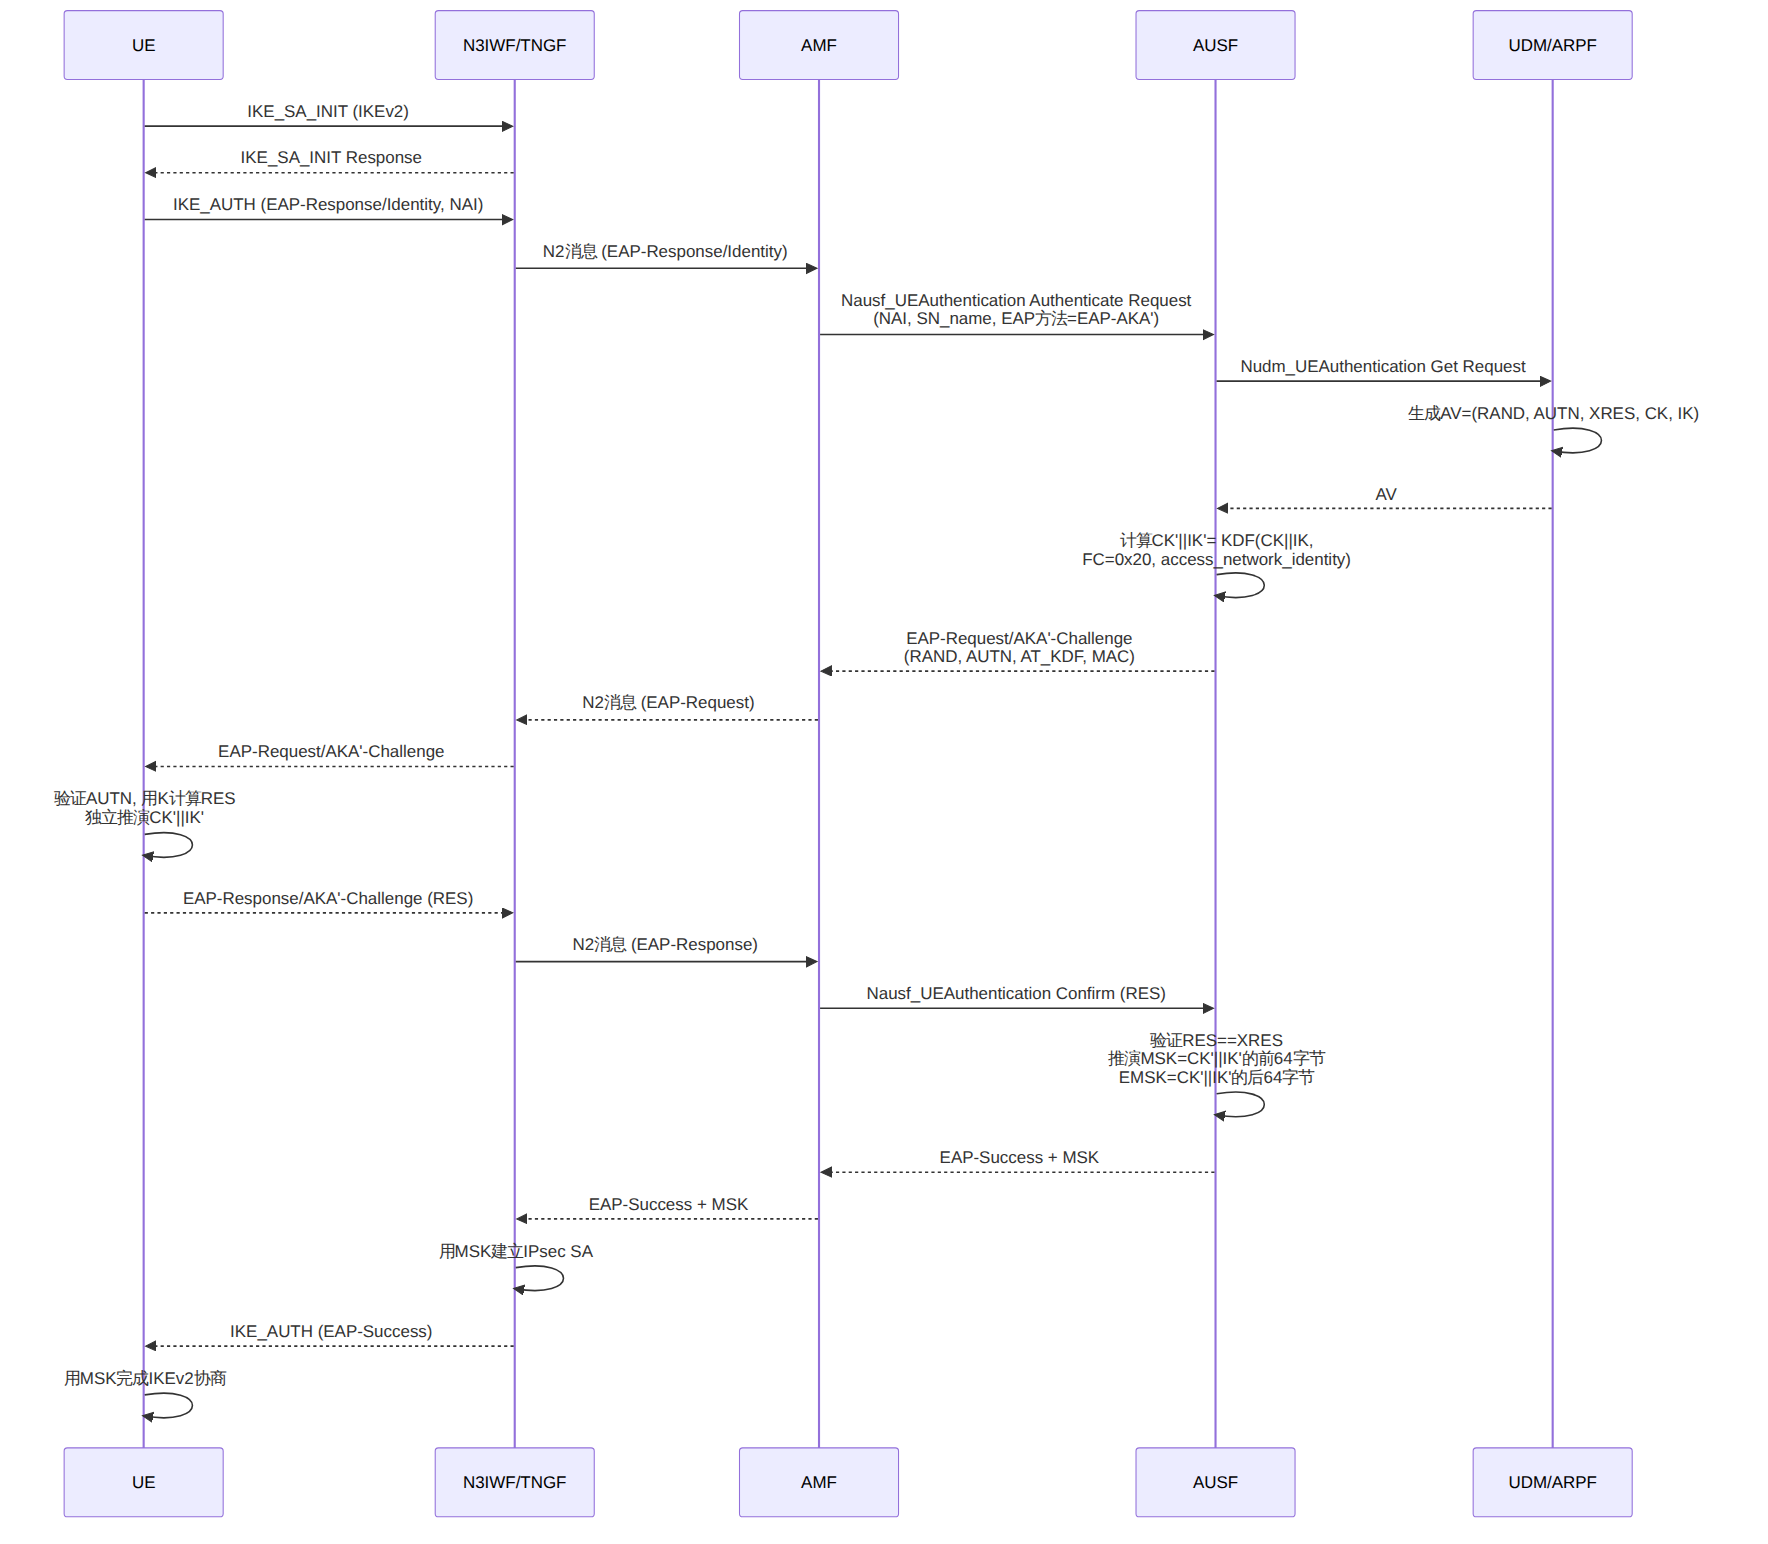
EAP-AKA'(RFC 9048)相比原始EAP-AKA(RFC 4187)有三个根本性改进:
| 对比维度 | EAP-AKA (RFC 4187) | EAP-AKA' (RFC 9048) |
|---|---|---|
| KDF算法 | SHA-1 | HMAC-SHA-256 |
| 接入网绑定 | 无 | AT_KDF属性携带access network identity |
| 密钥推演 | CK||IK直接使用 | CK'||IK' = KDF(CK||IK, FC=0x20, AN-ID) |
| 降级防护 | 无 | AT_KDF属性协商机制,防止降级到EAP-AKA |
核心安全增强:EAP-AKA'将access network identity(如"5G:mnc070.mcc901.3gppnetwork.org")作为KDF输入参数,使派生密钥与特定接入网绑定。即使攻击者截获EAP交互,也无法将密钥材料用于另一个接入网——这直接封堵了EAP-AKA中已知的跨网中间人攻击漏洞。
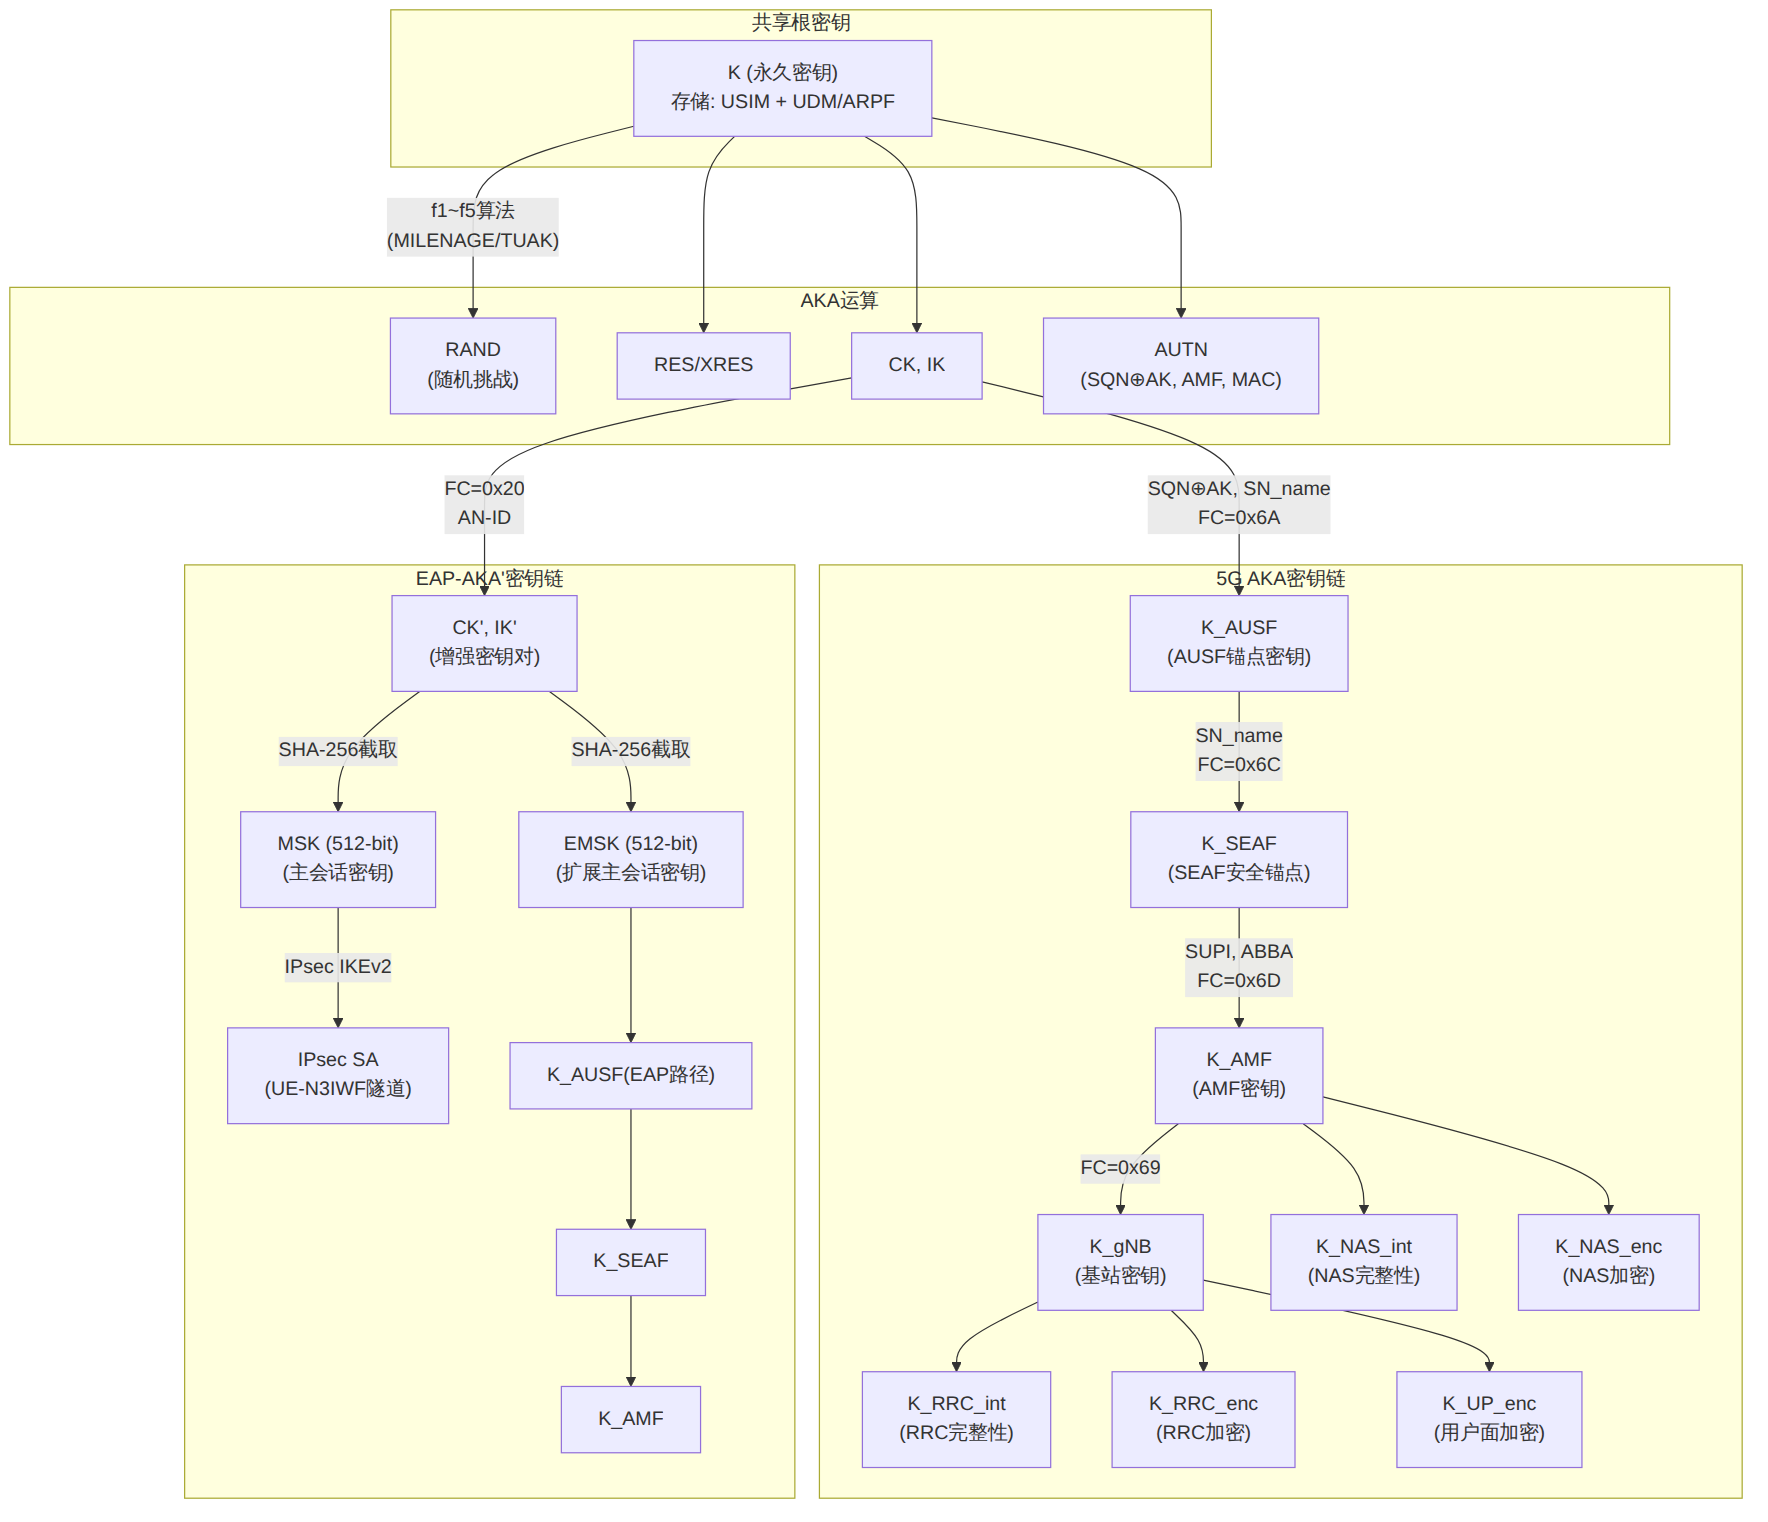
图表 3
| 推演目标 | FC值 | 输入密钥 | 参数P0 | 参数P1 | 适用协议 |
|---|---|---|---|---|---|
| K_AUSF | 0x6A | CK'||IK' | SQN⊕AK (5字节) | SN_name | 5G AKA |
| K_SEAF | 0x6C | K_AUSF | SN_name | SUPI | 5G AKA |
| K_AMF | 0x6D | K_SEAF | SUPI | ABBA | 5G AKA |
| CK'||IK' | 0x20 | CK||IK | access_network_identity | — | EAP-AKA' |
| K_gNB | 0x69 | K_AMF | access_type | SUPI | 两者 |
| K_NAS_enc | 0x69 | K_AMF | algorithm_type=NAS-enc | algorithm_distinguish | 两者 |
| K_NAS_int | 0x69 | K_AMF | algorithm_type=NAS-int | algorithm_distinguish | 两者 |
ABBA(Anti-Bidding down Between Architectures)是5G AKA独有的安全参数,定义在TS 33.501 Section 6.1.1.4。其核心作用:
0x0000,未来扩展可携带更多安全参数| 网络功能 | 5G AKA (3GPP接入) | EAP-AKA' (非3GPP接入) |
|---|---|---|
| AMF | 处理NAS认证消息 | 转发EAP消息至AUSF |
| AUSF | 推演KSEAF并下发 | 推演MSK/EMSK |
| UDM/ARPF | 生成5G AV向量 | 生成EAP AV向量 |
| N3IWF | 不涉及 | 必须部署:处理IKEv2+EAP |
| TNGF | 不涉及 | 可选:可信Wi-Fi接入 |
| SEAF | 驻留于AMF | 驻留于AMF |
EAP-AKA'引入的增量成本:
回报分析:
| 收益维度 | 量化评估 |
|---|---|
| 室内覆盖补充 | Wi-Fi分流可降低30-50%室内小基站投资 |
| 国际漫游 | Wi-Fi Calling基于EAP-AKA'认证,降低漫游结算成本 |
| 企业专网 | 通过Wi-Fi接入5G专网,无需额外SIM卡分发 |
| 物联网 | 非3GPP设备通过EAP-AKA'接入,扩展5G生态 |
| 攻击类型 | 5G AKA抗性 | EAP-AKA'抗性 | 原因 |
|---|---|---|---|
| 伪基站攻击 | 强 | 中等 | 5G AKA将SN_name纳入KDF,密钥与PLMN绑定;EAP-AKA'依赖IKEv2隧道保护 |
| IMSI/SUPI捕获 | 强 (SUCI) | 中等 (NAI明文) | SUCI使用ECIES加密;NAI在IKEv2隧道建立前可能暴露 |
| 降级攻击 | 强 (ABBA) | 中等 (AT_KDF协商) | 5G AKA有ABBA强制绑定;EAP-AKA'依赖AT_KDF协商 |
| 重放攻击 | 强 (SQN) | 强 (SQN+nonce) | 两者均使用序列号保护 |
| 中间人攻击 | 强 | 强 (IPsec) | EAP-AKA'通过IKEv2+IPsec建立加密隧道 |
| 归属网络欺骗 | 强 (AUSF验证) | 强 (AUSF验证) | 两者均由归属网络AUSF最终认证 |
5G AKA的残留问题:
EAP-AKA'的残留问题:
5G AKA认证流(NGAP + NAS):
# 过滤NGAP中的Authentication相关消息
ngap.procedureCode == 17 && nas_5gs.protocol_discriminator == 12

# 或直接按NAS消息类型过滤
nas_5gs.message_type == 0x56  # Authentication Request
nas_5gs.message_type == 0x57  # Authentication Response
nas_5gs.message_type == 0x58  # Authentication Reject
nas_5gs.message_type == 0x7B  # Authentication Failure
EAP-AKA'认证流(IKEv2 + EAP):
# 过滤IKEv2认证阶段
ikev2.type == 35 || ikev2.type == 36  # IKE_AUTH请求/响应

# 过滤EAP-AKA消息
eap.code == 1 && eap.type == 50  # EAP-Request/AKA'
eap.code == 2 && eap.type == 50  # EAP-Response/AKA'
| 故障现象 | 可能原因 | 排错方法 |
|---|---|---|
| Authentication Reject | K不匹配(USIM与UDM) | 检查KI/KOP配置一致性 |
| Authentication Failure (MAC失败) | AUTN中MAC验证失败 | 检查AMF字段配置,确认OP/OPc一致 |
| Authentication Failure (SQN超出) | UE与UDM的SQN不同步 | 检查USIM的SQN窗口,必要时重同步 |
| EAP超时 | N3IWF与AUSF之间SBI接口不通 | 检查N32/Nausf接口连通性和证书 |
| IKEv2隧道建立失败 | MSK派生不一致 | 对比UE侧和N3IWF侧的CK'/IK'推演参数 |
| Security Mode Reject | 算法协商失败 | 检查UE和AMF支持的算法交集 |
| ## 八、常见问题 |
Q1: 5G AKA和EAP-AKA'可以同时用于同一个UE吗?
A: 可以。同一个UE可以同时通过3GPP接入使用5G AKA认证,并通过Wi-Fi使用EAP-AKA'认证。两者建立独立的安全上下文,共享根密钥K但推演出不同的KAMF。运营商可以配置是否允许并发多接入。
Q2: 为什么5G AKA使用HRES/HXRES双重验证?
A: 这是性能与安全的折中设计。SEAF在AMF本地用HRES快速验证(仅一次SHA-256运算),可以立即拒绝明显非法的UE,减少不必要的AUSF信令交互。但SEAF的验证不涉及KSEAF——只有AUSF完成XRES验证后才下发KSEAF。这防止了被攻破的AMF伪造认证结果。
Q3: EAP-AKA'中的AT_KDF属性有什么作用?
A: AT_KDF是RFC 9048引入的密钥派生函数协商机制。服务端在EAP-Request/AKA'-Challenge中携带AT_KDF=1(表示使用SHA-256),UE若不接受可回复AT_KDF=1表示确认,或回复不同值协商。如果攻击者试图将AT_KDF降级为旧版(SHA-1),UE必须拒绝。这有效防止了降级攻击。
Q4: SQN不同步如何恢复?
A: 当UE检测到SQN不在预期窗口内时,发送Authentication Failure(cause=Synch failure),携带AUTS参数(包含UE侧当前SQN)。UDM/ARPF收到后,根据AUTS中的SQN调整其SQN计数器,生成新的AV向量重新发起认证。整个过程在TS 33.102 Section 6.3.5中有完整定义。
Q5: 运营商在什么场景下必须部署EAP-AKA'?
A: 以下场景需要EAP-AKA':(1) Wi-Fi Calling(VoWiFi)业务;(2) 固网宽带接入5G核心网(FMC融合);(3) 企业Wi-Fi接入5G专网;(4) 国际漫游时的Wi-Fi回传。若运营商仅提供3GPP接入服务,则无需部署EAP-AKA'。
本文由「51学通信」技术团队出品。51学通信由通信行业18年老兵爱卫生(微信ID: gprshome201101)维护,聚焦5G/6G核心网、3GPP标准解读、通信前沿技术深度分析。 出版作品有《5G核心网原理与实践》《IMS原理与实践》等4本通信专业书籍。知识星球「51学通信」提供深度技术答疑和行业洞察。
[!tip] 51学通信知识星球 星主:爱卫生(微信:gprshome201101)——公众号「51学通信」创办者,19 年通信行业运维与讲师经验,著有《GPRS网络信令实例详解》《EPC原理与实践》《5G核心网原理与实践》三本纸质书(各大电商平台有售)。 星球定位:深耕 5G 核心网、IMS、NFV/AI、云原生等 ICT 领域,主打运维岗位与信令分析。 当前规模:5200 篇主题 / 990 个回答,198 元/年。 加入福利:加入星球后请加爱卫生微信,拉您进知识星球年度陪伴与答疑群——不限量回复您的各种问题,另有群内分享。 AI 加持:51学通信知识星球已作为 skill 接入 WorkBuddy,使用 deepseek-4-flash 在海量星球帖子中精准找贴、找视频、找 FAQ 和案例,做总结、找文档和 PPT 等场景全覆盖。
