4G时代,用户永久标识IMSI在初始附着(Initial Attach)过程中以明文形式在空口传输。这一设计缺陷催生了IMSI Catcher(伪基站)产业链——一台商用SDR设备加上开源软件,成本不足500美元即可在500米范围内截获所有用户的IMSI,进而追踪用户位置、窃听通信。据2024年的一项欧洲研究统计,仅德国境内每年因IMSI Catcher导致的隐私泄露事件超过12万起,给运营商带来的法律诉讼和监管罚款成本平均每家MNO达到800万欧元/年。
3GPP在TS 33.501 V15.0.0(2018年6月冻结)中首次引入了SUCI(Subscription Concealed Identifier)机制,作为5G安全架构的核心隐私保护措施。然而,SUCI的实现并非"免费午餐"——它要求运营商在SIM卡、核心网SIDF(SUPI Decryption Function)、密钥管理系统三个维度同时投入,形成了一场隐私保护与运营成本的复杂博弈。
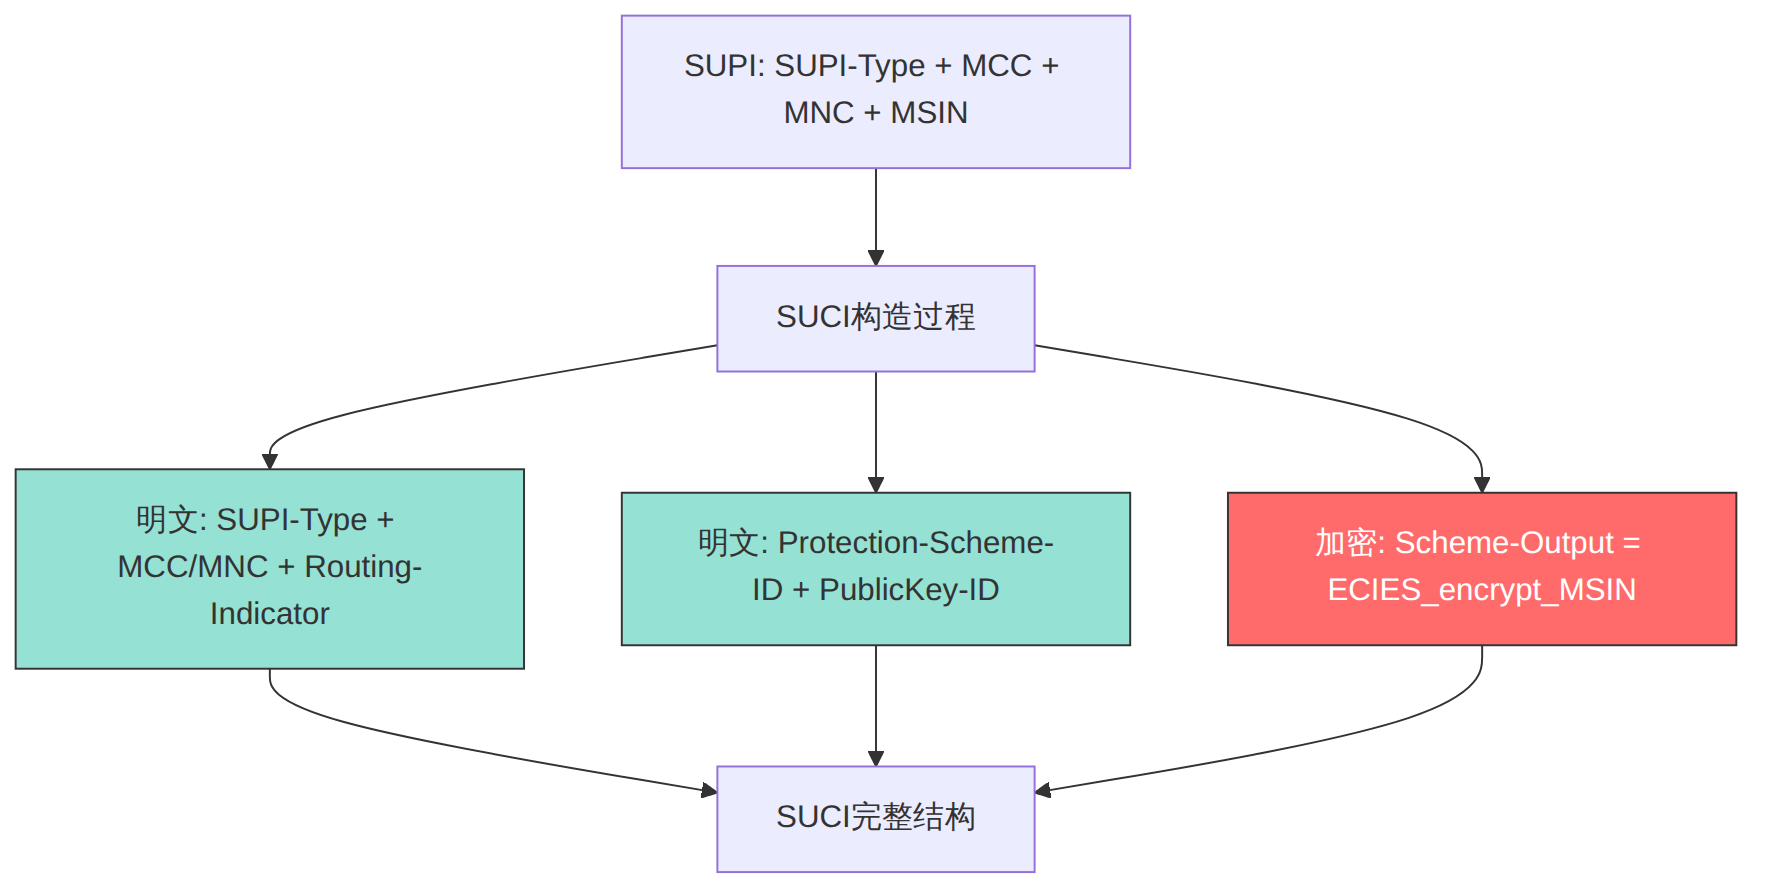
根据TS 33.501 Section 6.12.2的定义,SUCI的结构如下:
SUCI = SUPI-Type || Home-Network-ID || Routing-Indicator || Protection-Scheme-ID || Home-Network-Public-Key-ID || Scheme-Output
| 字段 | 长度 | 说明 | 是否加密 |
|---|---|---|---|
| SUPI-Type | 4 bits | 标识SUPI类型(0=IMSI, 1=NAI等) | 否 |
| Home-Network-ID | 变长 | MCC || MNC,归属网络标识 | 否 |
| Routing-Indicator | 1-4 digits | 路由指示,用于USIM选路 | 否 |
| Protection-Scheme-ID | 4 bits | 加密方案标识(0=null, 1=Profile A, 2=Profile B) | 否 |
| Home-Network-Public-Key-ID | 可变 | 归属网络公钥标识,支持密钥轮换 | 否 |
| Scheme-Output | 可变 | 加密后的MSIN(ECIES密文) | 是 |
关键设计洞察:只有MSIN(Mobile Subscriber Identification Number)被加密。MCC+MNC作为归属网络路由信息保持明文——这是刻意的设计妥协。网络侧需要明文的路由信息将SUCI路由到正确的UDM/AUSF,而对MSIN的加密足以防止攻击者关联到具体用户。
图表 1
3GPP定义了两种ECIES Profile:
| 参数 | Profile A | Profile B |
|---|---|---|
| 椭圆曲线 | secp256r1(P-256) | Curve25519 |
| 密钥交换 | ECDH原始值 | X25519 |
| 密钥派生 | KDF in SP 800-56A | HKDF-SHA-256 |
| 对称加密 | AES-128-GCM | AES-128-GCM |
| 公钥长度 | 65 bytes(未压缩) | 32 bytes |
| 密文开销 | ~97 bytes | ~64 bytes |
| 计算复杂度 | 较高(NIST曲线) | 较低(Montgomery阶梯) |
Profile B(Curve25519)的计算效率比Profile A高出约30-40%,这在mMTC场景下(每秒数千终端并发注册)对SIDF的吞吐量有显著影响。然而,Profile A由于使用NIST标准曲线,在北美运营商中更受合规部门青睐。
步骤1: USIM生成临时密钥对
    d_e = random_scalar()           // 临时私钥
    R = d_e × G                     // 临时公钥(ECDH)

步骤2: 计算共享密钥
    K = d_e × HN_PK                 // HN_PK为归属网络公钥

步骤3: 密钥派生
    (K_enc, K_mac) = KDF(K, "5G AKA SUCI Encryption")
    // K_enc用于AES-128-GCM加密
    // K_mac用于MAC计算(Profile A使用)

步骤4: 加密MSIN
    C = AES-128-GCM_Encrypt(K_enc, MSIN, IV)

步骤5: 构造Scheme-Output
    Scheme-Output = R || C || MAC_Tag
SIDF(SUPI Deconcealing Function)部署在UDM内部或作为独立网元,执行逆操作:
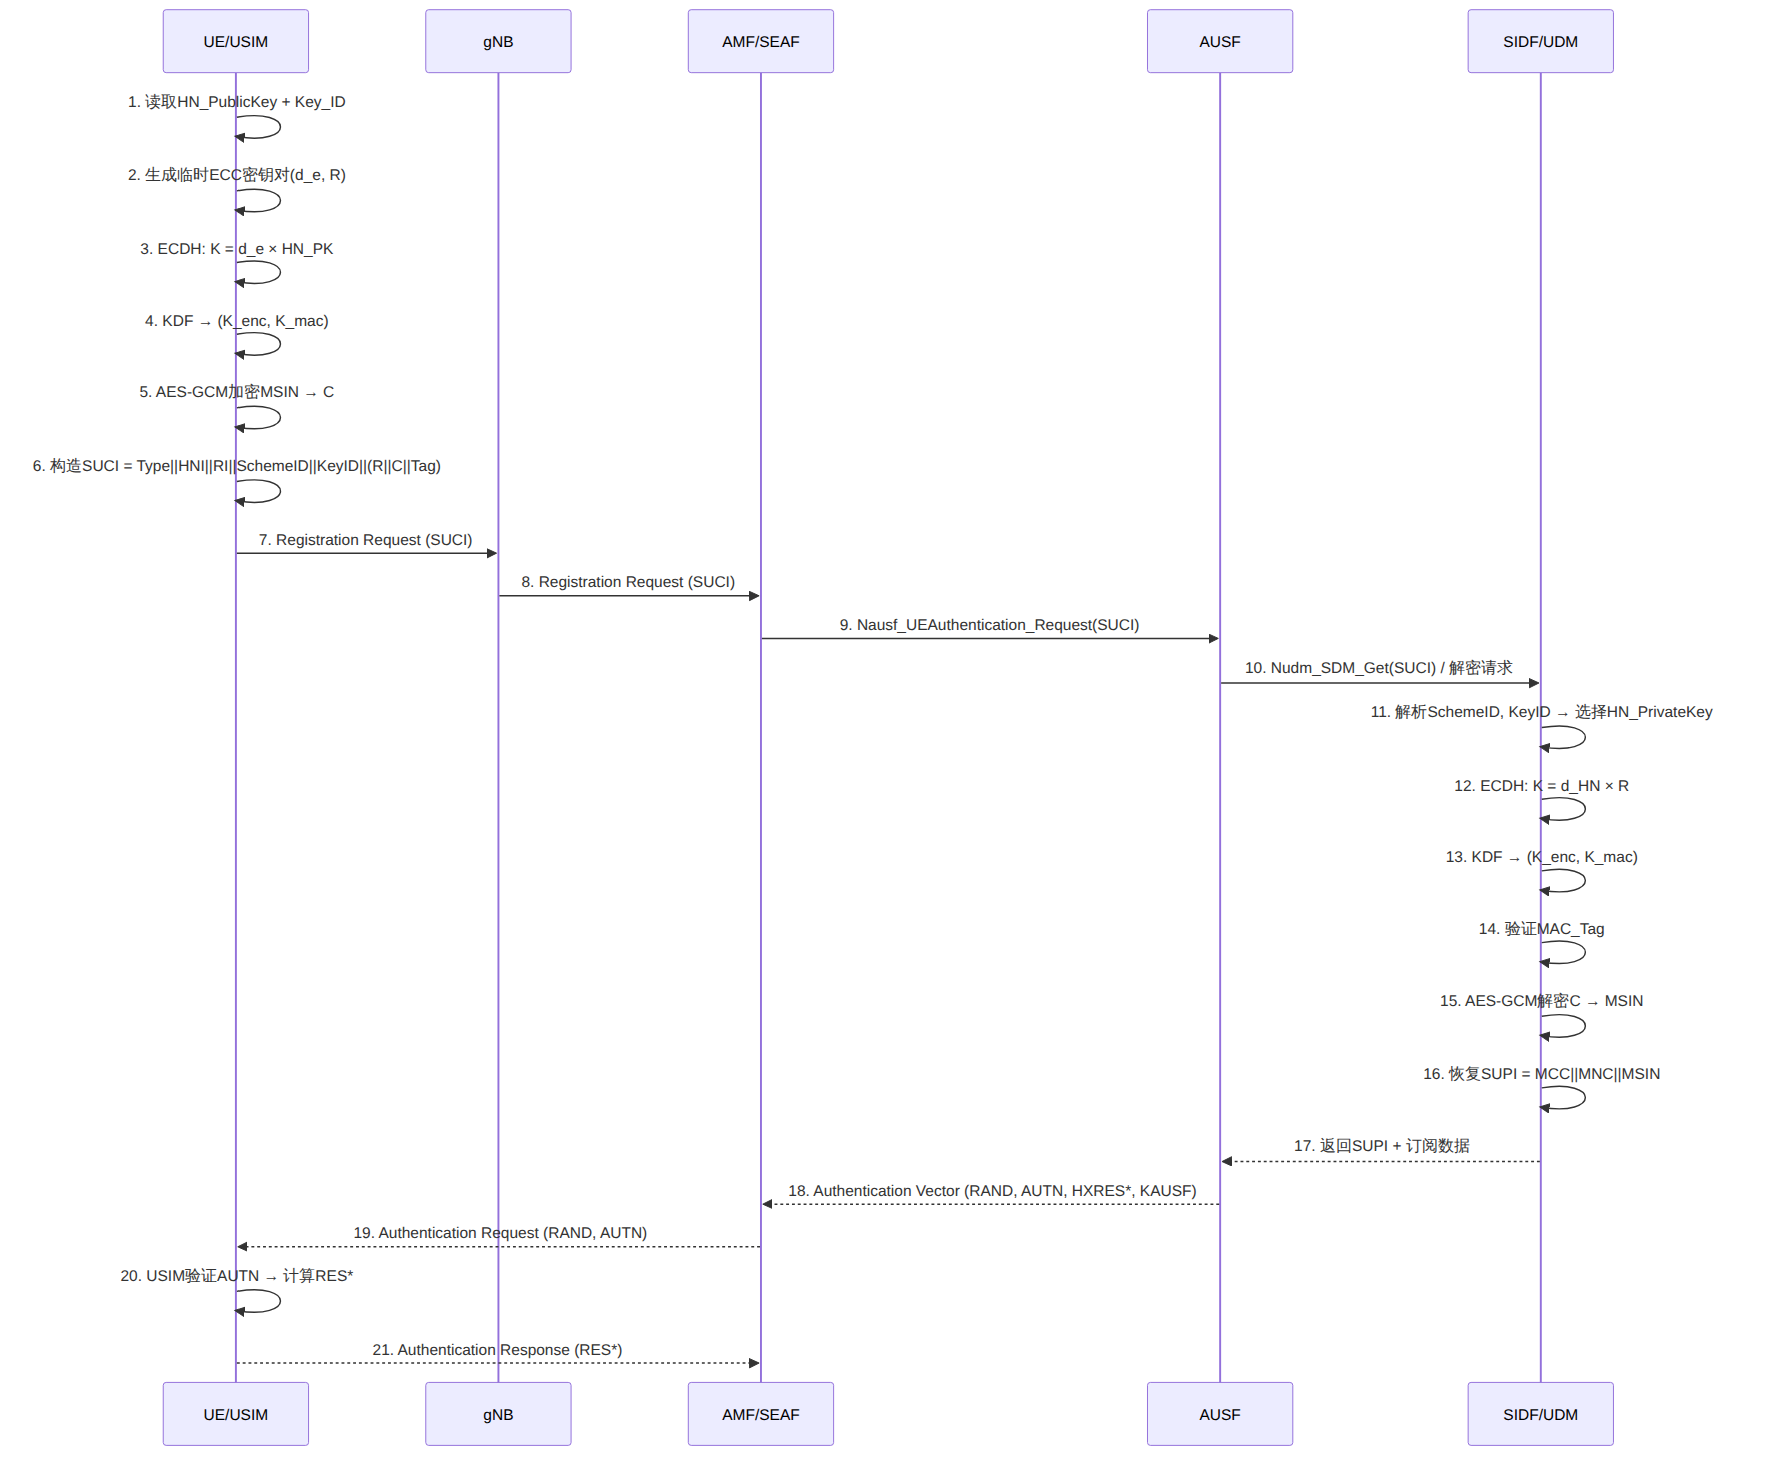
图表 2
5G AKA的密钥推导链在TS 33.501 Section 6.1.1中定义,使用基于HMAC-SHA-256的KDF:
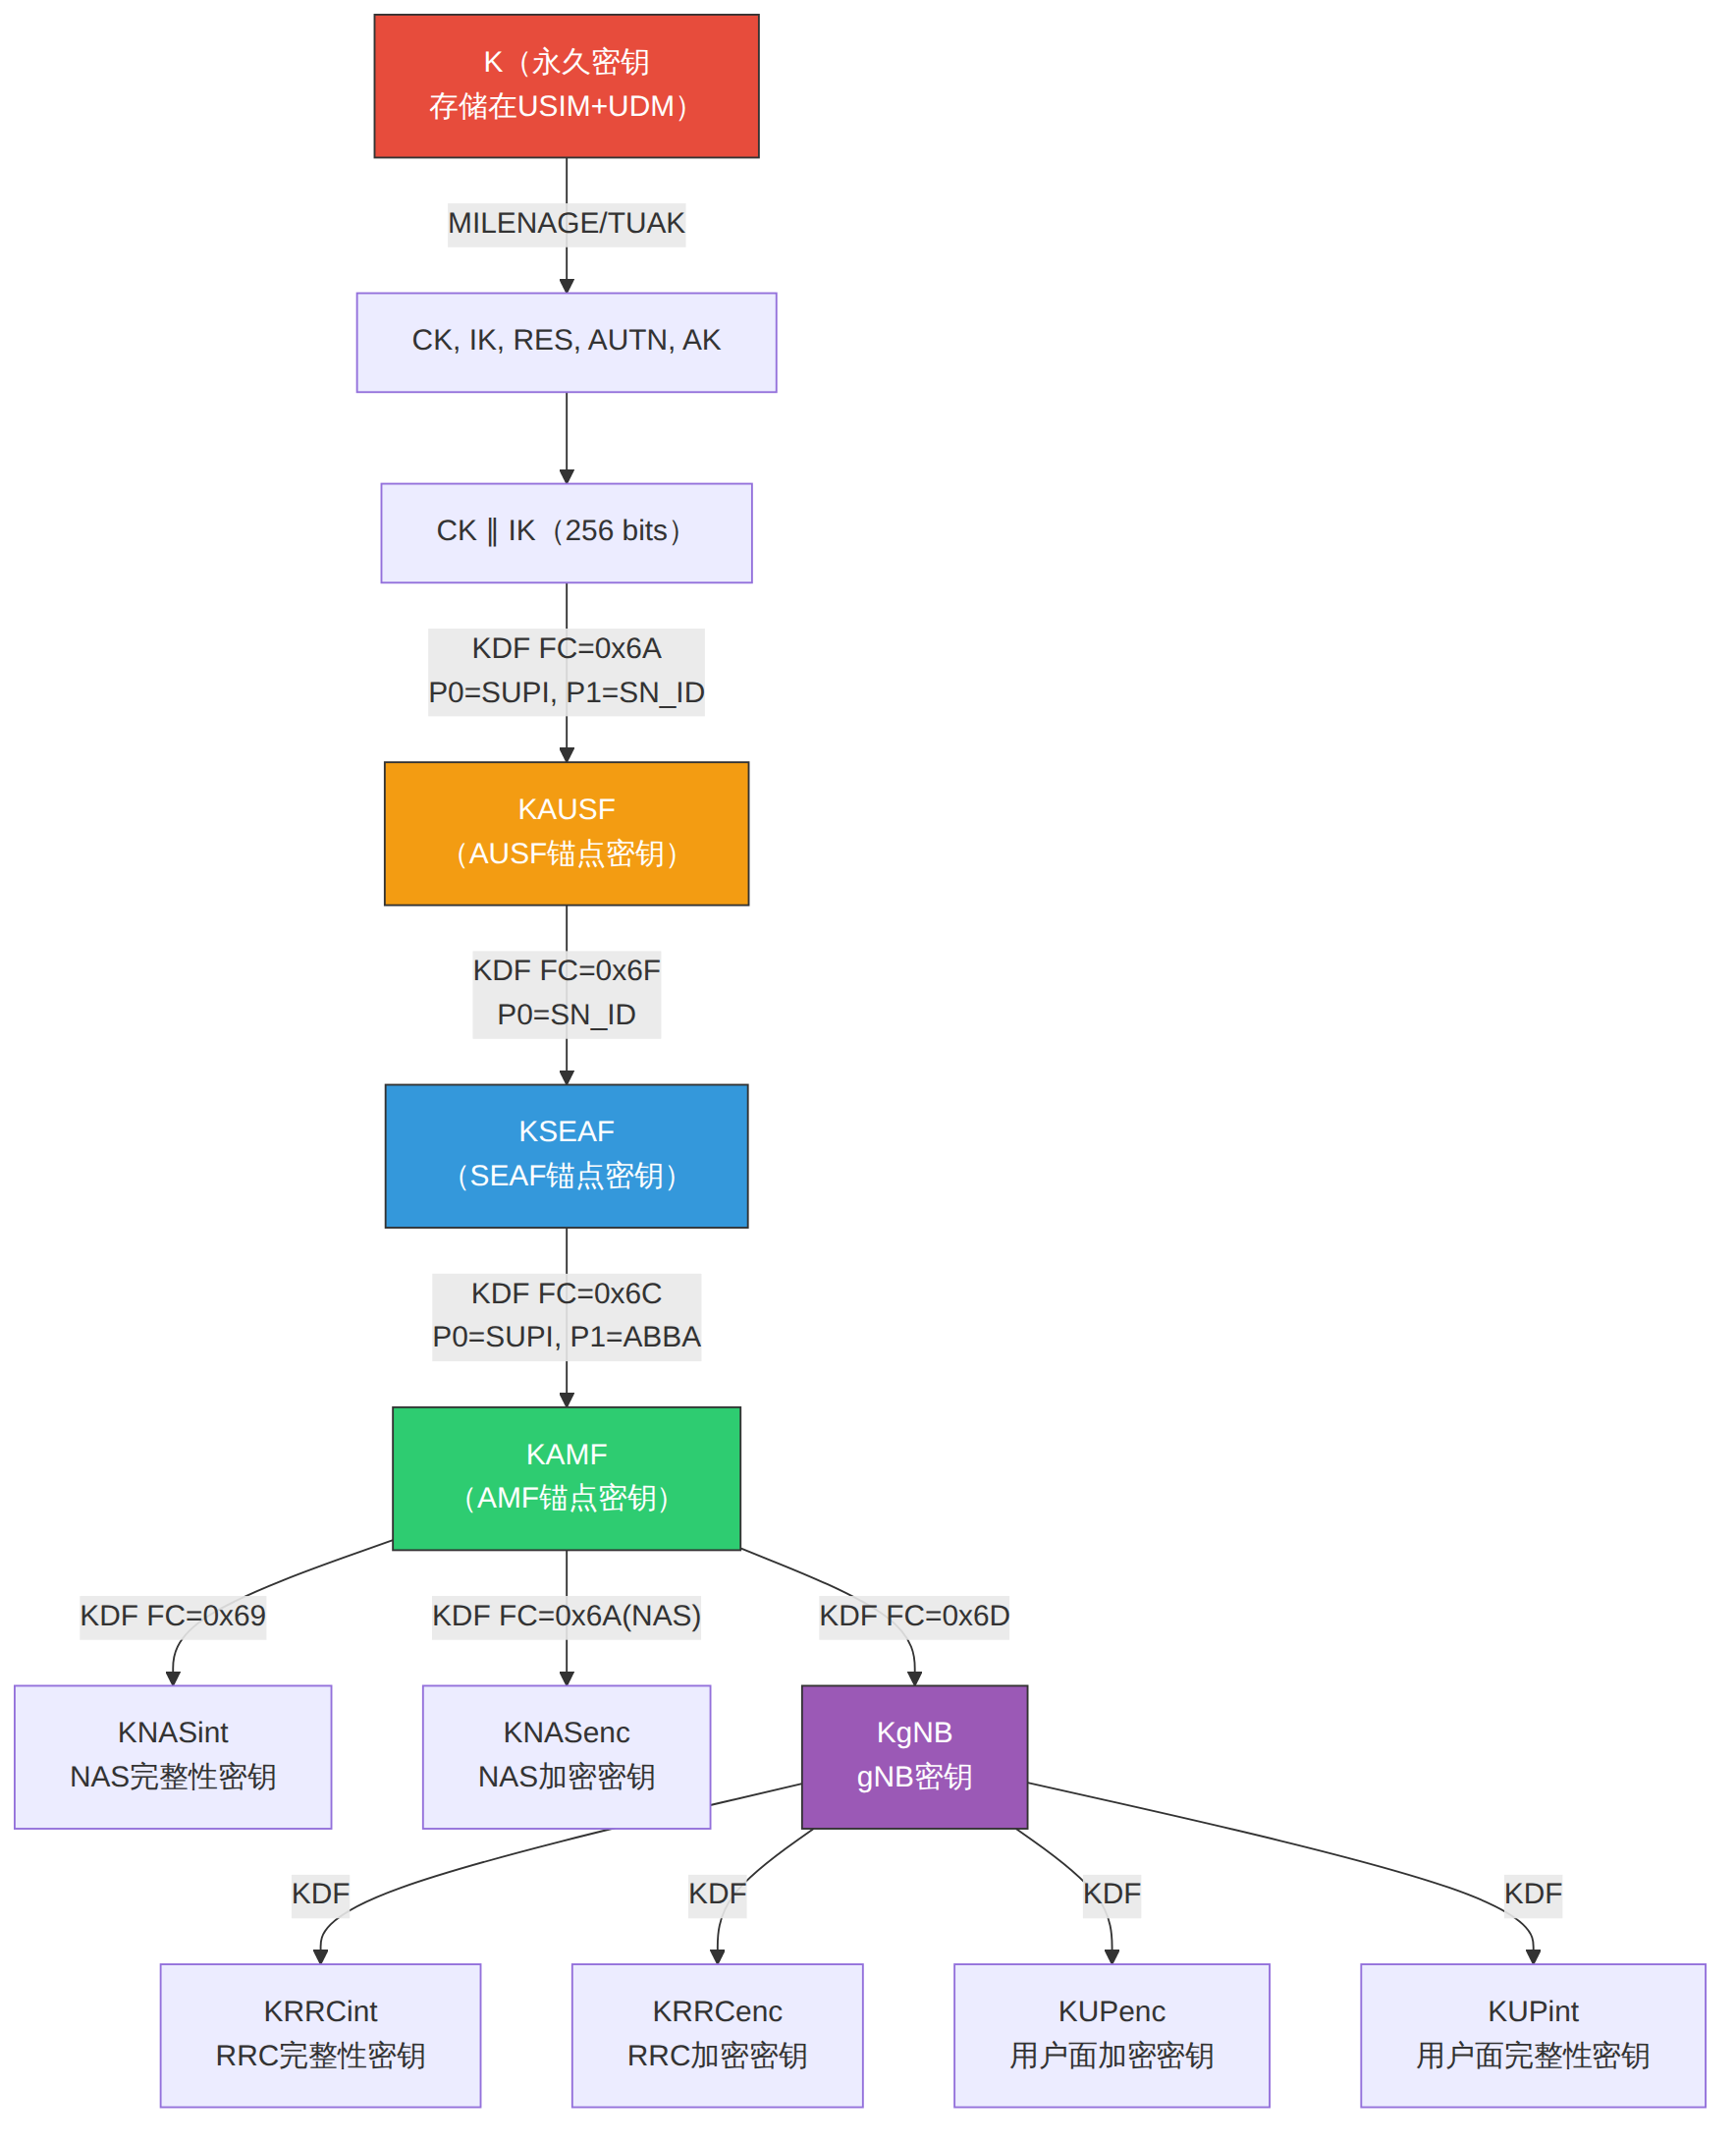
图表 3
KDF的通用格式为:
Key_output = HMAC-SHA-256(Key_input, FC || P0 || L0 || P1 || L1 || ... || Pn || Ln)
其中FC(Function Code)标识推导用途,P0~Pn为输入参数,L0~Ln为对应长度。
| 推导目标 | FC值 | Key输入 | P0 | P1 | 使用位置 |
|---|---|---|---|---|---|
| KAUSF | 0x6A | CK||IK | SUPI | SN ID | UDM/ARPF |
| KSEAF | 0x6F | KAUSF | SN ID | — | AUSF |
| KAMF | 0x6C | KSEAF | SUPI | ABBA | AMF |
| KNASint | 0x69 | KAMF | NAS-int-alg ID | NAS-uplink-count | AMF |
| KNASenc | 0x6A | KAMF | NAS-enc-alg ID | NAS-uplink-count | AMF |
| KgNB | 0x6D | KAMF | Access Type | PCI/freq | AMF→gNB |
设计意图:5G引入了KAUSF和KSEAF两个中间锚点密钥(4G EPS-AKA中没有),实现水平密钥分离(Horizontal Key Separation)。即使某个gNB的密钥被攻破,攻击者也无法反推KAMF或更高层密钥,从而限制了攻击的影响半径。
SUCI加密的部署成本分布在三个维度,形成运营商的"隐私三角形":
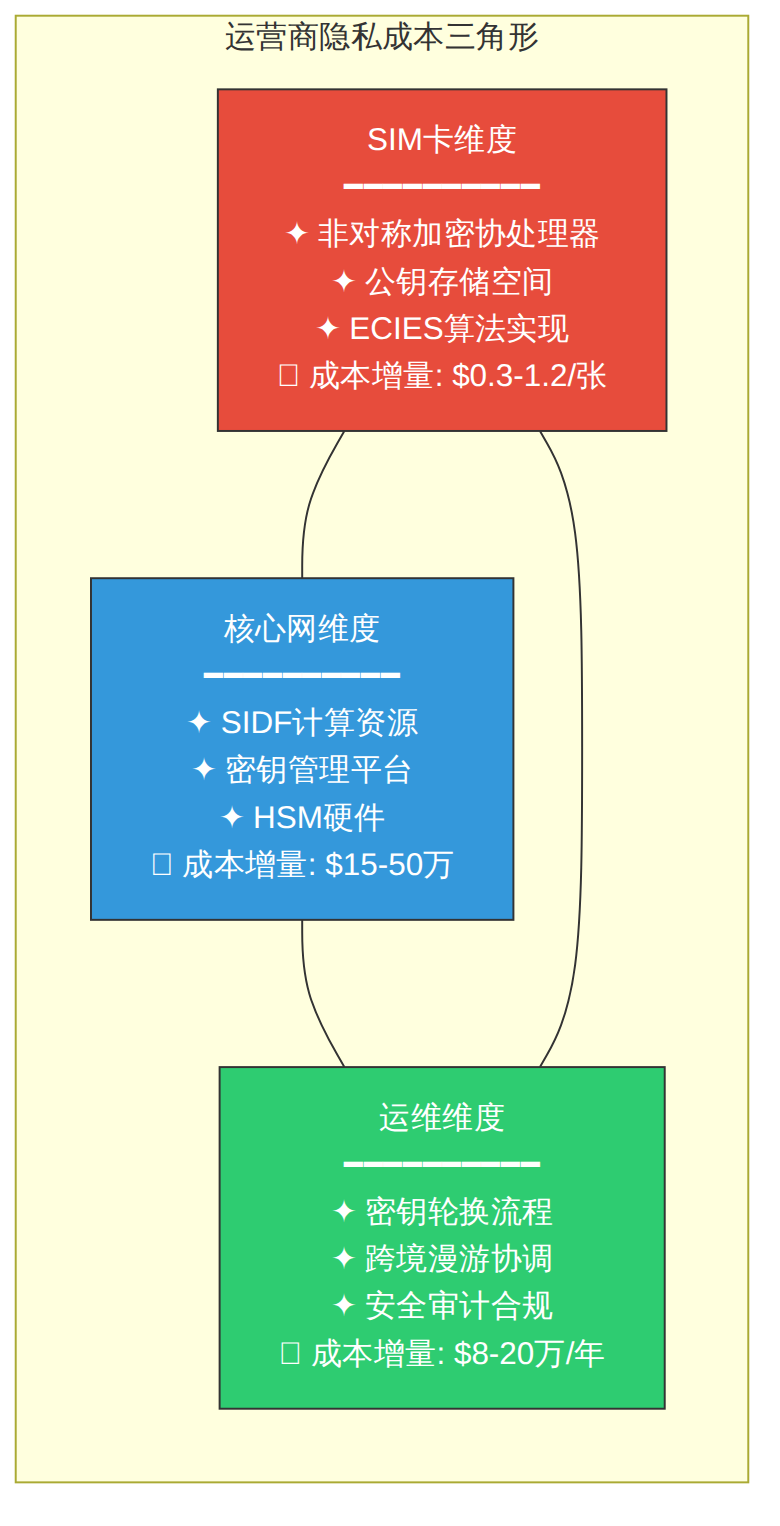
图表 4
| SIM类型 | 是否支持SUCI | 价格范围(大批量) | 适用场景 |
|---|---|---|---|
| 传统4G USIM | 否 | $0.3-0.6 | 纯4G网络 |
| 5G USIM(基础型) | 仅Null-Scheme | $0.5-0.8 | 5G NSA |
| 5G USIM(Profile A) | secp256r1 ECIES | $0.8-1.5 | 5G SA标准配置 |
| 5G USIM(Profile B) | Curve25519 ECIES | $0.7-1.3 | 5G SA高效配置 |
| eUICC(远程配置) | 双Profile支持 | $1.2-2.5 | 企业/IoT场景 |
以中国移动为例,拥有约9.5亿移动用户。如果全面升级到支持SUCI的5G USIM: - 按Profile B均价$1.0计算:SIM卡成本 = 9.5亿 × $1.0 = $9.5亿 - 但实际分批替换,每年约30%用户换卡:年均成本约$2.85亿
关键发现:Profile B(Curve25519)比Profile A便宜约15%,因为Curve25519的算法实现更简洁(Montgomery阶梯仅需约1/3的代码空间),降低了SIM芯片的NVM需求。这对10亿级用户的运营商意味着年节省约$4000万的SIM采购成本。
SIDF解密的核心计算是ECC标量乘法。以Curve25519为例:
| 指标 | Profile A(secp256r1) | Profile B(Curve25519) |
|---|---|---|
| 单次解密耗时(CPU) | ~1.2 ms | ~0.7 ms |
| 每秒吞吐量(单核) | ~830 次 | ~1,430 次 |
| 高峰期(10万次/秒)所需核心数 | 121 核 | 70 核 |
| 服务器成本(Intel Xeon参考) | ~$18万 | ~$10万 |
| GPU加速后吞吐量 | ~50,000 次/秒 | ~80,000 次/秒 |
研究表明,对于mMTC场景(如物联网密集区域),使用GPU加速SIDF可以将X25519解密吞吐量提升至8万次/秒/卡,单张NVIDIA T4成本约$2000,相比纯CPU方案节省90%的计算资源成本。
| 风险项 | 概率 | 单次损失 | 年期望损失(千万用户级) |
|---|---|---|---|
| IMSI Catcher数据泄露 | 高 | $2-5/用户 | $2000-5000万 |
| GDPR罚款(欧盟) | 中 | 营收2-4% | €1-3亿 |
| 用户流失(隐私事件后) | 中 | 3-8%离网率 | $5000-15000万 |
| 安全审计不通过 | 低 | 整改+罚款 | $500-2000万 |
结论:对于用户规模超过5000万的运营商,不部署SUCI的年期望隐性成本($7000万-2.5亿)远超部署成本(一次性$2000-5000万 + 年运维$10-20万)。从ROI角度看,SUCI部署的投资回收期约6-12个月。
TS 33.501 Section 6.1定义了两种主要认证方法:
| 维度 | 5G AKA | EAP-AKA' |
|---|---|---|
| TS引用 | TS 33.501 §6.1.3 | TS 33.501 §6.1.2 |
| 适用接入 | 3GPP接入(NR/LTE) | Non-3GPP接入(Wi-Fi等) |
| 认证网元 | AMF → AUSF → UDM | N3IWF/TNGF → AUSF → UDM |
| 密钥绑定 | SN ID绑定 | 网络名绑定(AT_KDF_INPUT) |
| SUCI支持 | 原生支持 | 不适用(使用EAP Identity) |
| 额外网元 | 无(复用5GC) | 需部署N3IWF/TNGF |
运营商认证方案选择决策树:
│
├─ 纯蜂窝运营商(无Wi-Fi offload)
│   └─ 仅部署5G AKA → 最低成本方案
│       成本: SIM升级 + SIDF + KMS
│
├─ 提供Wi-Fi Calling的运营商
│   └─ 5G AKA + EAP-AKA' → 中等成本
│       增量: N3IWF部署 + EAP服务器
│
└─ 企业专网(Private 5G)
    └─ 5G AKA + 可选EAP-TLS → 灵活方案
        增量: 证书管理基础设施
# 过滤5G Registration Request中的SUCI
nas-5gs.registration.request.mobile_identity

# 识别SUCI的Protection Scheme
# SUCI Type = 1 (标识SUCI而非5G-GUTI)
# Protection Scheme ID: 0x01=Profile A, 0x02=Profile B, 0x00=Null
示例SUCI(Profile B, Curve25519):
01          - SUPI Type: IMSI (0x1)
F2 10       - MCC: 460, MNC: 00 (中国移动)
00          - Routing Indicator: 0
02          - Protection Scheme ID: Profile B
01          - Home Network Public Key ID: 1
[32 bytes]  - Ephemeral Public Key (R)
[16 bytes]  - Ciphertext (encrypted MSIN)
[16 bytes]  - MAC Tag
| 故障现象 | 根因 | 排查方法 |
|---|---|---|
| Registration被拒(Cause#22) | USIM公钥ID与UDM不匹配 | 检查USIM EF_SUCI文件 vs UDM密钥映射表 |
| SUCI解密失败 | Profile不匹配(A/B) | 抓包确认Protection-Scheme-ID,核对SIDF配置 |
| 鉴权时延异常(>500ms) | SIDF计算资源不足 | 监控SIDF CPU利用率,考虑GPU卸载 |
| 漫游场景SUCI失败 | VPLMN未正确路由SUCI | 检查VPLMN的NRF路由配置,确认Home-Network-ID解析 |
| ## 常见问题 |
Q1: SUCI的Null-Scheme(Protection-Scheme-ID=0)有什么风险? A: Null-Scheme等于不加密MSIN,等同于4G的IMSI明文传输。部分运营商在5G SA初期因SIM卡未就绪而临时使用Null-Scheme过渡,但这会完全失去5G隐私保护。建议仅用于测试环境,商用网络必须启用Profile A或B。
Q2: 密钥轮换的频率应该是多少? A: TS 33.501未规定强制轮换周期。NIST CSWP 36A建议每6-12个月轮换一次归属网络密钥对。轮换过程中通过Home-Network-Public-Key-ID实现新旧密钥平滑过渡——旧密钥在UDM中保留直至所有使用该密钥的SUCI都被消费完毕。
Q3: Profile A和Profile B能否在同一网络中混用? A: 可以。USIM中的Protection-Scheme-ID和Home-Network-Public-Key-ID告诉SIDF使用哪个Profile和哪个密钥解密。运营商可以为不同SIM批次配置不同Profile。但需注意SIDF必须同时支持两种Profile的解密能力。
Q4: SUCI加密对注册时延的影响有多大? A: 实测数据显示:Null-Scheme注册时延约80ms,Profile B约95ms,Profile A约110ms。增量主要来自USIM侧的ECC运算(约15-30ms)。SIDF侧解密时延在GPU加速下可忽略不计(<1ms)。
Q5: 漫游场景中VPLMN能否解密SUCI? A: 不能。SUCI只能由归属网络(HPLMN)的SIDF解密,因为只有HPLMN持有对应的私钥。VPLMN的AMF收到SUCI后,通过NRF路由到归属网络的AUSF/UDM进行解密。这是5G隐私架构的核心安全属性——VPLMN永远无法获取用户的SUPI明文。
本文由「51学通信」技术团队出品。51学通信由通信行业18年老兵爱卫生(微信ID: gprshome201101)维护,聚焦5G/6G核心网、3GPP标准解读、通信前沿技术深度分析。 出版作品有《5G核心网原理与实践》《IMS原理与实践》等4本通信专业书籍。知识星球「51学通信」提供深度技术答疑和行业洞察。
[!tip] 51学通信知识星球 星主:爱卫生(微信:gprshome201101)——公众号「51学通信」创办者,19 年通信行业运维与讲师经验,著有《GPRS网络信令实例详解》《EPC原理与实践》《5G核心网原理与实践》三本纸质书(各大电商平台有售)。 星球定位:深耕 5G 核心网、IMS、NFV/AI、云原生等 ICT 领域,主打运维岗位与信令分析。 当前规模:5200 篇主题 / 990 个回答,198 元/年。 加入福利:加入星球后请加爱卫生微信,拉您进知识星球年度陪伴与答疑群——不限量回复您的各种问题,另有群内分享。 AI 加持:51学通信知识星球已作为 skill 接入 WorkBuddy,使用 deepseek-4-flash 在海量星球帖子中精准找贴、找视频、找 FAQ 和案例,做总结、找文档和 PPT 等场景全覆盖。
