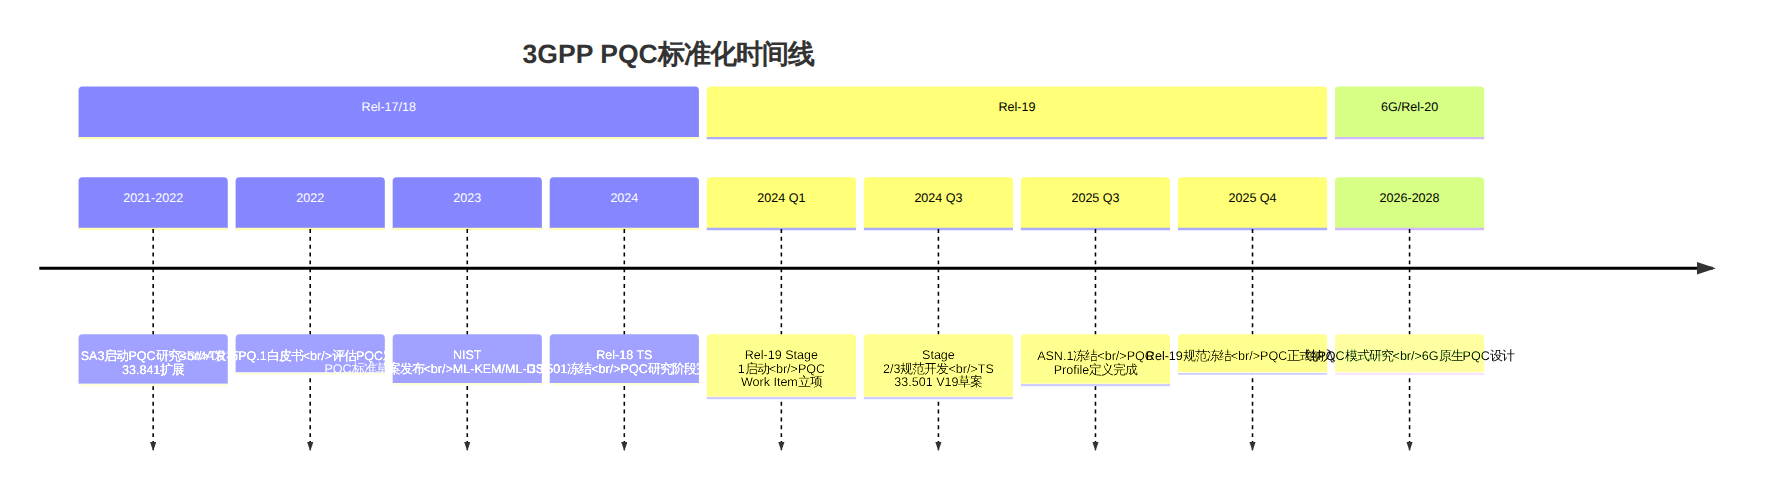
3GPP Release 19作为5G-Advanced的第二个大版本,已于2025年底完成规范冻结。在安全领域,Rel-19标志着一次历史性转折——首次将后量子密码学(PQC)引入移动通信标准体系。这不是一次简单的算法升级,而是对整个5G安全架构的系统性重构。
TS 33.501(Security architecture and procedures for 5G System)是5G安全的基石规范,其V19版本在认证机制、身份保护、密钥协商、网络域安全等多个维度引入了PQC能力。与此同时,零信任架构(Zero Trust Architecture, ZTA) 理念被正式融入SBA(Service-Based Architecture)安全框架,SEPP、NRF、以及NF间的安全通信机制均得到增强。
本文将从协议层面深度解析Rel-19安全架构的三大核心变革:PQC迁移路径、SUCI后量子增强、以及零信任SBA安全,并给出面向运营商和设备商的工程部署指导。
当前5G系统的密码安全建立在以下三类算法之上:
| 算法类型 | 当前使用 | 用途 | 量子威胁等级 |
|---|---|---|---|
| 对称加密 | AES-128/256 | 用户面/控制面加密 | 低(Grover算法仅将安全强度减半) |
| Hash函数 | SHA-256 | 消息认证、密钥派生 | 低(量子碰撞搜索仍不实用) |
| 公钥密码 | ECIES/ECDH/RSA | SUPI加密、TLS/IPsec密钥交换、证书签名 | 致命(Shor算法可完全破解) |
核心风险在于Shor算法能在多项式时间内分解大整数和求解离散对数,这意味着:
更严峻的是"先收集,后破解"(Harvest Now, Decrypt Later) 攻击场景——攻击者今天截获加密流量,等待量子计算机成熟后批量解密。这意味着PQC迁移不是未来的事,而是当下必须启动的紧迫任务。
图表 1
3GPP SA3工作组在Rel-18阶段通过TR 33.841(Study on the support of 256-bit algorithms for 5G)和后续研究项目完成了PQC对5G安全影响的全面评估。Rel-19正式进入规范性(normative)阶段,在TS 33.501 V19中定义了具体的PQC协议扩展。
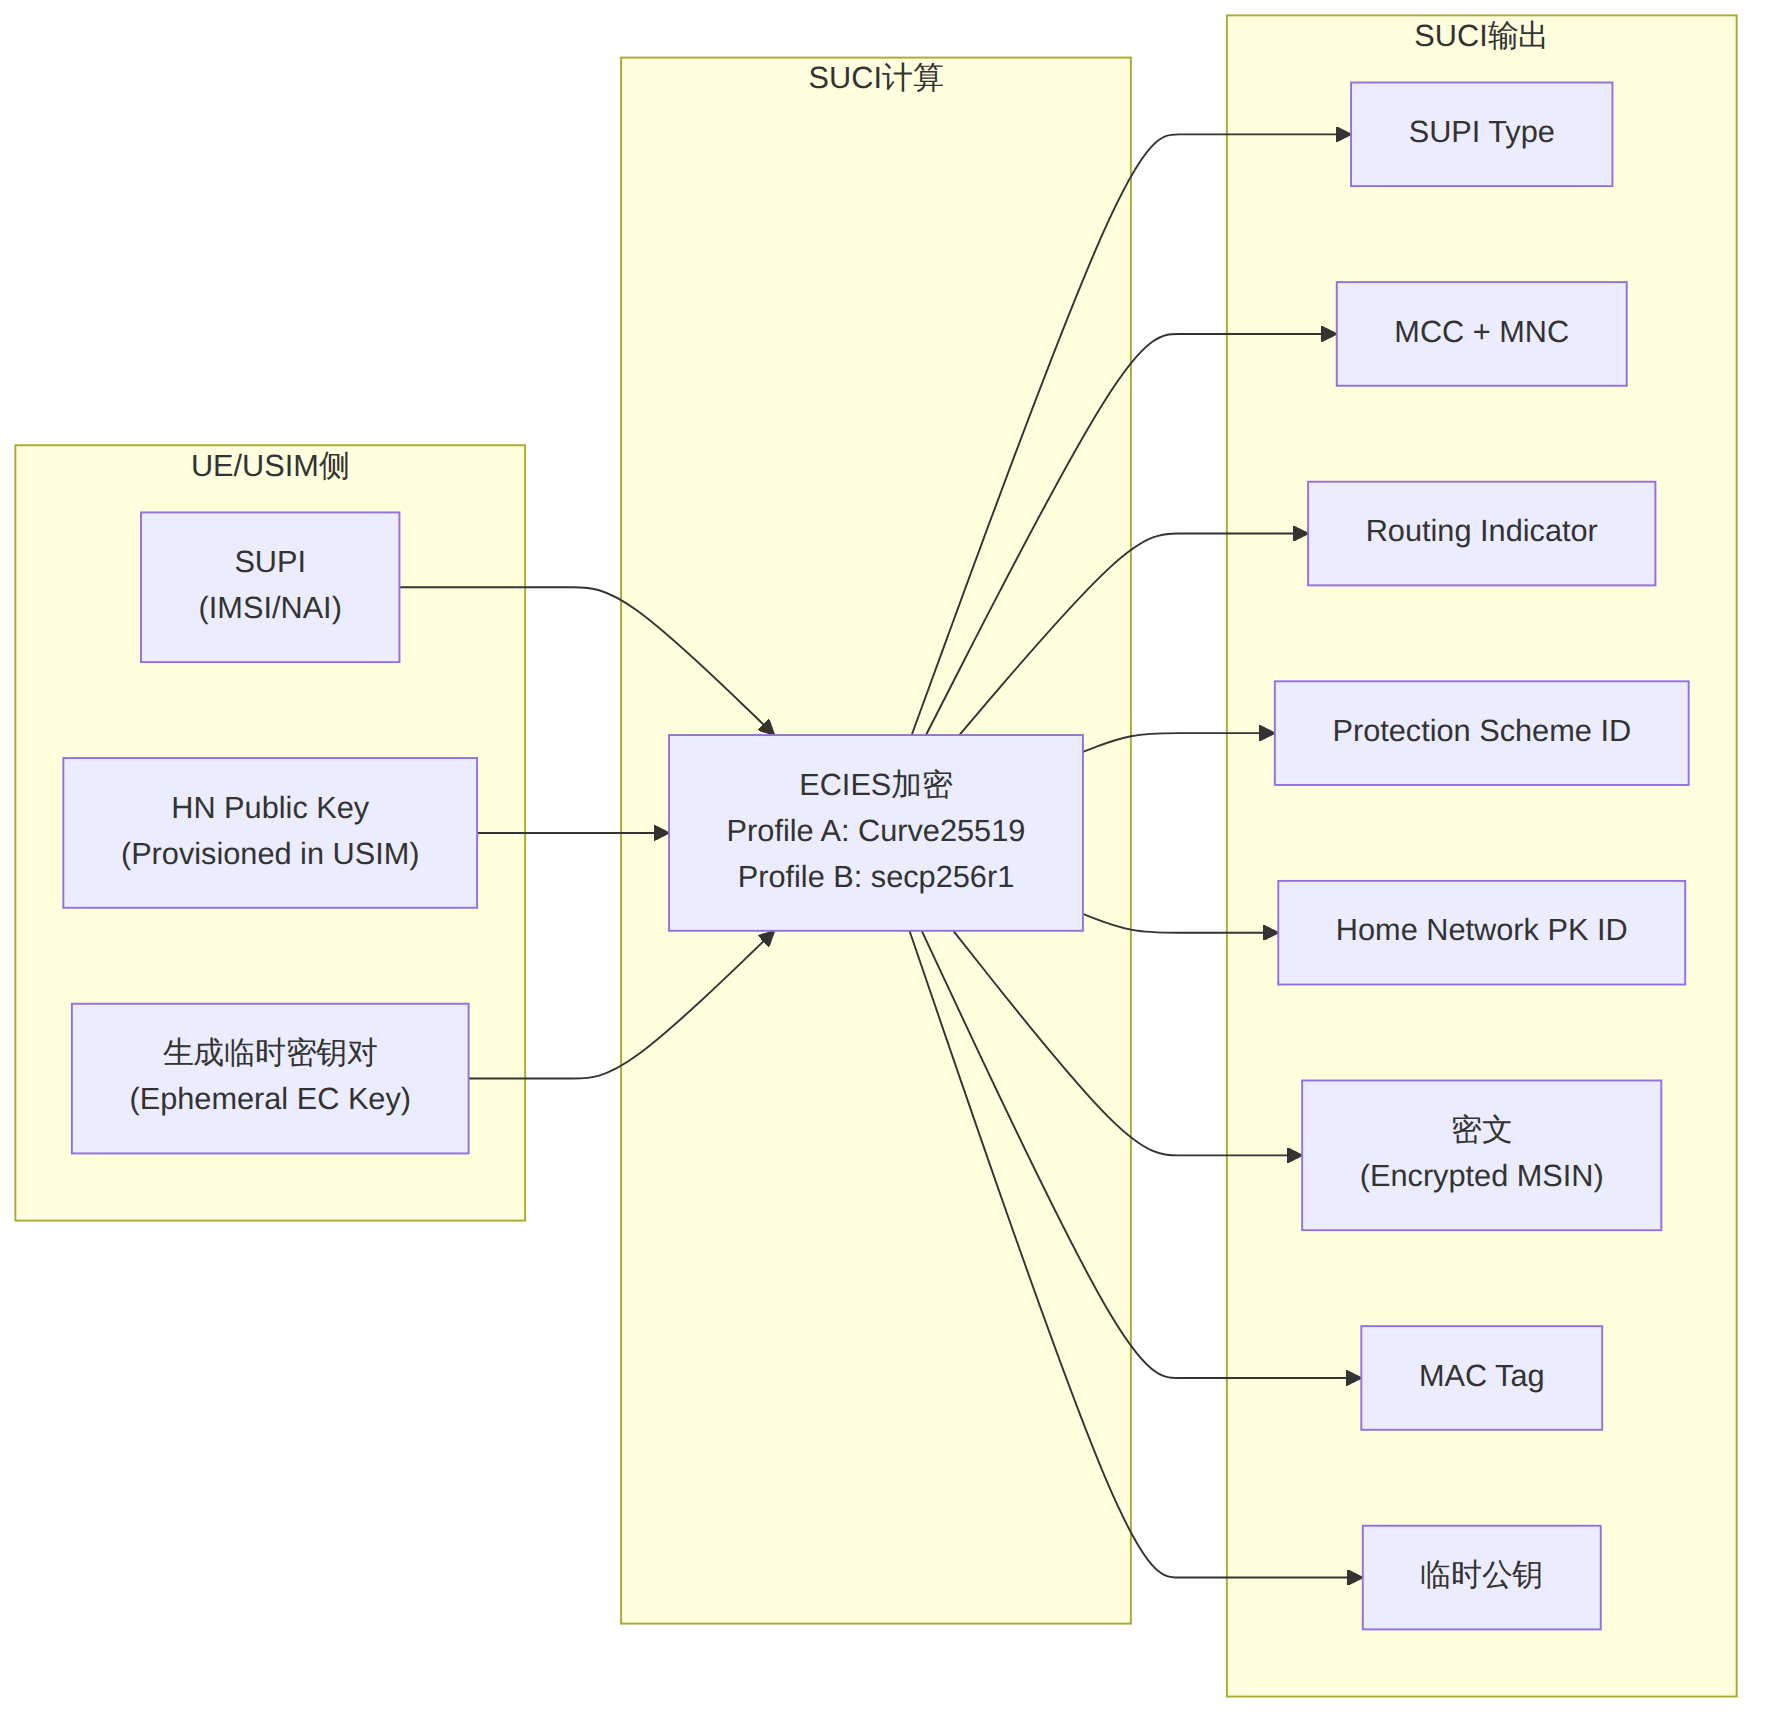
在5G系统中,SUPI(Subscription Permanent Identifier)取代了4G中的IMSI,为防止SUPI在空口以明文传输,UE通过ECIES(Elliptic Curve Integrated Encryption Scheme) 将SUPI加密为SUCI:
图表 2
TS 33.501 Annex C定义了两种ECIES Profile:
| 参数 | Profile A | Profile B |
|---|---|---|
| 椭圆曲线 | Curve25519 | secp256r1 (NIST P-256) |
| 密钥长度 | 256 bit | 256 bit |
| 加密算法 | AES-128 (KDF→ENC key) | AES-128 (KDF→ENC key) |
| MAC算法 | HMAC-SHA-256 | HMAC-SHA-256 |
| KDF | SHA-256 | SHA-256 |
| 公钥格式 | 256 bit原始格式 | 压缩/非压缩格式 |
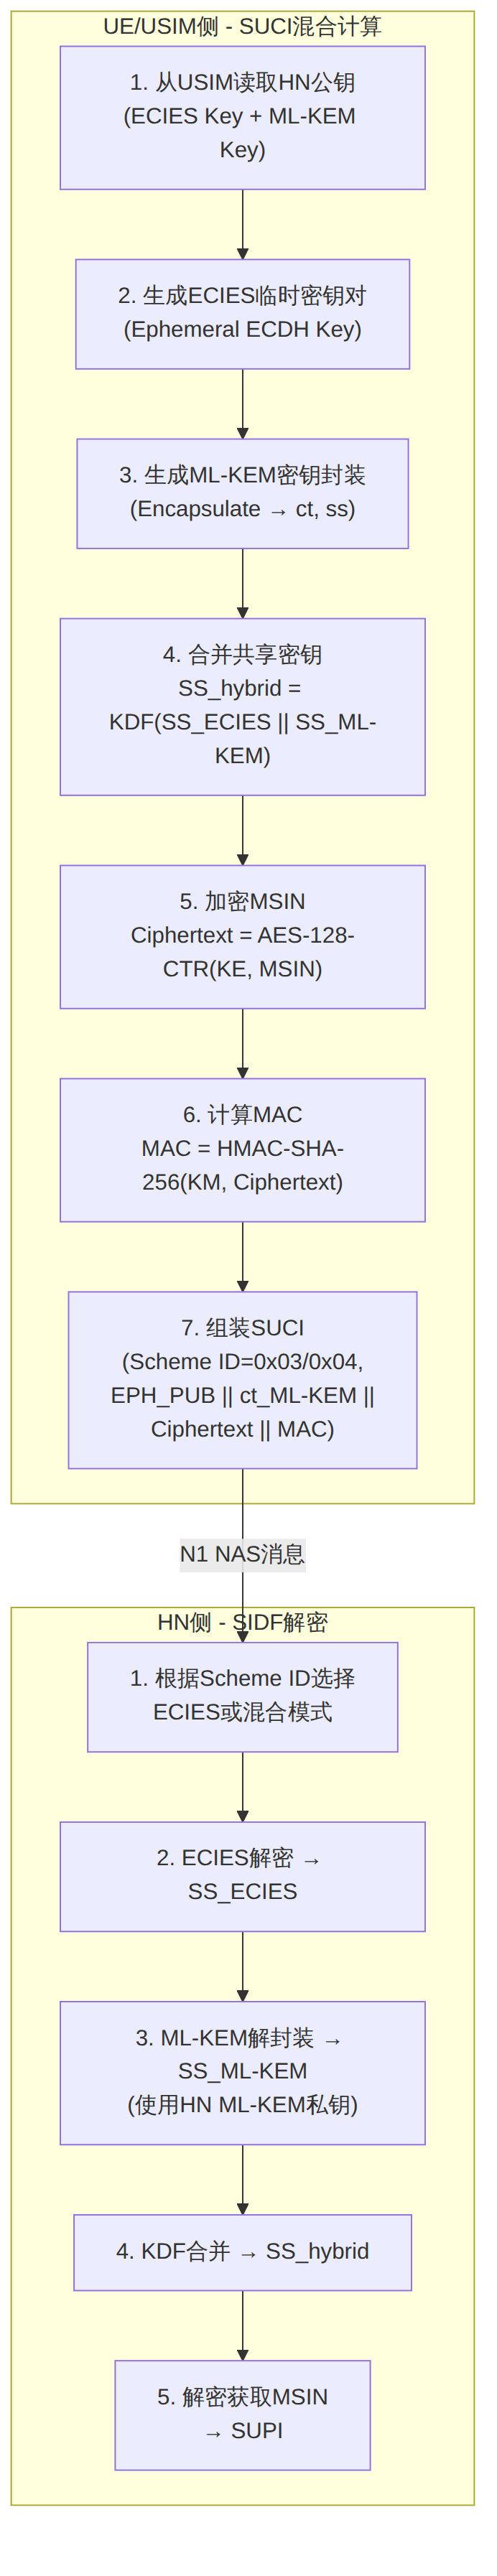
Rel-19引入了新的Protection Scheme标识,在保留ECIES的同时增加基于ML-KEM的密钥封装机制。核心设计原则是混合方案(Hybrid Scheme)——同时使用传统ECIES和PQC ML-KEM,两者密钥材料通过KDF合并,确保:
Rel-19 SUCI计算流程(混合模式):
图表 3
关键参数变化对比表:
| 参数 | Rel-18 (ECIES Only) | Rel-19 (Hybrid PQC) |
|---|---|---|
| Protection Scheme ID | 0x01 (Profile A), 0x02 (Profile B) | 0x03 (Profile A + ML-KEM-512), 0x04 (Profile B + ML-KEM-768) |
| HN公钥 | EC公钥 (32字节) | EC公钥 + ML-KEM公钥 (32+672/800+256字节) |
| 临时密钥材料 | EC临时公钥 (32字节) | EC临时公钥 + ML-KEM密文 (640/864字节) |
| SUCI额外开销 | ~64字节 | ~700-960字节(额外PQC分量) |
| 量子安全强度 | 无 | ML-KEM-512: NIST Level 1 ML-KEM-768: NIST Level 3 |
| USIM存储需求 | ~100字节 | ~1.2KB(含PQC公钥) |
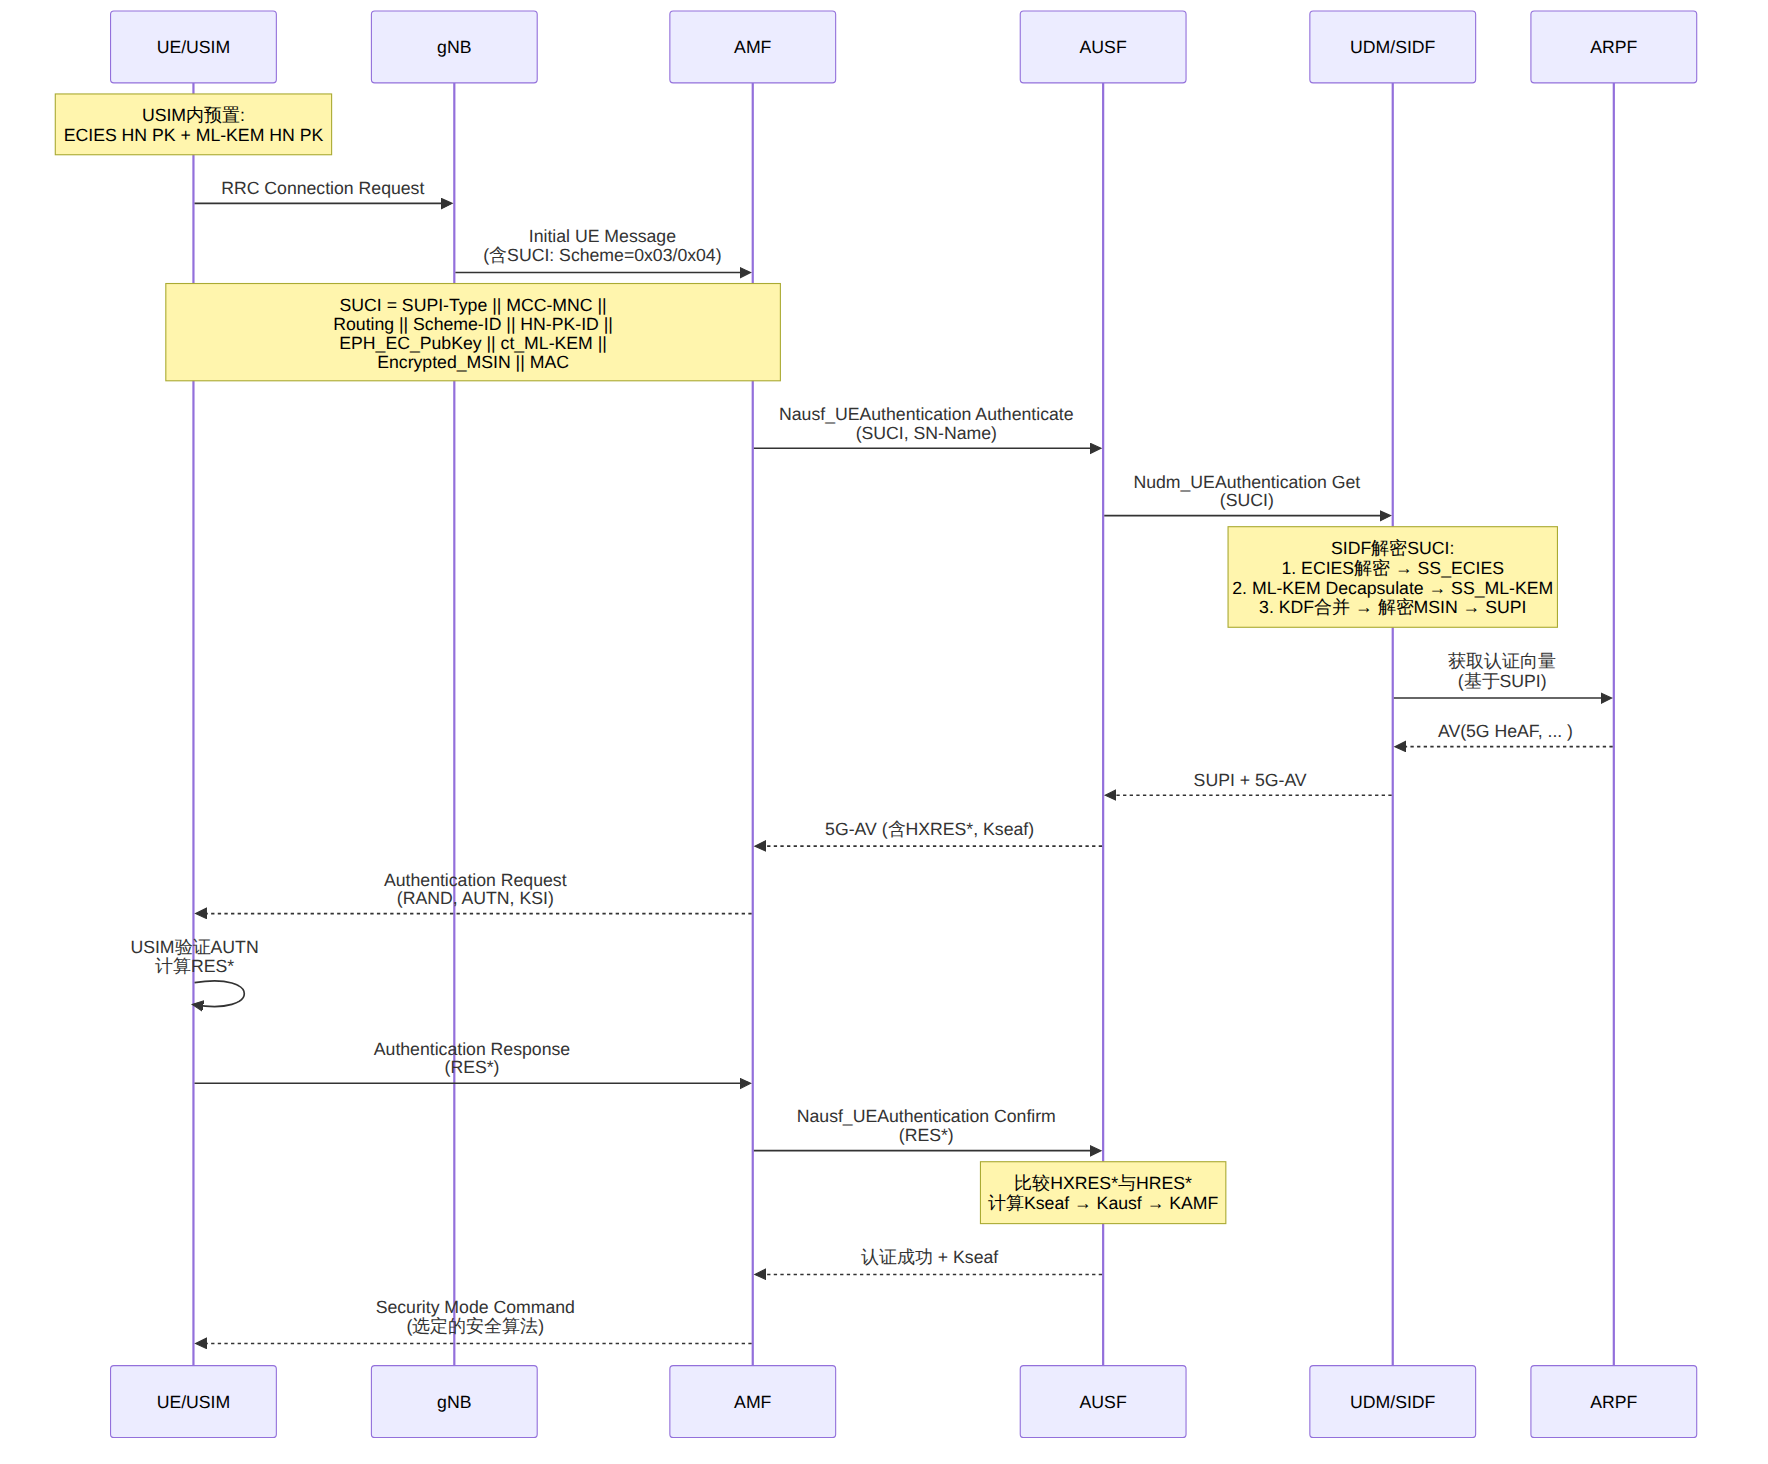
图表 4
根据学术论文(Khan et al., Information 2025)和Samsung Research的实验数据,ML-KEM在SUCI场景下的性能影响:
| 操作 | ECIES Only (Curve25519) |
ML-KEM-512 (封装) |
混合方案 (ECIES+ML-KEM-512) |
开销倍数 |
|---|---|---|---|---|
| 密钥生成 | ~50 μs | ~25 μs | ~75 μs | 1.5x |
| 加密/封装 | ~80 μs | ~35 μs | ~115 μs | 1.4x |
| 解密/解封装 | ~80 μs | ~25 μs | ~105 μs | 1.3x |
| 公钥大小 | 32 B | 672 B (ML-KEM-512) 或 800 B (ML-KEM-768) |
~732 B / ~864 B | 22-27x |
| 密文大小 | 32 B | 640 B (ML-KEM-512) 或 864 B (ML-KEM-768) |
~672 B / ~896 B | 21-28x |
关键发现:
5GC中的NF间通信分为两种模式:
Rel-19在TS 33.501 Section 13(Network Domain Security)中引入了PQC混合密钥交换机制:
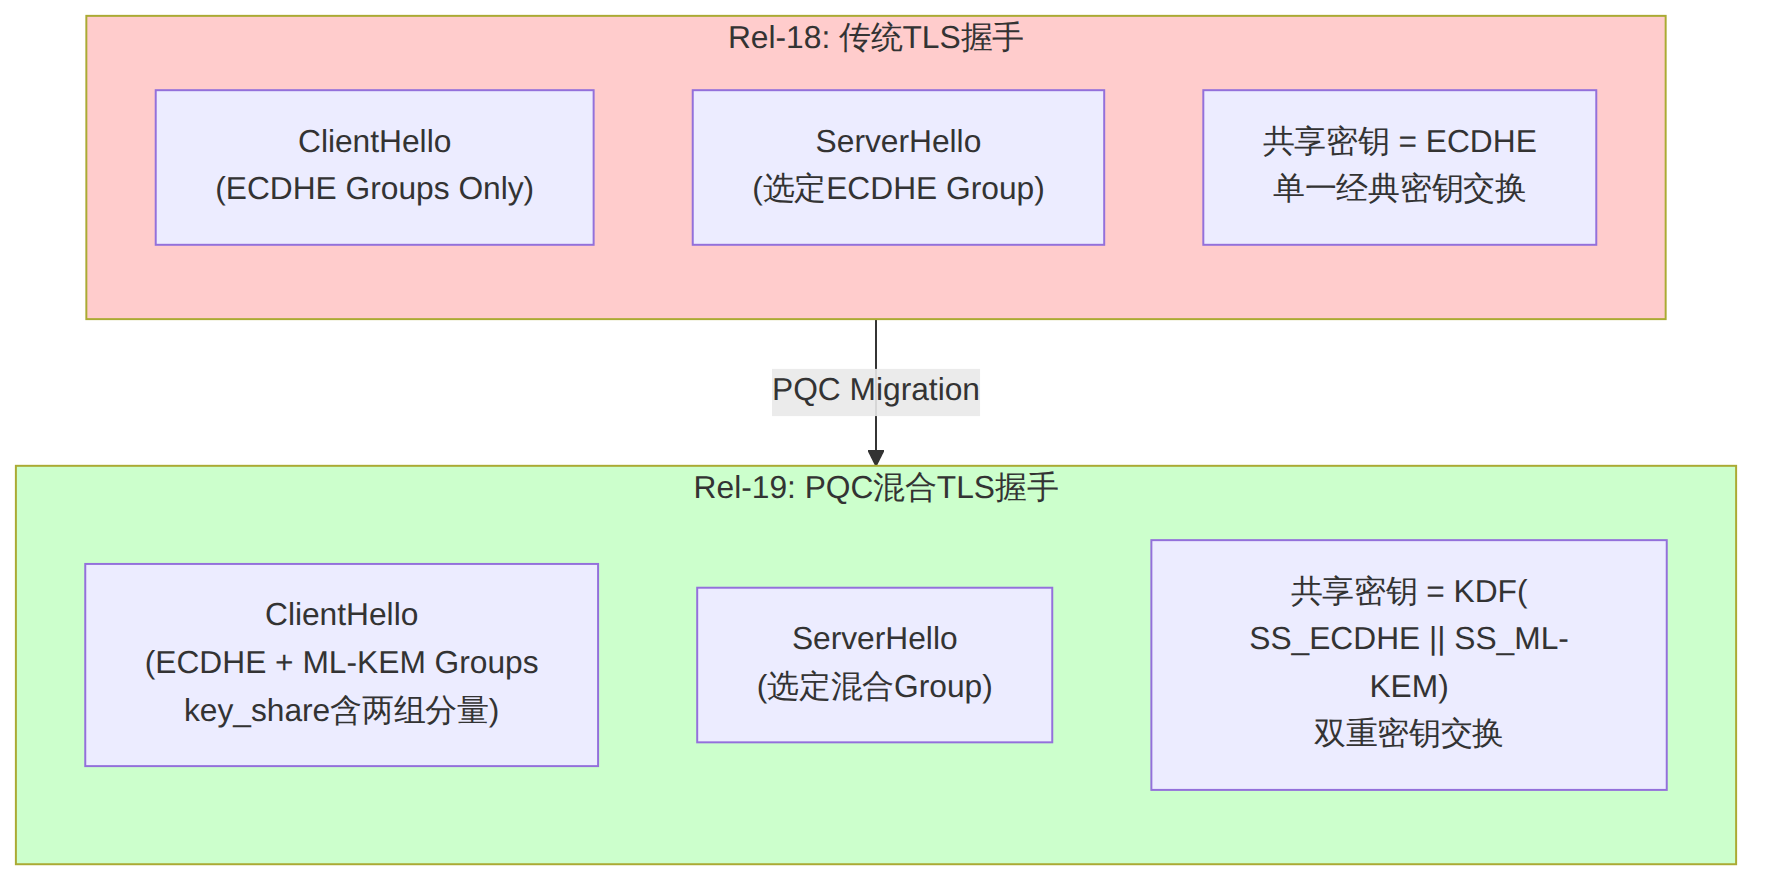
图表 5
具体实现参考IETF标准:
key_share扩展中同时携带ECDHE和ML-KEM分量SEPP(Security Edge Protection Proxy)是5G漫游安全的核心网元,负责跨PLMN的SBI消息保护。Rel-19对SEPP的增强包括:
| 特性 | Rel-18 SEPP | Rel-19 SEPP |
|---|---|---|
| TLS密钥交换 | ECDHE only | ECDHE + ML-KEM混合 |
| 证书签名验证 | ECDSA/RSA | 支持ML-DSA/SLH-DSA混合签名 |
| PRINS保护 | 基于ECDH的密钥协商 | PQC混合密钥协商 |
| 密码敏捷性 | 有限 | 增强的算法协商机制 |
TS 33.501 Section 13.2定义的NDS-IP(基于IPsec)在Rel-19中的变化:
IKEv2 SA Init Exchange(Rel-19 PQC混合模式):
  Initiator → Responder:
    HDR, SAi1, KEi(ECDHE_x || ML-KEM_encap(ct_1)),
         N(NAT_DETECTION), N(PQC_SUPPORTED)

  Responder → Initiator:
    HDR, SAr1, KEr(ECDHE_y || ML-KEM_encap(ct_2)),
         N(NAT_DETECTION), N(PQC_ACCEPTED)

  共享密钥计算:
    SK_d = PRF(Ni | Nr | SS_ECDHE || SS_ML-KEM)
传统移动网络安全采用"蛋壳模型"——外层防御坚固,内部默认可信。但在SBA架构下,NF之间通过HTTP API交互,传统的安全边界被打破。Rel-19在TS 33.501中明确引入了零信任原则:
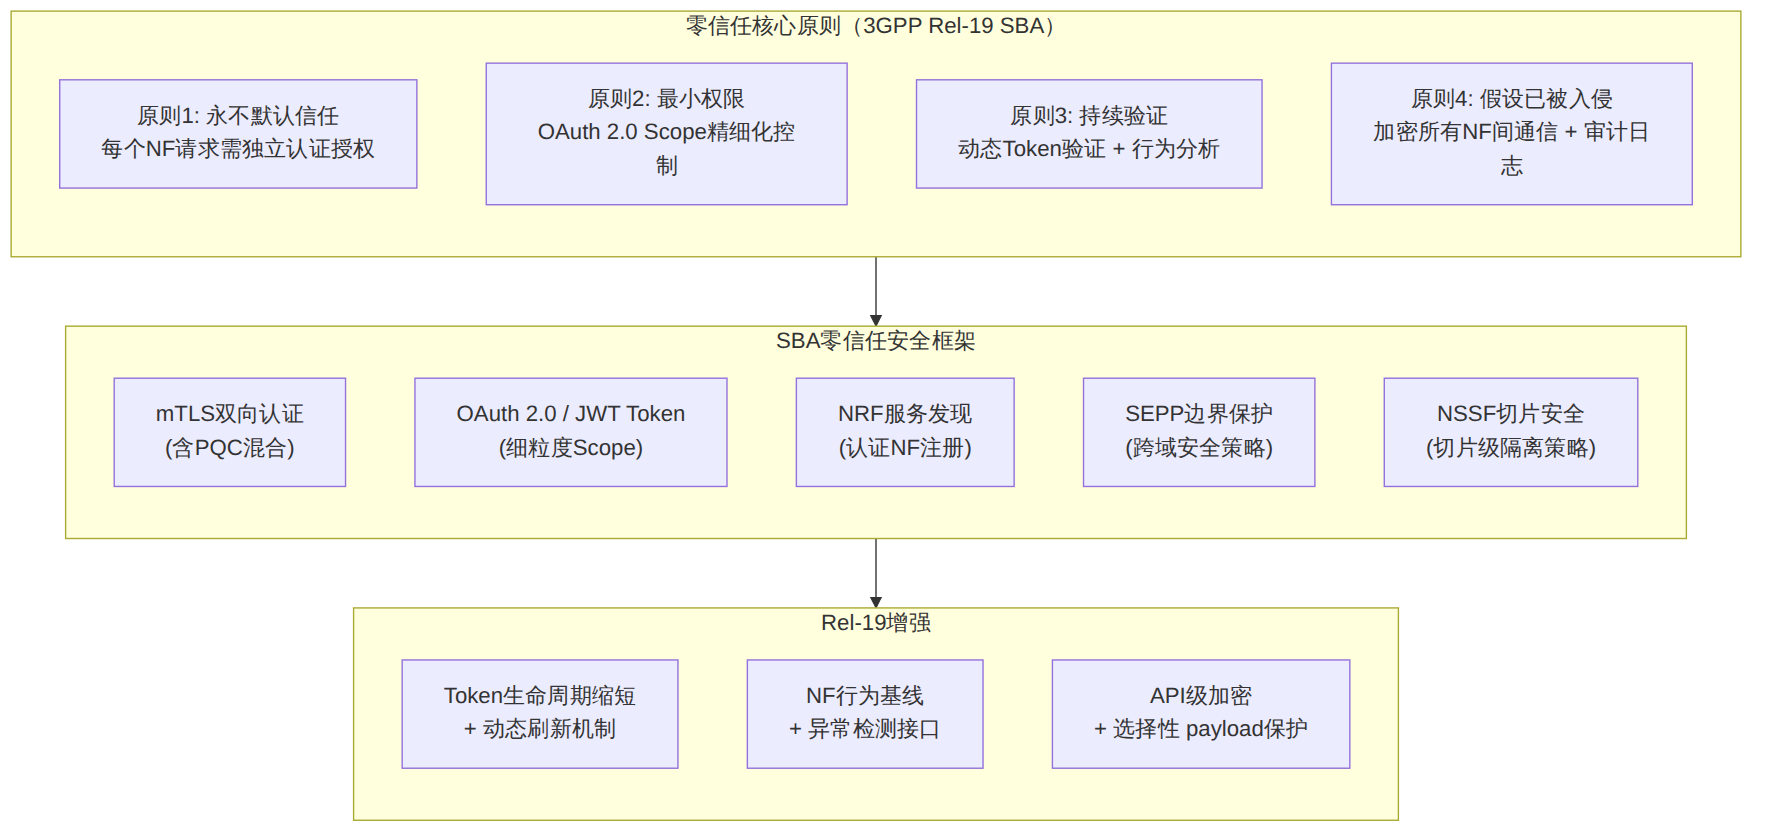
图表 6
在SBA中,NF间的每次服务调用都需要通过两层认证:
第一层:mTLS(Mutual TLS)传输层认证
Rel-19增强了mTLS的要求: - 强制使用TLS 1.3(Rel-18允许TLS 1.2兼容模式) - 证书验证增加证书透明性(Certificate Transparency) 日志检查 - 支持PQC混合密钥交换(如Section IV所述)
第二层:OAuth 2.0 Token应用层授权
Rel-19对Token管理的关键变化:
| 特性 | Rel-18 | Rel-19 |
|---|---|---|
| Token有效期 | 推荐3600秒 | 推荐缩短至600秒 |
| Token刷新 | 基于过期刷新 | 引入滑动窗口刷新 |
| Scope定义 | 服务级(如nnrf-nfm:read) |
增强到操作+资源级 |
| Audience限制 | 可选 | 强制(aud=目标NF Instance ID) |
| Token绑定 | 无 | 引入TLS Token Binding |
NRF(Network Function Repository Function)是SBA的服务发现中心。如果攻击者能注册恶意NF,整个网络的安全都将被破坏。Rel-19增强了NF注册流程的安全:
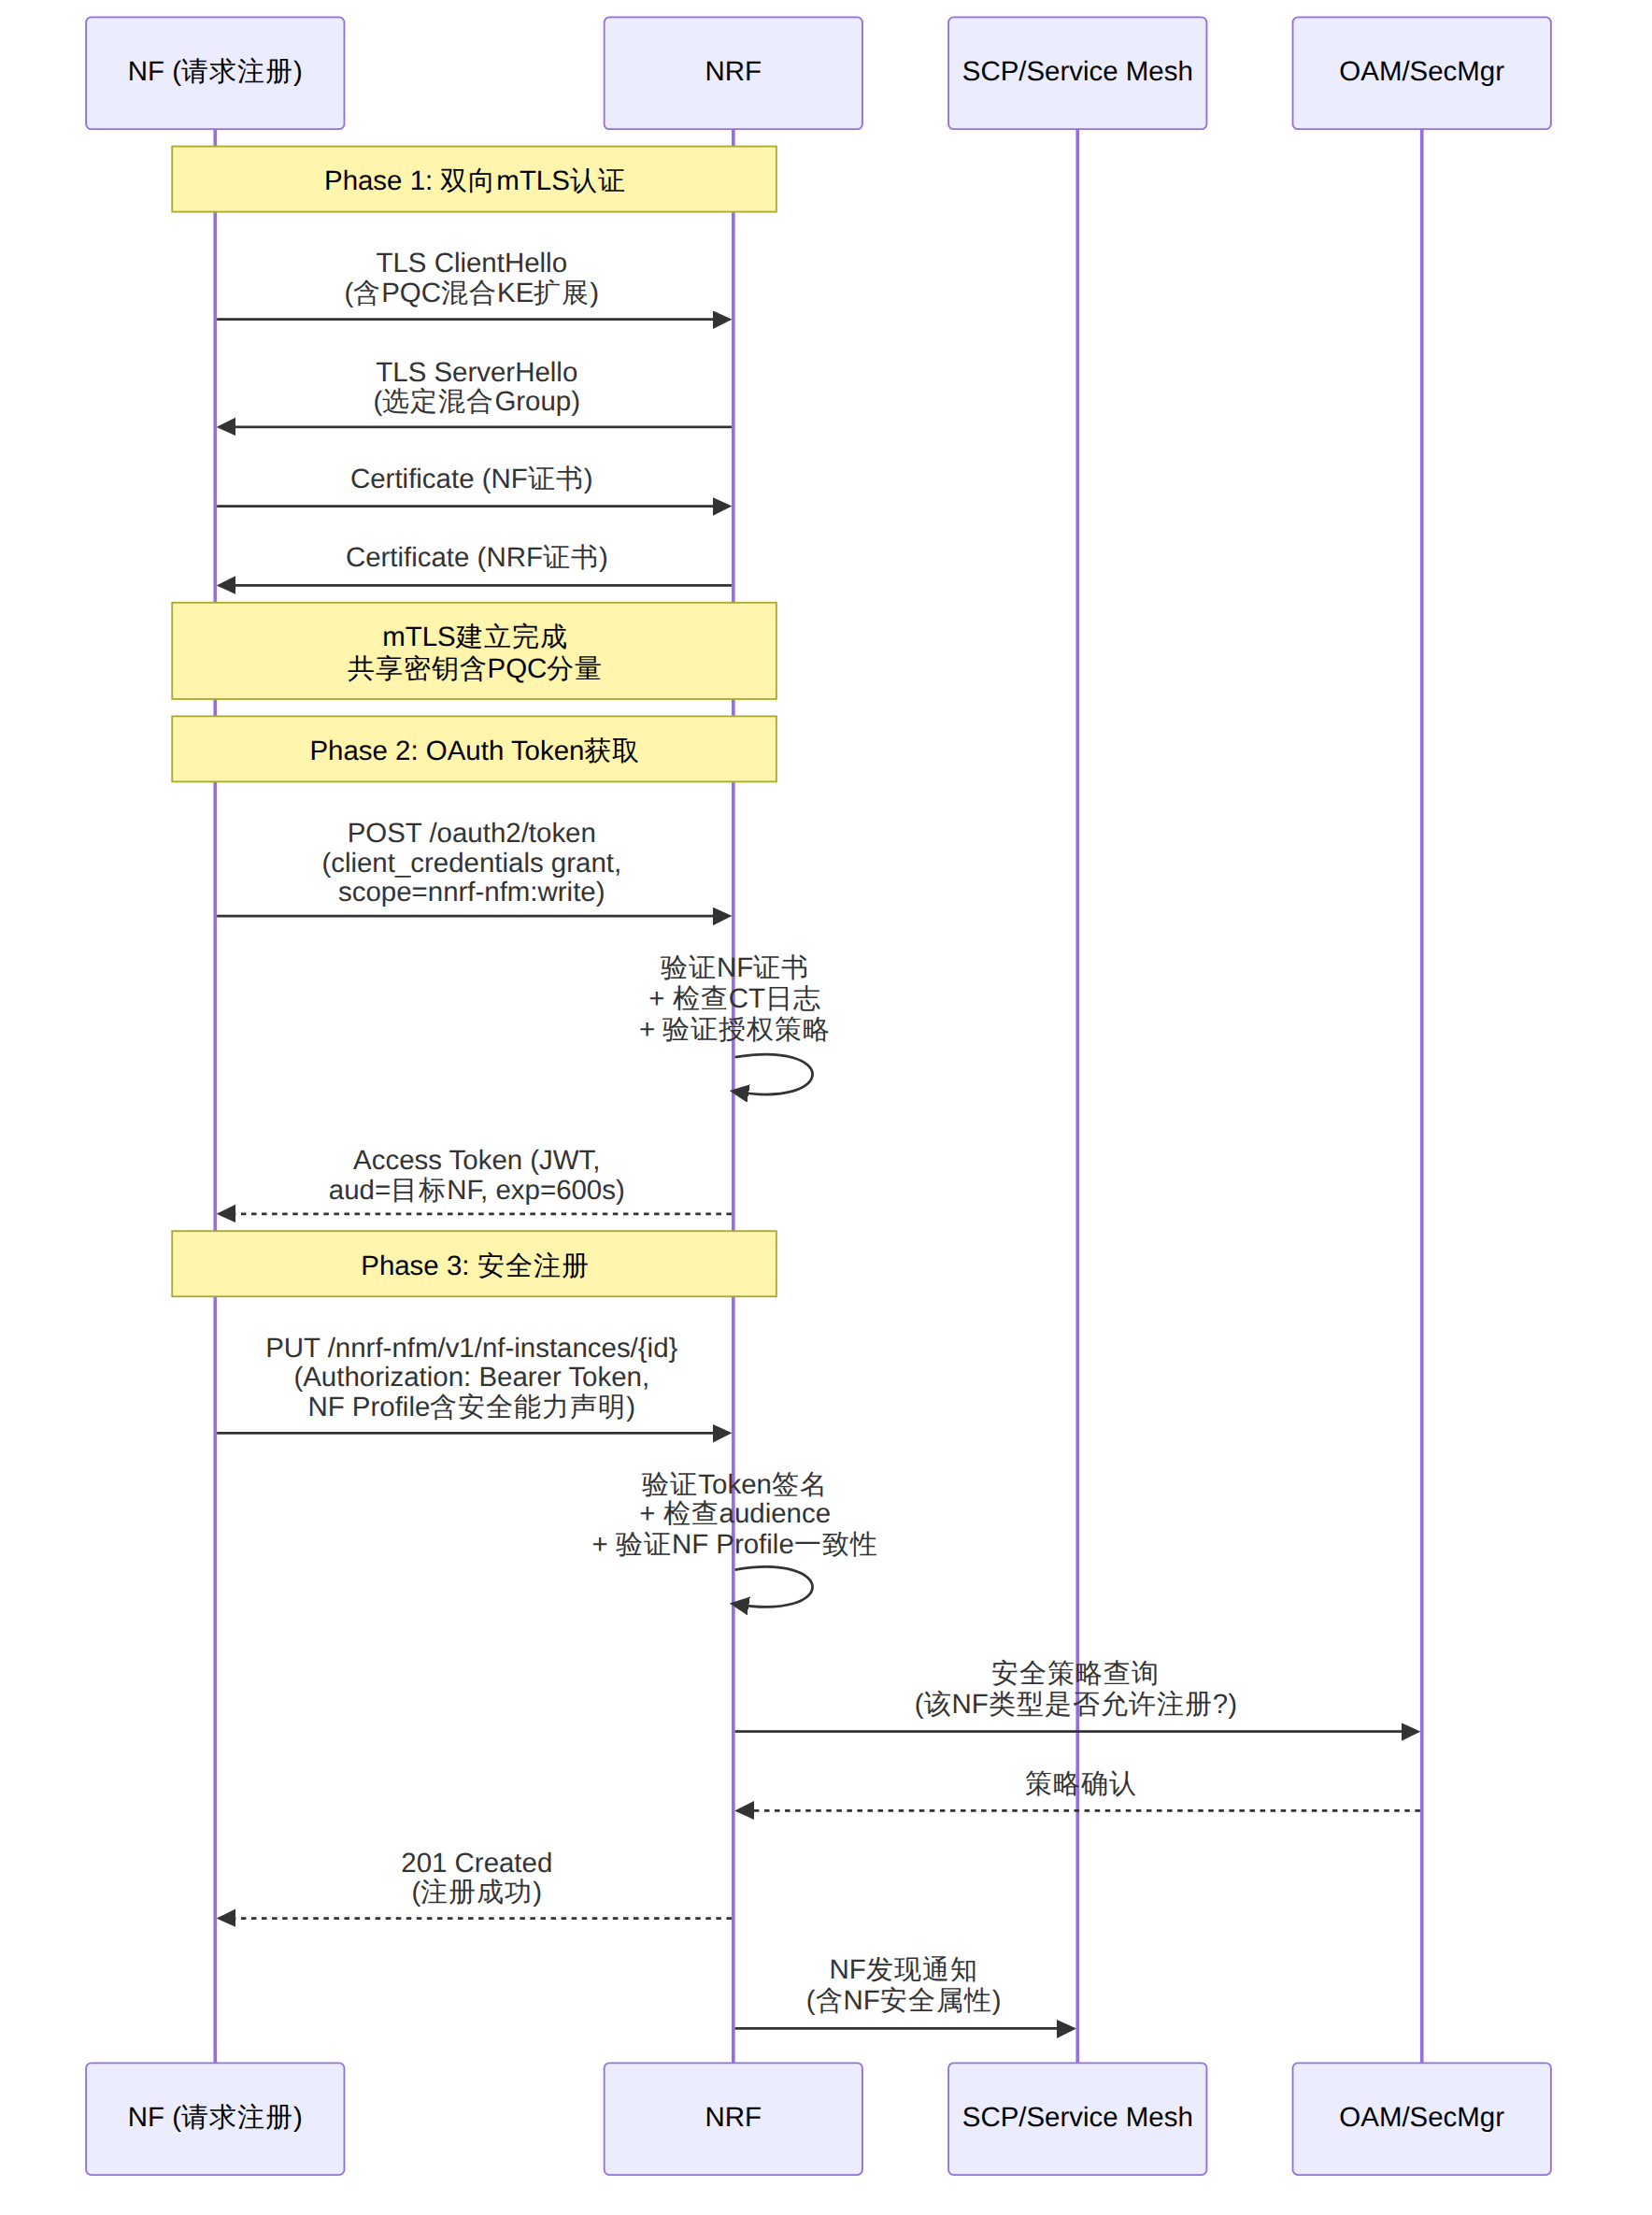
图表 7
Rel-19同时更新了TS 33.535(Authentication and Key Management for Applications),为5G-AKA引入了多项增强:
5G-AKA'协议的PQC考虑:
5G-AKA的核心是USIM和AUC之间的共享密钥K,这是一个对称密钥,不受Shor算法影响。但认证向量(AV)的传输路径和KDF需要评估:
Rel-19在TS 33.501 Section 6.12中增强了初始注册的隐私保护:
TS 33.501 Section 5.2定义了网络切片安全架构。Rel-19引入了切片级安全策略配置(Slice-Specific Security Policy, SSSP):
| 安全维度 | Rel-18 | Rel-19 SSSP |
|---|---|---|
| 切片隔离 | 基于VLAN/VxLAN逻辑隔离 | 增强到NF实例级隔离 + 资源配额强制 |
| 安全算法 | 全网统一配置 | 切片级算法选择(如eMBB用AES-128, URLLC用AES-256) |
| 认证强度 | 统一5G-AKA | 切片级认证(二次认证增强) |
| 审计日志 | 全局日志 | 切片级独立审计流 |
| 安全监控 | 全局监控 | 切片级安全指标 + 阈值告警 |
Network Slice Admission Control(NSAC)在Rel-17引入,Rel-19增强了其安全维度:
Rel-19安全相关规范全景:
| 规范编号 | 标题 | Rel-19关键变化 |
|---|---|---|
| TS 33.501 V19 | 5G安全架构和流程 | PQC-SUCI、PQC-NDS、零信任SBA、切片安全增强 |
| TS 33.401 V19 | EPS安全架构和流程 | 与5G互操作的PQC支持、4G/5G混合安全 |
| TS 33.535 V19 | 应用层AKMA | KDF增强、前向安全密钥协商 |
| TS 33.511 V19 | SCAS for AMF | 新增PQC安全评估用例 |
| TS 33.512 V19 | SCAS for SMF | UPF安全增强评估 |
| TS 33.516 V19 | SCAS for SEPP | PQC漫游安全评估 |
| TS 29.500 V19 | SBI通用技术 | OAuth 2.0增强、Token绑定 |
| TS 29.510 V19 | NRF服务 | NF注册安全增强 |
阶段一(2025-2027):准备与试点
阶段二(2027-2029):核心网先行
阶段三(2029-2031):终端全面覆盖
SEPP PQC配置示例:
sepp_config:
  tls:
    version: "1.3"
    cipher_suites:
      - TLS_AES_256_GCM_SHA384
      - TLS_CHACHA20_POLY1305_SHA256
    hybrid_ke:
      enabled: true
      classical_group: x25519
      pqc_kem: ml-kem-768    # NIST Level 3
    certificate:
      signature_algorithm:
        - ml-dsa-65           # PQC签名
        - ecdsa-with-SHA256   # 传统签名(混合)
      ct_log_required: true   # 证书透明性
  roaming_policy:
    prins:
      ke_method: hybrid       # ECDH + ML-KEM
      key_refresh: 3600       # 秒
NRF零信任配置示例:
nrf_security:
  mtls:
    min_version: "1.3"
    pqc_hybrid: true
    cert_validation:
      check_revocation: true
      ct_log_check: true
      max_cert_chain_depth: 3
  oauth2:
    token_lifetime: 600        # 缩短到10分钟
    audience_restriction: true  # 强制aud检查
    scope_granularity: "operation"  # 操作级Scope
    token_binding: "mtls"      # TLS Token绑定
  nf_registration:
    allowed_nf_types: [AMF, SMF, UPF, AUSF, UDM, PCF, NRF]
    security_policy_check: true
    behavioral_baseline: true  # 行为基线监控
| 风险类别 | 具体风险 | 缓解措施 |
|---|---|---|
| 兼容性 | 旧USIM不支持PQC | 保持ECIES-only Profile作为回退 |
| 性能 | SUCI消息体增大3-5倍 | NAS信令PDU分段、优化传输 |
| 密钥管理 | HN需管理ECIES+ML-KEM双密钥对 | 统一密钥生命周期管理平台 |
| 漫游 | 不同运营商PQC部署进度不一 | SEPP能力协商含PQC支持标识 |
| SIM卡 | 现有USIM容量不足 | 推进eUICC/ eSIM远程配置 |
| 测试 | PQC互操作测试用例不完善 | 参与GSMA PQC Plugfest |
Rel-19安全架构的PQC迁移是一个跨标准组织的系统工程:
| 标准组织 | 贡献 | 与3GPP的关联 |
|---|---|---|
| NIST | ML-KEM (FIPS 203)、ML-DSA (FIPS 204) | 3GPP直接采用NIST PQC标准算法 |
| IETF | TLS 1.3 PQC混合、IKEv2 PQC扩展 | 3GPP NDS直接引用IETF协议 |
| GSMA | PQ.1白皮书、FS.35算法部署指南 | 运营商PQC迁移策略指导 |
| ETSI | TC QSC量子安全密码、TC CYBER | 欧洲合规要求、安全评估框架 |
| ITU-T | X.1811量子安全IMT-2020指南 | 国际电联层面的安全基线 |
特别值得关注的是IETF的draft-li-pquip-teleco-pqc-migration,这份文档专门分析了电信网络的PQC迁移用例,与3GPP SA3的工作紧密配合。
Q: PQC迁移是否意味着需要立即更换所有USIM卡? A: 不需要。Rel-19采用了混合方案设计——新USIM支持PQC-SUCI,旧USIM继续使用ECIES。HN网络侧需要同时支持两种Profile。运营商可以在自然换卡周期中逐步完成USIM升级,无需强制批量换卡。关键是要确保UDM/SIDF在HN侧提前部署PQC解密能力。
Q: ML-KEM-512和ML-KEM-768在SUCI场景下如何选择? A: ML-KEM-512提供NIST Level 1安全(等效AES-128),密文640字节;ML-KEM-768提供Level 3安全(等效AES-192),密文864字节。对于SUCI场景,建议核心网和漫游场景优先使用ML-KEM-768(因为SUPI泄露影响更大),终端可根据USIM容量和性能选择。大多数运营商预计会采用ML-KEM-768作为默认配置。
Q: 零信任架构对现有SBA部署有什么影响? A: 主要影响在三个方面:(1) 所有NF间通信必须升级到TLS 1.3(如果还在用TLS 1.2需要迁移);(2) OAuth Token有效期需要缩短,增加Token刷新频率;(3) 需要部署NF行为监控能力。对于已经实施mTLS和OAuth 2.0的网络,升级工作量可控。建议在升级时同时部署Service Mesh(如Istio),可简化零信任策略的实施。
Q: Rel-19的PQC增强对4G(EPC)安全有什么影响? A: TS 33.401 V19同步更新了EPS安全架构,在4G/5G互操作场景中引入了PQC支持。具体而言:(1) 4G/5G互操作时的密钥映射需要考虑PQC密钥材料;(2) HSS需要与UDM同步支持PQC公钥管理;(3) S6a/Diameter接口的安全暂未强制PQC(仍基于IPsec),但建议在IPsec层面启用PQC混合IKEv2。长期来看,EPC的PQC迁移将跟随5GC的进度。
Q: 如何验证PQC混合方案的正确部署? A: 建议分三个层面验证:(1) 协议层——使用Wireshark抓包分析TLS握手,确认key_share扩展包含ECDHE和ML-KEM两个分量;(2) 功能层——验证SUCI Registration成功(Scheme ID=0x03/0x04),且UDM日志显示混合解密成功;(3) 安全层——执行PQC互操作性测试(参考GSMA PQC Plugfest),验证不同厂商设备的PQC实现兼容。同时建议在部署前使用ETSI TC QSC的测试工具进行算法验证。
本文由「51学通信」技术团队出品。51学通信由通信行业18年老兵爱卫生(微信ID: gprshome201101)维护,聚焦5G/6G核心网、3GPP标准解读、通信前沿技术深度分析。 出版作品有《5G核心网原理与实践》《IMS原理与实践》等4本通信专业书籍。知识星球「51学通信」提供深度技术答疑和行业洞察。
[!tip] 51学通信知识星球 星主:爱卫生(微信:gprshome201101)——公众号「51学通信」创办者,19 年通信行业运维与讲师经验,著有《GPRS网络信令实例详解》《EPC原理与实践》《5G核心网原理与实践》三本纸质书(各大电商平台有售)。 星球定位:深耕 5G 核心网、IMS、NFV/AI、云原生等 ICT 领域,主打运维岗位与信令分析。 当前规模:5200 篇主题 / 990 个回答,198 元/年。 加入福利:加入星球后请加爱卫生微信,拉您进知识星球年度陪伴与答疑群——不限量回复您的各种问题,另有群内分享。 AI 加持:51学通信知识星球已作为 skill 接入 WorkBuddy,使用 deepseek-4-flash 在海量星球帖子中精准找贴、找视频、找 FAQ 和案例,做总结、找文档和 PPT 等场景全覆盖。
