本教程面向使用AI编程工具(特别是Claude Code)的企业技术负责人、合规团队和高级开发者。你将掌握2025-2026年AI代码生成的版权法律格局、欧盟《AI法案》对编程工具的合规要求、开源许可证风险管控、以及企业内部AI编程治理框架的搭建方法。这不是一篇法律教科书,而是一份可落地的行动手册。
适用人群:CTO、技术总监、安全合规工程师、使用Claude Code的企业开发团队
学习目标:完成本教程后,你能够为团队制定一份完整的AI编程工具使用政策,并通过ISO 42001合规自检。
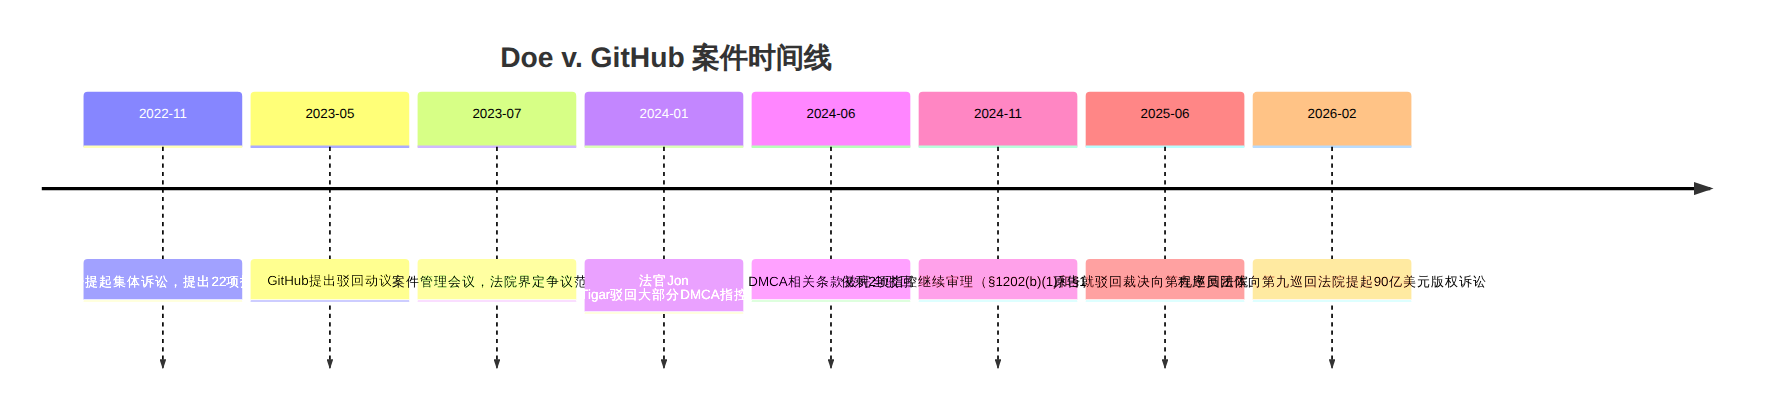
2022年11月,一群匿名开发者对GitHub、OpenAI和微软提起集体诉讼,指控GitHub Copilot在未经授权的情况下使用开源代码训练AI模型,并在生成代码时违反了开源许可证条款。这起案件(Doe v. GitHub, Inc.)成为AI编程工具版权领域的里程碑案件。
案件时间线:
图表 1
关键裁决要点:
| 裁决内容 | 法院立场 | 对开发者的启示 |
|---|---|---|
| DMCA §1202违反指控 | 大部分被驳回,原告未能证明Copilot输出与原始代码"实质性相似" | AI生成代码本身不自动构成版权侵犯 |
| 开源许可证违反(GPL等) | 被驳回,法院认为许可证是合同问题而非版权问题 | 使用AI生成代码仍需关注原始许可证约束 |
| 不正当竞争 | 部分保留 | 商业化AI工具训练数据的合法性仍在争议中 |
| 隐私侵权(CFAA) | 被驳回 | 通过公开仓库获取数据不构成计算机欺诈 |
给Claude Code用户的实际影响:
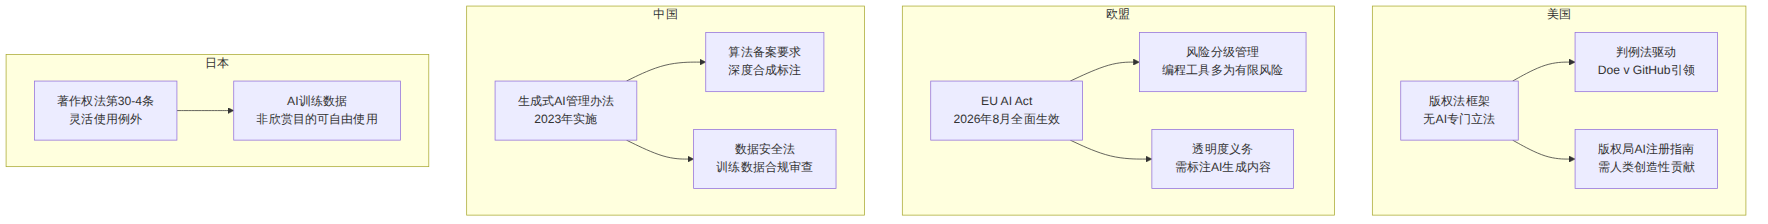
图表 2
关键差异:
欧盟《AI法案》(Regulation (EU) 2024/1689)将AI系统分为四个风险等级。AI编程工具的定位直接影响合规要求:
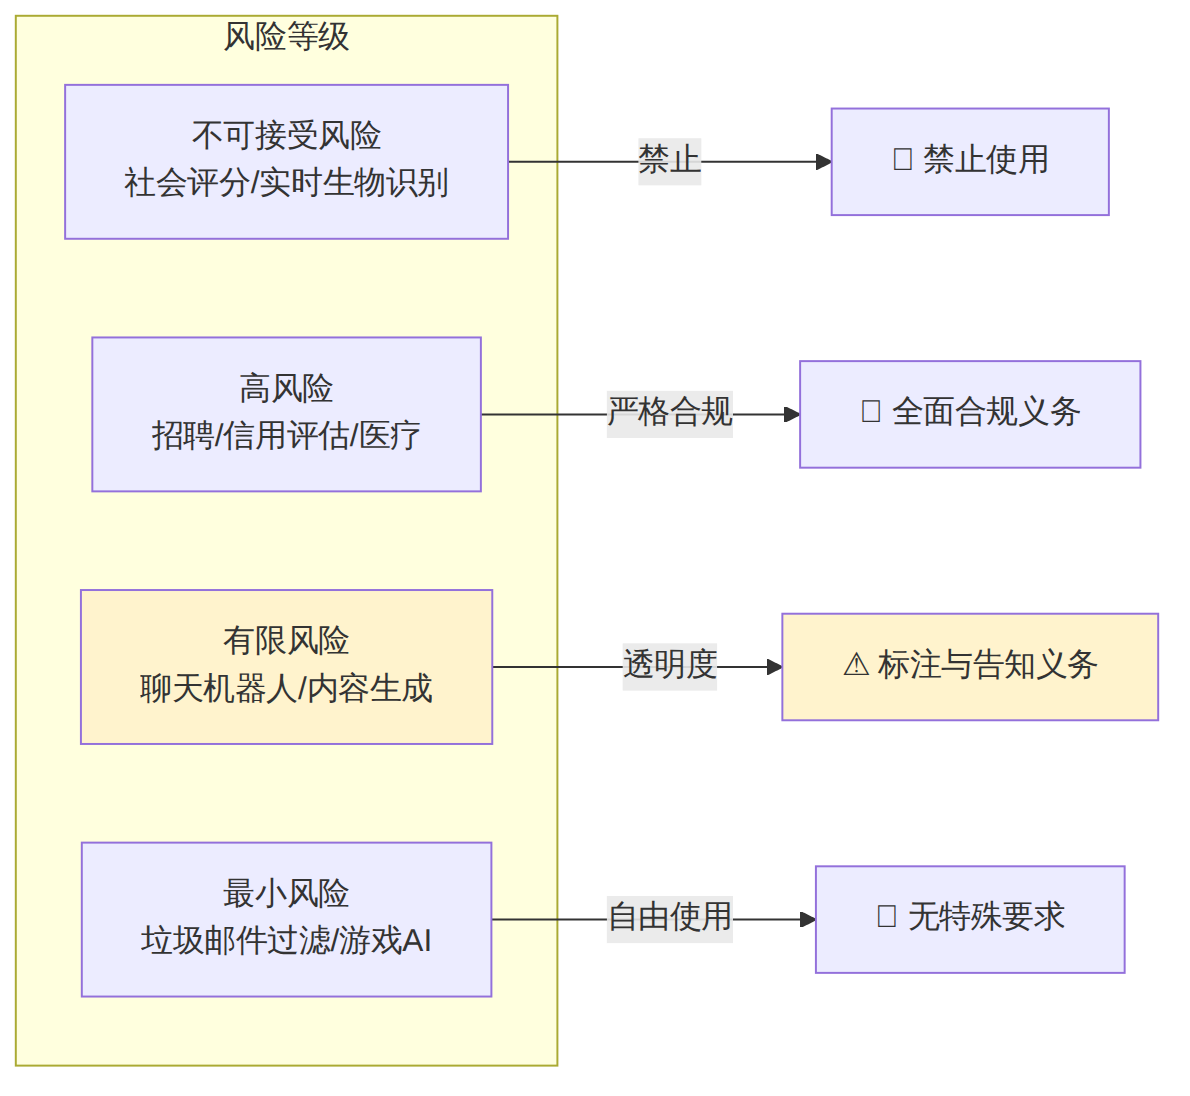
图表 3
AI编程工具的定位:大多数AI编程助手(包括Claude Code)被归类为有限风险(Limited Risk)系统。但如果你的使用场景涉及以下情况,可能升级为高风险:
如果你的团队使用Claude Code等工具进行常规软件开发,需要满足以下透明度义务:
✅ 企业AI编程工具合规检查清单(EU AI Act 有限风险级别)
═══════════════════════════════════════════════════════

□ 1. 用户告知义务
   □ 在开发流程文档中明确标注使用了AI编程工具
   □ 在代码仓库README中声明AI辅助开发
   □ 对外部审计方提供AI工具使用声明

□ 2. AI生成内容标识
   □ 对AI生成的代码块添加注释标记
   □ 在git commit message中标注AI参与
   □ 建立AI代码溯源追踪机制

□ 3. 训练数据合规
   □ 确认AI工具供应商的数据来源声明
   □ 了解供应商是否提供IP赔偿保障
   □ 审查供应商的隐私政策和数据处理协议

□ 4. 质量保证流程
   □ AI生成代码必须经过人工审查
   □ 建立AI代码的安全扫描流程
   □ 对AI生成代码进行许可证合规检查

□ 5. 记录保存
   □ 保存AI工具使用日志至少5年
   □ 记录AI生成代码的审查决策
   □ 维护AI工具版本和配置的变更历史

□ 6. 风险管理
   □ 定期评估AI工具的安全风险
   □ 建立AI工具使用的应急预案
   □ 为关键项目制定人工兜底方案
═══════════════════════════════════════════════════════
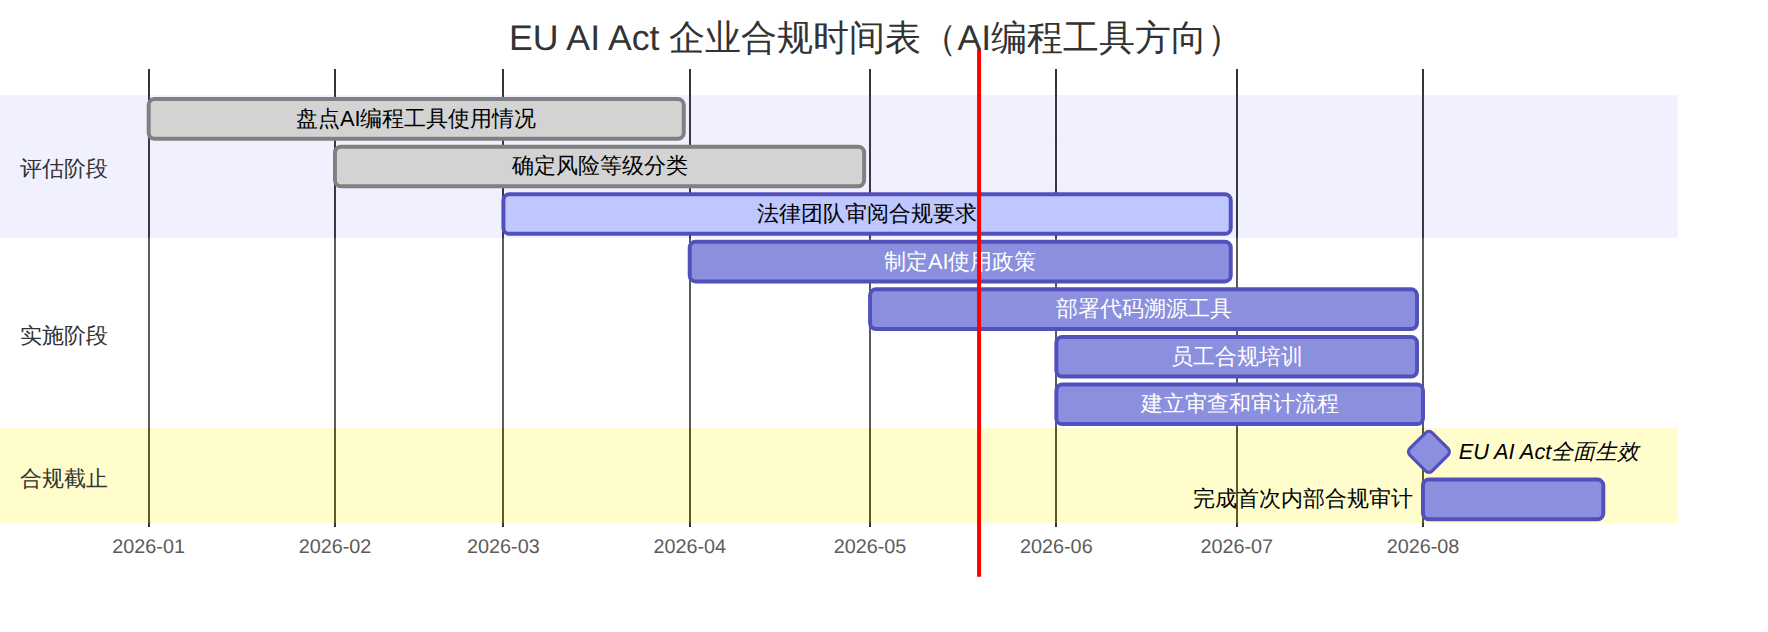
图表 4
Claude Code等工具在生成代码时可能"记住"了训练数据中的开源代码模式。以下是按风险等级排列的许可证矩阵:
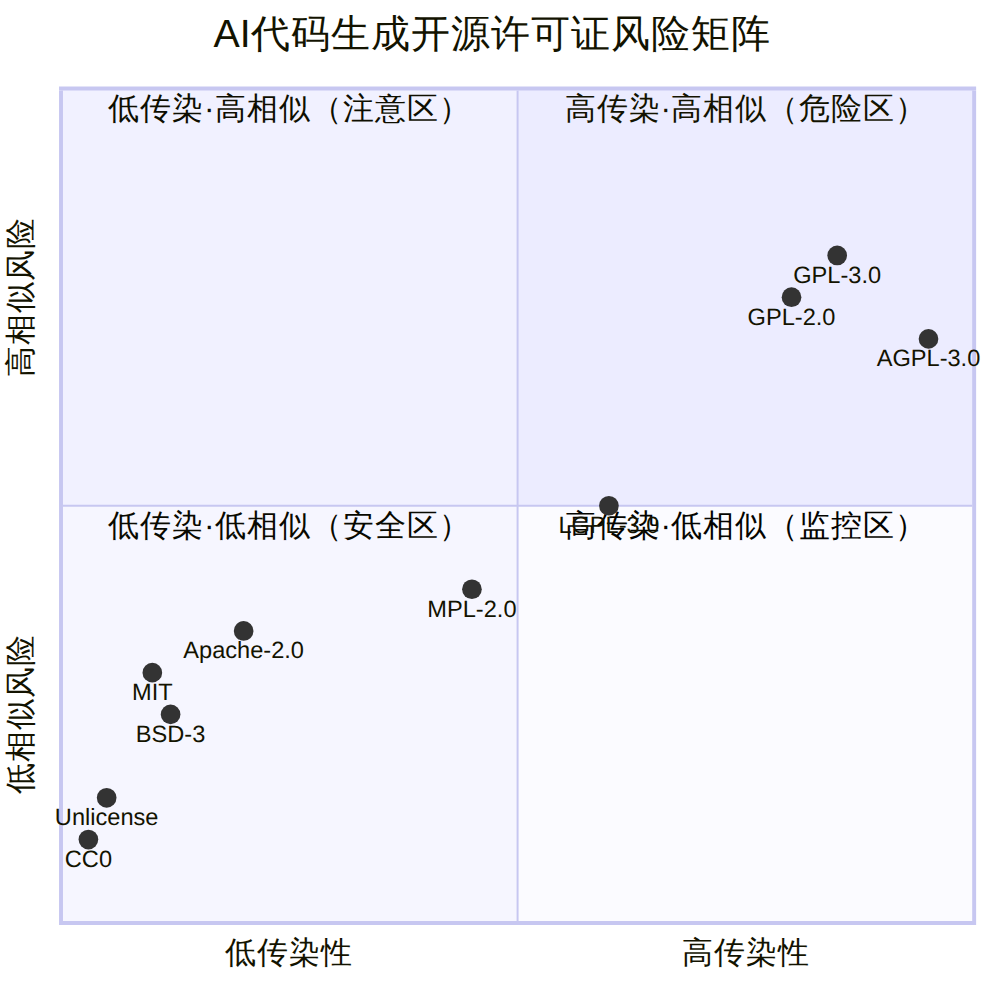
图表 5
以下是一个实用的检查流程,用于在CI/CD中自动检测AI生成代码的开源许可证风险:
步骤1:代码相似度扫描
# 安装FOSSology或ScanCode工具
pip install scancode-toolkit

# 对Claude Code生成的文件进行扫描
scancode -clpeui --license-text \
  --json-pp scan_results.json \
  ./src/ai-generated/

# 查看扫描结果
cat scan_results.json | python -c "
import json, sys
data = json.load(sys.stdin)
for f in data.get('files', []):
    if f.get('licenses'):
        print(f\"文件: {f['path']}\")
        for lic in f['licenses']:
            print(f\"  许可证: {lic['spdx_license_key']}\")
            print(f\"  匹配度: {lic.get('score', 'N/A')}\")
            print(f\"  规则: {lic.get('matched_rule', {}).get('identifier', 'N/A')}\")
        print()
"
步骤2:设置许可证白名单
# .license-policy.yml - 企业许可证策略配置
allowed_licenses:
  - MIT
  - Apache-2.0
  - BSD-2-Clause
  - BSD-3-Clause
  - ISC
  - 0BSD
  - Unlicense
  - CC0-1.0

requires_review:
  - LGPL-2.1
  - LGPL-3.0
  - MPL-2.0
  - EPL-1.0
  - EPL-2.0

prohibited:
  - GPL-2.0
  - GPL-3.0
  - AGPL-3.0
  - SSPL-1.0
  - BSL-1.1
  - Commons-Clause

review_threshold:
  similarity_score: 0.7  # 代码相似度超过70%需人工审查
  min_lines_matched: 10  # 最少匹配行数
步骤3:集成到CI/CD
# .github/workflows/ai-code-license-check.yml
name: AI Code License Compliance

on:
  pull_request:
    paths:
      - 'src/**'

jobs:
  license-check:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4

      - name: Install ScanCode
        run: pip install scancode-toolkit

      - name: Scan for License Issues
        run: |
          # 识别AI生成的文件(通过注释标记或git blame)
          AI_FILES=$(git diff --name-only origin/main...HEAD | \
            while read f; do
              if git log -1 --format="%B" -- "$f" | grep -qi "ai-generated\|claude\|copilot"; then
                echo "$f"
              fi
            done)

          if [ -n "$AI_FILES" ]; then
            echo "$AI_FILES" | tr '\n' ' ' | xargs scancode -clpeui \
              --license-policy .license-policy.yml \
              --json-pp scan_results.json

            # 检查是否有禁止的许可证
            python scripts/check-license-policy.py scan_results.json
          fi

      - name: Upload Scan Results
        if: always()
        uses: actions/upload-artifact@v4
        with:
          name: license-scan-results
          path: scan_results.json
| 场景 | 风险描述 | 应对措施 |
|---|---|---|
| Claude Code生成了完整的算法实现 | 可能与GPL项目中的实现高度相似 | 使用代码相似度工具交叉比对,必要时重写 |
| AI工具生成的工具函数与Stack Overflow回答雷同 | SO的CC BY-SA 4.0要求署名 | 检查来源,添加必要署名或重新实现 |
| 生成的配置文件包含完整的第三方库引用 | 意外引入了强copyleft依赖 | 使用npm audit/pip audit检查依赖树 |
| AI生成了加密/安全相关代码 | 可能引入已知漏洞 | 必须通过SAST/DAST安全扫描 |
ISO/IEC 42001:2023是全球首个AI管理体系(AIMS)国际标准。对于使用Claude Code的企业来说,它提供了一个系统化的治理框架。
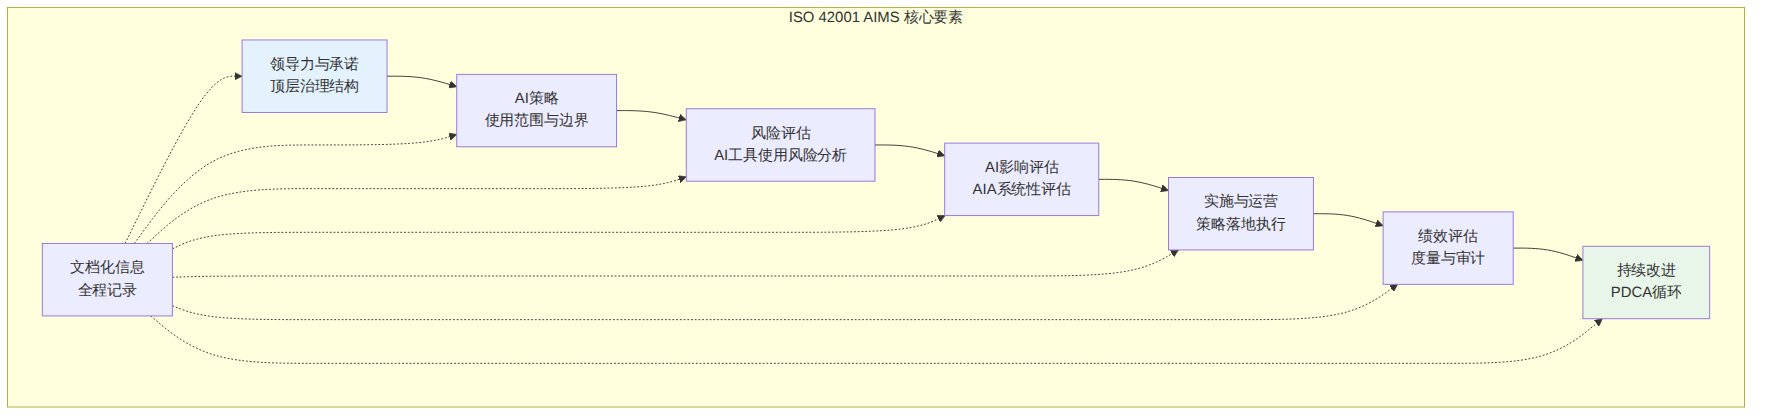
图表 6
将ISO 42001的要求具体映射到Claude Code的使用场景:
╔══════════════════════════════════════════════════════════════╗
║  ISO 42001 × Claude Code 合规自检表                        ║
╠══════════════════════════════════════════════════════════════╣
║                                                              ║
║  A. 组织环境(Clause 4)                                     ║
║  ┌─────────────────────────────────────────────────────────┐ ║
║  │ □ A1: 明确Claude Code在组织中的使用范围和边界            │ ║
║  │       (哪些项目、哪些团队、哪些代码类型)                │ ║
║  │ □ A2: 识别利益相关方(开发团队、法务、客户、监管机构)    │ ║
║  │ □ A3: 确定AI编程工具使用的内外部议题                      │ ║
║  │       (数据隐私、代码质量、知识产权、安全合规)          │ ║
║  └─────────────────────────────────────────────────────────┘ ║
║                                                              ║
║  B. 领导力(Clause 5)                                       ║
║  ┌─────────────────────────────────────────────────────────┐ ║
║  │ □ B1: 指定AI编程工具治理的责任人(如CTO或工程VP)        │ ║
║  │ □ B2: 制定并发布AI编程工具使用政策                       │ ║
║  │ □ B3: 确保足够的资源投入(工具许可、培训、审计工具)      │ ║
║  └─────────────────────────────────────────────────────────┘ ║
║                                                              ║
║  C. 策略(Clause 6)                                         ║
║  ┌─────────────────────────────────────────────────────────┐ ║
║  │ □ C1: 制定AI影响评估(AIA)流程                          │ ║
║  │       每个使用Claude Code的项目需完成AIA                  │ ║
║  │ □ C2: 建立AI风险评估方法论                                │ ║
║  │       (版权风险、安全风险、质量风险、隐私风险)          │ ║
║  │ □ C3: 制定风险处置计划                                    │ ║
║  │       (接受/减轻/转移/规避四种策略)                     │ ║
║  └─────────────────────────────────────────────────────────┘ ║
║                                                              ║
║  D. 支持(Clause 7)                                         ║
║  ┌─────────────────────────────────────────────────────────┐ ║
║  │ □ D1: 建立Claude Code使用能力矩阵和培训计划              │ ║
║  │ □ D2: 确保代码库中的AI使用记录完整可追溯                 │ ║
║  │ □ D3: 建立内部知识库(最佳实践、案例、教训)             │ ║
║  └─────────────────────────────────────────────────────────┘ ║
║                                                              ║
║  E. 运营(Clause 8)                                         ║
║  ┌─────────────────────────────────────────────────────────┐ ║
║  │ □ E1: 实施AI生成代码的审查流程                           │ ║
║  │       (人工审查 + 自动化扫描 + 安全检测)               │ ║
║  │ □ E2: 监控Claude Code的输出质量和安全指标               │ ║
║  │ □ E3: 建立AI工具故障或异常的应急预案                     │ ║
║  │ □ E4: 管理与Anthropic的供应商关系和数据协议              │ ║
║  └─────────────────────────────────────────────────────────┘ ║
║                                                              ║
║  F. 绩效评估(Clause 9)                                     ║
║  ┌─────────────────────────────────────────────────────────┐ ║
║  │ □ F1: 建立AI编程工具使用KPI体系                          │ ║
║  │       (代码采纳率、Bug率、安全漏洞密度、开发效率提升)   │ ║
║  │ □ F2: 定期进行内部审计                                   │ ║
║  │ □ F3: 收集和分析AI工具使用的事故和事件                   │ ║
║  └─────────────────────────────────────────────────────────┘ ║
║                                                              ║
║  G. 改进(Clause 10)                                        ║
║  ┌─────────────────────────────────────────────────────────┐ ║
║  │ □ G1: 建立持续改进机制(PDCA循环)                      │ ║
║  │ □ G2: 定期更新AI使用政策以反映法规变化                   │ ║
║  │ □ G3: 记录和分享改进经验                                 │ ║
║  └─────────────────────────────────────────────────────────┘ ║
║                                                              ║
╚══════════════════════════════════════════════════════════════╝
AI影响评估是ISO 42001的核心要求。以下是一个适用于Claude Code使用场景的AIA模板:
# AI影响评估(AIA)—— Claude Code使用场景

## 1. 基本信息
- **评估日期**: YYYY-MM-DD
- **评估人**: [姓名/角色]
- **项目名称**: [项目名]
- **AI工具**: Claude Code [版本号]
- **使用场景描述**: [描述如何使用Claude Code]

## 2. 使用范围界定
| 维度 | 描述 |
|------|------|
| 代码类型 | [新功能/重构/测试/Bug修复/文档] |
| 涉及模块 | [列出受影响的代码模块] |
| 敏感度等级 | [公开/内部/机密/高度机密] |
| 部署环境 | [开发/测试/预生产/生产] |

## 3. 风险评估

### 3.1 知识产权风险
- AI生成代码与现有开源代码的相似度: [高/中/低]
- 涉及的开源许可证类型: [列出]
- 代码原创性评估: [描述]
- 风险等级: [高/中/低]

### 3.2 安全风险
- 是否涉及安全敏感代码(加密/认证/授权): [是/否]
- AI生成代码的漏洞扫描结果: [描述]
- 输入数据是否包含敏感信息: [是/否]
- 风险等级: [高/中/低]

### 3.3 质量风险
- AI生成代码的测试覆盖率: [%]
- 人工审查完成度: [%]
- 代码质量评分(SonarQube等): [评分]
- 风险等级: [高/中/低]

### 3.4 合规风险
- 是否涉及受监管领域代码: [是/否]
- EU AI Act合规状态: [合规/待确认/不适用]
- 数据跨境传输问题: [是/否]
- 风险等级: [高/中/低]

## 4. 缓解措施
| 风险项 | 缓解措施 | 责任人 | 完成日期 |
|--------|---------|--------|---------|
| [风险1] | [措施1] | [人1] | [日期1] |
| [风险2] | [措施2] | [人2] | [日期2] |

## 5. 审批
- 技术负责人签字: ___________ 日期: _________
- 安全负责人签字: ___________ 日期: _________
- 合规负责人签字: ___________ 日期: _________
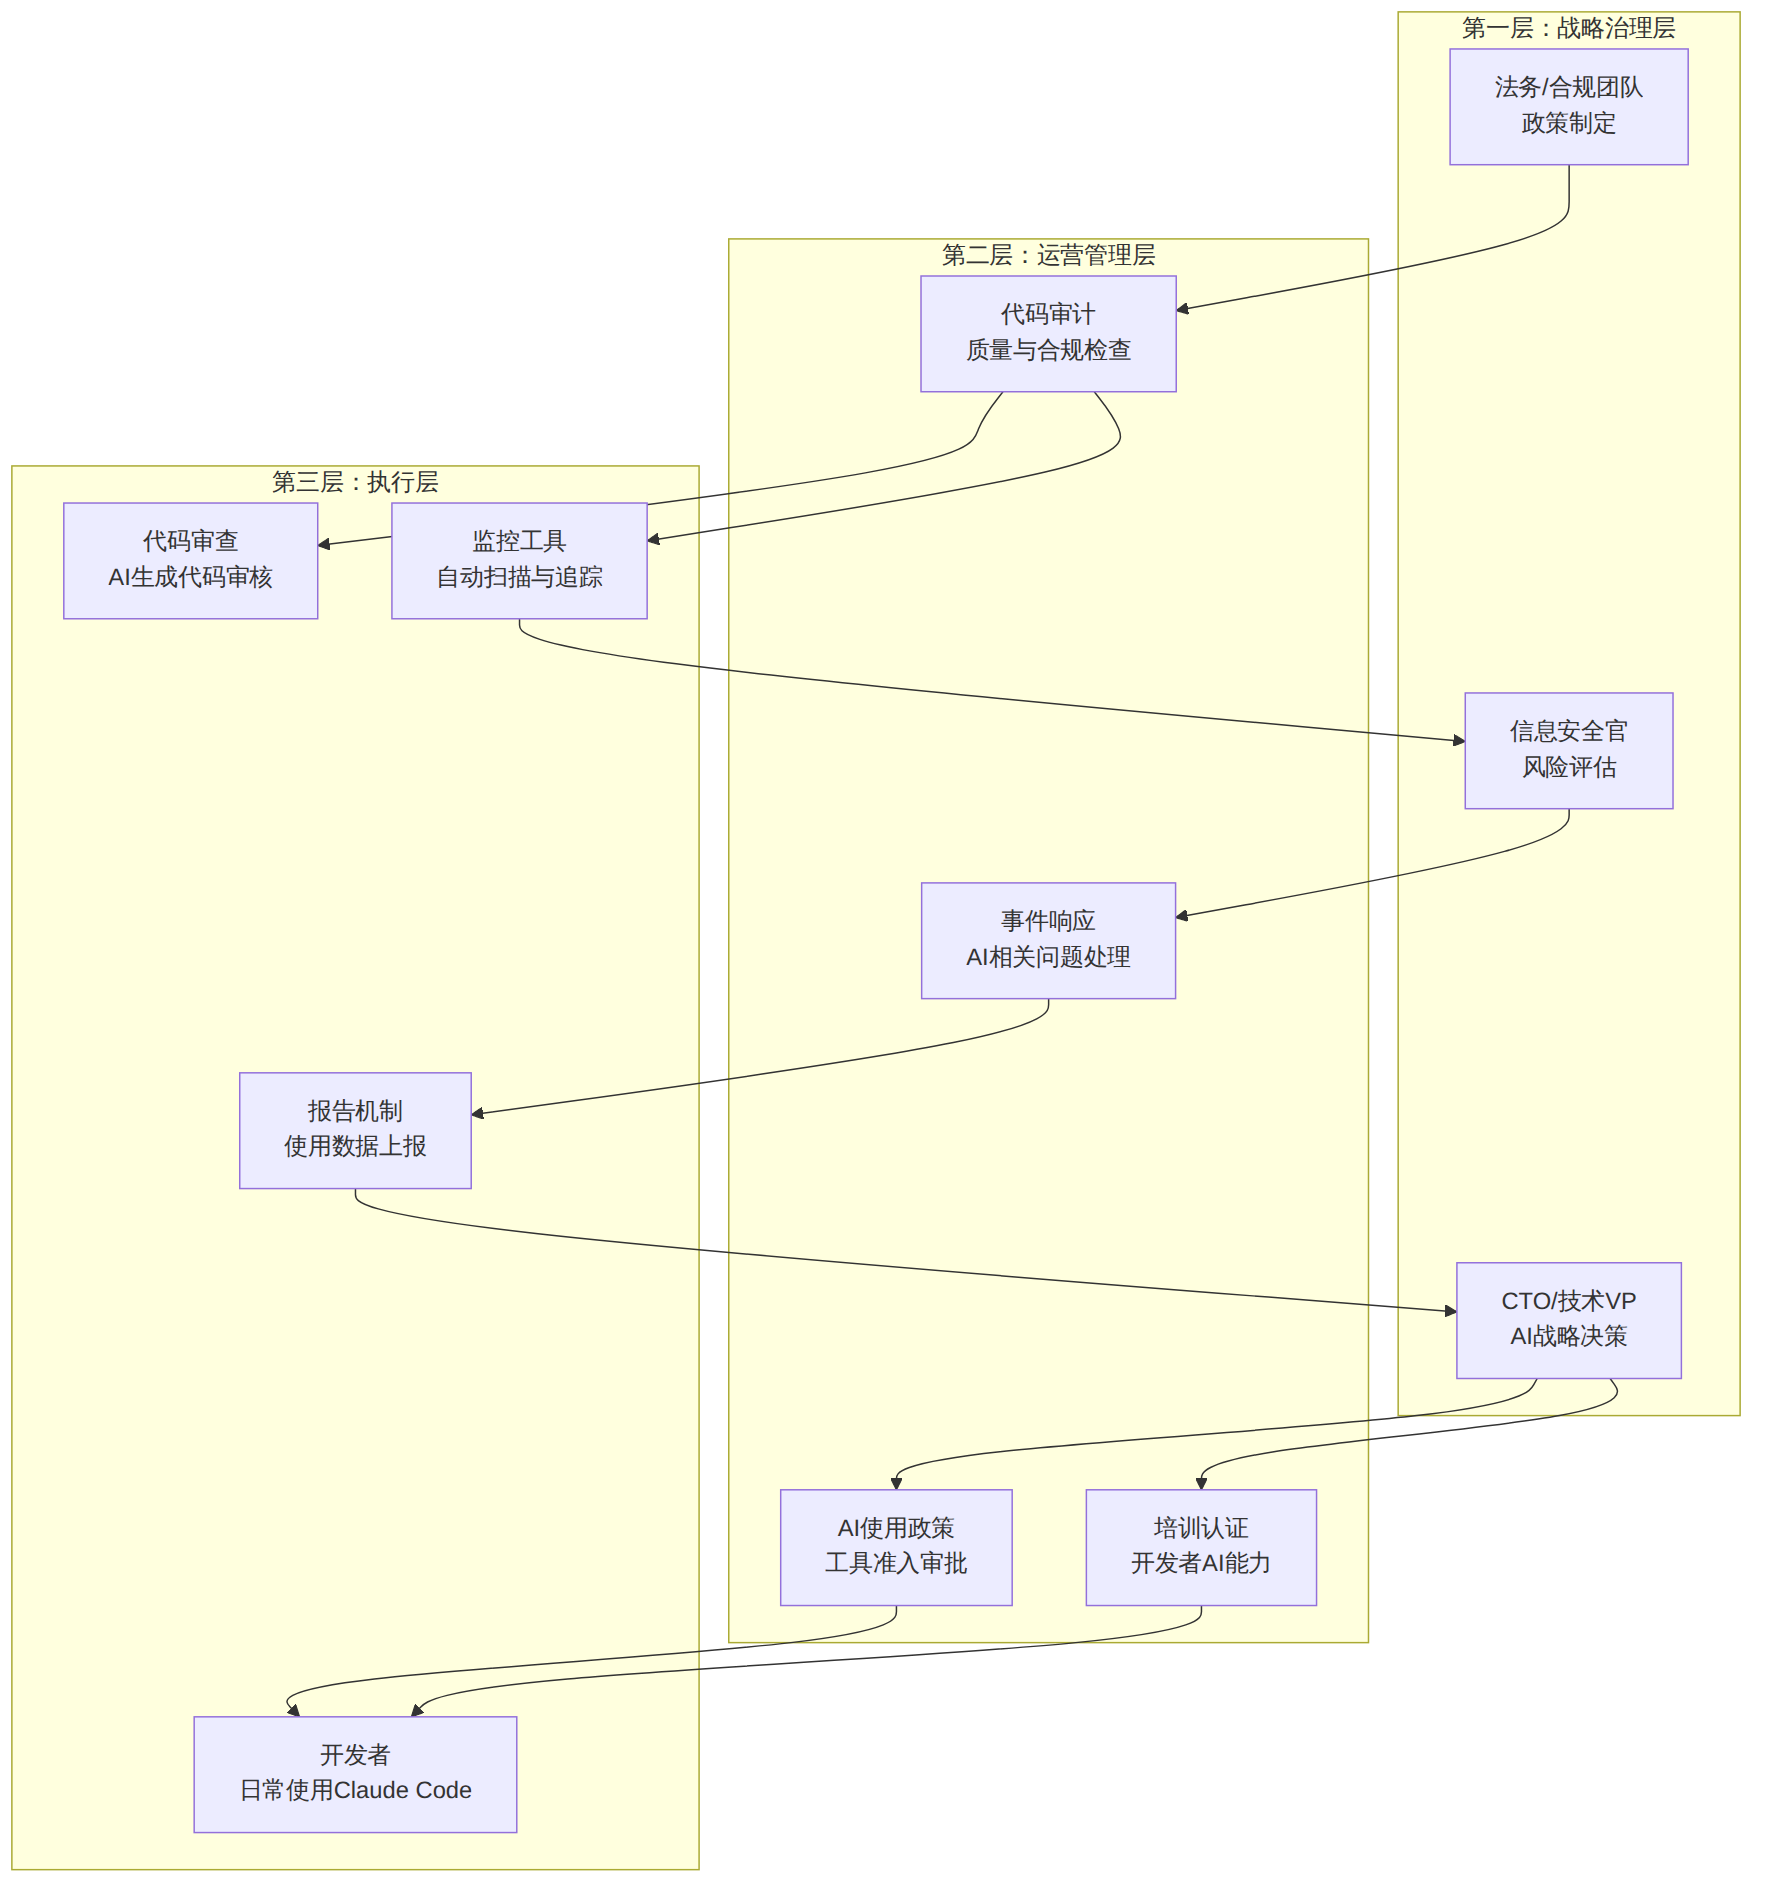
图表 7
以下是一份可直接采用的企业政策框架:
# [企业名称] AI编程工具使用政策

## 1. 适用范围
本政策适用于所有使用AI辅助编程工具(包括但不限于Claude Code、GitHub Copilot、
Cursor等)的开发人员、外包人员和合同工。

## 2. 批准使用的工具清单
| 工具名称 | 版本 | 适用场景 | 数据处理模式 | 负责人 |
|---------|------|---------|-------------|--------|
| Claude Code | 最新稳定版 | 通用开发 | API模式,不训练 | [姓名] |
| [其他工具] | [...] | [...] | [...] | [...] |

## 3. 使用规范

### 3.1 允许的使用场景
✅ 生成样板代码和配置文件
✅ 编写单元测试和集成测试
✅ 代码重构建议
✅ 文档生成
✅ Bug分析和修复建议
✅ 学习和探索新的API/框架

### 3.2 限制使用场景(需额外审批)
⚠️ 安全敏感模块(认证、加密、权限控制)
⚠️ 涉及个人数据处理的功能
⚠️ 金融交易核心逻辑
⚠️ 合规性要求高的模块

### 3.3 禁止使用场景
❌ 直接将生产环境代码粘贴到AI工具中
❌ 将客户数据或PII数据作为prompt输入
❌ 在未审查的情况下直接合并AI生成代码
❌ 绕过代码审查流程提交AI生成的代码

## 4. 代码标记与溯源要求

### 4.1 代码注释标记
所有经过AI工具辅助生成的代码块,应在文件头部或函数级别添加标记:

// AI-Assisted: Claude Code v4.x | Reviewed-by: [姓名] | Date: YYYY-MM-DD

### 4.2 Git提交规范
使用AI工具生成的代码,在commit message中包含标识:
[ai-assisted] feat: 添加用户认证模块(Claude Code辅助生成,已审查)

### 4.3 PR/MR要求
包含AI生成代码的PR必须:
- 在PR描述中标注AI参与比例
- 附带AI影响评估(AIA)文档(如适用)
- 至少由两名审查者批准(其中一名为指定AI代码审查员)

## 5. 审查流程

所有AI生成代码必须经过以下审查:
1. 功能正确性审查
2. 安全漏洞扫描(SAST/DAST)
3. 开源许可证合规检查
4. 代码风格和质量审查

## 6. 违规处理
[根据企业实际情况制定]

## 7. 政策更新
本政策每季度审查一次,或在以下情况下立即更新:
- 相关法律法规变化
- AI工具重大版本更新
- 发生安全或合规事件
在企业环境中部署Claude Code时,以下配置有助于满足合规要求:
CLAUDE.md企业安全模板:
# 项目AI使用规范

## 安全约束
- 不要将任何环境变量、API密钥、密码等敏感信息包含在prompt中
- 不要将客户数据或PII数据发送给AI
- 所有AI生成的数据库查询必须使用参数化查询
- 所有AI生成的认证代码必须经过安全团队审查

## 代码质量要求
- AI生成的代码必须遵循项目的ESLint/Prettier配置
- 所有AI生成的函数必须有单元测试
- 函数复杂度不超过10(cyclomatic complexity)
- 所有公共API必须有文档注释

## 合规标记
- AI生成的代码文件在头部添加: [AI-ASSISTED]
- 使用 /ai-review 命令触发合规审查流程
- 每次AI辅助的修改都在commit中标注
.claude/settings.json 安全配置:
{
  "permissions": {
    "allow": [
      "Bash(npm test)",
      "Bash(npm run lint)",
      "Bash(git diff)",
      "Bash(git log)"
    ],
    "deny": [
      "Bash(rm -rf *)",
      "Bash(git push --force)",
      "Bash(curl * | sh)",
      "Bash(eval *)"
    ]
  },
  "hooks": {
    "PreToolUse": [
      {
        "matcher": "Write|Edit",
        "hooks": [
          {
            "type": "command",
            "command": "python3 scripts/check-sensitive-data.py \"$FILE_PATH\""
          }
        ]
      }
    ],
    "PostToolUse": [
      {
        "matcher": "Write|Edit",
        "hooks": [
          {
            "type": "command",
            "command": "python3 scripts/add-ai-marker.py \"$FILE_PATH\""
          }
        ]
      }
    ]
  }
}
根据Stack Overflow 2025年度开发者调查(49,000+受访者),AI编程工具的使用呈现出"采纳率高但信任度低"的矛盾局面:
| 指标 | 2024年 | 2025年 | 变化趋势 |
|---|---|---|---|
| 正在使用或计划使用AI工具 | 70% | 84% | ↑14pp |
| 信任AI工具输出的开发者 | 43% | 33% | ↓10pp |
| 认为AI工具提升效率 | 73% | 78% | ↑5pp |
| 担心AI代码安全风险 | — | 64% | 新指标 |
| 所在公司有AI使用政策 | — | 37% | 新指标 |
核心洞察:84%的开发者在用AI编程工具,但只有33%信任其输出。这种"用而不信"的状态正是企业治理框架需要解决的核心问题。
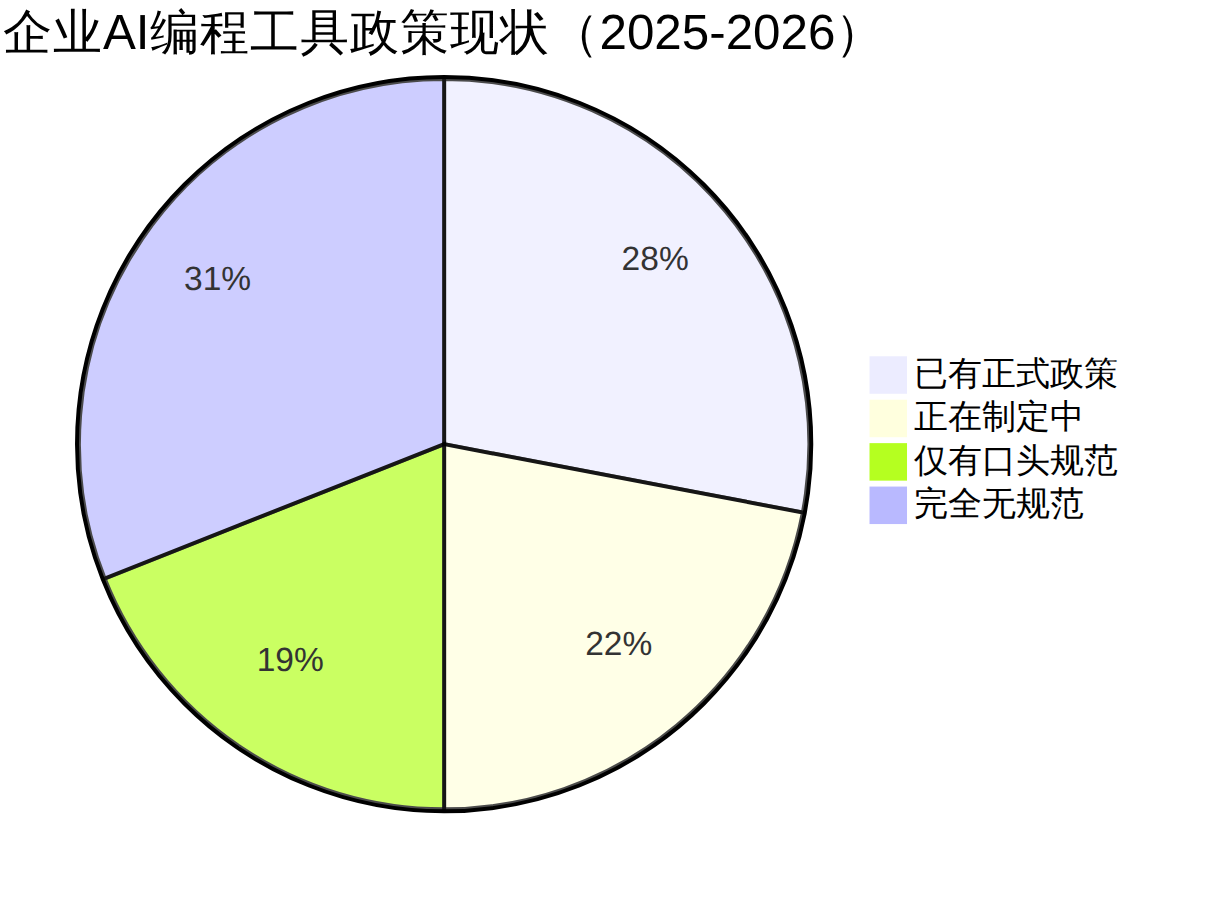
图表 8
数据显示超过70%的企业尚未建立正式的AI编程工具使用政策。这是巨大的合规隐患,尤其是在EU AI Act即将全面生效的背景下。
某中型金融科技公司(300名开发者),使用Claude Code进行日常开发。公司在2026年初接受了一次安全审计,发现以下问题:
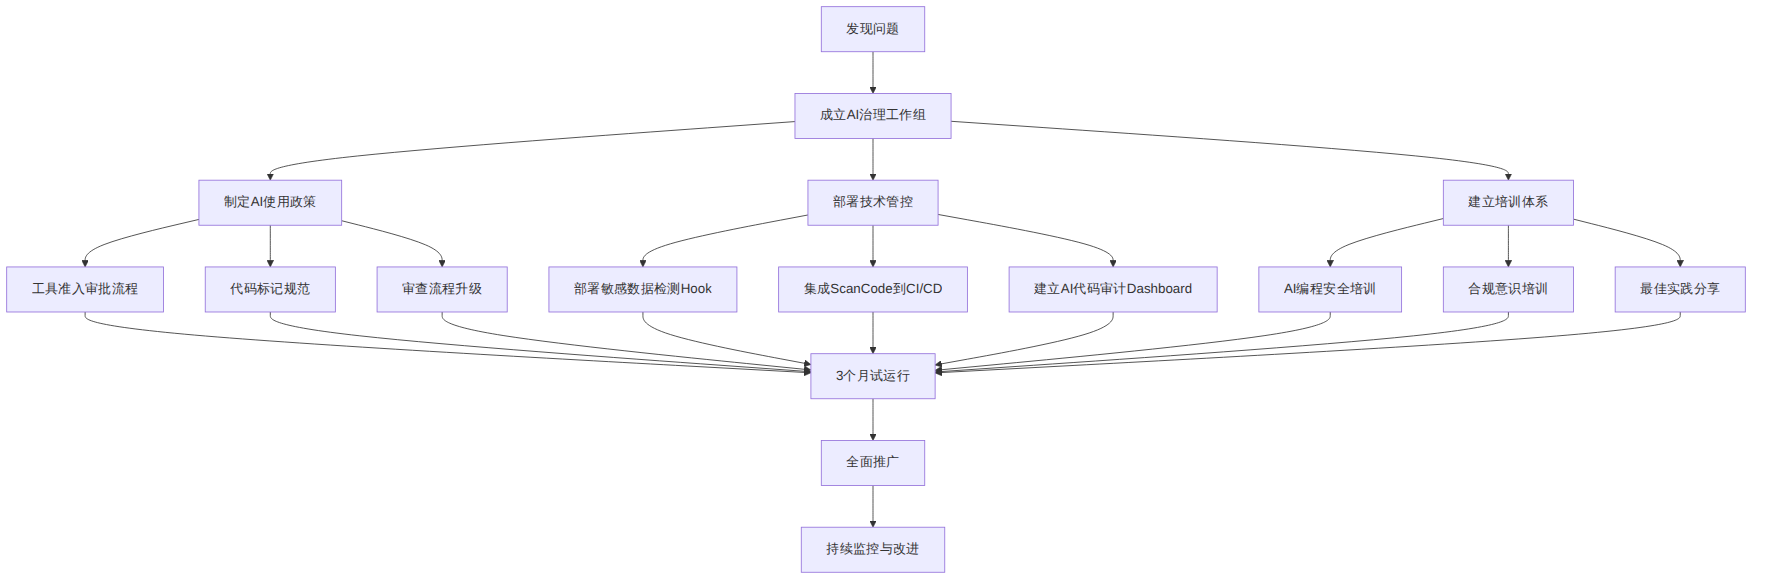
图表 9
敏感数据检测Hook(部署后第一个月就捕获了47次敏感数据泄露尝试):
#!/usr/bin/env python3
# scripts/check-sensitive-data.py
"""检查文件中是否包含敏感数据,防止通过Claude Code泄露"""

import sys
import re

SENSITIVE_PATTERNS = [
    (r'(?:password|passwd|pwd)\s*[=:]\s*["\'][^"\']{4,}', '硬编码密码'),
    (r'(?:api_key|apikey|api-key)\s*[=:]\s*["\'][^"\']{8,}', 'API密钥'),
    (r'(?:secret|token)\s*[=:]\s*["\'][^"\']{8,}', 'Secret/Token'),
    (r'(?:private_key|privatekey)\s*[=:]\s*["\'][^"\']{20,}', '私钥'),
    (r'\b\d{3}-\d{2}-\d{4}\b', 'SSN号码'),
    (r'\b[A-Za-z0-9._%+-]+@[A-Za-z0-9.-]+\.[A-Z|a-z]{2,}\b', '邮箱地址(可能是PII)'),
    (r'\b4\d{12}(?:\d{3})?\b', '信用卡号'),
    (r'BEGIN\s+(?:RSA\s+)?PRIVATE\s+KEY', 'PEM私钥'),
]

SEVERITY_LEVELS = {
    '硬编码密码': 'CRITICAL',
    'API密钥': 'CRITICAL',
    'Secret/Token': 'CRITICAL',
    '私钥': 'CRITICAL',
    'SSN号码': 'HIGH',
    '邮箱地址(可能是PII)': 'MEDIUM',
    '信用卡号': 'CRITICAL',
    'PEM私钥': 'CRITICAL',
}

def check_file(filepath):
    issues = []
    try:
        with open(filepath, 'r', encoding='utf-8', errors='ignore') as f:
            for line_num, line in enumerate(f, 1):
                for pattern, description in SENSITIVE_PATTERNS:
                    if re.search(pattern, line, re.IGNORECASE):
                        severity = SEVERITY_LEVELS.get(description, 'MEDIUM')
                        issues.append({
                            'line': line_num,
                            'type': description,
                            'severity': severity,
                        })
    except Exception:
        pass
    return issues

if __name__ == '__main__':
    filepath = sys.argv[1] if len(sys.argv) > 1 else None
    if not filepath:
        sys.exit(0)

    issues = check_file(filepath)
    if issues:
        print(f"⚠️  检测到敏感数据风险 [{len(issues)}处]:")
        for issue in issues:
            print(f"  行{issue['line']}: [{issue['severity']}] {issue['type']}")

        # CRITICAL级别阻止操作
        if any(i['severity'] == 'CRITICAL' for i in issues):
            print("\n❌ 操作被阻止:存在CRITICAL级别的敏感数据")
            sys.exit(1)
    sys.exit(0)
| 指标 | 实施前 | 实施后(3个月) | 改善幅度 |
|---|---|---|---|
| 敏感数据泄露事件 | 47次/月 | 0次/月 | 100%消除 |
| AI代码标记覆盖率 | 0% | 89% | +89pp |
| 开源许可证违规 | 12处 | 1处 | -92% |
| AI代码审查通过率 | — | 94% | 新建指标 |
| 开发者满意度 | 3.2/5 | 4.1/5 | +28% |
在中国境内使用Claude Code等境外AI编程工具,除了通用合规要求外,还需特别注意:
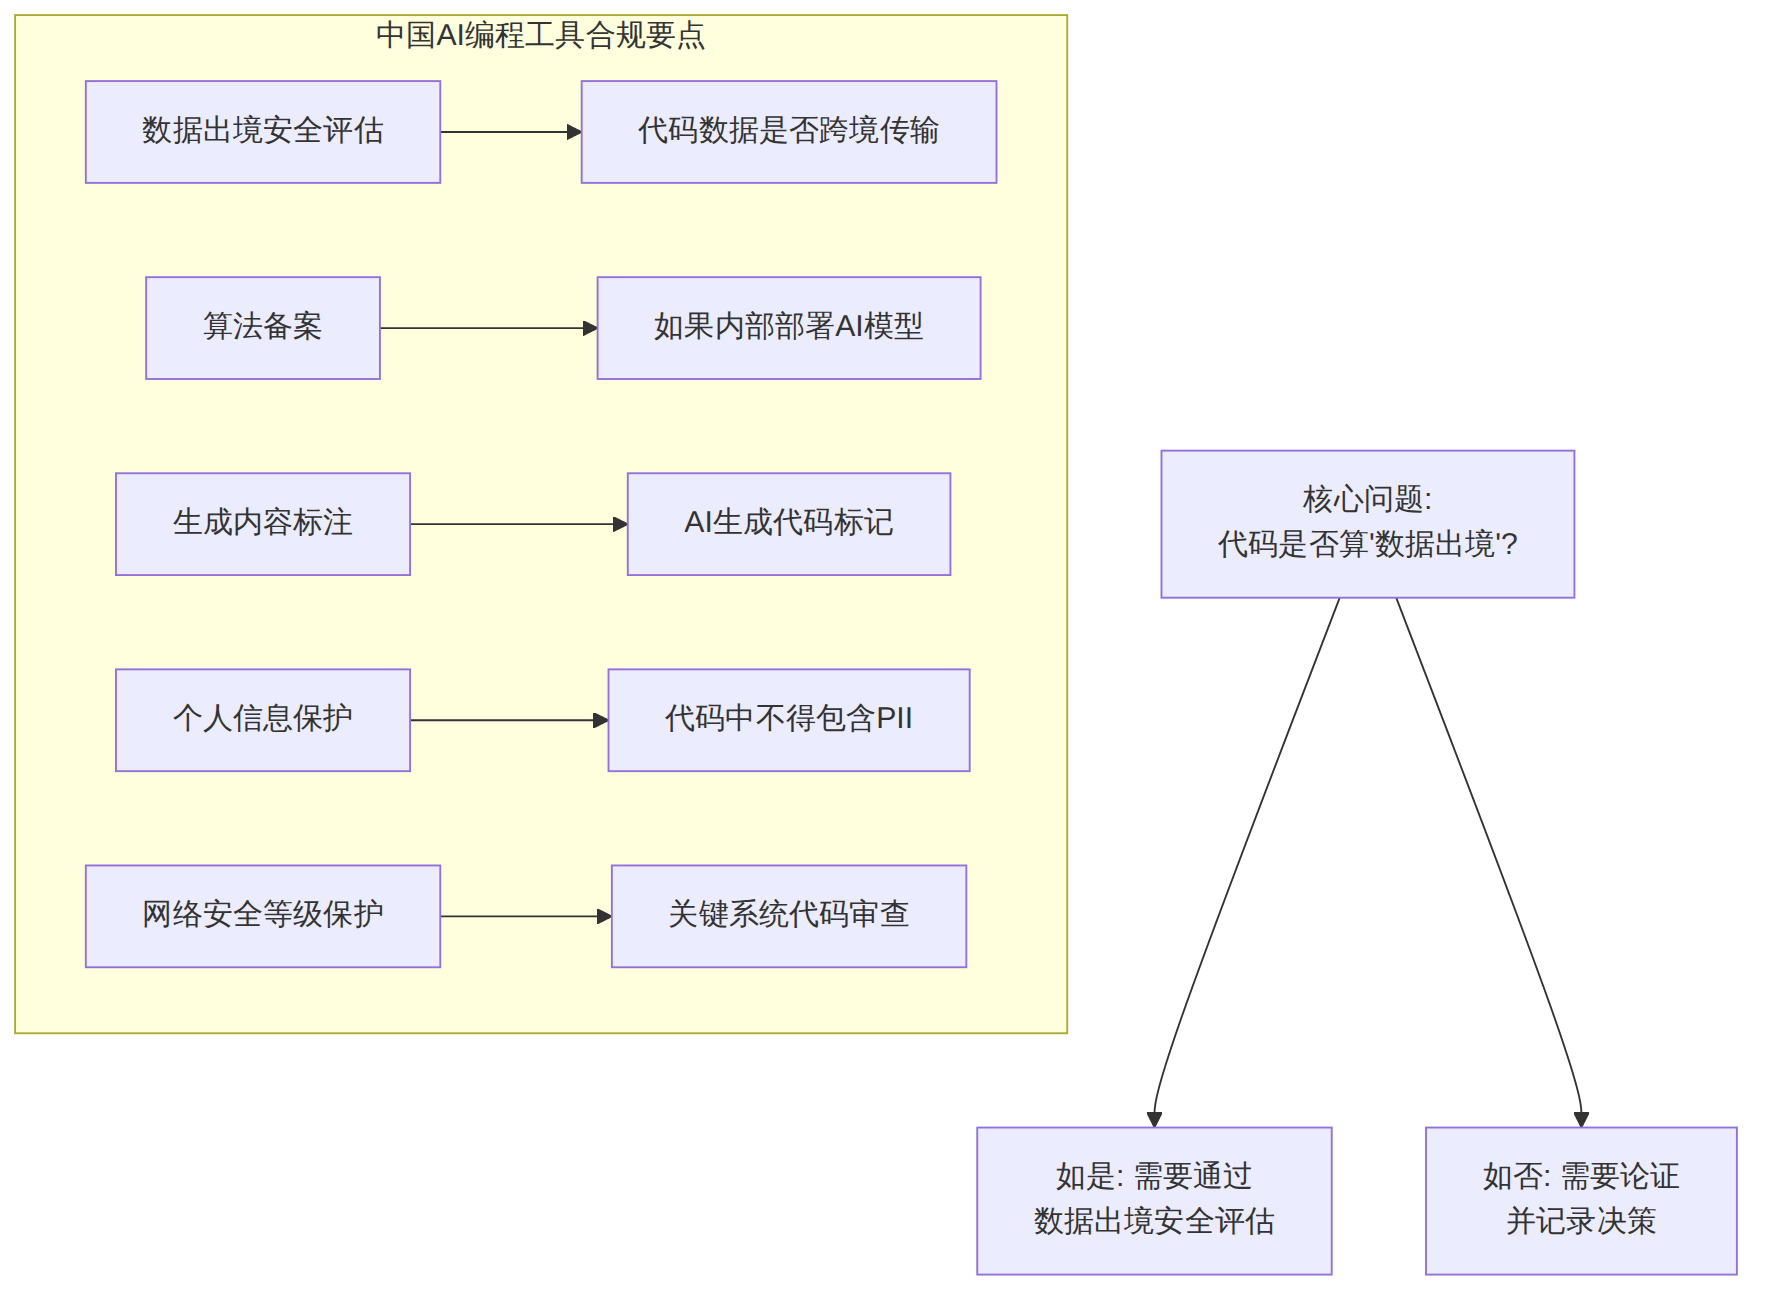
图表 10
关键决策点:将代码发送到Claude API是否构成"数据出境"?
目前的监管实践倾向于: - 公开代码仓库(如GitHub公开项目):风险较低 - 企业内部代码:如果涉及关键信息基础设施或重要数据,需要评估是否触发数据出境安全评估 - 包含个人信息/重要数据的代码:高风险,强烈建议使用私有化部署的AI编程工具
| 合规维度 | 美国 | 欧盟 | 中国 | 日本 |
|---|---|---|---|---|
| AI编程工具专门立法 | 无 | EU AI Act | 生成式AI管理办法 | 无专门立法 |
| AI生成内容版权 | 无明确保护 | 需人类创造性贡献 | 需要标注AI生成 | 训练数据使用灵活 |
| 数据跨境传输 | 无特殊限制 | GDPR标准合同条款 | 数据出境安全评估 | APPI跨境传输规则 |
| 开源许可证执法 | 判例法驱动 | GPL合规案例较多 | 合同法框架 | 相对宽松 |
| 企业推荐合规路径 | 行业自律 | ISO 42001 + AIA | 算法备案 + 数据评估 | JIS Q 42001对齐 |
| 维度 | 评估 |
|---|---|
| 适合训练营类型 | 企业AI治理训练营、CTO/技术领导力训练营、安全合规工程师专项训练营 |
| 预计教学时长 | 4-6小时(含实操环节) |
| 实操环节 | ScanCode许可证扫描演练、Claude Code Hook配置、AIA文档编写 |
| 前置知识要求 | 基本软件开发经验、了解开源许可证概念 |
| 分组建议 | 按3-4人分组,每组包含至少1名开发+1名安全/合规人员 |
| 考核方式 | 完成一份AI影响评估(AIA)文档 + 配置一个CI/CD合规扫描流水线 |
| 难度评级 | ⭐⭐⭐☆☆ 中高级,适合有1-3年经验的开发者和管理者 |
[!tip] 51学通信知识星球 星主:爱卫生(微信:gprshome201101)——公众号「51学通信」创办者,19 年通信行业运维与讲师经验,著有《GPRS网络信令实例详解》《EPC原理与实践》《5G核心网原理与实践》三本纸质书(各大电商平台有售)。 星球定位:深耕 5G 核心网、IMS、NFV/AI、云原生等 ICT 领域,主打运维岗位与信令分析。 当前规模:5200 篇主题 / 990 个回答,198 元/年。 加入福利:加入星球后请加爱卫生微信,拉您进知识星球年度陪伴与答疑群——不限量回复您的各种问题,另有群内分享。 AI 加持:51学通信知识星球已作为 skill 接入 WorkBuddy,使用 deepseek-4-flash 在海量星球帖子中精准找贴、找视频、找 FAQ 和案例,做总结、找文档和 PPT 等场景全覆盖。
