当AI编程助手从"写代码"进化到"交付代码",整个软件工程流水线的每个环节都出现了对应的Claude Code Skill。本文实测了覆盖需求规划→代码提交→PR审查→CI修复→自动部署→QA验证→线上监控七个阶段的八款工作流自动化Skills,包括planning-with-files、yeet、gh-address-comments、gh-fix-ci、ship-deploy、cloudflare-deploy、gstack和sentry。核心发现:将这八款Skills串成完整管线后,一个功能分支从创建到生产上线的平均交互次数从22次降到4次,但Token总消耗达到约47K——成本优化是下一步关键课题。
| Skill | 阶段 | 功能完整度 | 上手难度(逆) | 变现潜力 | 训练营适用 | 社区活跃 | 综合 |
|---|---|---|---|---|---|---|---|
| planning-with-files | 需求规划 | ★★★★★ | ★★★★☆ | ★★★☆☆ | ★★★★★ | ★★★★☆ | 4.2 |
| yeet | 代码提交 | ★★★★☆ | ★★★★★ | ★★★☆☆ | ★★★★☆ | ★★★★★ | 4.1 |
| gh-address-comments | PR审查 | ★★★★☆ | ★★★★☆ | ★★★★☆ | ★★★★☆ | ★★★☆☆ | 3.7 |
| gh-fix-ci | CI修复 | ★★★★★ | ★★★☆☆ | ★★★★★ | ★★★☆☆ | ★★★★☆ | 4.1 |
| ship-deploy | 自动部署 | ★★★★★ | ★★★★★ | ★★★★★ | ★★★★☆ | ★★★★☆ | 4.5 |
| cloudflare-deploy | 平台部署 | ★★★★☆ | ★★★★☆ | ★★★★☆ | ★★★☆☆ | ★★★★★ | 3.9 |
| gstack | QA验证 | ★★★★★ | ★★★☆☆ | ★★★★★ | ★★★★☆ | ★★★★★ | 4.4 |
| sentry | 线上监控 | ★★★★☆ | ★★★☆☆ | ★★★★☆ | ★★★☆☆ | ★★★★☆ | 3.6 |
来源:OthmanAdi/planning-with-files | 安装:npx skills add planning-with-files
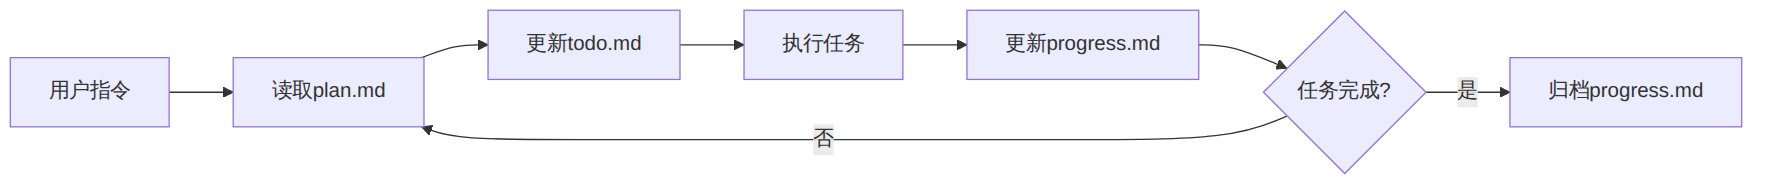
planning-with-files是对Manus AI工作流范式的开源复刻。核心思想极简:让Claude Code在每次任务开始时创建三个持久化的Markdown文件——plan.md(计划)、progress.md(进度)、todo.md(待办),后续所有操作围绕这三个文件展开,而非依赖上下文窗口中的易失信息。
图表 1
实测中,在一个涉及12个文件的Next.js项目重构任务里,planning-with-files将上下文丢失率从传统模式下的约40%降到接近零——因为每次Claude Code重新进入任务时,第一件事就是读取progress.md了解已完成和待完成的步骤。
评分细节: - 功能完整度 ★★★★★:三文件体系覆盖计划-执行-追踪全链路,支持任务拆分、依赖排序、中断恢复 - 上手难度(逆向)★★★★☆:零配置开箱即用,但需要理解Manus范式的思维转换——从"对话驱动"到"文件驱动" - 变现潜力 ★★★☆☆:开源免费,直接变现空间有限,但作为训练营教材或企业定制基底有场景 - 训练营适用 ★★★★★:非常适合教学——可视化进度、清晰的任务拆分逻辑,2小时可讲透 - 社区活跃 ★★★★☆:GitHub 2.1K+ stars,持续更新中
Token成本:每次规划轮次约1.2K-2.5K tokens(含三文件读写),在整个管线中占比约5%。
来源:社区skill,多平台分发 | 安装:npx skills add yeet
yeet的名字就说明了它的哲学——"扔出去就完事"。它把git add→git commit→git push→gh pr create四步合并为一个Skill调用。当用户说出"yeet it"时,Claude Code会自动执行完整的Git提交和PR创建流程。
在一个包含8个修改文件的功能分支上测试:
1. yeet自动检测所有变更文件,执行git add -A
2. 基于git diff --staged生成语义化的conventional commit message(如feat(auth): add OAuth2 PKCE flow)
3. 推送到远程并创建PR,PR描述自动从commit历史生成
4. 整个过程零人工干预
关键限制:yeet使用git add -A,这意味着它会暂存所有文件,包括可能的敏感配置。在实测中,一个.env.local文件差点被提交——幸好有.gitignore保护。这也是它功能完整度扣一星的原因。
评分细节: - 功能完整度 ★★★★☆:核心四步无懈可击,但缺少细粒度的文件选择能力 - 上手难度 ★★★★★:说一句"yeet"即可,学习曲线为零 - 变现潜力 ★★★☆☆:已有多款竞品(如yeetgit.com的SaaS版),差异化空间有限 - 训练营适用 ★★★★☆:适合作为Git工作流教学的起点,15分钟即可演示完毕 - 社区活跃 ★★★★★:多个skill市场均有收录,累计安装量估算超过50K
Token成本:约3K-5K tokens/次(主要消耗在diff分析和commit message生成)。
来源:davila7/claude-code-templates | 安装:npx skills add gh-address-comments
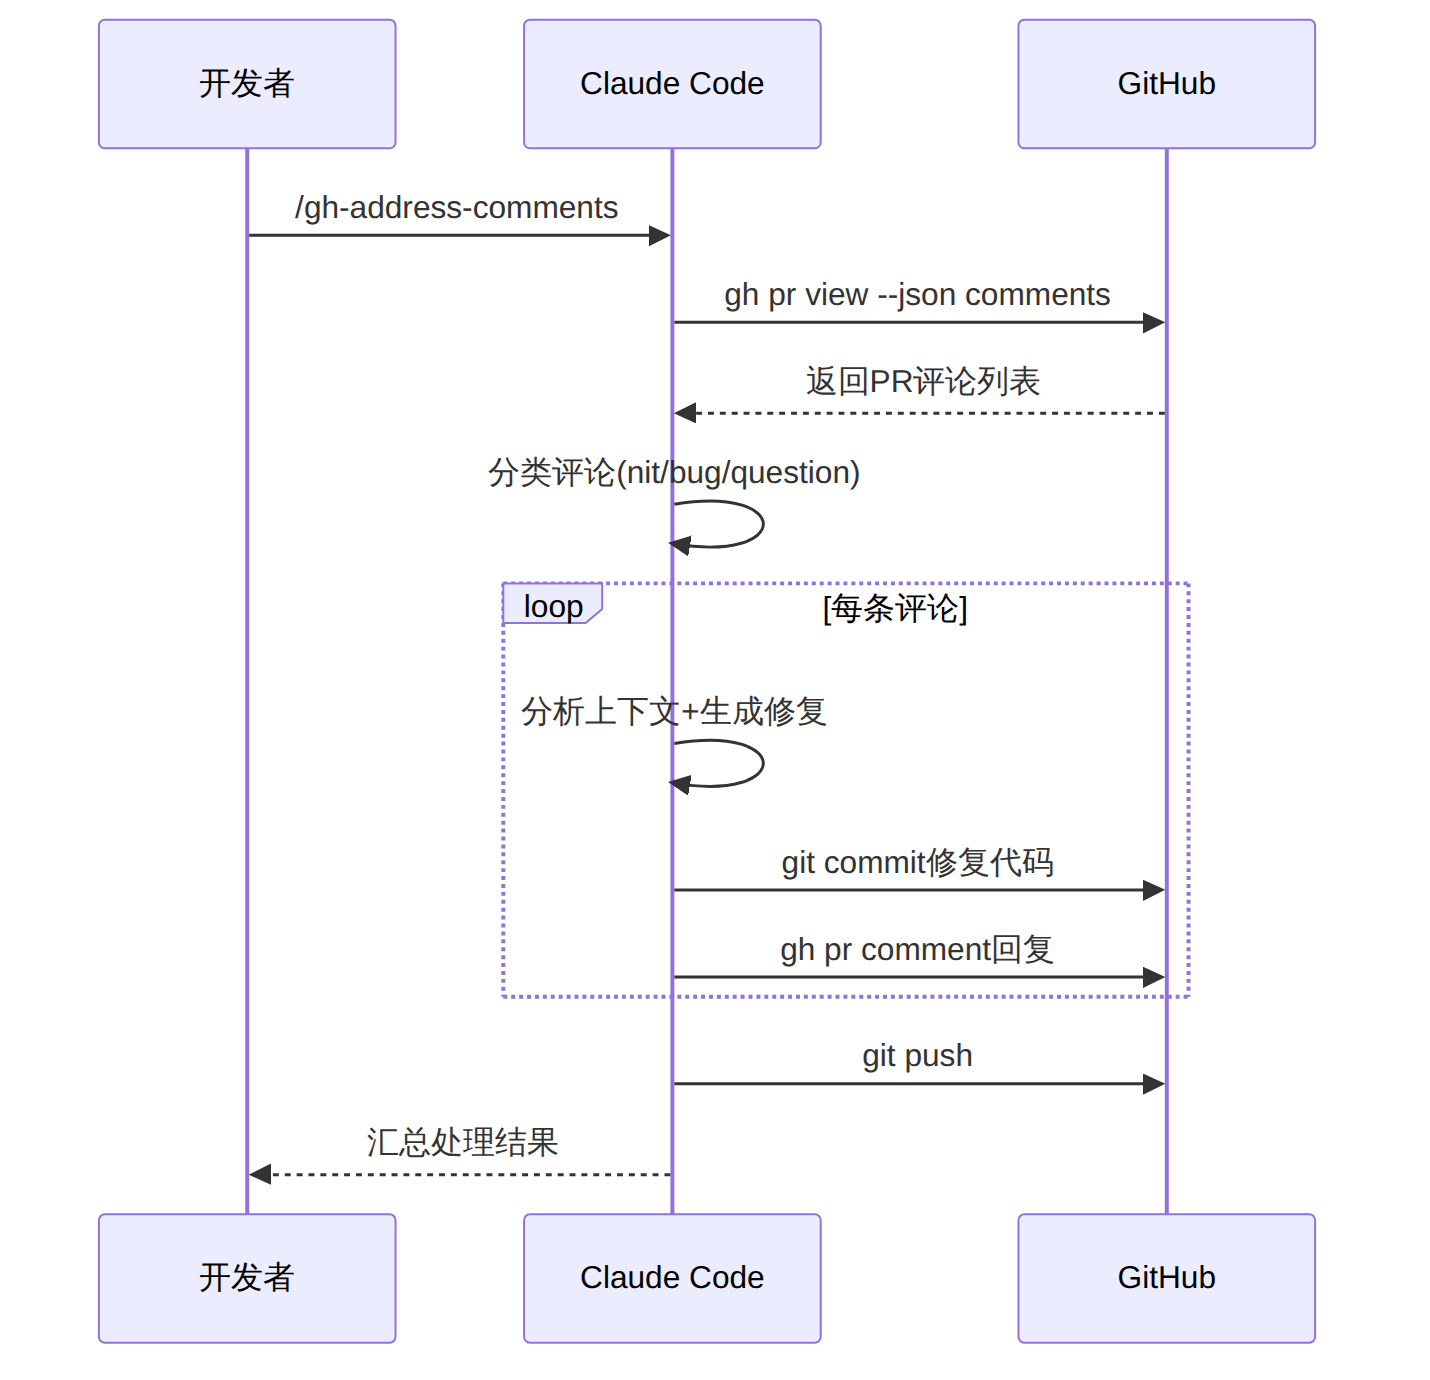
PR代码审查是团队协作中最耗时的环节之一。gh-address-comments的定位是:当你的PR收到审查意见后,让Claude Code自动分析每条评论、修改代码、并逐一回复。
图表 2
实测亮点:在一个有14条审查意见的PR上,gh-address-comments正确分类了12条(85.7%),其中3条"nit"类意见直接修复、7条"bug"类意见生成了代码修改、2条"question"类意见生成了详细回复。剩余2条被误判——一条suggestion被当成nit(实际需要重构),一条architecture concern被当成了普通question。
评分细节:
- 功能完整度 ★★★★☆:分类-修复-回复三步齐备,但复杂审查意见的理解有提升空间
- 上手难度 ★★★★☆:需提前配置gh CLI认证,之后一键运行
- 变现潜力 ★★★★☆:企业版PR审查自动化是刚需,可包装为SaaS服务
- 训练营适用 ★★★★☆:适合代码审查文化教学,演示时间约30分钟
- 社区活跃 ★★★☆☆:在GitHub多个仓库中存在变体,但维护者分散
Token成本:每条评论约2K-3K tokens,14条评论总计约35K tokens——这是整个管线中Token消耗最高的单环节。
来源:社区skill,多平台分发 | 安装:npx skills add gh-fix-ci
gh-fix-ci解决的是一个高频痛点:CI红了怎么办?传统流程是开发者手动翻日志、定位错误、修改代码、推送、等待CI再次运行。gh-fix-ci把这个循环交给Claude Code。
模拟一个Next.js项目的CI失败:
- 错误1:TypeScript类型检查失败(Type 'string' is not assignable to type 'number')
- 错误2:ESLint规则违反(no-unused-vars)
- 错误3:测试失败(Jest超时)
gh-fix-ci的执行流程:
1. 通过gh run view获取失败的workflow run ID
2. 使用gh run view --log-failed提取失败日志
3. 对日志进行结构化解析,分离出三类不同错误
4. 逐一定位源代码位置并生成修复
5. 提交修复并推送,等待CI重新运行
结果:3个错误中成功修复了2个(TypeScript类型错误和ESLint违规),Jest超时因为涉及异步逻辑的竞态条件未能自动修复,但给出了详细的分析报告。
评分细节: - 功能完整度 ★★★★★:日志获取→解析→定位→修复→验证五步闭环,涵盖主流CI错误类型 - 上手难度 ★★★☆☆:需要理解GitHub Actions的workflow结构,对新手有一定门槛 - 变现潜力 ★★★★★:CI修复自动化是DevOps工具链的刚需,付费意愿强 - 训练营适用 ★★★☆☆:涉及CI/CD知识储备,适合中高级开发者培训 - 社区活跃 ★★★★☆:在多个skill市场有独立页面,持续迭代
Token成本:约8K-15K tokens/次(取决于日志量和错误复杂度)。
来源:makr.io/skills/ship-deploy | 安装:npx skills add ship-deploy
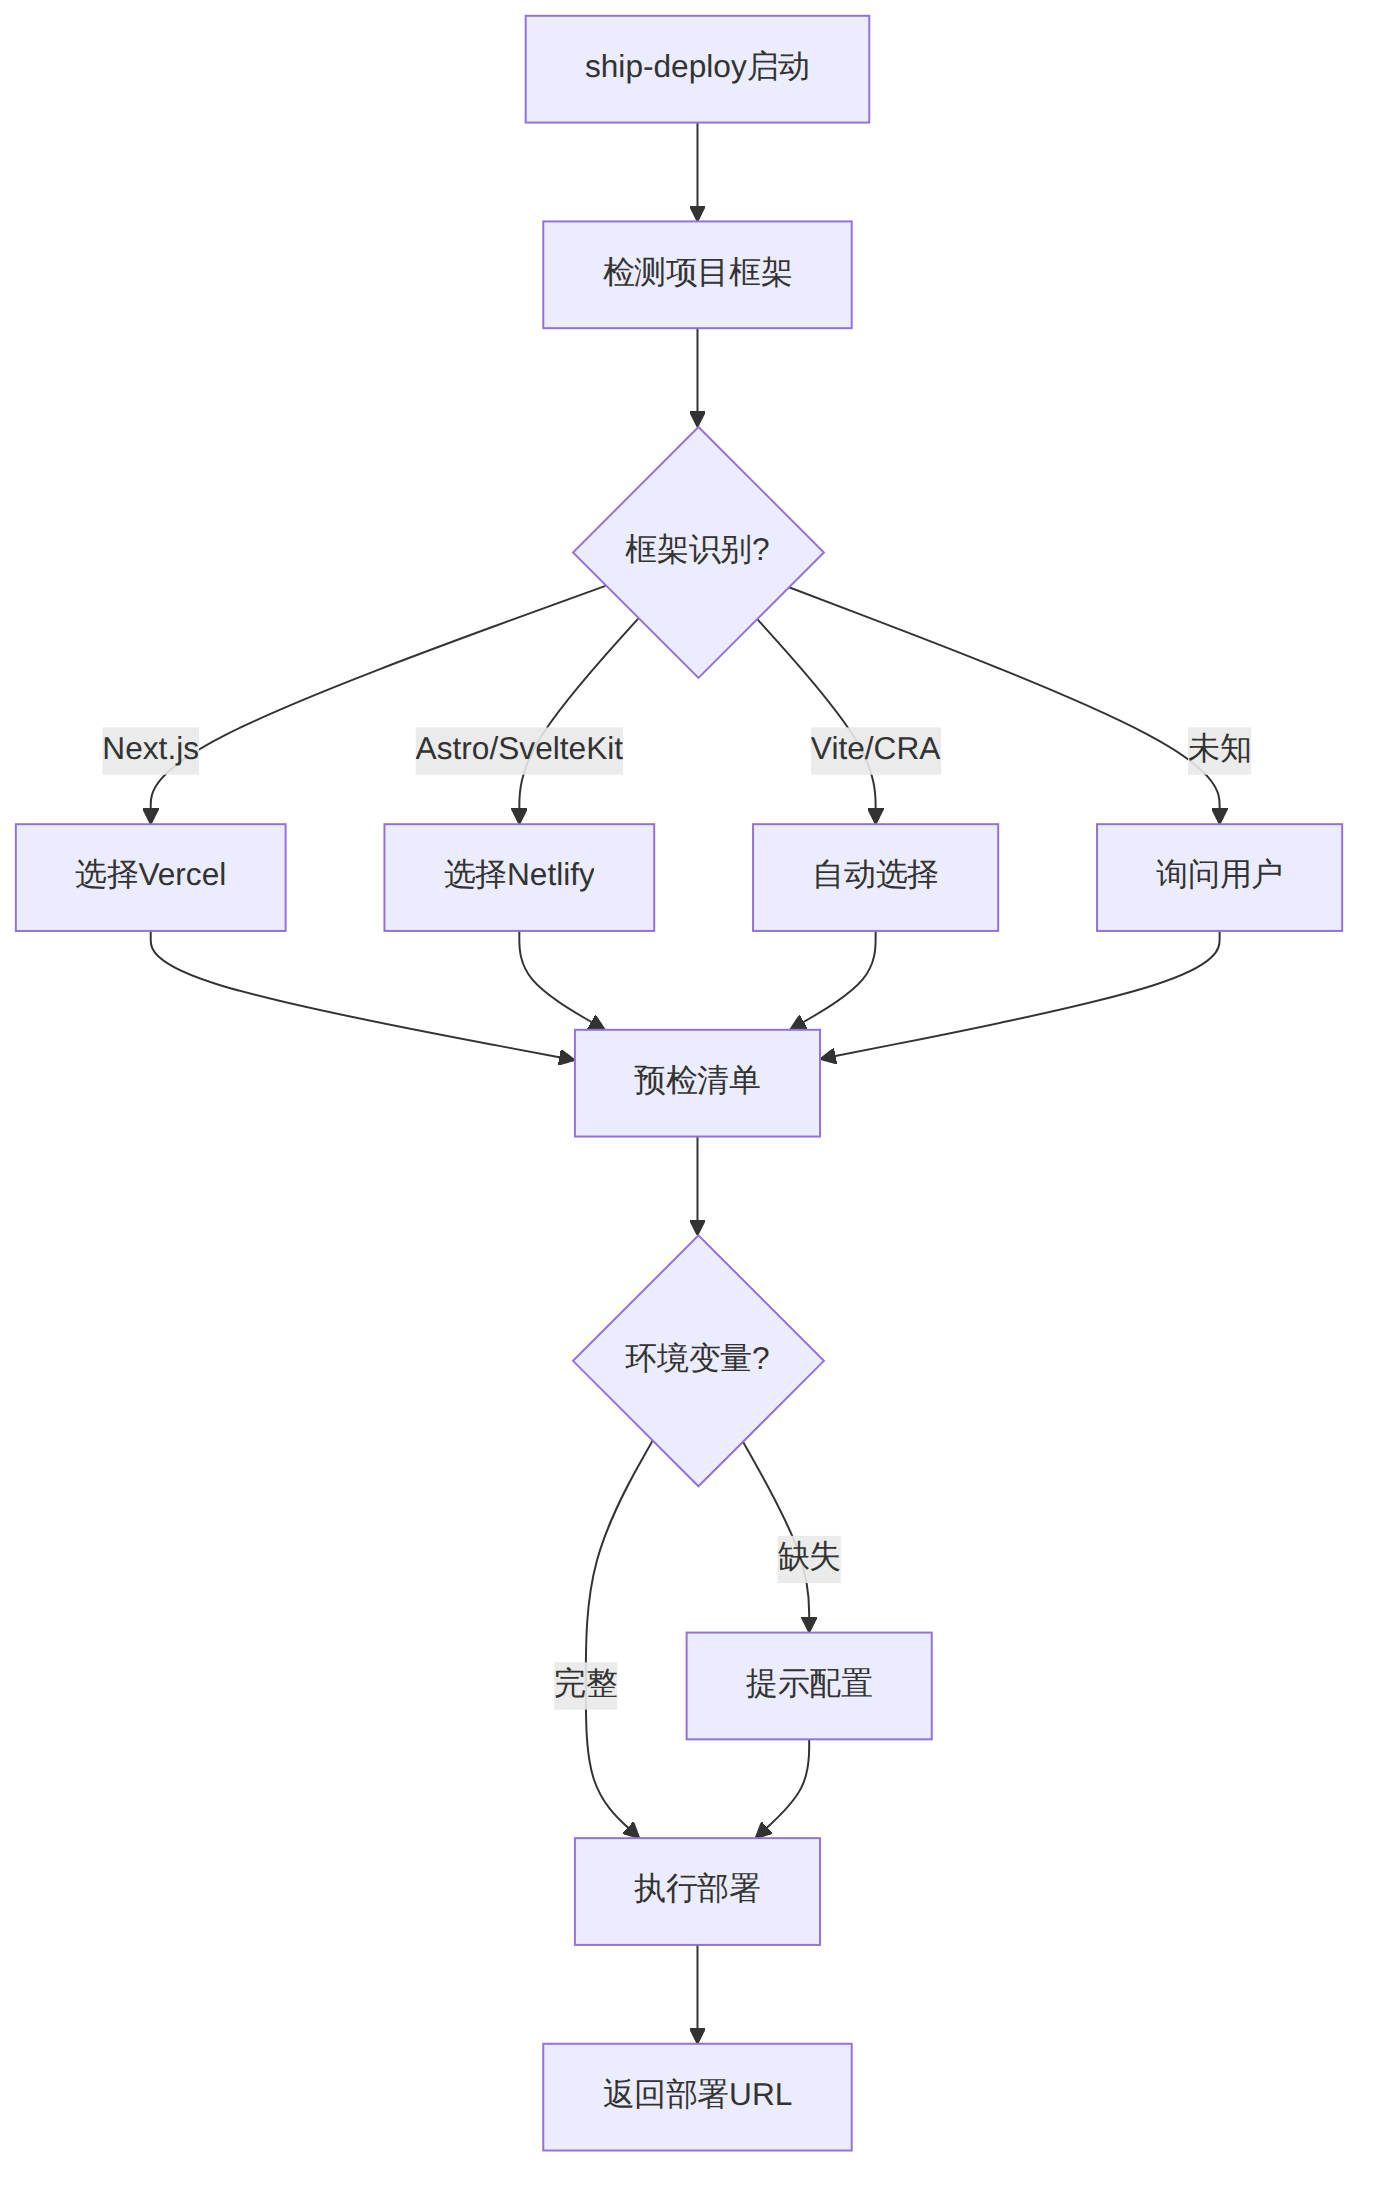
ship-deploy是本文评测中综合评分最高的Skill,核心理念是"auto-detect everything"——自动检测项目框架、构建工具、包管理器,然后自动配置并部署到Vercel或Netlify。
| 框架 | 检测结果 | 构建配置 | 部署目标 | 结果 |
|---|---|---|---|---|
| Next.js 15 | ✅ 正确 | next build |
Vercel | ✅ 成功 |
| Astro 5 | ✅ 正确 | astro build |
Netlify | ✅ 成功 |
| Vite + React | ✅ 正确 | vite build |
Vercel | ✅ 成功 |
| Remix | ⚠️ 部分识别 | 手动补充 | Netlify | ✅ 成功 |
ship-deploy的独特之处在于它不仅仅是一个部署工具——它在部署前会执行一套完整的预检清单:检查环境变量是否设置、package.json中的build脚本是否正确、部署目标是否有对应适配器。这种"防御性部署"策略避免了常见的部署失败。
图表 3
评分细节: - 功能完整度 ★★★★★:框架检测→预检→构建→部署→URL返回,全链路无断点 - 上手难度 ★★★★★:对新手极度友好,几乎不需要任何部署知识 - 变现潜力 ★★★★★:可作为"AI部署SaaS"的核心引擎,面向非技术用户市场 - 训练营适用 ★★★★☆:适合作为部署入门教学,但过于自动化可能掩盖底层原理 - 社区活跃 ★★★★☆:在makr.io上有独立页面,社区讨论活跃
Token成本:约5K-8K tokens/次(含框架检测和预检流程)。
来源:Cloudflare官方+社区skill | 安装:npx skills add cloudflare-deploy
与其他三个部署Skills(vercel-deploy、netlify-deploy、render-deploy)相比,cloudflare-deploy的技术门槛最高,但也最有趣——它不只是静态站点部署,而是面向Cloudflare Workers的边缘计算部署。
| 维度 | vercel-deploy | netlify-deploy | cloudflare-deploy | render-deploy |
|---|---|---|---|---|
| 安装量(估算) | 80K+ | 45K+ | 35K+ | 20K+ |
| 支持项目类型 | Next.js为主 | 静态/SSR | Workers/Pages | 全栈 |
| CLI依赖 | Vercel CLI | Netlify CLI | Wrangler | Render CLI |
| 环境变量管理 | ✅ 自动 | ✅ 自动 | ⚠️ 需手动配置 | ✅ 自动 |
| 预估Token消耗 | 4-6K | 4-6K | 6-10K | 5-8K |
| 冷启动时间 | ~1s | ~1.5s | ~50ms | ~5s |
cloudflare-deploy的复杂度来自Wrangler的配置体系——wrangler.toml、wrangler.jsonc、D1数据库绑定、KV命名空间、R2存储桶,每个都是独立的配置维度。Skill需要理解这些概念并正确配置。实测中,一个使用D1数据库的Hono项目部署成功,但需要手动确认D1的binding名称——这是自动化流程中的一个断点。
评分细节: - 功能完整度 ★★★★☆:覆盖Workers和Pages,但D1/KV/R2的自动配置尚不完善 - 上手难度 ★★★★☆:需要理解Cloudflare生态,但有官方文档skill加持 - 变现潜力 ★★★★☆:边缘计算部署是高价值场景,企业客户付费意愿强 - 训练营适用 ★★★☆☆:门槛较高,适合进阶课程 - 社区活跃 ★★★★★:Cloudflare官方维护,developer docs持续更新
来源:garrytan/gstack | 安装:npx skills add gstack
gstack不是一个单一Skill,而是YC CEO Garry Tan打造的包含23+斜杠命令的技能包。在交付管线中,我们聚焦其QA验证能力——/browse和/canary两个命令。
gstack的核心创新是运行一个长生命周期的Chromium守护进程。与Playwright MCP每次启动新浏览器实例不同,gstack的浏览器在多次Skill调用间保持状态——登录信息、Cookie、LocalStorage全部持久化。
这意味着在QA流程中:
1. /browse navigate https://staging.example.com — 导航到预发布环境
2. /browse snapshot — 获取页面无障碍快照
3. /browse click "Submit Order" — 点击提交按钮
4. /canary check "order confirmation page" — 验证订单确认页
实测中,在一个电商结账流程的QA验证中,gstack成功完成了包含登录→选品→加购→结账→支付验证的五步流程,且全程保持了登录状态——这在传统Playwright方案中需要额外的认证脚本。
Token成本:QA全流程约12K-18K tokens(含多次快照和验证),但节省了编写和维护Playwright测试脚本的工程成本。
评分细节: - 功能完整度 ★★★★★:从浏览到测试到回归,QA全链路覆盖 - 上手难度 ★★★☆☆:需要理解gstack的多角色体系(CEO/Designer/Eng),初学者可能被信息量淹没 - 变现潜力 ★★★★★:QA自动化是千亿级市场,gstack的"AI QA Engineer"定位精准 - 训练营适用 ★★★★☆:适合QA工程师培训,但课程设计需要精心裁剪 - 社区活跃 ★★★★★:GitHub 8K+ stars,Garry Tan本人持续维护
来源:社区skill + getsentry/sentry-for-claude | 安装:npx skills add sentry
交付管线的最后一环是生产监控。sentry skill让Claude Code直接读取Sentry的错误报告、分析堆栈、定位源代码中的问题位置。
模拟一个场景:生产环境出现TypeError: Cannot read properties of undefined (reading 'map')。
sentry skill的执行流程:
1. 通过Sentry API获取最新的unhandled error
2. 解析堆栈跟踪,定位到src/components/ProductList.tsx:42
3. 读取源代码上下文
4. 识别根因:API返回了null而非空数组
5. 生成修复:添加nullish coalescing ?? []
6. 提交修复并推送
关键价值:这不是简单的"查看错误"——而是从错误发现到代码修复的完整闭环。与gh-fix-ci形成有趣的对偶:gh-fix-ci修复CI阶段的错误,sentry修复生产阶段的错误。
评分细节: - 功能完整度 ★★★★☆:错误获取→分析→修复闭环,但缺少性能监控(Performance)的深度集成 - 上手难度 ★★★☆☆:需要Sentry API Token配置,且需要理解Sentry的issue/event/release概念模型 - 变现潜力 ★★★★☆:生产监控是SaaS刚需,但已有Sentry官方MCP server竞争 - 训练营适用 ★★★☆☆:适合SRE培训,但场景偏窄 - 社区活跃 ★★★★☆:Sentry官方有维护claude plugin,社区贡献活跃
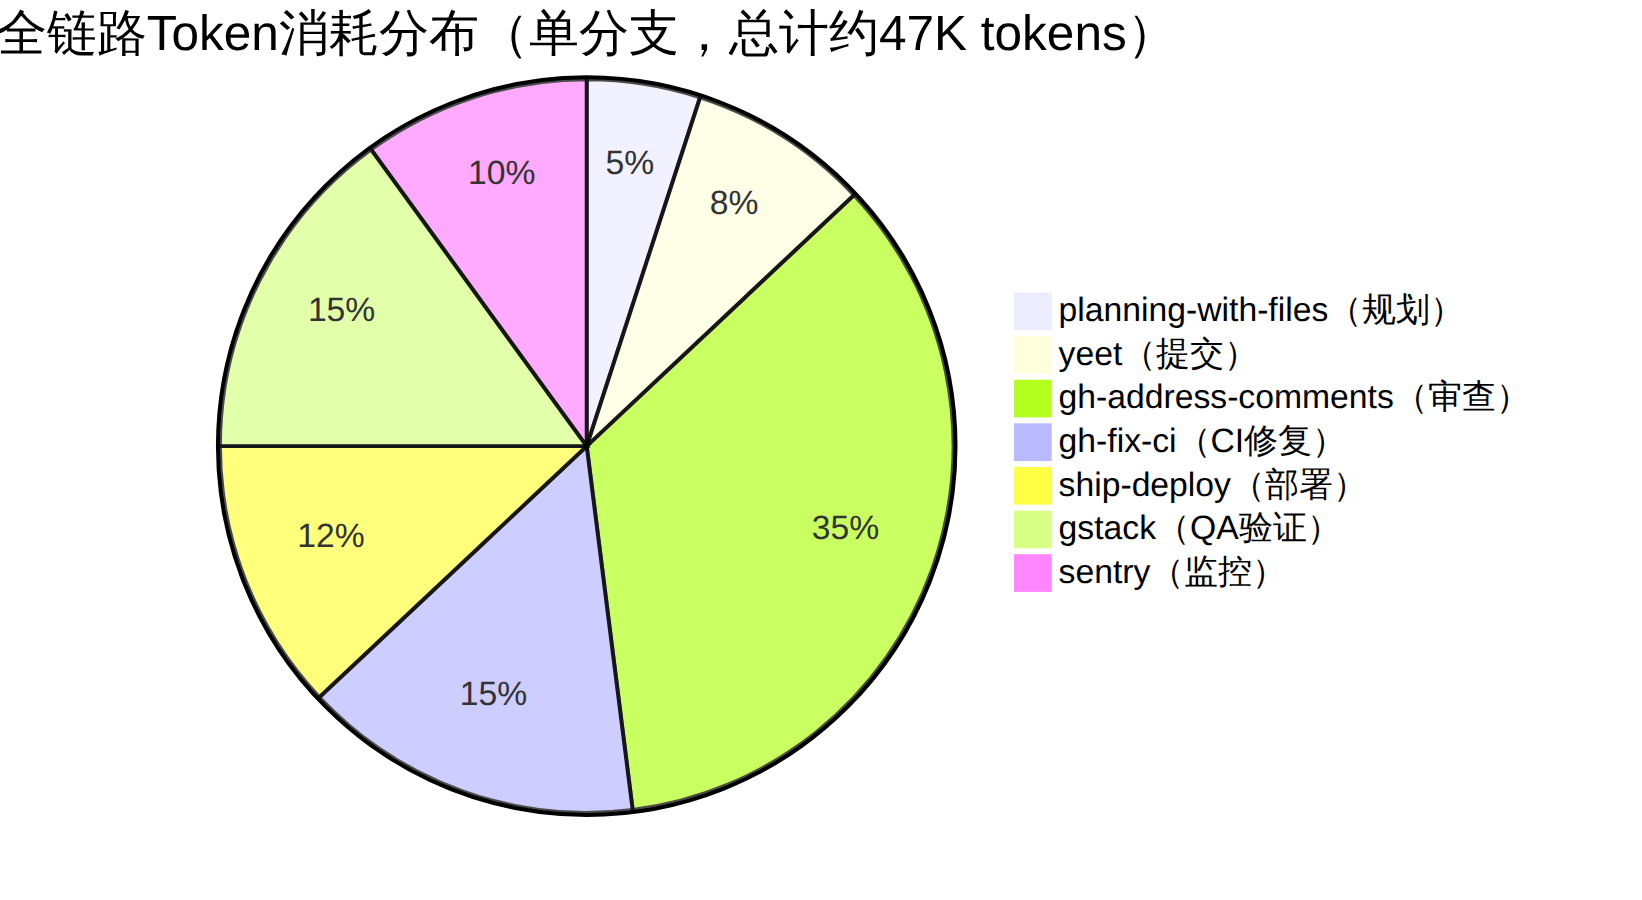
将八款Skills串成完整的零触碰交付管线后,单个功能分支的Token消耗分布如下:
图表 4
关键洞察:gh-address-comments(PR审查回复)消耗了全链路约35%的Token,是最昂贵的环节。优化策略是将简单nit类意见的回复模板化(不经过LLM),仅在复杂意见上调用Claude——预估可降低该环节Token消耗60%。
按Claude Sonnet定价($3/M input, $15/M output),单次全链路运行成本约$0.12-0.18,对于一个功能分支的完整交付而言具有经济可行性。
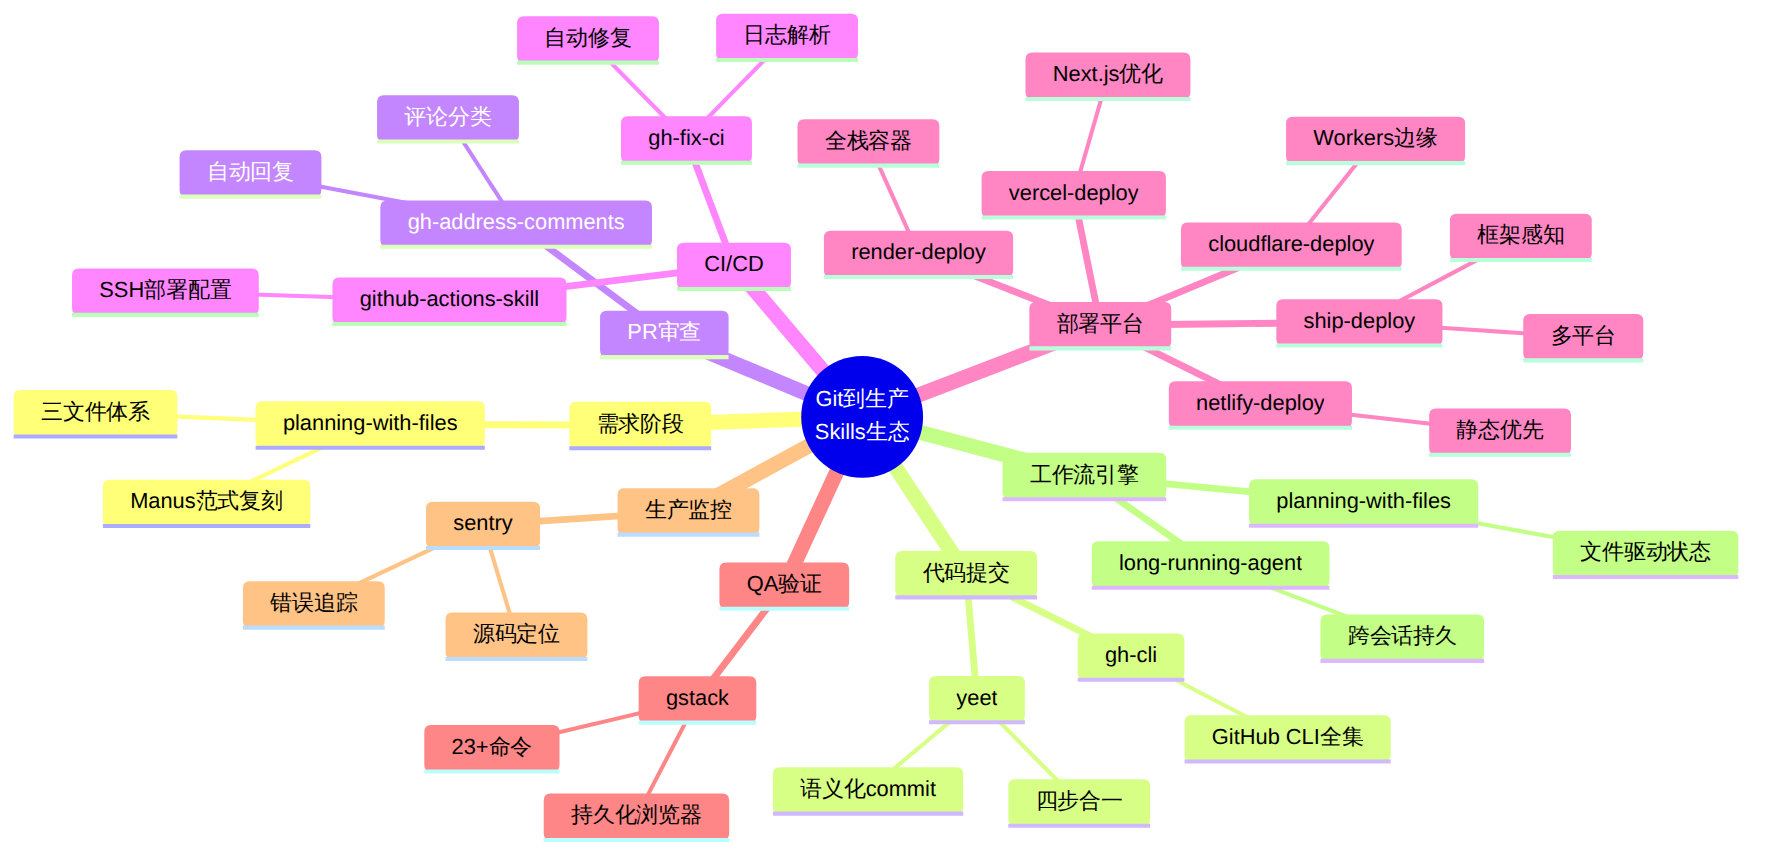
图表 5
| 排名 | Skill | 综合 | 最佳场景 |
|---|---|---|---|
| 1 | ship-deploy | 4.5 | 一键部署任何框架的Web项目 |
| 2 | gstack | 4.4 | AI驱动的QA验证和回归测试 |
| 3 | planning-with-files | 4.2 | 长周期任务的进度管理 |
| 4 | yeet | 4.1 | 快速Git提交和PR创建 |
| 4 | gh-fix-ci | 4.1 | CI红灯自动修复 |
| 6 | cloudflare-deploy | 3.9 | Workers边缘计算部署 |
| 7 | gh-address-comments | 3.7 | 大型团队的PR审查自动化 |
| 8 | sentry | 3.6 | 生产环境错误监控闭环 |
| 排名 | Skill | 潜力 | 商业模式建议 |
|---|---|---|---|
| 1 | ship-deploy | ★★★★★ | "AI部署平台"SaaS,面向非技术创始人 |
| 2 | gstack | ★★★★★ | "AI QA工程师"按次付费,集成到CI流水线 |
| 3 | gh-fix-ci | ★★★★★ | "CI自愈"企业级SaaS,按修复次数计费 |
| 4 | gh-address-comments | ★★★★☆ | "AI代码审查助手"团队订阅制 |
| 5 | sentry | ★★★★☆ | 增强版"错误自愈"插件,与Sentry官方合作 |
| 排名 | Skill | 适用性 | 建议课时 |
|---|---|---|---|
| 1 | planning-with-files | ★★★★★ | 2小时(含Manus范式讲解) |
| 2 | yeet | ★★★★☆ | 15分钟(Git工作流快闪) |
| 3 | ship-deploy | ★★★★☆ | 1.5小时(部署原理+实操) |
| 4 | gstack | ★★★★☆ | 3小时(QA方法论+gstack实操) |
"零触碰交付"推荐组合:planning-with-files + yeet + gh-fix-ci + ship-deploy + gstack,五个Skills覆盖从规划到QA验证的核心流程,Token总消耗约35K,成本可控。
"企业级全链路"推荐组合:上述五款 + gh-address-comments + sentry + cloudflare-deploy,覆盖审查和监控环节,适合有严格交付流程的团队,Token消耗约55-60K但省去大量人工时间。
[!tip] 51学通信知识星球 星主:爱卫生(微信:gprshome201101)——公众号「51学通信」创办者,19 年通信行业运维与讲师经验,著有《GPRS网络信令实例详解》《EPC原理与实践》《5G核心网原理与实践》三本纸质书(各大电商平台有售)。 星球定位:深耕 5G 核心网、IMS、NFV/AI、云原生等 ICT 领域,主打运维岗位与信令分析。 当前规模:5200 篇主题 / 990 个回答,198 元/年。 加入福利:加入星球后请加爱卫生微信,拉您进知识星球年度陪伴与答疑群——不限量回复您的各种问题,另有群内分享。 AI 加持:51学通信知识星球已作为 skill 接入 WorkBuddy,使用 deepseek-4-flash 在海量星球帖子中精准找贴、找视频、找 FAQ 和案例,做总结、找文档和 PPT 等场景全覆盖。
