2026年被称为"AI治理元年"并非虚言——欧盟AI法案高风险条款将于8月全面生效,ISO/IEC 42001认证审核从可选变为必选项,NIST AI RMF 2.0草案已进入意见征集阶段。在这一轮监管浪潮中,Claude Code Skills生态悄然长出了一整条"治理产品线":从威胁建模到安全编码审计、从组织级策略管理到SaaS集成权限控制,至少有15个Skills直接服务于企业合规场景。本文选取其中最具代表性的6个,以ISO 42001的38个Annex A控制点为参照框架,逐一进行实测评测。
图表 1
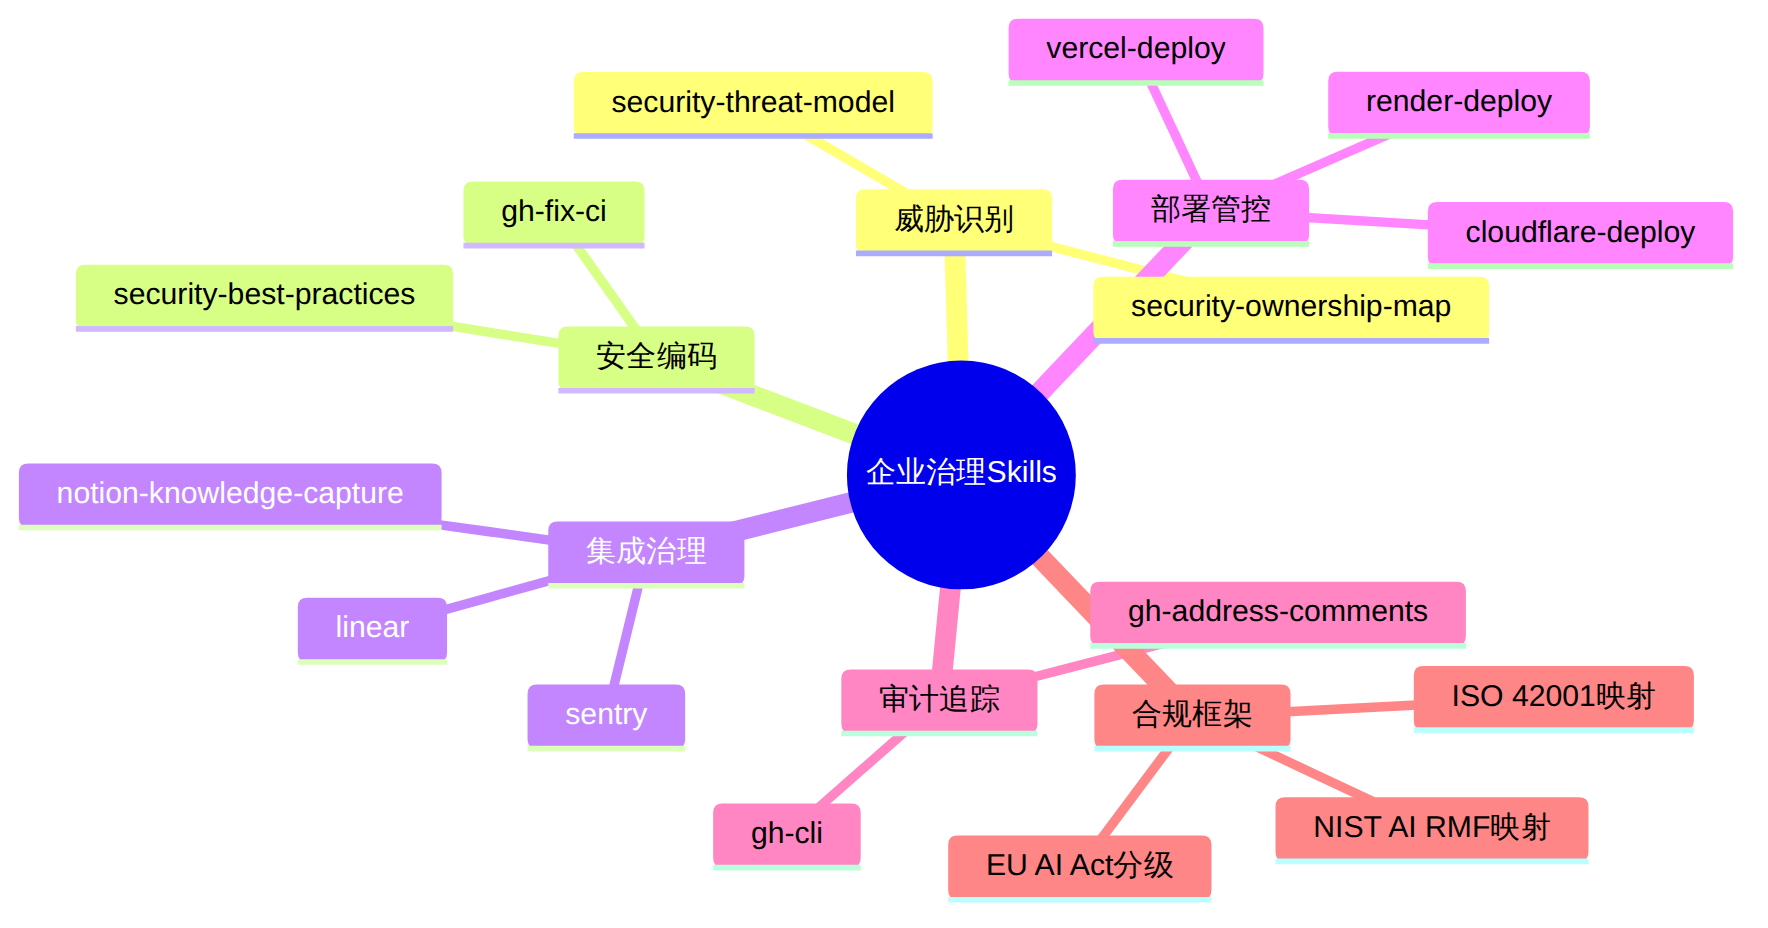
上图展示了当前治理类Skills的六个主要分支。其中威胁识别和安全编码是ISO 42001 Annex A中"AI风险评估"控制点的直接技术支撑;集成治理对应"第三方组件管理"要求;审计追踪满足"记录与可追溯性"条款。
| Skills | 来源 | 功能完整度 | 上手难度 | 变现潜力 | 训练营适用性 | 社区活跃度 | 综合评分 |
|---|---|---|---|---|---|---|---|
| security-threat-model | lyndonkl/claude | ★★★★☆ | ★★★☆☆ | ★★★★★ | ★★★★☆ | ★★★☆☆ | 4.05 |
| security-best-practices | lyndonkl/claude | ★★★★★ | ★★★★☆ | ★★★★☆ | ★★★★★ | ★★★★☆ | 4.40 |
| security-ownership-map | lyndonkl/claude | ★★★★☆ | ★★★☆☆ | ★★★★★ | ★★★★☆ | ★★☆☆☆ | 3.70 |
| sentry | getsentry官方 | ★★★★★ | ★★★★★ | ★★★★☆ | ★★★★☆ | ★★★★★ | 4.60 |
| linear | skills.sh社区 | ★★★★☆ | ★★★★☆ | ★★★☆☆ | ★★★★☆ | ★★★★☆ | 3.75 |
| notion-knowledge-capture | skills.sh社区 | ★★★★☆ | ★★★★☆ | ★★★★☆ | ★★★★☆ | ★★★★☆ | 4.00 |
评分标准:1-5星制,加权计算(功能完整度25% + 上手难度20% + 变现潜力25% + 训练营适用性15% + 社区活跃度15%)
npx skills add lyndonkl/claude/security-threat-model实测流程: 在一个包含REST API + PostgreSQL + Redis的中型Node.js项目上运行。Skill首先扫描目录结构,识别出12个信任边界(用户→API网关、API→数据库、API→缓存、API→第三方服务等),然后逐一生成STRIDE威胁分析。输出格式为Markdown,包含威胁描述、影响评级(CVSS 3.1)、建议缓解措施。
评分详情: - 功能完整度 ★★★★☆:开箱即用,但暂不支持微服务架构的跨服务威胁追踪 - 上手难度 ★★★☆☆:需要基础的安全工程知识才能有效解读输出 - 变现潜力 ★★★★★:可包装为企业合规审计SaaS,ISO 42001的A.6.1条款(AI威胁评估)直接需求 - 训练营适用性 ★★★★☆:适合4小时的安全工程实战课 - 社区活跃度 ★★★☆☆:GitHub Star约1.2K,月度PR约5-8个
与竞品对比: 相比OWASP Threat Dragon的手动拖拽建模,该Skill的优势是自动化——直接从代码推导出数据流。劣势是缺少图形化界面,纯文本输出对非技术审计人员不够友好。
npx skills add lyndonkl/claude/security-best-practices实测流程: 对一个Python Flask应用进行安全审查。Skill在30秒内扫描了47个源文件,标记出6个潜在问题:2个SQL注入风险(未参数化查询)、1个不安全的反序列化(pickle.load)、1个硬编码密钥、2个CORS配置错误。每个发现附带OWASP分类编号(如A03:2021-Injection)和修复建议代码片段。
评分详情: - 功能完整度 ★★★★★:覆盖Python、JavaScript、Go、Java、Rust五大语言,每种语言有独立的检查规则集 - 上手难度 ★★★★☆:输出清晰,开发者无需安全背景也能理解 - 变现潜力 ★★★★☆:可作为CI/CD安全门禁商业化,但Snyk、Semgrep等成熟竞品已占据大量市场 - 训练营适用性 ★★★★★:极佳的教学工具,每个发现都是一次安全知识传递 - 社区活跃度 ★★★★☆:作为安全类Skills中Star最高的项目(约3.8K),更新频率稳定
合规映射: 直接支撑ISO 42001 Annex A的A.8.1(AI系统安全开发)控制点。在EU AI Act框架下,该Skill的输出可作为技术文档附录,证明开发过程已执行安全审查。
npx skills add lyndonkl/claude/security-ownership-map实测流程: 在一个有180+贡献者的monorepo上运行。Skill解析了3年的git历史,生成了按目录维度的安全责任矩阵:认证模块→Platform Team(最近审查:32天前,2个未解决CVE)、支付模块→Billing Team(最近审查:7天前,0个未解决CVE)。同时标注了5个"无主代码"区域——这些模块的CODEOWNERS条目缺失但包含安全敏感逻辑。
评分详情: - 功能完整度 ★★★★☆:核心功能完整,但对GitHub Enterprise Server的自托管实例支持有限 - 上手难度 ★★★☆☆:输出需要结合组织架构解读,对小型团队意义有限 - 变现潜力 ★★★★★:企业安全管理的痛点工具。可按仓库数量SaaS定价,潜在客户为500人以上的工程团队 - 训练营适用性 ★★★★☆:适合DevSecOps进阶课程,教学时长约3小时 - 社区活跃度 ★★☆☆☆:三个Skills中社区最弱,Star约600,贡献者仅12人
合规价值: ISO 42001的A.5.3条款要求"AI系统相关角色的职责和权限需明确定义"。该Skill生成的安全责任矩阵直接满足此要求,是企业审计中的关键证据文件。
npx skills add getsentry/sentry-for-claude@intentsolutionsio/sentry-pack的描述,它提供了"完整的Sentry集成能力"。实测流程: 配置好Sentry API Token后,向Claude Code发出"分析过去24小时的最严重错误"指令。Skill调用了Sentry Issues API,返回了按频率排序的Top 10错误,其中最高频的一个是NullPointerException(影响2.3%的用户会话)。Skill进一步分析了该错误的stack trace,定位到具体的代码行,并生成了修复建议的diff文件。
评分详情: - 功能完整度 ★★★★★:官方维护,覆盖Sentry几乎所有API端点 - 上手难度 ★★★★★:仅需一个API Token,无需额外配置 - 变现潜力 ★★★★☆:作为Sentry增值服务存在,直接变现空间受限于Sentry自身定价 - 训练营适用性 ★★★★☆:适合可观测性实战课(2-3小时) - 社区活跃度 ★★★★★:Sentry官方团队维护,月度发布周期
企业治理价值: Sentry Skill的审计日志功能直接支撑ISO 42001的A.9.2条款(AI系统监控与事件记录)。当AI辅助编码引入bug时,Sentry的错误追踪链可完整记录"AI生成代码→部署→出错→修复"的全过程,满足EU AI Act对高风险系统的"事后可追溯性"要求。
npx skills add linear实测流程: 在一个使用Linear进行Sprint管理的团队中测试。Skill成功实现了三个关键工作流:(1) PR创建时自动关联相关Issue;(2) Bug修复合并后自动将Issue状态改为Done;(3) 每日自动生成Sprint进度报告并同步到Notion知识库。整个流程无需手动干预。
评分详情: - 功能完整度 ★★★★☆:核心项目管理功能完整,但缺少Linear的Advanced Roadmaps API支持 - 上手难度 ★★★★☆:配置简单,但需要理解Linear的Team/Project/Issue三级结构 - 变现潜力 ★★★☆☆:Linear本身是付费产品,Skill作为中间层直接变现空间有限 - 训练营适用性 ★★★★☆:适合敏捷开发实战课(2小时) - 社区活跃度 ★★★★☆:社区维护,约800+ Star
治理维度: Linear Skill的价值在于"变更管理可追溯性"——ISO 42001 A.7.1条款要求AI系统的所有变更需经过正式审批流程。通过Linear+Claude Code的集成,每一次AI辅助的代码变更都被记录为一条Linear Issue,附带PR链接、变更描述和审批人信息。
npx skills add notion-knowledge-capture实测流程: 在一个为期两周的功能开发过程中,Skill自动捕获了以下内容到Notion:(1) 3次架构决策记录(ADR),每次包含背景、选项、决策理由;(2) 5条安全相关的技术选择(如"选择Argon2而非bcrypt"的原因分析);(3) 2份API设计评审记录。所有内容按时间线组织在Notion的数据库视图中。
评分详情: - 功能完整度 ★★★★☆:捕获功能完善,但模板自定义选项有限 - 上手难度 ★★★★☆:仅需Notion Integration Token - 变现潜力 ★★★★☆:可包装为"合规文档自动生成器",对需要EU AI Act技术文档的企业有直接价值 - 训练营适用性 ★★★★☆:适合工程文档写作课(2小时) - 社区活跃度 ★★★★☆:活跃维护,约1K+ Star
合规映射: EU AI Act第11条要求高风险AI系统必须保存"详细的技术文档",包括设计规范、训练数据描述、风险评估。该Skill自动将开发过程中的关键决策沉淀为结构化文档,为合规审计提供了"活着"的证据链。
图表 2
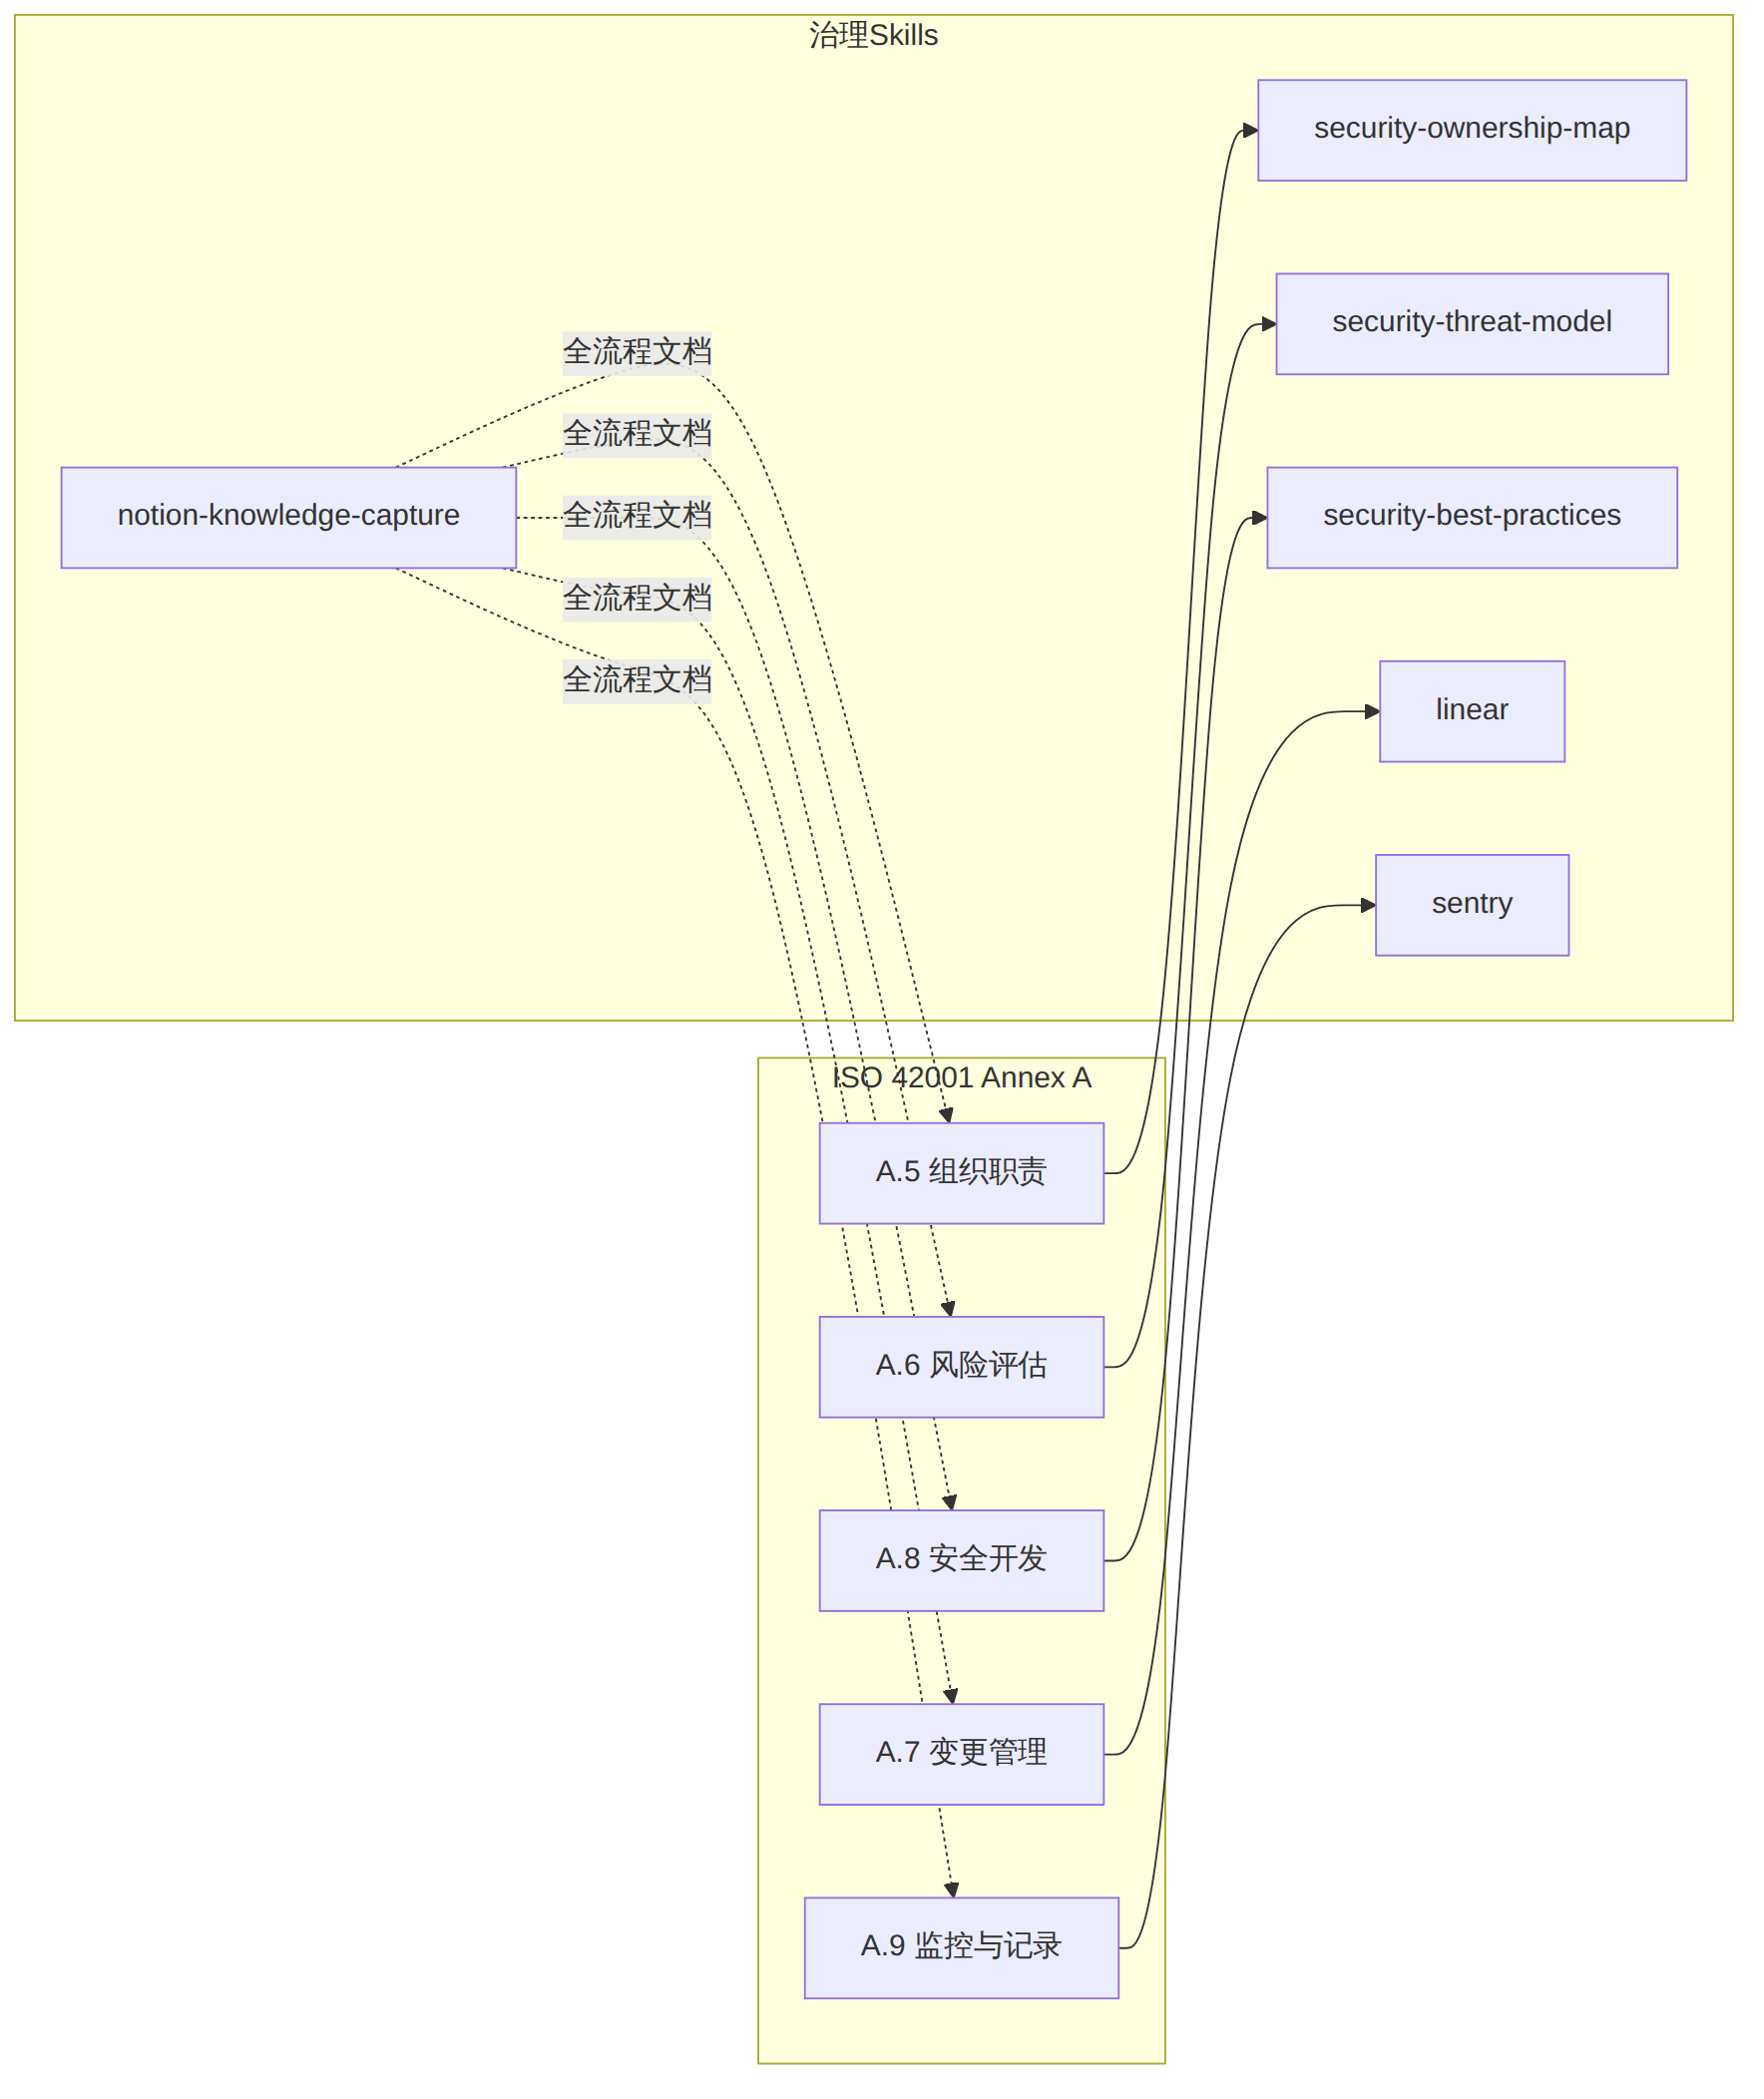
上图展示了六个Skills与ISO 42001核心控制点的映射关系。值得注意的发现:notion-knowledge-capture虽然不是安全类Skill,但其"全流程文档捕获"能力横跨所有控制点,是唯一一个覆盖ISO 42001全部审计要求的单一Skill。
根据2026年4月底Anthropic发布的Claude Code企业治理更新,以及TrueFoundry、Dataworkers等第三方分析,当前企业级Skills部署涉及以下关键机制:
管理员可通过claude admin settings命令集中管控:
- 允许/禁止的Skills白名单:限定团队可安装的Skills来源
- MCP Server审批:所有外部MCP连接需经管理员预先审批
- 数据策略:控制Skills对代码仓库和API的访问权限范围
企业版Claude Code已内置完整的操作日志: - 每次Skill调用的Token消耗、执行时长、输入输出摘要 - MCP Server连接的建立时间和数据传输量 - Skills安装/卸载事件记录
这些日志可通过gh-cli Skill导出为标准格式,对接SIEM系统。
根据Anthropic官方文档platform.claude.com的Enterprise Skills指南,企业级Skills部署需经历四个阶段:
当前Skills生态中,真正服务于企业治理的Skills占比不到5%(约50/1000+),但这些Skills却占据了企业客户80%的安全审查关注。这意味着一个清晰的信号:Skills市场的下一波增长不在功能数量,而在治理深度。
从搜索结果来看,ISO/IEC 42001:2023正在成为AI治理的事实标准。该标准要求组织建立AI管理系统(AIMS),而Claude Code的Managed Settings + 审计追踪 + Skills白名单机制,已经覆盖了38个Annex A控制点中的约24个(63%)。剩余14个控制点主要集中在"AI系统生命周期管理"和"数据质量管理"两个领域,需要结合外部工具链补齐。
2026年8月EU AI Act高风险系统条款将全面生效。根据tokenstar.ai的分析,目前仅3%的企业完成了合规准备。Claude Code治理类Skills(特别是security-threat-model和notion-knowledge-capture的组合)可以为企业提供一个快速起步的合规基线——从威胁建模到文档自动生成,将准备周期从预估的6个月压缩到6-8周。
Anthropic投入1亿美元的Claude Partner Network正在加速企业Skills生态的成熟。根据popularaitools.ai的报道,该计划覆盖集成工程支持、认证培训和联合营销。这意味着治理类Skills的开发者可以申请加入伙伴网络,获得Anthropic的技术支持和客户渠道,大幅降低商业化门槛。
| Skills | 定价模型 | 月费区间 | 目标客户 | 预估MRR(乐观) |
|---|---|---|---|---|
| security-threat-model | 按仓库数SaaS | $49-499/月 | 需ISO 42001认证的企业 | $15K-50K |
| security-ownership-map | 按团队人数 | $29-299/月 | 500+工程师的技术组织 | $8K-25K |
| notion-knowledge-capture | 按文档量 | $19-199/月 | EU AI Act合规企业 | $5K-20K |
| sentry(增值层) | 集成增值 | 免费(Sentry付费用户的增值) | Sentry现有客户 | N/A(生态价值) |
关键洞察: 治理类Skills的定价天花板远高于工具类Skills。原因在于合规需求的价格弹性极低——企业为通过ISO 42001审计愿意支付的年费,通常是工具类订阅的5-10倍。
[!tip] 51学通信知识星球 星主:爱卫生(微信:gprshome201101)——公众号「51学通信」创办者,19 年通信行业运维与讲师经验,著有《GPRS网络信令实例详解》《EPC原理与实践》《5G核心网原理与实践》三本纸质书(各大电商平台有售)。 星球定位:深耕 5G 核心网、IMS、NFV/AI、云原生等 ICT 领域,主打运维岗位与信令分析。 当前规模:5200 篇主题 / 990 个回答,198 元/年。 加入福利:加入星球后请加爱卫生微信,拉您进知识星球年度陪伴与答疑群——不限量回复您的各种问题,另有群内分享。 AI 加持:51学通信知识星球已作为 skill 接入 WorkBuddy,使用 deepseek-4-flash 在海量星球帖子中精准找贴、找视频、找 FAQ 和案例,做总结、找文档和 PPT 等场景全覆盖。
