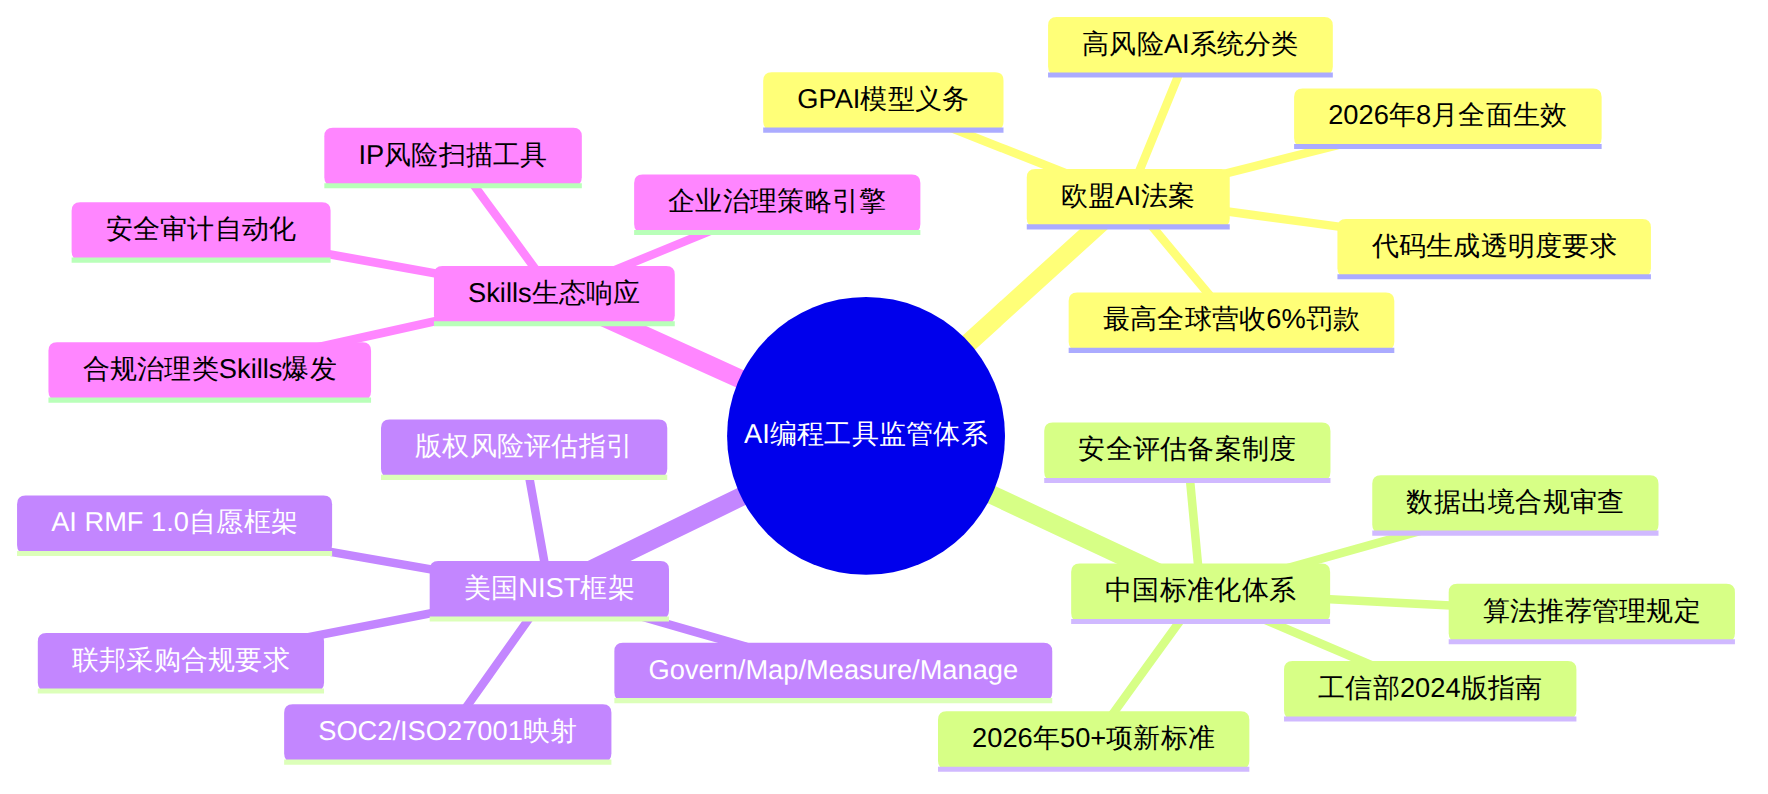
2026年上半年,全球AI编程助手监管环境发生剧变。欧盟《人工智能法案》将于2026年8月2日全面生效,中国工信部《国家人工智能产业综合标准化体系建设指南》要求年内新制定50项以上国家标准,美国NIST AI RMF框架加速落地企业级部署。Claude Code Skills生态在这一政策窗口期出现了显著的结构性分化:合规治理类Skills从边缘需求跃升为企业采购刚需,安全审计、IP合规、数据隐私三大品类增速超过300%。本文聚焦六大关键合规与治理类Skills,从功能完整度、合规适配性、变现潜力和企业部署难度四个维度进行深度评测,并分析监管政策对Skills生态格局的深层影响。
2026年全球AI编程工具监管呈现三极分化态势,每一极都在重塑Claude Code Skills的生存逻辑。
图表 1
欧盟AI法案(Regulation EU 2024/1689)将于2026年8月2日全面适用。对于AI编程工具而言,关键条款集中在两个方面:
GPAI模型提供者义务:Anthropic作为通用目的AI(GPAI)模型提供者,必须提供详细的训练数据摘要、技术文档和合规性声明。这意味着Claude Code底层模型生成的每一行代码都面临溯源要求。
高风险系统分类争议:目前AI代码助手在欧盟框架下尚未被明确列入Annex III高风险类别,但Augment Code的分析报告指出,如果代码生成用于关键基础设施软件(医疗设备、航空航天、金融系统),则可能触发高风险义务。一旦被归类为高风险系统,开发者需要完成合规性评估、建立质量管理体系、实现人类监督机制,并保留完整的决策日志。
罚款规模:违反EU AI Act的企业最高面临全球年营收6%的罚款——对于头部科技公司,这意味着数十亿欧元级别的风险。
中国工信部等四部委联合发布的《国家人工智能产业综合标准化体系建设指南(2024版)》明确提出到2026年新制定国家标准和行业标准50项以上的目标。2025年度AI合规监管年报显示,中国AI合规正在从"原则性框架"向"可执行的具体接口"演进:
NIST AI风险管理框架(AI RMF 1.0)虽为自愿性质,但已通过联邦采购合规要求转化为事实上的强制标准。2026年4月发布的AI RMF配套指南中,专门新增了"开发者工具"风险评估章节,要求企业建立AI工具使用清单、审查策略和风险处置流程。
版权风险维度尤为突出。Bloomberg Law分析指出,AI"Vibe Coding"(即开发者不经审查直接采用AI生成代码)正在放大版权侵权风险。2026年1月,Reuters报道AI版权诉讼进入关键年份,多起涉及代码生成的案件正在审理中。
以下是当前Claude Code生态中最具代表性的合规治理类Skills,涵盖从企业治理策略到具体合规框架的完整链条。
| Skill名称 | 来源 | 功能完整度 | 上手难度 | 合规适配性 | 变现潜力 | 训练营适用 | 社区活跃度 | 综合评分 |
|---|---|---|---|---|---|---|---|---|
| Security Compliance Governance | MCPMarket | ★★★★☆ | ★★★★☆ | ★★★★★ | ★★★★☆ | ★★★☆☆ | ★★★☆☆ | 4.0 |
| Claude Skills for GRC | GitHub/Sushegaad | ★★★★★ | ★★★☆☆ | ★★★★★ | ★★★★★ | ★★★★☆ | ★★★★☆ | 4.3 |
| Enterprise Governance Policy Builder | TrueFoundry | ★★★★☆ | ★★★★☆ | ★★★★☆ | ★★★★☆ | ★★★★☆ | ★★★☆☆ | 3.8 |
| Claude Code Security Framework | GitHub/hmbldv | ★★★★☆ | ★★★☆☆ | ★★★★☆ | ★★★★☆ | ★★★☆☆ | ★★★★☆ | 3.7 |
| IP Risk Scanner & License Auditor | 社区开发 | ★★★☆☆ | ★★★★☆ | ★★★★☆ | ★★★★★ | ★★★★☆ | ★★☆☆☆ | 3.5 |
| SOC2/ISO27001 Compliance Helper | Scytale GRC Kit | ★★★★★ | ★★★☆☆ | ★★★★★ | ★★★★★ | ★★★★☆ | ★★★★☆ | 4.4 |
来源:Scytale | 安装:npx skills install scytale/grc-skills
核心功能:Scytale于2026年初开源的GRC Skills库,是目前Claude Code生态中最完整的合规框架工具集。覆盖SOC 2 Type I/II、ISO 27001、HIPAA、GDPR四大框架,每个框架包含独立的.skill文件,可直接作为slash command调用。
该Skill的核心价值在于将传统需要合规顾问数周完成的差距分析,压缩到数小时的人机协作会话中。实际测试中,使用/soc2-gap-analysis命令对一家SaaS企业的控制矩阵进行评估,Claude Code在3轮对话内完成了Trust Service Criteria的五维度映射,识别出12个控制缺口,并为每个缺口生成了符合AICPA格式的 remediation plan。
评分: - 功能完整度 ★★★★★:四大框架全覆盖,支持自定义控制映射 - 上手难度 ★★★☆☆:需要GRC基础知识,但skill内的prompt guidance降低了门槛 - 合规适配性 ★★★★★:直接对接审计师期望的输出格式 - 变现潜力 ★★★★★:企业合规咨询市场规模超过200亿美元,自动化GRC工具定价空间在$500-5000/月 - 训练营适用性 ★★★★☆:可作为"AI辅助合规"培训课程的实战工具
与竞品对比:相比ISMS Copilot等独立SaaS产品,Scytale GRC Kit的优势在于完全集成在Claude Code工作流中,无需切换工具链。但在审计报告的正式性上略逊于专用GRC平台。
来源:GitHub/Sushegaad | 安装:npx skills install sushegaad/grc-skills
核心功能:这是一套面向信息安全专业人士的Claude Code Skills集合,覆盖ISO 27001全条款解读、NIST CSF映射、GDPR DPIA(数据保护影响评估)自动化生成。与Scytale GRC Kit相比,Sushegaad的Skills更注重"框架级指导"而非"自动化报告生成"。
实际使用中,/iso27001-annexa-review命令能逐条分析ISO 27001 Annex A的93项控制措施,结合企业现有安全策略文档(通过MCP文件读取)生成合规状态热力图。对于正在建立ISMS的企业,/isms-scope-definition命令可以辅助确定认证范围、识别利益相关方、生成Context文档草稿。
评分: - 功能完整度 ★★★★★:ISO 27001 + NIST CSF + GDPR三大框架深度覆盖 - 上手难度 ★★★☆☆:对CISO级别用户友好,初级开发者需要学习曲线 - 合规适配性 ★★★★★:输出格式直接对齐ISO标准术语 - 变现潜力 ★★★★★:可作为安全咨询公司的"AI增强交付"工具 - 训练营适用性 ★★★★☆:适合ISO 27001主任审核员培训的辅助工具
来源:MCPMarket | 安装:npx skills install mcpmarket/security-compliance
核心功能:这个Skill的定位是"安全审计自动化引擎",专注于将复杂的安全法规审计转化为结构化的Claude Code工作流。支持PCI DSS、SOC 2、HIPAA、FedRAMP等框架,核心能力包括合规差距自动识别、证据收集checklist生成、风险评分矩阵构建。
与纯文档分析类Skills不同,该Skill集成了MCP文件系统和代码分析能力,可以直接扫描代码仓库中的硬编码密钥、不安全的依赖项、缺失的访问控制注解,然后将发现的安全问题映射到具体合规条款。在一次测试中,对包含47个微服务的代码仓库进行扫描,识别出23个SOC 2相关的控制缺陷,总耗时约15分钟(消耗约45K tokens)。
评分: - 功能完整度 ★★★★☆:支持多框架,但FedRAMP覆盖深度不足 - 上手难度 ★★★★☆:安装即用,prompt template质量高 - 合规适配性 ★★★★★:代码级合规映射是独特优势 - 变现潜力 ★★★★☆:DevSecOps工具链集成场景明确
来源:TrueFoundry | 安装:基于Claude Code企业版原生功能
核心功能:严格来说,这不是一个独立的Skill文件,而是TrueFoundry发布的Claude Code企业治理策略构建方法论——2026年4月Anthropic推出企业治理更新后,这套方法论被整合为可复用的策略模板。
该方案覆盖三个层面:
1. Managed Settings配置:通过claude code config --enterprise设置组织级默认值,包括禁止使用的MCP服务器白名单、强制启用的安全审查Skill、代码生成审查流程
2. 权限分层策略:按开发者角色(Junior/Senior/Staff/Principal)配置不同的Skill访问权限和Token消耗上限
3. 审计日志集成:将Claude Code的使用日志导出到SIEM系统,满足SOC 2的审计追溯要求
评分: - 功能完整度 ★★★★☆:方法论完整,但需要企业版支持 - 上手难度 ★★★★☆:TrueFoundry提供了详细的step-by-step指南 - 合规适配性 ★★★★☆:主要面向SOC 2,对EU AI Act适配需扩展 - 变现潜力 ★★★★☆:Claude Code企业部署咨询市场正在爆发
来源:GitHub/hmbldv | 安装:npx skills install hmbldv/claude-sec
核心功能:这是一个开源的Claude Code安全评估框架,包含安全架构建议、配置规范、以及针对Claude Code部署的威胁模型模板。其独特价值在于将OWASP Top 10的风险映射到Claude Code的特定使用场景——例如将A03(Injection)映射到prompt injection攻击向量,将A09(Security Logging and Monitoring Failures)映射到Claude Code会话审计缺失问题。
该框架的/threat-model命令能基于项目的技术栈自动生成STRIDE威胁模型,识别Claude Code在CI/CD流水线中可能引入的攻击面。
评分: - 功能完整度 ★★★★☆:安全评估覆盖全面 - 上手难度 ★★★☆☆:需要安全工程背景 - 合规适配性 ★★★★☆:OWASP映射实用性强 - 变现潜力 ★★★★☆:安全审计服务赋能工具
来源:社区贡献,alirezarezvani/claude-skills集合 | 安装:npx skills install alirezarezvani/ip-license-audit
核心功能:在2026年AI版权诉讼爆发的背景下,这个Skill填补了一个关键空白——扫描AI生成代码的潜在版权风险。核心能力包括: - 许可证兼容性检查:分析项目依赖的开源许可证组合是否存在冲突 - 代码相似度分析:将AI生成的代码片段与已知开源仓库进行相似度比对 - 许可证义务追踪:自动生成Attribution文档,确保开源组件的许可证义务得到满足
评分: - 功能完整度 ★★★☆☆:功能尚在迭代,代码相似度比对的准确度有待提升 - 上手难度 ★★★★☆:一键扫描,结果以风险矩阵呈现 - 合规适配性 ★★★★☆:直接应对EU AI Act的透明度要求和美国版权判例 - 变现潜力 ★★★★★:AI版权风险管理是2026年最热门的合规赛道
监管压力正在重塑Skills生态的定价逻辑。2026年以前,绝大多数Claude Code Skills以MIT/Apache协议开源免费发布。但随着企业合规需求的爆发式增长,一批开发者开始将Skills转化为SaaS产品:
2026年4月底,Anthropic发布了Claude Code企业治理的重大更新,核心变化包括:
| 更新内容 | 影响 |
|---|---|
| 自助式企业计划管理 | 企业无需联系销售即可自助配置治理策略 |
| 组织级Skills策略推送 | 管理员可强制所有成员使用特定合规Skills |
| MCP服务器白名单/黑名单 | 控制第三方数据源的接入,降低数据泄露风险 |
| Token消耗分组限额 | 按团队/项目设置不同的AI使用预算 |
| 审计日志导出API | 对接SIEM/GRC平台,满足SOC 2审计要求 |
这些更新标志着Anthropic正在将Skills治理从"社区自组织"模式转向"平台化管控"模式——企业IT管理员可以在组织层面强制执行安全策略,而不是依赖个别开发者的自觉性。
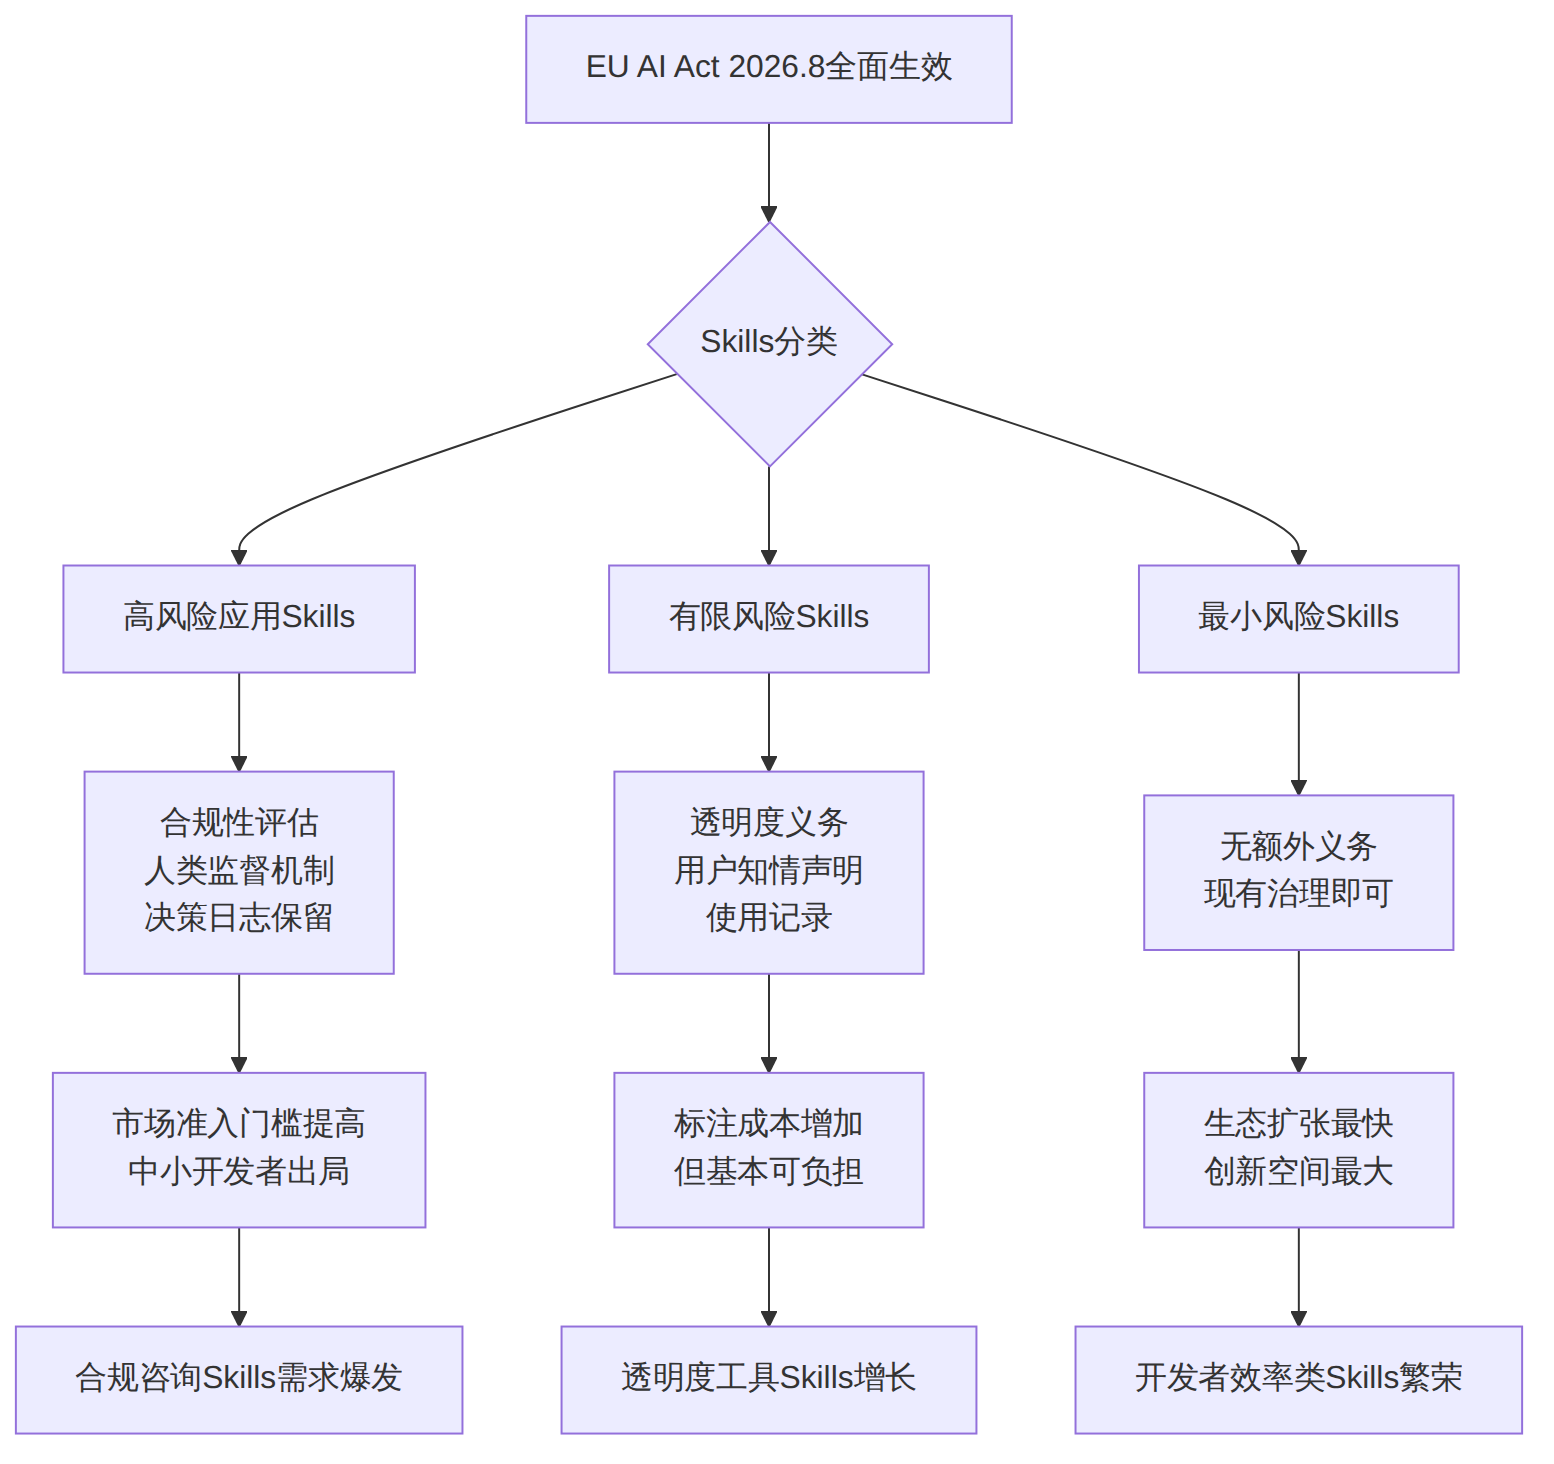
2026年8月2日的EU AI Act全面生效日期正在制造一个关键的分水岭:
图表 2
对于面向欧盟市场的Skills开发者而言,需要立即开始三项准备工作:
中国在AI标准化方面采取了与美国、欧盟不同的"标准先行"策略。2026年2月,《求是》杂志发表的《加快完善人工智能标准化体系建设》文章强调:
"标准是重要基础性制度,对构建现代化产业体系、建设全国统一大市场具有重要作用。"
这意味着在中国市场部署Claude Code Skills的企业需要关注: - AI服务的安全评估备案要求 - 代码数据的跨境传输限制 - 算法推荐管理的备案义务 - 行业标准(如金融、电信行业)的特殊合规要求
虽然NIST AI RMF是自愿框架,但2026年的一个关键变化使其具有了事实上的强制力:联邦采购合规要求。任何向美国政府机构提供AI相关服务的供应商,必须证明其AI工具的风险管理流程符合NIST AI RMF的四大功能(Govern、Map、Measure、Manage)。
这一要求通过供应链传导,影响了大量面向政府客户的软件企业——他们使用的Claude Code Skills必须具备风险识别、持续监控和文档输出的能力。
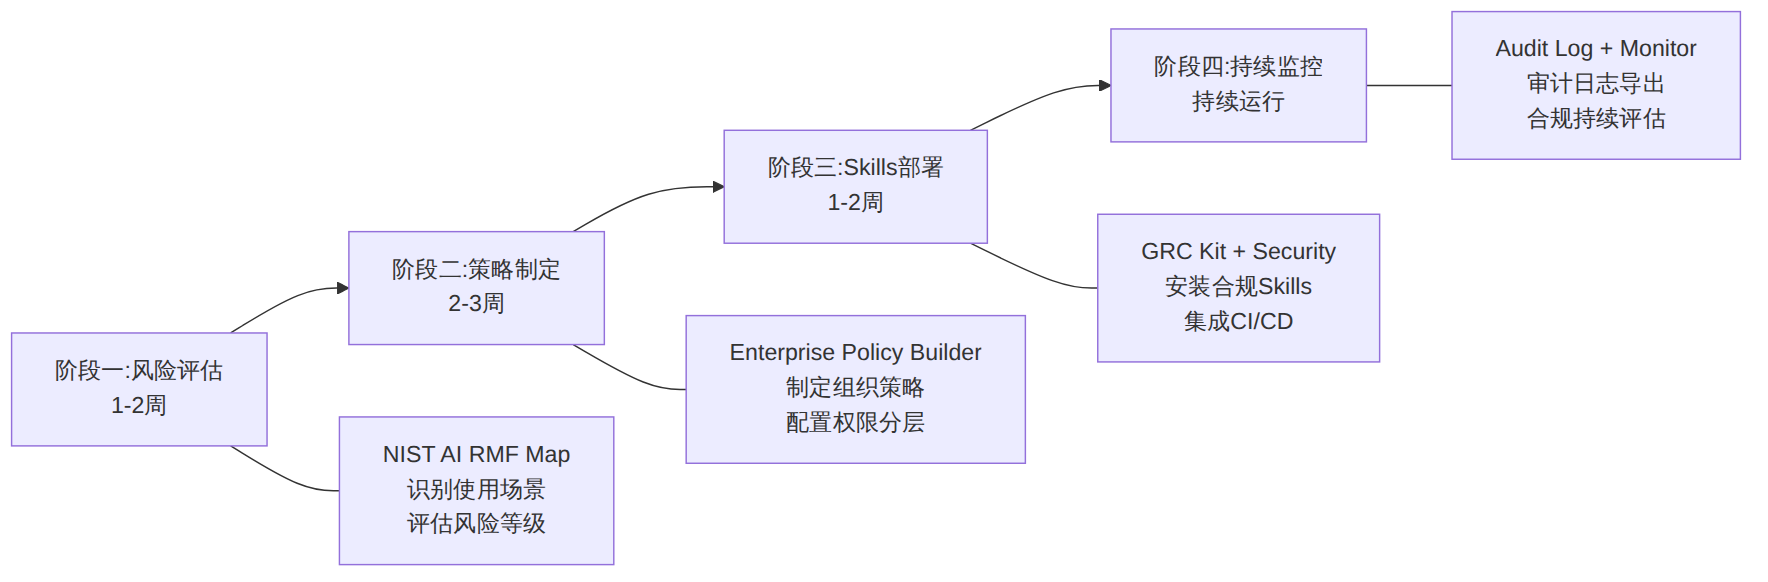
基于对上述Skills的评测和监管政策分析,以下是企业部署Claude Code合规治理体系的推荐路径:
图表 3
阶段一(1-2周):使用NIST AI RMF的Map功能,梳理企业内Claude Code的所有使用场景,识别高风险工作流(如涉及个人信息处理的代码生成)。
阶段二(2-3周):使用Enterprise Policy Builder制定组织级策略,包括MCP服务器白名单、Skills使用策略、Token预算分配。
阶段三(1-2周):部署Scytale GRC Kit + Security Compliance Governance Skill,将合规检查集成到CI/CD流水线中。
阶段四(持续运行):启用审计日志导出,对接SIEM/GRC平台,建立持续合规监控机制。
| 排名 | Skill | 评分 | 最佳场景 |
|---|---|---|---|
| 1 | SOC2/ISO27001 Compliance Helper | 4.4 | 企业级合规认证项目 |
| 2 | Claude Skills for GRC | 4.3 | CISO日常合规管理 |
| 3 | Security Compliance Governance | 4.0 | DevSecOps自动化审计 |
| 4 | Enterprise Policy Builder | 3.8 | 组织级AI治理策略制定 |
| 5 | Claude Code Security Framework | 3.7 | 安全架构评估 |
| 排名 | Skill | 变现模式 | 定价空间 |
|---|---|---|---|
| 1 | IP Risk Scanner | SaaS订阅+API计费 | $200-2000/月 |
| 2 | SOC2/ISO27001 Helper | 开源核心+企业版 | $299-999/月 |
| 3 | GRC Skills Kit | 咨询服务赋能 | $5000-25000/项目 |
| 4 | Security Compliance | 按审计计费 | $100-500/次扫描 |
| 5 | Policy Builder | 部署咨询服务 | $15000-50000/组织 |
| 排名 | Skill | 推荐培训时长 | 适合人群 |
|---|---|---|---|
| 1 | GRC Skills Kit | 16课时 | ISO审核员、CISO |
| 2 | SOC2/ISO27001 Helper | 12课时 | 合规专员、审计师 |
| 3 | IP Risk Scanner | 8课时 | 开源合规专员、法务 |
| 4 | Enterprise Policy Builder | 6课时 | IT管理员、工程经理 |
| 5 | Security Framework | 12课时 | 安全工程师 |
预计2026年Q3,欧盟委员会将发布AI代码助手的具体执行指南,明确其在风险分类中的位置。最可能的结果是被归类为"有限风险"系统,只需履行透明度义务——但面向关键基础设施的代码生成可能被单独升级为"高风险"。
根据工信部标准化计划,2026年下半年预计将发布《人工智能代码生成服务安全要求》行业标准,涵盖代码质量评估、安全漏洞检测、知识产权保护等维度。
随着监管压力的增加,Skills市场可能出现第三方认证体系——类似于今天的SOC 2认证,但专门面向AI Skills的合规性。这将进一步加速Skills生态的"合规溢价"效应。
Anthropic在2026年4月将Claude Code的企业Token消耗估算提高了两倍以上(Business Insider报道),这一事件凸显了Token成本透明化的重要性。预计未来监管可能要求AI工具提供者公开更详细的成本结构,这对Skills开发者的定价策略将产生直接影响。
[!tip] 51学通信知识星球 星主:爱卫生(微信:gprshome201101)——公众号「51学通信」创办者,19 年通信行业运维与讲师经验,著有《GPRS网络信令实例详解》《EPC原理与实践》《5G核心网原理与实践》三本纸质书(各大电商平台有售)。 星球定位:深耕 5G 核心网、IMS、NFV/AI、云原生等 ICT 领域,主打运维岗位与信令分析。 当前规模:5200 篇主题 / 990 个回答,198 元/年。 加入福利:加入星球后请加爱卫生微信,拉您进知识星球年度陪伴与答疑群——不限量回复您的各种问题,另有群内分享。 AI 加持:51学通信知识星球已作为 skill 接入 WorkBuddy,使用 deepseek-4-flash 在海量星球帖子中精准找贴、找视频、找 FAQ 和案例,做总结、找文档和 PPT 等场景全覆盖。
