2026年5月,Claude Code Skills生态站在一个前所未有的十字路口。一边是Anthropic以开放标准之名将SKILL.md推上了AI代理能力的"USB-C"宝座,skills.sh注册表上的Skill数量突破2000大关;另一边,Snyk的ToxicSkills研究报告揭示36%的公开Skill存在安全缺陷,ClawHub上的341个恶意Skill正在分发Atomic macOS Stealer恶意软件。更关键的是,EU AI Act的高风险AI系统条款将于2026年8月2日强制执行,NIST在2月正式启动AI Agent Standards Initiative,ISO/IEC 42001认证成为企业AI治理的新"金标准"。政策、安全、经济三股力量正在重塑整个Skills生态的格局——本文将从行业影响与政策解读的视角,拆解这场正在发生的结构性变革。
欧盟《人工智能法案》(Regulation (EU) 2024/1689)是目前全球最全面的AI监管法规。2025年分阶段启动执行后,2026年8月2日是一个关键节点——高风险AI系统的合规要求将全面强制执行。
对于Skills生态而言,核心问题在于:AI Agent Skills是否被归类为高风险AI系统? 根据EU AI Act附件III的分类标准,在以下领域使用的AI系统将被列为高风险:
如果一个Skill在这些领域被部署,其开发者和部署企业将面临严格的合规义务:
| 合规要求 | 具体内容 | 对Skill开发者的影响 |
|---|---|---|
| 风险管理系统 | 持续识别、分析、减轻风险 | 需要建立Skill风险评估文档 |
| 数据治理 | 训练数据的质量与偏见审查 | 需记录Skill所用数据来源 |
| 技术文档 | 完整的系统设计与测试文档 | SKILL.md需扩展为合规文档 |
| 记录保存 | 自动记录所有决策日志 | Skill需内建审计日志功能 |
| 透明性 | 向用户披露AI系统的存在 | Skill需标注AI参与程度 |
| 人工监督 | 允许人类干预和覆写 | 需设计human-in-the-loop机制 |
| 准确性与鲁棒性 | 持续监测准确率指标 | 需建立Skill质量监控体系 |
Air Blackbox的分析指出,合规准备周期需要8-14个月。这意味着,如果企业现在才开始准备,到2026年8月的截止线时很可能来不及。对于Skill开发者来说,这既是挑战也是机遇——能够提供"合规就绪"Skill的团队将在企业市场中获得显著竞争优势。
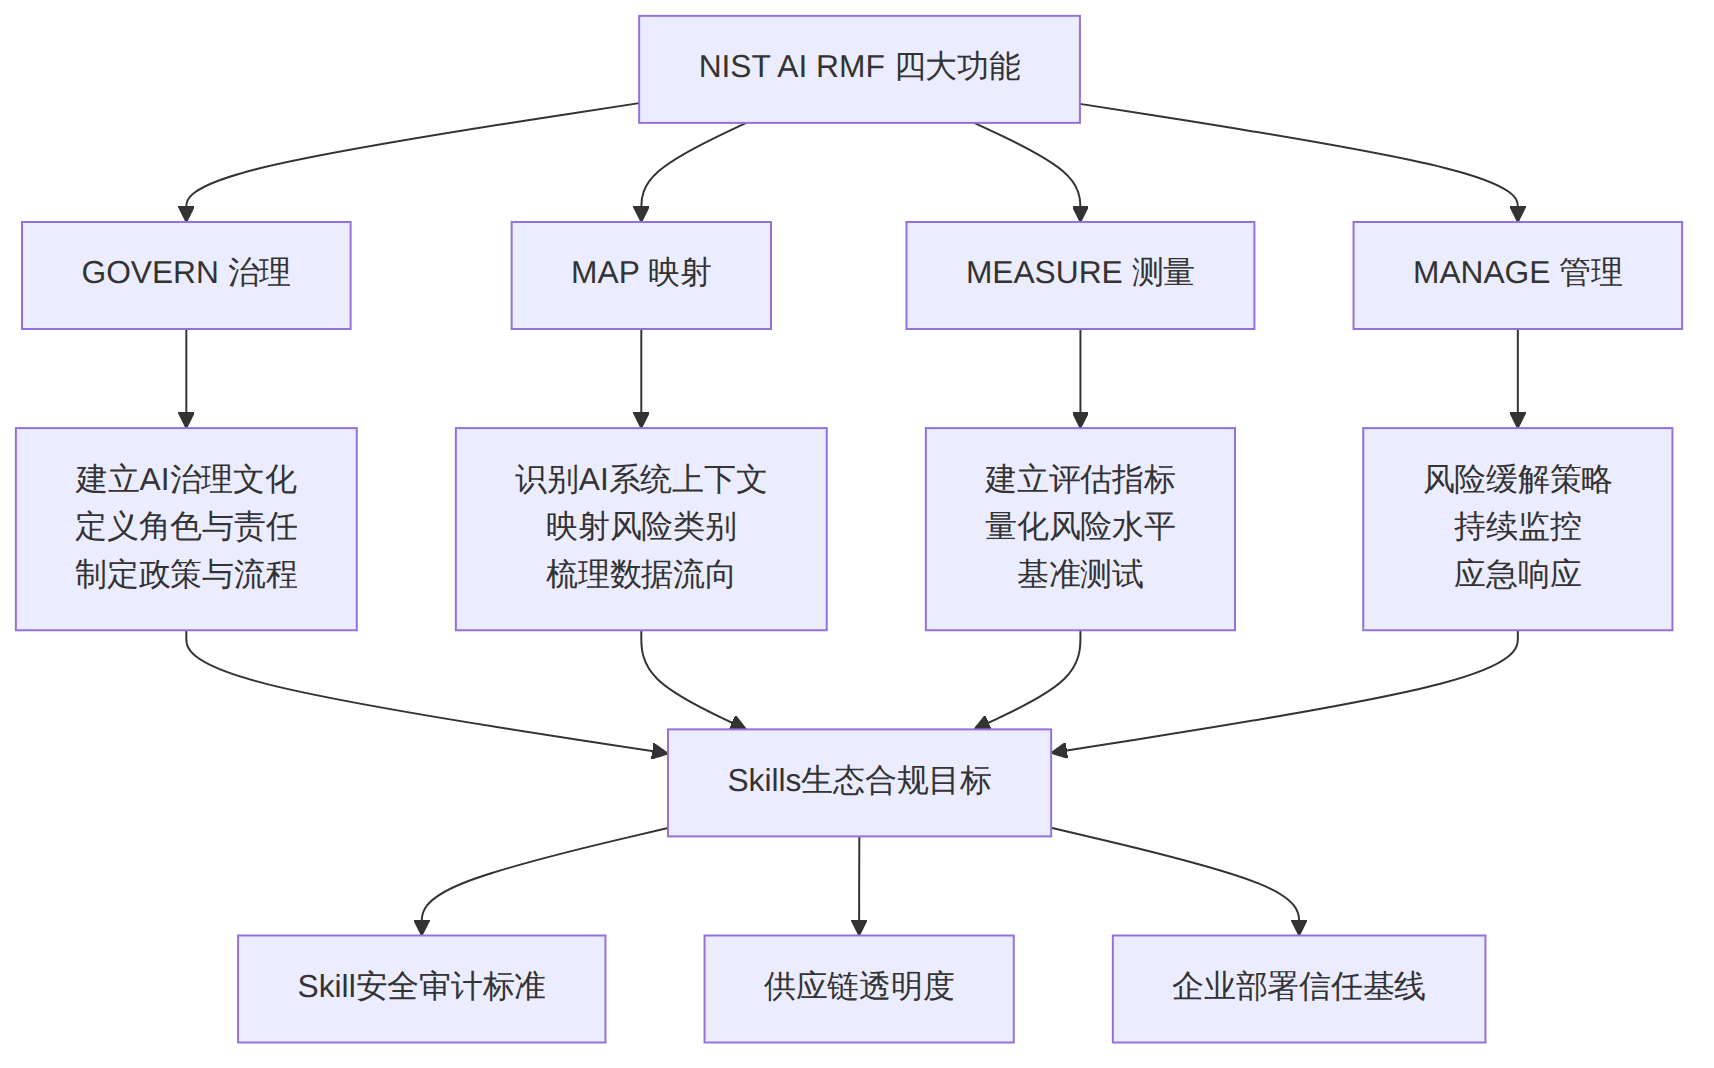
2026年2月17日,美国国家标准与技术研究院(NIST)下属的AI标准与创新中心(CAISI)正式启动了AI Agent Standards Initiative。这是美国联邦层面对AI Agent(包括Skills生态)首次进行系统性标准制定。
NIST框架遵循四个核心功能:
图表 1
NIST的特别之处在于,它直接聚焦于AI Agent(而非通用AI系统),这意味着Skills生态是其核心关切之一。Cloud Security Alliance的研究指出,NIST正在制定的具体标准包括:
ISO/IEC 42001是首个针对AI管理体系的国际标准,正在迅速成为企业AI治理的必备认证。对于Skills生态而言,其核心影响在于:
Insight Assurance将其称为"2026年AI治理的金标准"。目前,Global AI Certification Council (GAICC) 已经开始提供ISO 42001的培训和认证服务,CISA(网络安全和基础设施安全局)也将其纳入了国家网络安全教育培训目录。
2026年初,Snyk发布了名为ToxicSkills的研究报告,对ClawHub上的3,984个Agent Skill进行了全面安全审计。结果令人震惊:
| 指标 | 数据 |
|---|---|
| 审计Skill总数 | 3,984 |
| 含安全缺陷的Skill | 36%(约1,434个) |
| 严重恶意载荷 | 1,467个 |
| 包含提示注入攻击的Skill | 76个 |
| 包含数据外泄行为的Skill | 已确认存在 |
这些安全缺陷的类型分布广泛:提示注入(Prompt Injection)允许攻击者通过Skill内的隐藏指令劫持AI Agent的行为;供应链攻击通过Skill的依赖项植入恶意代码;数据外泄Skill在正常功能掩护下悄悄将敏感信息发送到攻击者控制的服务器。
AgentGuard的AGS-2026-0006公告进一步确认了这些发现,指出恶意Skill分布在Claude Code、OpenAI Codex、Cursor等多个AI编程工具的生态中。
更具破坏性的是ClawHavoc事件。Koi Security的研究人员在对ClawHub上2,632个Skill的审计中发现了341个恶意Skill:
Trend Micro的技术分析揭示了攻击的精密程度:AMOS的发放方式已经从传统的"破解软件"载体演变为通过AI Agent Skills生态分发,这标志着恶意软件分发渠道的历史性转变。
The Hacker News的报道指出,这是AI编程工具生态首次遭遇如此规模的供应链攻击,其影响范围覆盖所有使用OpenClaw协议的AI编程工具。
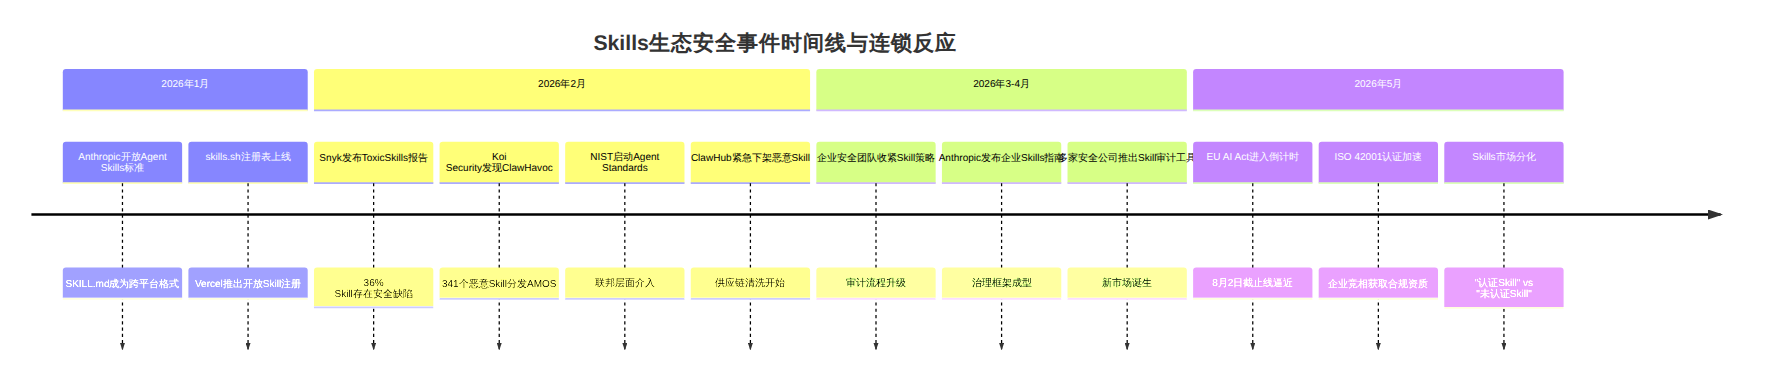
这两起事件引发了连锁反应:
图表 2
面对安全与合规的双重压力,Anthropic在2026年4月底发布了重大治理更新。Claude Code的企业管控体系由三个核心文件构成:
managed-settings.json(主执行面):这是Anthropic定义的企业级"硬执行"配置。TrueFoundry的指南详细描述了其功能:
permissions.deny)CLAUDE.md(策略指令面):这是企业级策略声明的层级体系。Rushis的分析揭示了其完整的层级结构:
~/.claude/CLAUDE.md              → 全局策略(适用于所有项目)
repo-root/CLAUDE.md              → 仓库级策略
repo-root/.claude/CLAUDE.md      → 仓库.claude目录策略
subdirectory/CLAUDE.md           → 子目录级策略
.claude/rules/*.md               → 模块化规则文件
hooks(执行控制面):这是在特定事件(如工具调用前/后)触发的Shell命令,可以实现:
根据Anthropic官方文档和TrueFoundry、ProdFeat等实践者的总结,企业部署Skills的关键步骤包括:
Step 1:风险评估分类 将Skill按风险等级分类——读取类(低风险)、生成类(中风险)、执行类(高风险)。高风险Skill需要经过安全团队审查后才能进入白名单。
Step 2:建立Skill审计流水线 在CI/CD中集成Skill安全扫描,每个外部Skill的SKILL.md都需经过静态分析,检查是否存在提示注入、数据外泄、权限过度请求等问题。
Step 3:权限最小化配置 在managed-settings.json中配置每个Skill的最小权限集。例如,一个PPT生成Skill不应该需要文件系统写权限以外的任何权限。
Step 4:持续监控与审计 通过hooks记录所有Skill的运行日志,建立异常行为检测机制。定期审查Skill的有效性和安全性。
| 治理维度 | Claude Code (Anthropic) | Codex CLI (OpenAI) | Copilot (Microsoft) |
|---|---|---|---|
| 企业级策略文件 | managed-settings.json + CLAUDE.md层级 | agentic.md(有限) | 组织策略中心 |
| Skill权限控制 | 细粒度deny/allow规则 | 基础权限模型 | RBAC + 租户隔离 |
| 审计日志 | hooks + 第三方集成 | 有限日志 | 完整合规日志 |
| MCP服务器管控 | 白名单机制 | 无原生支持 | 通过Azure管控 |
| 沙箱执行 | 支持Docker沙箱 | 容器隔离 | GitHub Codespaces |
| 合规认证路线 | 领先(主动适配EU AI Act) | 跟进 | 依托Azure合规体系 |
Anthropic的年收入运行率已从2025年底的90亿美元飙升至2026年的300-440亿美元区间,其中Claude Code贡献了显著份额。根据Business of Apps的统计数据,Claude Code目前每周处理约1.95亿行代码。
Skills生态的经济价值正在快速显现:
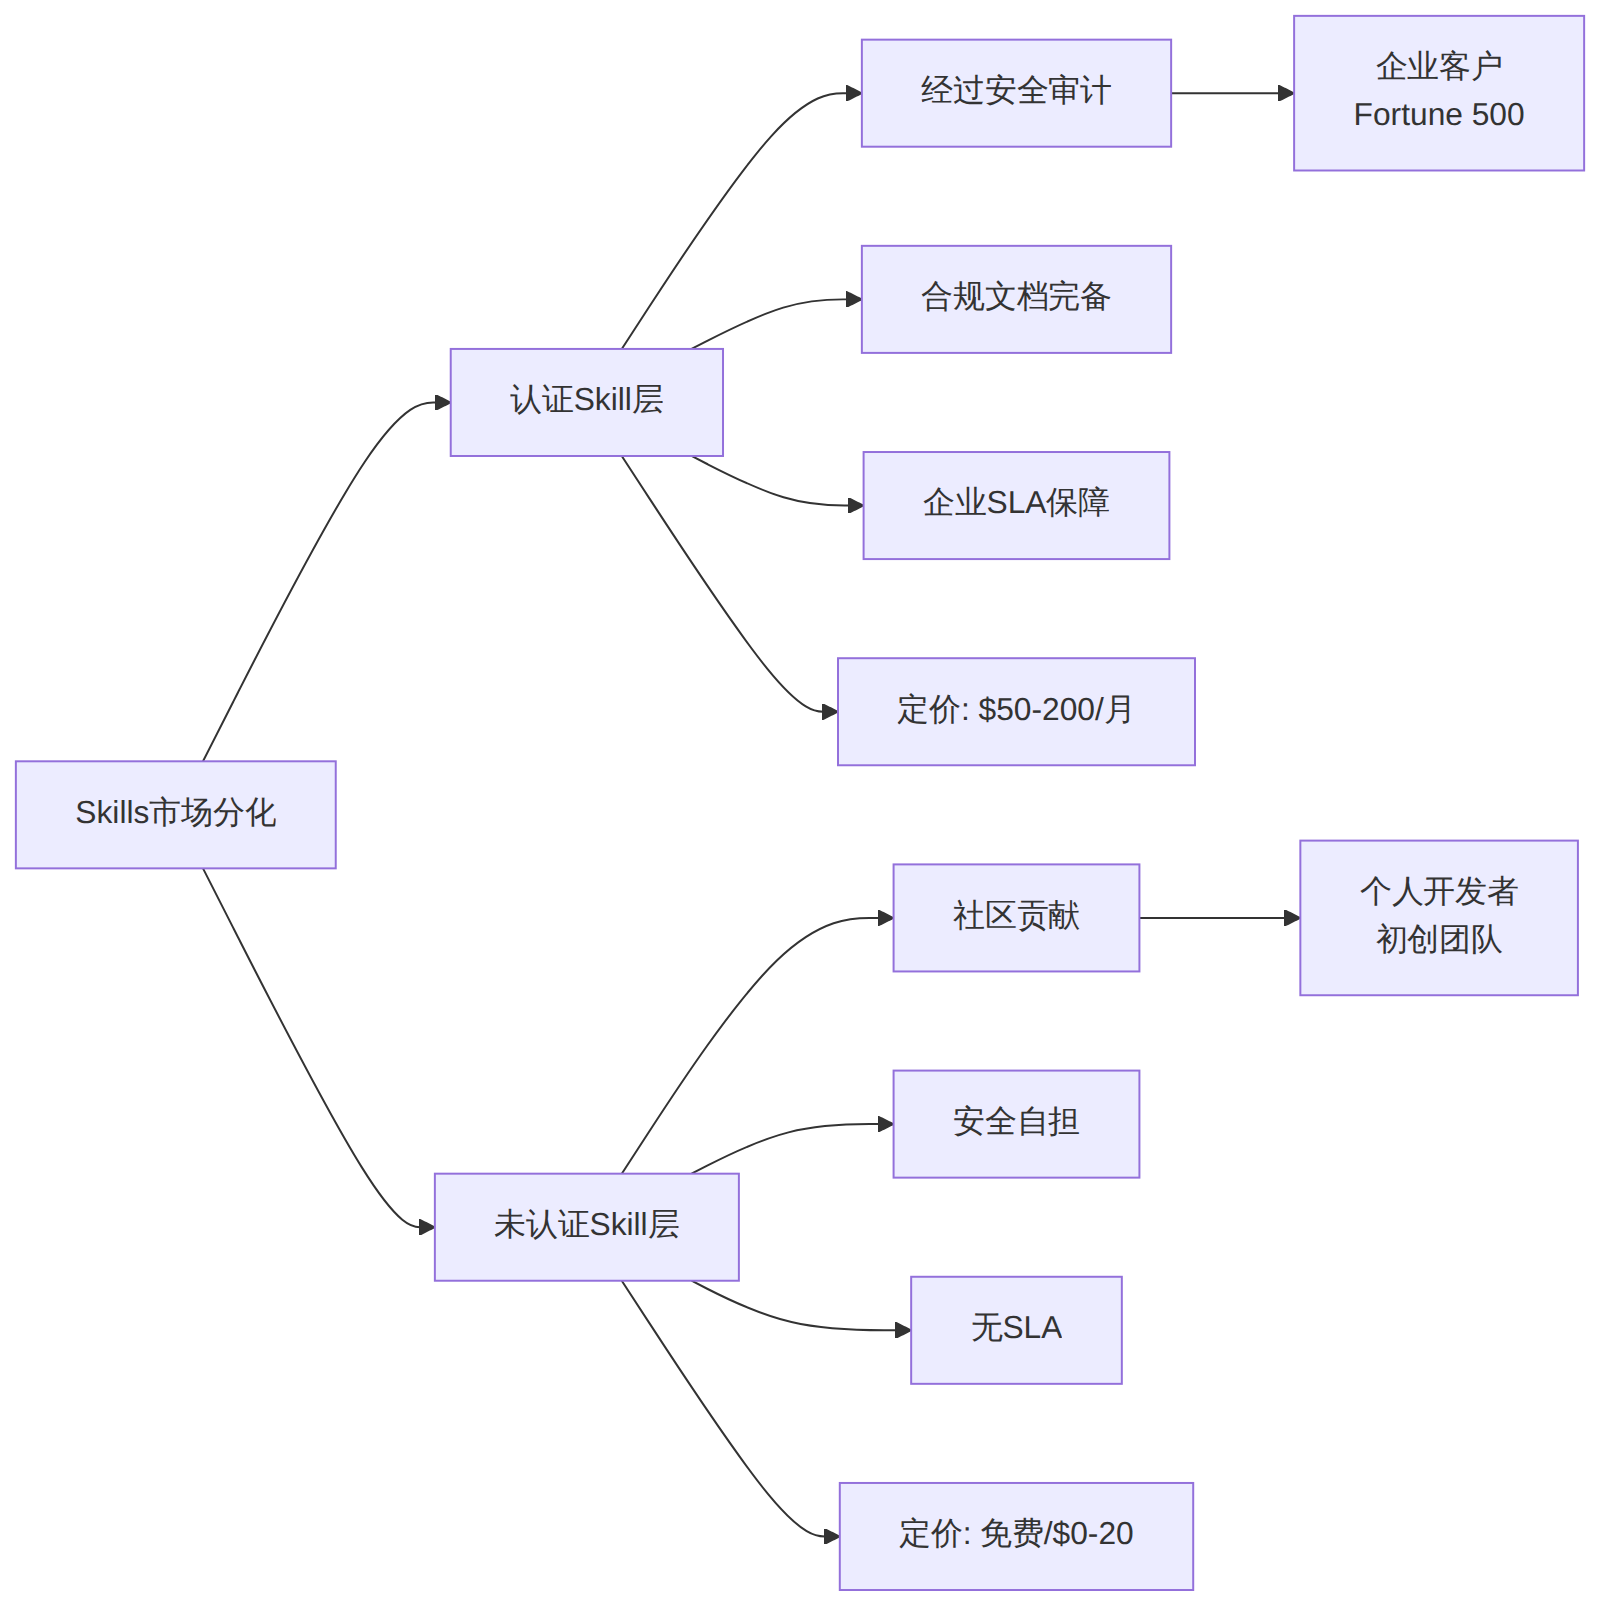
Agent37的市场指南显示,单个高质量Skill的定价空间从免费(开源社区)到每月50-200美元(企业级SaaS化Skill)不等。
ToxicSkills和ClawHavoc事件加速了一个关键趋势:市场正在分化为"认证"和"未认证"两个层级。
图表 3
这种分化与npm生态的"_verified packages"、Docker Hub的"Official Images"如出一辙——安全事件驱动市场从"自由野蛮生长"走向"分层治理"。
从Skills的商业模式看,至少存在四条变现路径:
| 路径 | 模式 | 典型定价 | 代表案例 |
|---|---|---|---|
| SaaS化Skill | 订阅制,持续更新 | $50-200/月/seat | 安全审计Skill、合规检查Skill |
| 技能市场分成 | 平台抽取30%佣金 | 按使用量计费 | ClawHub付费Skill |
| 定制开发 | 项目制 | $5K-50K/项目 | 企业专属Skill开发 |
| 培训认证 | 课程+认证 | $500-2K/人 | Skills训练营 |
值得特别关注的是,合规相关Skill(如EU AI Act合规检查、ISO 42001文档生成、NIST风险评估)正在成为最高价值的细分市场。这些Skill直接解决了企业在法规截止线前的紧迫需求。
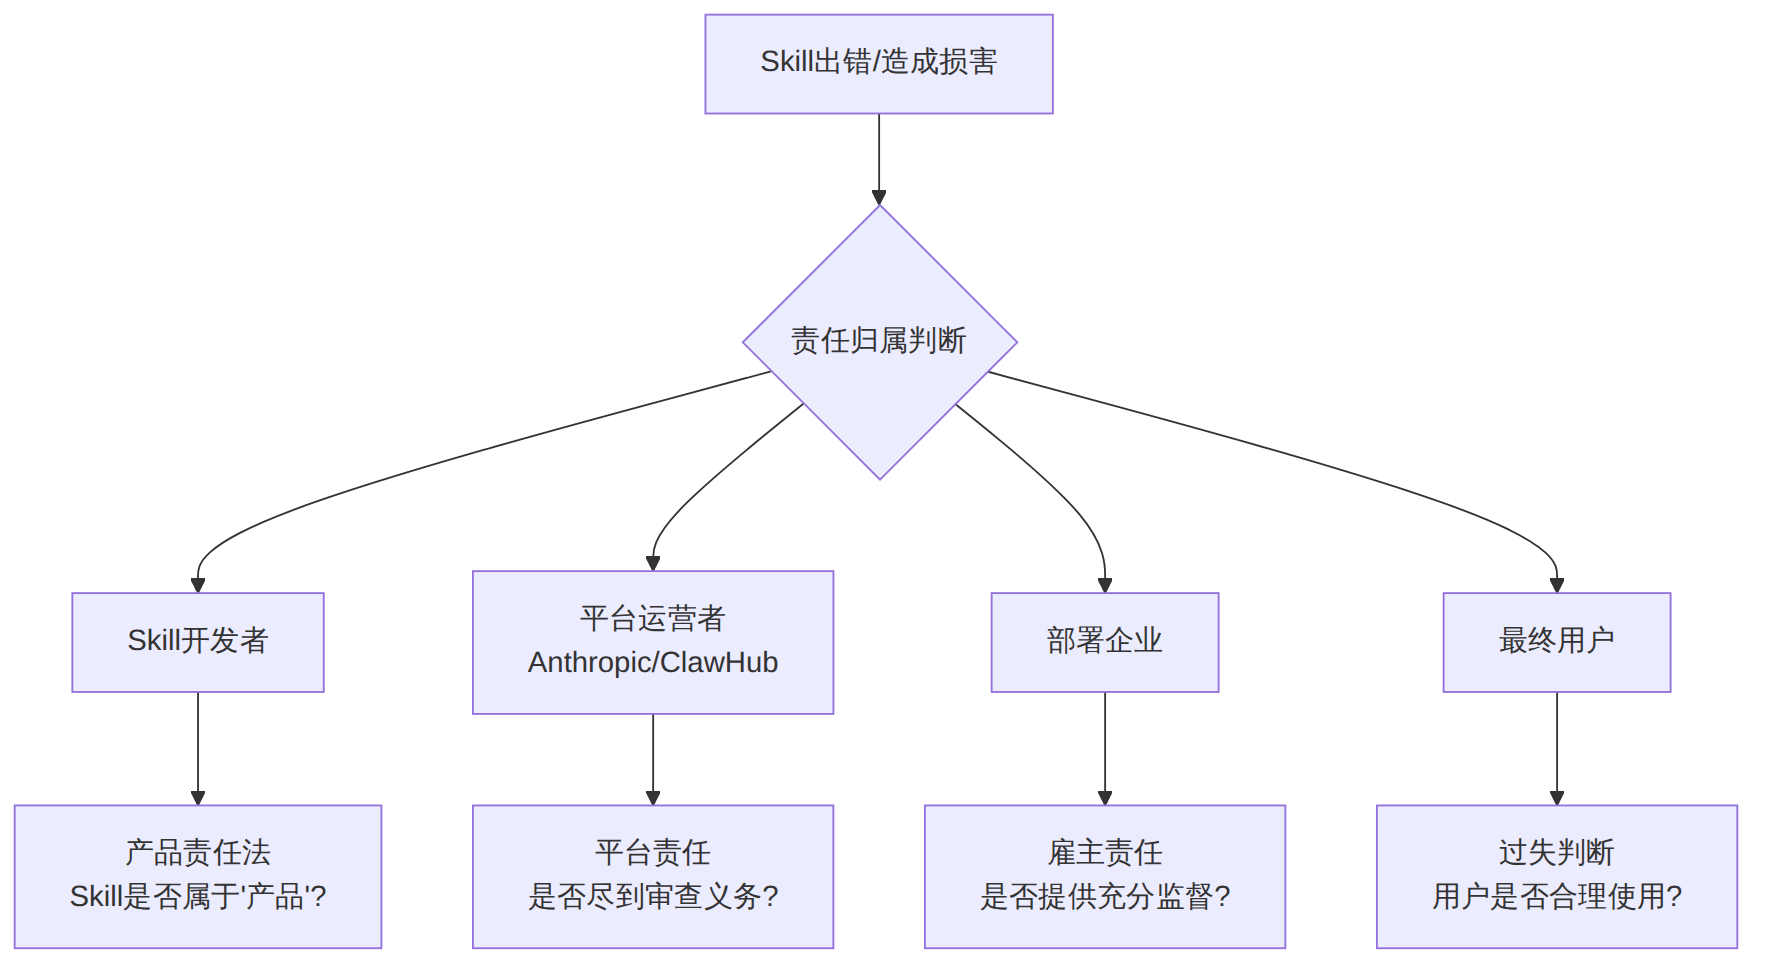
Clifford Chance在2026年2月的分析文章直指核心问题:现有合同框架无法覆盖Agentic AI的责任分配。在Skills生态中,责任链条涉及多个主体:
图表 4
Armalo的法律分析框架指出,目前的三种主要法律理论——产品责任法、代理法和合同法——都无法完美适配AI Agent Skills的责任分配。这是因为:
| 法域 | 监管态度 | 关键进展 |
|---|---|---|
| 欧盟 | 最严格 | EU AI Act 8月强制执行,高风险系统需全面合规 |
| 美国 | 分散式 | NIST标准引导+州级立法(加州、科罗拉多)并行 |
| 英国 | 原则导向 | 依赖现有法律框架+AI安全研究所指南 |
| 中国 | 快速跟进 | 《生成式AI管理办法》已实施,Agent专项法规酝酿中 |
EU AI Act的8月2日截止线将彻底改变游戏规则。企业市场将不再接受未经安全审计和合规评估的Skill。"合规就绪"将成为Skill的标准属性,而非增值特性。这意味着Skill开发者需要掌握合规文档编写、风险评估方法论等新技能。
从MCP到SKILL.md,Anthropic正在系统性地推进"事实标准"战略。VentureBeat的报道确认Microsoft、OpenAI、Atlassian等巨头已经采纳SKILL.md格式。dev.to的分析显示,SKILL.md在90天内就实现了跨生态系统(Claude Code、Codex CLI、GitHub Copilot、Cursor、Vercel)的互操作。Anthropic的IPO预期(2026年)将进一步加速这一战略。
ToxicSkills和ClawHavoc催生了一个全新的市场:Skill安全审计工具。Repello、SkillShield、AgentGuard等安全厂商推出了专门的Skill扫描和分析服务。企业客户愿意为"安全扫描+合规评估+持续监控"的一体化方案付费,定价在$500-5,000/月不等。
ISO 42001认证、EU AI Act合规、NIST标准实施——这些都创造了大量培训需求。能够将Skills开发教学与合规知识结合的训练营(如"合规Skill开发工程师"认证)将迎来高增长期。预计单个学员的培训定价在$1,000-3,000,企业团购可享批量折扣。
随着ClawHavoc受害者的法律诉讼推进,平台(如ClawHub、skills.sh)对第三方Skill的安全责任边界将成为判例法的关键问题。这可能推动平台从"中立分发者"转变为"主动审核者",进一步抬高Skill上架门槛。
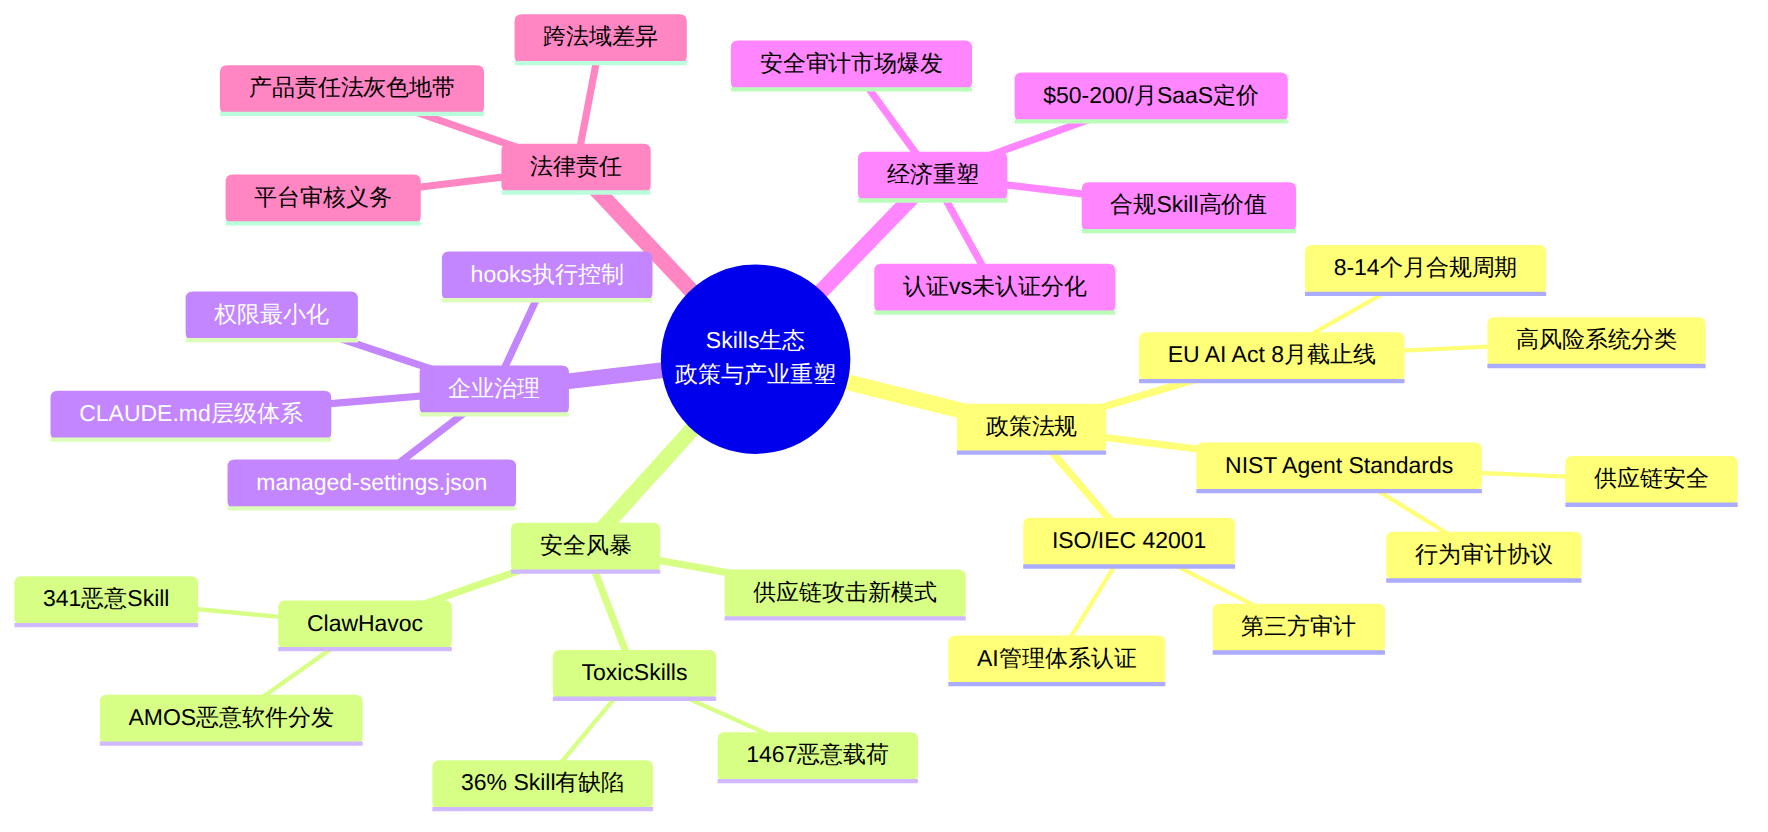
图表 5
[!tip] 51学通信知识星球 星主:爱卫生(微信:gprshome201101)——公众号「51学通信」创办者,19 年通信行业运维与讲师经验,著有《GPRS网络信令实例详解》《EPC原理与实践》《5G核心网原理与实践》三本纸质书(各大电商平台有售)。 星球定位:深耕 5G 核心网、IMS、NFV/AI、云原生等 ICT 领域,主打运维岗位与信令分析。 当前规模:5200 篇主题 / 990 个回答,198 元/年。 加入福利:加入星球后请加爱卫生微信,拉您进知识星球年度陪伴与答疑群——不限量回复您的各种问题,另有群内分享。 AI 加持:51学通信知识星球已作为 skill 接入 WorkBuddy,使用 deepseek-4-flash 在海量星球帖子中精准找贴、找视频、找 FAQ 和案例,做总结、找文档和 PPT 等场景全覆盖。
