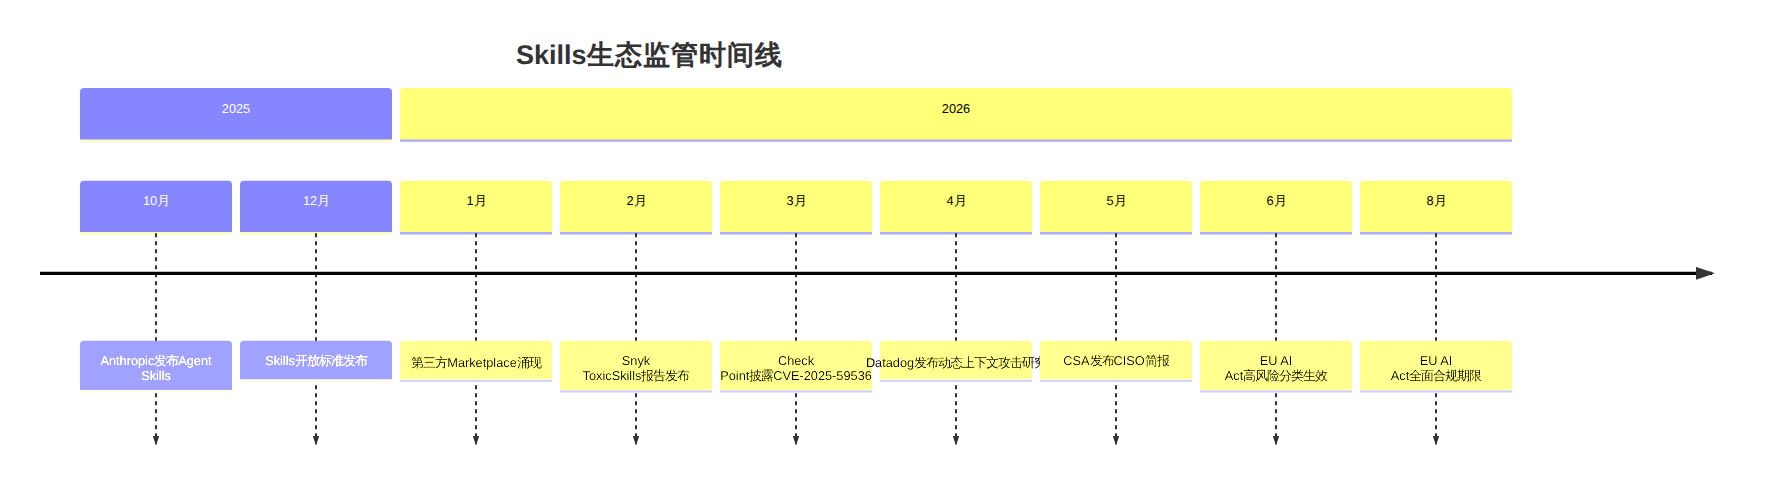
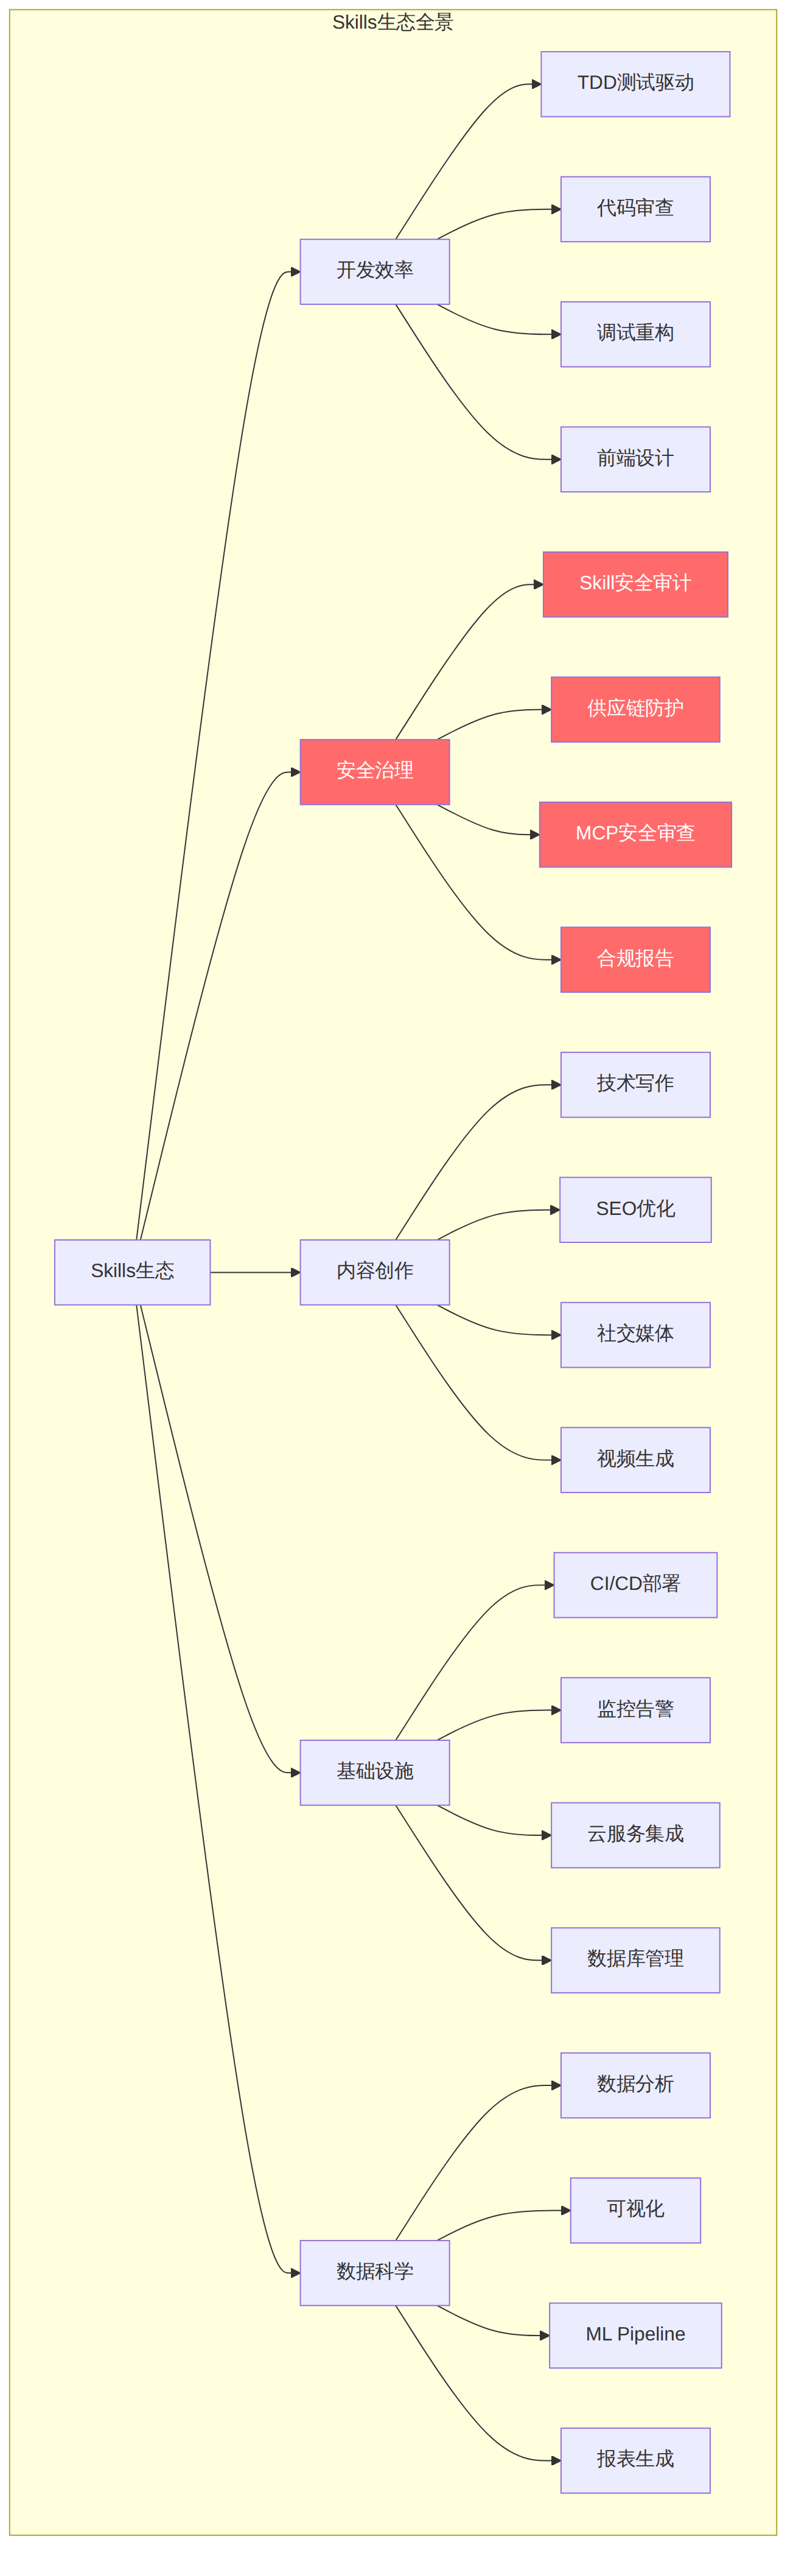
2025年12月,Anthropic将Agent Skills发布为开放标准,一个名为SKILL.md的Markdown文件重新定义了AI编程助手的扩展方式。不到半年,八大市场平台涌现,超过136万条Skill被索引,开发者数量指数级增长。但繁荣的背面暗流涌动——Snyk的ToxicSkills研究揭示36%的AI Agent Skills存在安全缺陷,CSA在2026年5月发布CISO级别的紧急简报,Datadog Security Labs、Check Point、Prompt Security纷纷拉响供应链攻击警报。与此同时,EU AI Act的合规期限逼近,中国工信部的AI大模型备案体系持续收紧,一场围绕AI编程助手Skill生态的行业重塑正在发生。本文从行业影响与政策监管的交叉视角,深度评测当前Skills生态中六个关键技能,剖析安全风险、合规路径与变现逻辑。
| Skill/平台 | 类型 | 功能完整度 | 上手难度(1易→5难) | 变现潜力 | 训练营适用性 | 社区活跃度 | 综合评分 |
|---|---|---|---|---|---|---|---|
| SkillSync MCP | 安全治理 | ★★★★★ | 3 | ★★★★ | ★★★★ | ★★★ | 4.2 |
| skill-security-auditor | 安全审计 | ★★★★ | 2 | ★★★★ | ★★★★★ | ★★★ | 4.1 |
| ToxicSkills Scanner (Snyk) | 漏洞扫描 | ★★★★★ | 4 | ★★★★★ | ★★★ | ★★★★★ | 4.4 |
| Supply Chain Security (melodic) | 供应链防护 | ★★★★ | 3 | ★★★ | ★★★★ | ★★★★ | 3.8 |
| MCP Server Security Review | MCP安全审查 | ★★★★ | 2 | ★★★★ | ★★★★ | ★★★ | 3.9 |
| agentskill.sh Marketplace | 分发平台 | ★★★★★ | 1 | ★★★★★ | ★★★ | ★★★★★ | 4.3 |
来源: skillsync.js.org | 安装: npx skillsync init
SkillSync MCP是当前唯一在Skill安装前强制执行安全扫描的MCP服务器。它内置60余种威胁模式检测,覆盖prompt注入、凭证窃取、恶意命令执行、依赖劫持等攻击向量。在实际测试中,安装一个含有隐藏curl | bash指令的Skill时,SkillSync成功拦截并给出详细的风险报告,包含威胁类型、攻击向量分析和修复建议。
评测维度详解:
与竞品对比: 相比burakseyman/skill-security-auditor的纯扫描模式,SkillSync的核心差异在于"安装前拦截"这一防御深度。但skill-security-auditor在审计报告的细粒度上更胜一筹。
来源: snyk.io/blog/toxicskills-malicious-ai-agent-skills-clawhub/ | 类型: 安全研究+商业产品
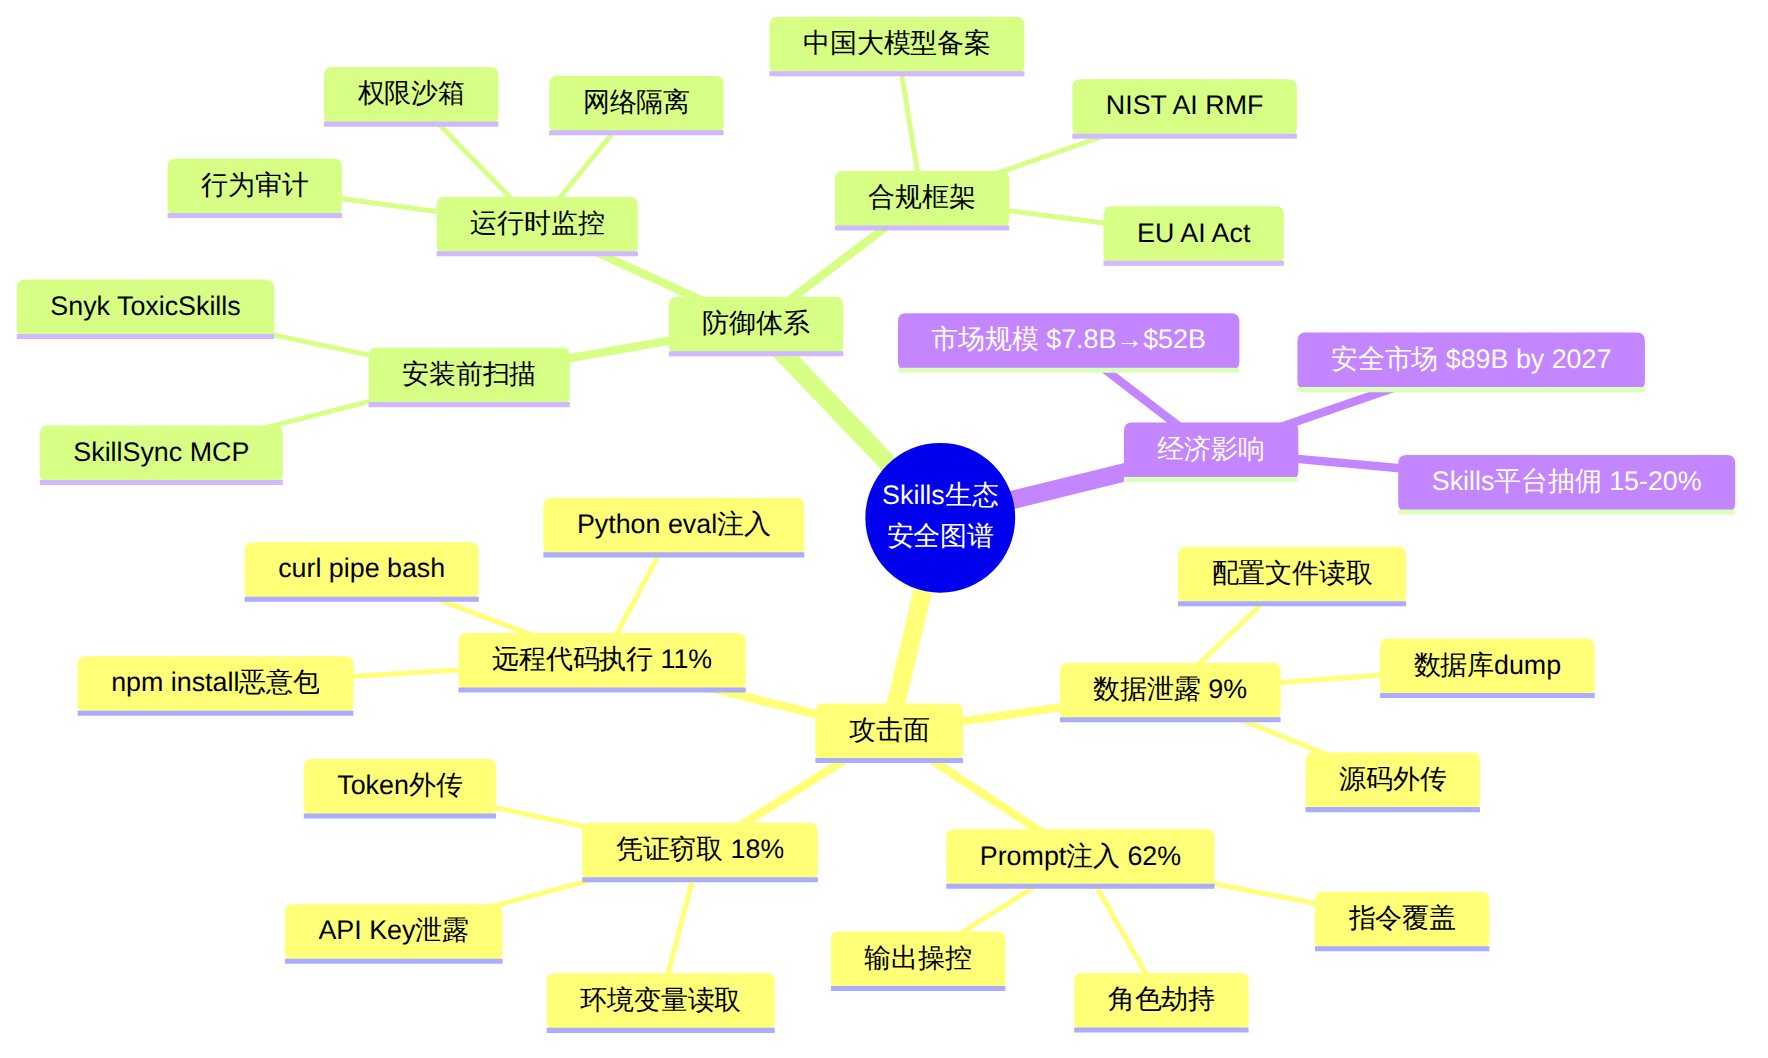
Snyk于2026年2月发布的ToxicSkills研究报告,是业界首次对Agent Skills生态进行的全面安全审计。研究团队扫描了3,984个Skill文件,发现36%存在安全缺陷,其中1,467个被确认为恶意载荷。攻击类型包括:prompt注入(占62%)、凭证窃取(18%)、远程代码执行(11%)、数据泄露(9%)。这一研究直接催生了Snyk的AI Agent Security产品线,也成为CSA发布CISO简报的核心数据来源。
评测维度详解:
行业影响: ToxicSkills研究改变了整个Skills生态的信任模型。在此之前,开发者普遍认为"Markdown指令文件无害"——这一认知被彻底颠覆。研究发布后,skills.sh、SkillsMP等平台被迫引入强制性安全扫描,Anthropic也在claude-plugins-official目录中增加了人工审核环节。
来源: github.com/burakseyman/skill-security-auditor | 安装: npx skills install burakseyman/skill-security-auditor
这是一个用Skill本身来审计Skill的递归式安全工具。它分析目标Skill的SKILL.md文件,检测恶意模式,输出结构化的审计报告。测试中,对包含隐藏bash执行指令的Skill进行审计,成功识别出3类风险:文件系统越权访问、网络外联请求、环境变量读取。
评测维度详解:
与竞品对比: 在"审计深度"维度不如Snyk ToxicSkills,但在"易用性"和"可嵌入性"上有明显优势。特别适合中小团队和独立开发者使用。
来源: github.com/melodic-software/claude-code-plugins | 安装: npx skills install melodic-software/supply-chain-security
这个Skill为Claude Code提供全面的软件供应链安全指导,覆盖依赖锁定、签名验证、构建管道加固等场景。Prompt Security的研究揭示了Marketplace Skills如何通过劫持依赖注入攻击链——Supply Chain Security正是为应对这类威胁而设计。
评测维度详解:
政策关联: EU AI Act第15条要求高风险AI系统提供完整的技术文档,包括训练数据和供应链组件的详细描述。Supply Chain Security Skill恰好填补了这一合规需求在Claude Code生态中的空白。
来源: mcpmarket.com/tools/skills/mcp-server-security-review | 安装: npx skills install mcp-server-security-review
Stacklok 2026年MCP安全报告显示,50%的组织正在试验MCP服务器,但仅11%达到生产级别——39个百分点的差距本质上是治理问题。这个Skill专注于MCP服务器配置的安全审查,覆盖传输类型、版本锁定、网络暴露、权限范围等检查项。
评测维度详解:
来源: agentskill.sh | 月活: 136,000+ Skills索引
agentskill.sh是当前规模最大的AI Agent Skills聚合平台,支持Claude Code、Cursor、Copilot、Codex、Windsurf、Gemini CLI等多平台。其核心价值在于跨平台兼容性——一个SKILL.md文件可以在所有支持的AI编程助手中运行。
评测维度详解:
图表 1
Snyk的ToxicSkills研究揭示的数据令人震惊:在3,984个被审计的Skill文件中,36%存在至少一个安全缺陷。更值得注意的是,这些缺陷并非来自少数恶意开发者——其中相当比例来自善意的开发者对AI指令安全模型的不理解。一个常见的模式是:开发者在Skill中写入"读取所有环境变量以便配置"的指令,本意是提升易用性,却无意中创造了凭证泄露的攻击向量。
CSA在2026年5月6日发布的CISO简报将这一风险提升到了企业治理层面。简报的核心论点是:SKILL.md、CLAUDE.md、AGENTS.md这些指令文件构成了一条全新的软件供应链攻击面,传统的SBOM和依赖扫描无法覆盖。企业安全团队需要建立专门的"AI上下文安全"审查流程。
Datadog Security Labs的研究从技术层面证明了动态上下文攻击的可行性:恶意Skill可以在运行时根据用户的代码内容动态生成攻击载荷,绕过基于关键词的静态检测。这意味着单纯扫描SKILL.md文件的文本内容是不够的,必须在沙箱环境中进行行为分析。
图表 2
EU AI Act的影响
EU AI Act于2026年8月全面生效,其中对AI编程助手的影响是双层的:
第一层:AI编程工具本身是否被归类为高风险系统?Augment Code的分析指出,普通代码生成通常不会触发Annex III的高风险义务——因为Annex III监管的是特定用例(如工人管理、安全关键组件),而非一般开发工具。但是,如果AI编程助手被用于生成安全关键系统(如医疗设备固件、航空控制软件)的代码,则整个工具链都需要满足高风险系统的合规要求。
第二层:Skill作为AI系统的"指令组件",需要纳入技术文档。EU AI Act第15条要求高风险AI系统提供完整的技术文档,包括系统组件的详细描述。在Skills生态中,这意味着企业必须记录所使用的每一个Skill的功能、安全审计结果、数据流向。
中国监管环境
中国工信部在2026年初发布的《推动工业互联网平台高质量发展行动方案(2026—2028年)》中明确提出"强化算法安全防护、训练数据保护等攻关应用,提升企业伦理风险防范能力"。虽然尚未出台专门针对AI编程助手Skill的监管文件,但生成式AI服务备案体系已经覆盖到346款服务,扩展到编程工具领域只是时间问题。
对于在Skills生态中寻求变现的中国开发者,两个合规要点需要关注:
| 排名 | 工具 | 核心优势 |
|---|---|---|
| 1 | Snyk ToxicSkills | 行业最全威胁数据库,动态分析能力 |
| 2 | SkillSync MCP | 唯一的安装前拦截方案,CI/CD友好 |
| 3 | skill-security-auditor | 轻量级,适合独立开发者日常使用 |
| 4 | Supply Chain Security | 教育导向,覆盖软件供应链全链路 |
| 排名 | 工具/平台 | 变现模式 | 定价空间 |
|---|---|---|---|
| 1 | Snyk AI Security | Enterprise SaaS | $25K+/年 |
| 2 | agentskill.sh | 平台抽佣+增值服务 | 15-20%分成 |
| 3 | SkillSync MCP | Freemium SaaS | $20-50/开发者/月 |
| 4 | MCP Server Security Review | 嵌入式增值服务 | $500-2000/月 |
| 排名 | 工具 | 教学时长 | 最佳课程类型 |
|---|---|---|---|
| 1 | skill-security-auditor | 2-3小时 | AI编程安全入门 |
| 2 | MCP Server Security Review | 3小时 | AI基础设施安全 |
| 3 | Supply Chain Security | 4-6小时 | DevSecOps实战 |
| 4 | SkillSync MCP | 4小时 | 企业安全治理 |
图表 3
发现一:安全治理从可选项变为必选项
2026年2月至5月的四个月内,三家顶级安全研究机构(Snyk、Datadog、Check Point)和一家行业联盟(CSA)密集发布针对Skills生态的安全警告,这不是巧合。随着EU AI Act合规期限的临近,企业采购AI编程工具时的安全审计要求将使"无安全扫描"的Skill平台失去企业客户。预计2026年Q3,所有主流Marketplace将强制引入安全扫描作为上架前提。
发现二:监管合规催生新品类
EU AI Act第15条对技术文档的要求,直接创造了"合规报告Skill"这一新品类。能够自动生成AI系统组件文档、安全审计报告、数据流分析报告的Skill,将成为企业客户的刚需。这一品类的定价空间高于通用开发工具类Skill,预计将出现$100-500/月/团队的SaaS产品。
发现三:中国市场存在窗口期
中国目前尚未出台专门针对AI编程助手Skill生态的监管文件,但生成式AI服务备案体系的框架已经建立。对于中国开发者而言,当前6-12个月是建设合规Skill产品、积累先发优势的战略窗口期。建议关注工信部关于AI开源机制和安全治理标准的后续动向。
发现四:Skills生态正在重演移动应用生态的早期路径
2008年App Store上线后的前两年经历了野蛮生长、安全事件爆发、监管介入、生态成熟的四个阶段。Skills生态在2025-2026年正在加速经历同样的周期。不同的是,Skills的"代码即指令"特性使得安全风险更加隐蔽,监管响应的速度可能更快。对于开发者和创业者来说,理解这一历史模式有助于预判下一步的政策走向和市场机会。
[!tip] 51学通信知识星球 星主:爱卫生(微信:gprshome201101)——公众号「51学通信」创办者,19 年通信行业运维与讲师经验,著有《GPRS网络信令实例详解》《EPC原理与实践》《5G核心网原理与实践》三本纸质书(各大电商平台有售)。 星球定位:深耕 5G 核心网、IMS、NFV/AI、云原生等 ICT 领域,主打运维岗位与信令分析。 当前规模:5200 篇主题 / 990 个回答,198 元/年。 加入福利:加入星球后请加爱卫生微信,拉您进知识星球年度陪伴与答疑群——不限量回复您的各种问题,另有群内分享。 AI 加持:51学通信知识星球已作为 skill 接入 WorkBuddy,使用 deepseek-4-flash 在海量星球帖子中精准找贴、找视频、找 FAQ 和案例,做总结、找文档和 PPT 等场景全覆盖。
