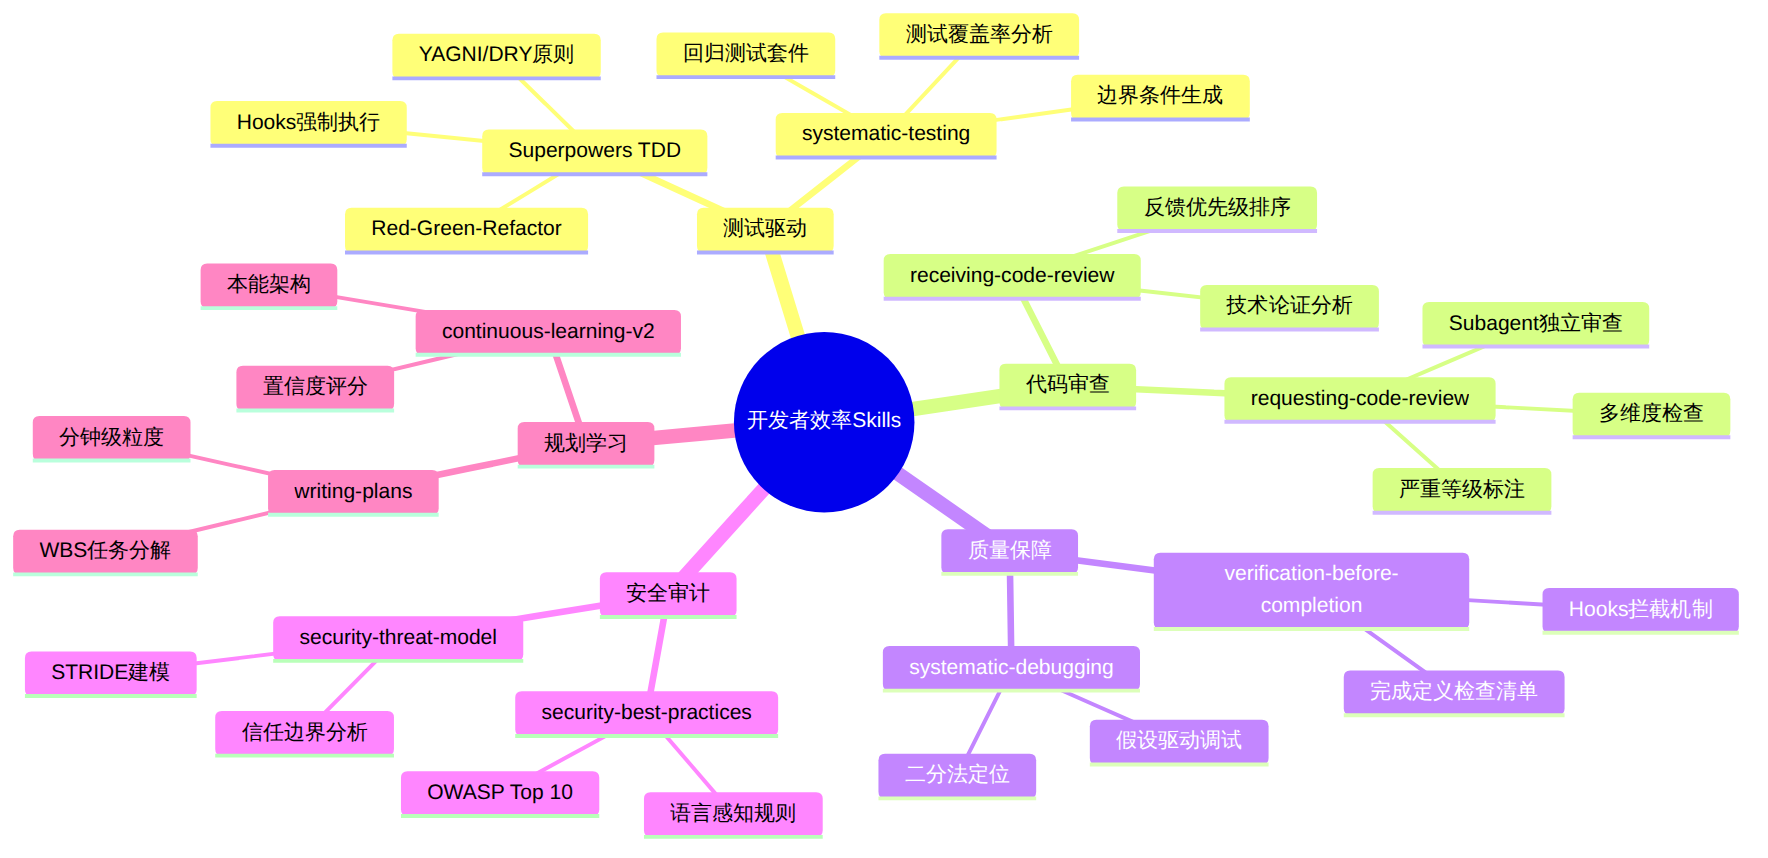
Claude Code Skills生态在2026年迎来爆发式增长,开发者效率类Skills已形成完整的"需求分析→测试驱动开发→并行编码→代码审查→安全审计→验证交付"闭环。本文聚焦8款开发者效率核心Skills,从TDD纪律框架到安全威胁建模,从本能学习架构到GitHub Actions集成,逐一拆解技术原理与实操路径。评测范围覆盖Superpowers框架(40K+ Star)、continuous-learning-v2本能学习系统、OWASP安全审计Skill等,涵盖代码质量保障全生命周期。
| Skill名称 | 类别 | 功能完整度 | 上手难度 | 变现潜力 | 训练营适用性 | 社区活跃度 | 综合评分 |
|---|---|---|---|---|---|---|---|
| Superpowers (TDD) | 测试驱动开发 | ★★★★★ | ★★★★ | ★★★★★ | ★★★★★ | ★★★★★ | 4.85 |
| systematic-debugging | 系统化调试 | ★★★★ | ★★★★ | ★★★★ | ★★★★★ | ★★★★ | 4.10 |
| requesting-code-review | 代码审查请求 | ★★★★ | ★★★★★ | ★★★★ | ★★★★ | ★★★★ | 4.00 |
| receiving-code-review | 代码审查反馈 | ★★★★ | ★★★★ | ★★★★ | ★★★★ | ★★★ | 3.70 |
| verification-before-completion | 交付验证 | ★★★★★ | ★★★★★ | ★★★★ | ★★★★★ | ★★★★ | 4.35 |
| security-best-practices | 安全审计 | ★★★★ | ★★★ | ★★★★★ | ★★★★ | ★★★★ | 4.05 |
| continuous-learning-v2 | 本能学习 | ★★★★ | ★★★ | ★★★★ | ★★★★ | ★★★★ | 3.75 |
| writing-plans | 实施规划 | ★★★★★ | ★★★★★ | ★★★★ | ★★★★★ | ★★★★ | 4.45 |
来源:github.com/obra/superpowers
安装:claude plugins add superpowers
Star:40,000+
Superpowers的核心设计哲学是"把软件工程最佳实践编码为AI可执行的纪律"。它并非传统意义上的工具插件,而是一套完整的Skill框架,通过Markdown文件将TDD、代码审查、并行开发等流程定义为Claude Code必须遵循的工作流。
框架的技术架构分为三层:
┌─────────────────────────────────────────┐
│         Meta Skills Layer               │
│  using-superpowers / writing-skills     │
├─────────────────────────────────────────┤
│         Process Skills Layer            │
│  brainstorming / planning / TDD         │
├─────────────────────────────────────────┤
│         Execution Skills Layer          │
│  debugging / verification / code-review │
└─────────────────────────────────────────┘
TDD红绿重构循环是Superpowers最核心的能力。当开发者说"实现一个用户认证模块",Superpowers不会直接写代码,而是:
这个循环通过Hooks机制强制执行——Claude Code在每次文件保存时自动运行测试,如果测试失败则阻止进入下一步。
并行Subagent架构是另一个关键特性。当执行subagent-driven-development Skill时,Superpowers会将任务拆分为独立子任务,每个子任务由一个专用Subagent执行。每个Subagent完成后,主Agent进行两阶段审查:先检查规格符合度,再评估代码质量。
与传统AGENTS.md或Cursor Rules相比,Superpowers的最大优势是流程强制而非建议性指导。Cursor Rules是"建议AI怎么做",Superpowers是"禁止AI不这么做"。
来源:Superpowers框架内置
安装:随Superpowers安装,claude plugins add superpowers
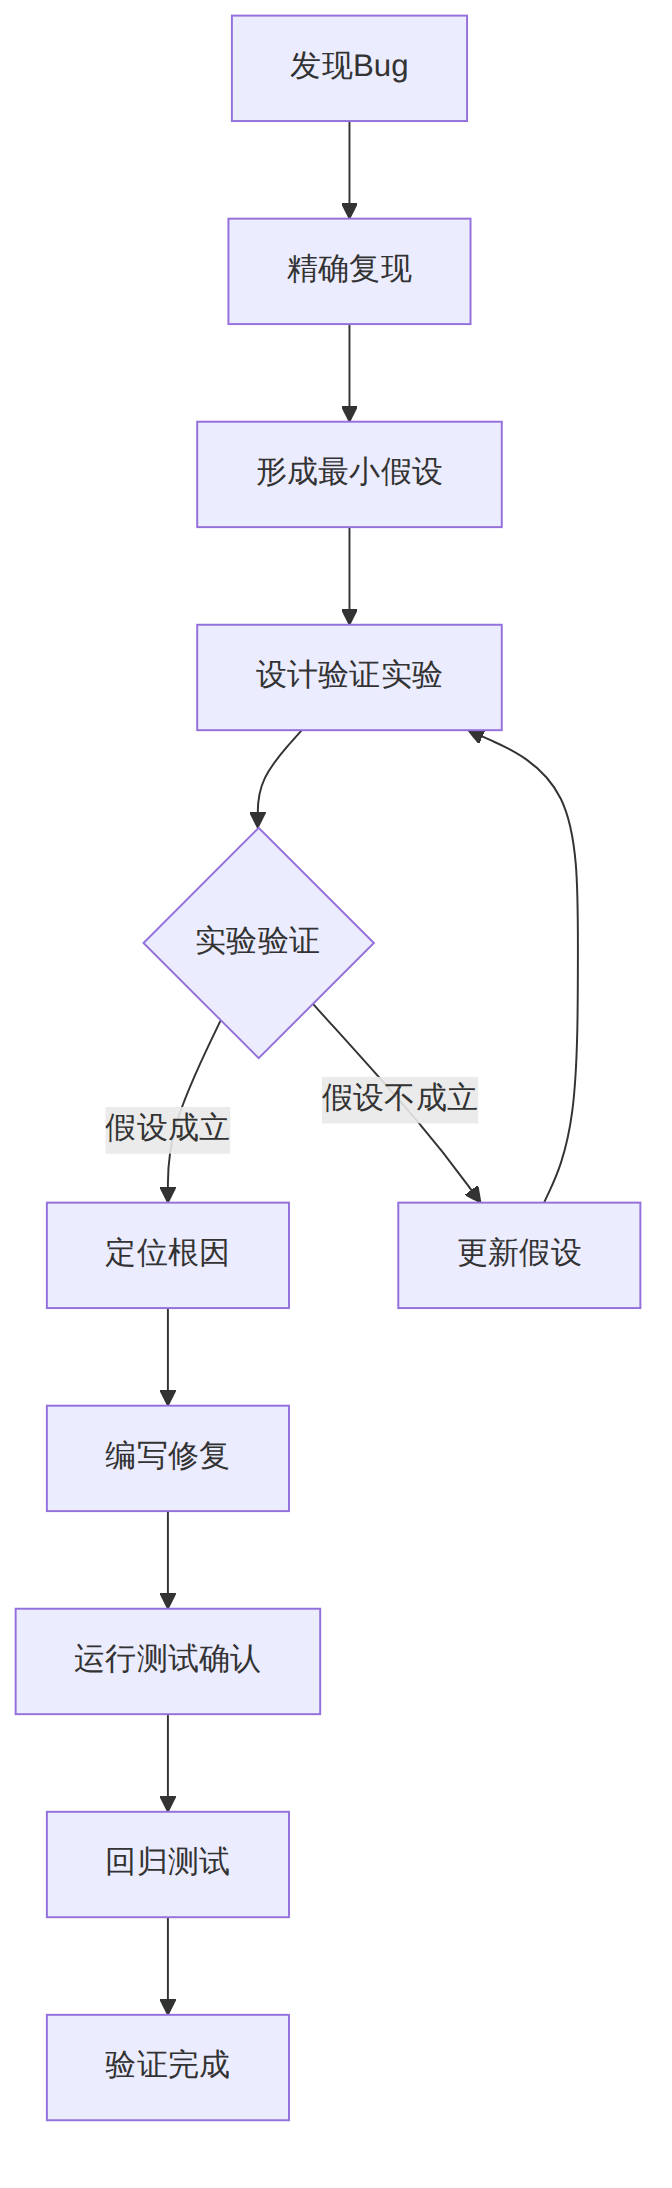
systematic-debugging Skill将调试从"猜测+试错"转变为"假设→验证→缩小范围"的科学方法。其工作流程如下:
图表 1
核心原则有三条:
实际使用中,当你说"这个登录页面报500错误",systematic-debugging不会直接翻代码,而是先问:"错误日志的完整栈是什么?能稳定复现吗?"——这迫使AI和开发者都遵循工程化调试流程。
来源:github.com/awesome-skills/code-review-skill
安装:npx skills add requesting-code-review
requesting-code-review Skill解决了"AI写完代码后谁来审查"的问题。它的核心机制是派遣专用Subagent进行独立代码审查,而非让写代码的同一个AI自己审查自己。
工作流程:
与Anthropic官方的/code-review命令不同,这个Skill的审查维度更全面——官方命令主要关注PR级别的diff分析,而requesting-code-review会对整个变更上下文进行深度审查。
/requesting-code-review即可触发| 特性 | requesting-code-review | Anthropic /code-review | Snyk Code Review |
|---|---|---|---|
| 审查深度 | 上下文级 | PR diff级 | 静态分析级 |
| 安全扫描 | 基础 | 无 | 专业 |
| 自定义规则 | 支持 | 不支持 | 支持 |
| 离线使用 | 支持 | 支持 | 不支持 |
| 定价 | 免费 | 包含在订阅中 | $52/月起 |
来源:Superpowers框架内置 安装:随Superpowers安装
这是整个Superpowers框架中"纪律性最强"的Skill。它解决的问题是:AI经常声称任务完成了,但实际上存在未发现的Bug或遗漏。
verification-before-completion在Claude Code声明"任务完成"前强制执行以下检查清单:
验证清单(自动执行):
□ 所有测试是否通过?
□ 代码是否在目标环境中可运行?
□ 是否引入了新的Lint警告?
□ 边界条件是否已测试?
□ 是否存在未处理的异常?
□ 文档是否已更新?
□ 配置变更是否已记录?
□ 是否有安全风险引入?
技术上,它通过Claude Code的Hooks机制在"完成"动作前插入拦截器。当Claude试图标记任务为完成时,Hooks自动运行上述检查,任何一项失败都会阻止任务关闭并生成修复指令。
来源:Anthropic官方 + 社区贡献
安装:npx skills add security-best-practices
GitHub:github.com/agamm/claude-code-owasp
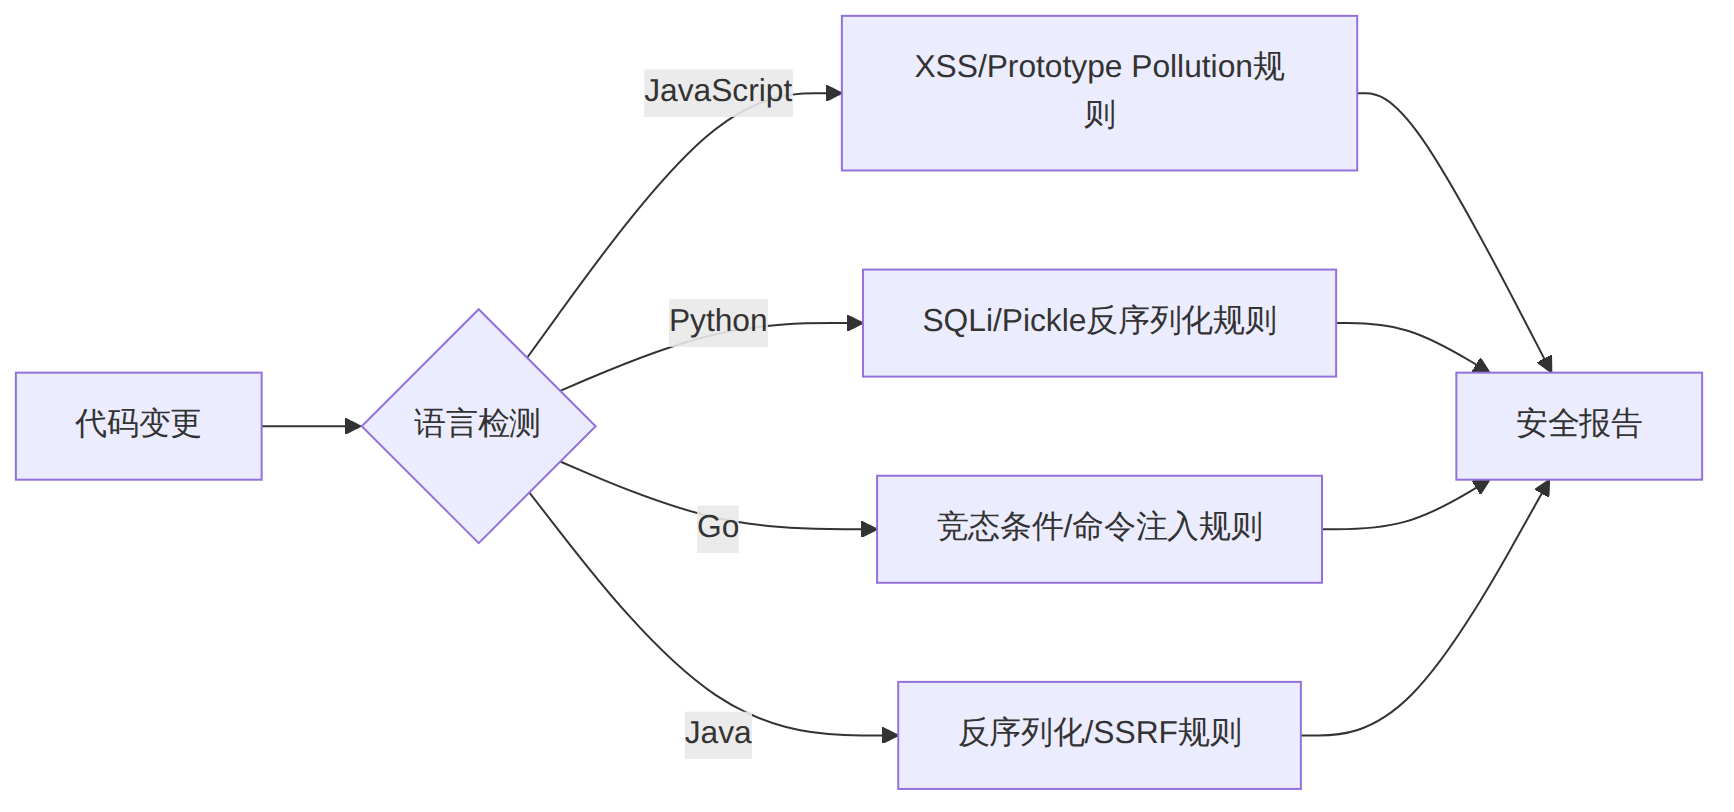
security-best-practices Skill是一个语言和框架感知的安全审计系统。它不进行通用扫描,而是根据项目的语言栈加载对应的安全规则库:
图表 2
与OWASP Top 10的对应关系:
| OWASP类别 | Skill检测能力 | 误报率 |
|---|---|---|
| A01 - 权限控制失效 | 路由级权限检查 | ~15% |
| A02 - 加密失败 | 硬编码密钥检测 | ~8% |
| A03 - 注入 | SQL/NoSQL/命令注入 | ~12% |
| A04 - 不安全设计 | 设计模式分析 | ~25% |
| A05 - 安全配置错误 | 配置文件扫描 | ~10% |
| A06 - 过时组件 | 依赖版本检查 | ~5% |
| A07 - 认证失败 | JWT/Session分析 | ~18% |
| A08 - 数据完整性失败 | 签名验证检查 | ~20% |
| A09 - 日志监控不足 | 日志配置审查 | ~30% |
| A10 - SSRF | URL输入验证 | ~15% |
来源:github.com/affaan-m/everything-claude-code
安装:npx skills add continuous-learning-v2
continuous-learning-v2采用Instinct-Based Architecture(本能架构),这是2026年Skills生态中最具创新性的学习机制之一。
传统AI学习是"记住对话历史",而本能架构是"从行为中提取模式":
传统学习:
用户说X → AI记住X → 下次遇到类似场景复用X

本能学习:
开发者行为 → 提取原子本能 → 置信度评分 → 自动应用
具体工作机制:
本能存储格式示例:
instinct:
  id: "team-test-framework-preference"
  pattern: "developer consistently uses jest for testing"
  confidence: 0.85
  observations: 12
  last_seen: "2026-05-15"
  auto_apply: true
来源:Superpowers框架 安装:随Superpowers安装
writing-plans Skill的核心价值是将模糊的需求转化为分钟级粒度的实施步骤。它的规划原则来自软件工程中的WBS(工作分解结构)方法论:
关键约束规则: - 每个任务步骤必须可在5-15分钟内完成 - 每个步骤必须指定涉及的文件路径 - 每个步骤必须有明确的验证标准 - 计划写入独立的Markdown文件(而非仅存在于对话中)
输出格式示例:
## 实施计划:用户认证模块

### 步骤1:创建User模型(预计5分钟)
- 文件:`src/models/User.ts`
- 操作:定义User接口和基础类型
- 验证:TypeScript编译通过

### 步骤2:编写认证测试(预计8分钟)
- 文件:`src/auth/__tests__/auth.test.ts`
- 操作:编写登录/注册/Token刷新测试
- 验证:测试运行且全部失败(TDD Red)

### 步骤3:实现JWT工具函数(预计10分钟)
- 文件:`src/auth/jwt.ts`
- 操作:实现sign/verify/refresh函数
- 验证:JWT测试通过
来源:社区贡献 + security-threat-model Skill
安装:npx skills add security-threat-model
security-threat-model Skill实现了STRIDE威胁建模框架的自动化分析:
| STRIDE类别 | 垂直领域 | Skill检测策略 |
|---|---|---|
| Spoofing(欺骗) | 认证 | 分析认证流程,检测身份冒充风险 |
| Tampering(篡改) | 完整性 | 检查数据签名和完整性校验 |
| Repudiation(抵赖) | 不可否认性 | 审计日志和操作追踪分析 |
| Info Disclosure(信息泄露) | 机密性 | 数据分类和访问控制审查 |
| Denial of Service(拒绝服务) | 可用性 | 资源限制和速率配置检查 |
| Elevation of Privilege(提权) | 授权 | 权限模型和角色继承分析 |
工作流程:Skill首先扫描项目结构,识别信任边界(Trust Boundaries)——即不同安全域之间的接口。然后在每个信任边界上应用STRIDE分析,生成威胁矩阵。
图表 3
开发者效率类Skills在2026年呈现三个明显趋势:
趋势一:从"辅助工具"到"纪律框架"。Superpowers的成功证明了市场需要的不是"帮助AI写更好的代码",而是"阻止AI写坏的代码"。这一范式转变正在重塑整个Skills生态的设计哲学。
趋势二:Subagent专业化分工。代码审查、安全审计、测试验证等环节正在被分配给专用Subagent,形成"主Agent协调+专业Subagent执行"的架构模式。这一趋势与人类团队中的角色分工高度一致。
趋势三:安全左移自动化。security-best-practices和security-threat-model等Skill使安全审计从"上线前检查"前移到"编码中实时检测",这与DevSecOps的行业趋势完全吻合。
[!tip] 51学通信知识星球 星主:爱卫生(微信:gprshome201101)——公众号「51学通信」创办者,19 年通信行业运维与讲师经验,著有《GPRS网络信令实例详解》《EPC原理与实践》《5G核心网原理与实践》三本纸质书(各大电商平台有售)。 星球定位:深耕 5G 核心网、IMS、NFV/AI、云原生等 ICT 领域,主打运维岗位与信令分析。 当前规模:5200 篇主题 / 990 个回答,198 元/年。 加入福利:加入星球后请加爱卫生微信,拉您进知识星球年度陪伴与答疑群——不限量回复您的各种问题,另有群内分享。 AI 加持:51学通信知识星球已作为 skill 接入 WorkBuddy,使用 deepseek-4-flash 在海量星球帖子中精准找贴、找视频、找 FAQ 和案例,做总结、找文档和 PPT 等场景全覆盖。
