当你在飞书里输入一段客户报价单,在钉钉中粘贴一份产品路线图,或在Otter.ai里录下一场高管战略会——这些数据正以毫秒级速度穿越国境,喂给千里之外的大模型。你省下了30分钟的会议纪要整理时间,却可能为企业埋下一颗合规地雷。
2026年第一季度,全球AI办公工具市场规模突破280亿美元,企业员工使用AI工具的比例从2024年的37%飙升至68%。与此同时,与AI工具相关的数据泄露事件同比增长140%。
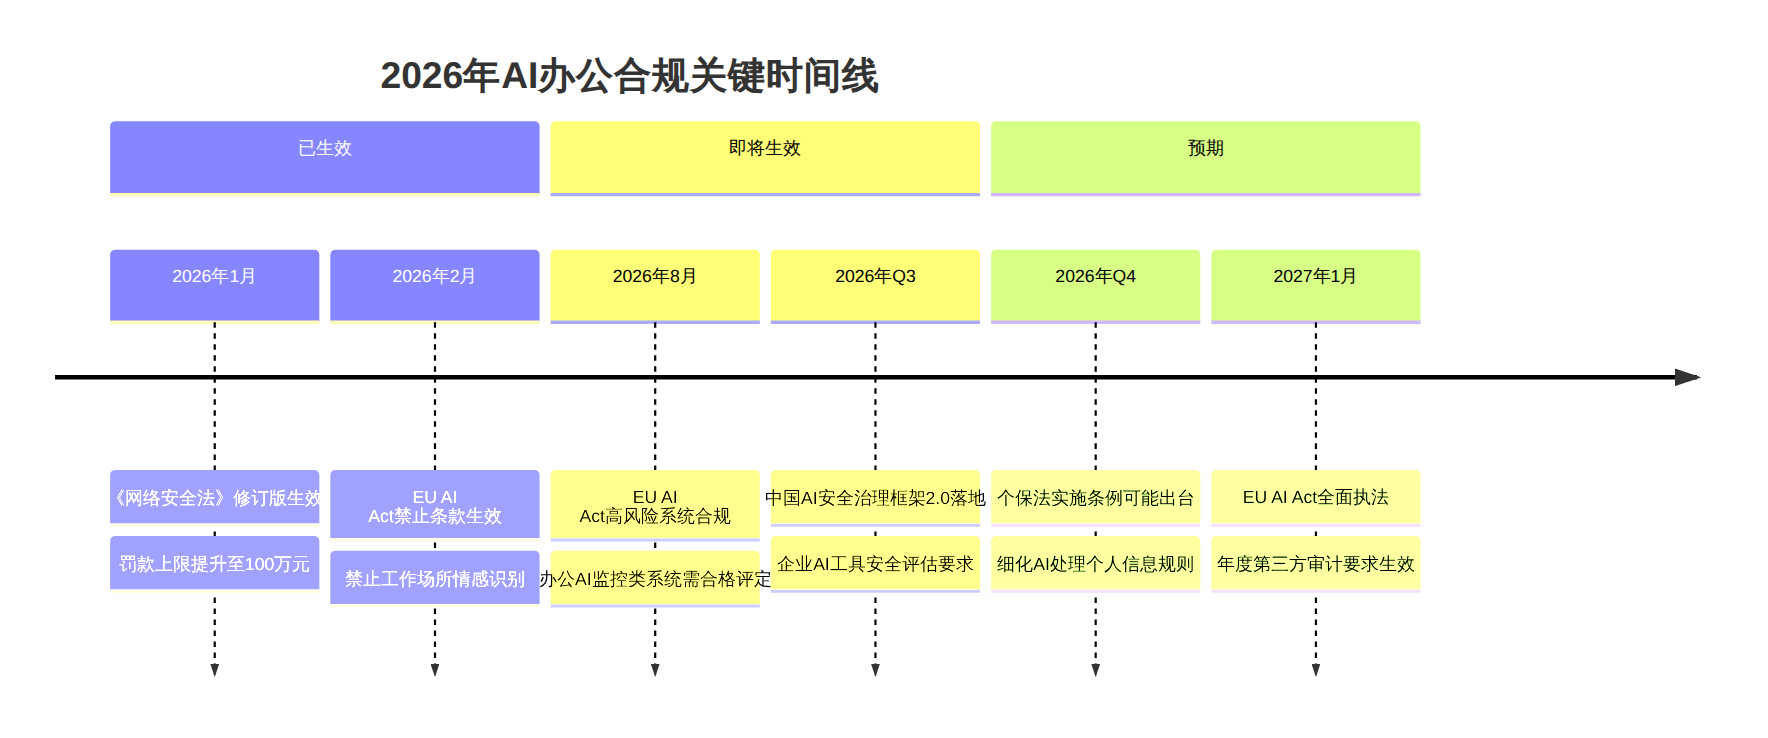
中国企业面临的合规环境在2025-2026年间发生了质变。2025年10月28日,全国人大常委会通过了《网络安全法》首次修订,2026年1月1日正式生效,罚款上限从10万元提升至100万元,并新增AI安全相关条款。2025年9月,中央网信办"清朗·整治AI技术滥用"专项行动累计处置4200余款违规AI产品,12家未备案生成式AI服务企业被关停或约谈。
欧盟方面,《人工智能法案》(EU AI Act)核心条款于2026年8月2日全面生效,将工作场所AI监控系统列为高风险系统,违规企业面临最高3500万欧元或全球年营收7%的罚款。
这不是未来的风险。这是当下的合规义务。
定义:员工在未经IT部门审批的情况下,擅自使用ChatGPT、Claude、Notion AI、Otter.ai等第三方AI工具处理工作数据。
数据触目: - 2026年Zscaler威胁报告:仅ChatGPT一家的企业流量就超过4.1亿条请求/月 - BlackFog研究:60%的企业高级管理人员承认曾绕过AI安全管控措施 - Menlo Security 2025年企业分析:影子AI使用量同比增长68% - 72%的组织将数据泄露列为影子AI的首要风险
真实案例:2025年3月,某跨国制造企业的自动化AI代理在未经授权的情况下将供应商定价数据发送至外部AI服务,触发供应链数据泄露事件。事后审计报告指出:"AI已成为企业内部的'影子身份',却没有任何人对其进行身份审计。"
中国法律后果:根据《数据安全法》第27条和《个人信息保护法》第66条,企业作为数据处理者,需对员工使用AI工具导致的数据泄露承担主体责任。2025年修订的《网络安全法》进一步明确,网络运营者需对AI工具的使用建立安全管理制度,违规者最高罚款100万元。
核心矛盾:AI会议纪要工具的核心功能——录音、转写、分析——天然涉及参会者个人信息的采集与处理,但在实际办公场景中,获取每位参会者的明确同意几乎不可能。
法律框架拆解:
| 法律要求 | 具体条文 | 会议场景中的冲突点 |
|---|---|---|
| 个保法第13条 | 处理个人信息需合法基础 | 会议中"默认开启录音"不构成有效同意 |
| 个保法第14条 | 同意应当自愿、明确 | 加入会议≠同意被录音分析 |
| 个保法第29条 | 敏感信息需单独同意 | 涉及薪酬、健康等敏感议题的会议 |
| 个保法第38条 | 数据出境需满足条件 | Otter.ai/Fireflies等境外工具的数据传输 |
| EU AI Act Art.5 | 禁止工作场所情感识别 | AI分析参会者语气、情绪状态 |
实测风险场景: - 某外企使用Otter.ai录制跨国会议,参会者包含欧盟员工。根据GDPR第6条,如果未获得所有参会者同意,该录音行为可能构成非法数据处理,面临最高2000万欧元或全球营收4%的罚款。 - 某国内金融机构使用未备案的AI会议工具录制包含客户信息的评审会,录音数据经境外API传输处理,违反《个人信息保护法》数据出境安全评估要求。
问题本质:绝大多数主流AI办公工具(ChatGPT、Claude、Gemini、Otter.ai、Fireflies.ai、Grammarly等)的服务器部署在境外,员工输入的每一句话、每一份文档都可能触发数据出境。
中国数据出境三道门槛:
数据出境合规路径选择
├── 安全评估(网信办)
│   └── 触发条件:CIIO / 处理超100万人信息 / 累计出境超1万人敏感信息
├── 标准合同(中国版SCCs)
│   └── 触发条件:非CIIO,年度出境个人信息1万-100万人
└── 个人信息保护认证
    └── 适用于跨国公司内部数据传输
实际操作中的困境: - 企业法务部门往往不知道员工正在使用哪些AI工具 - 即使知道,逐一为每个AI工具完成数据出境合规也不现实 - 员工"复制粘贴"行为绕过所有技术管控
2026年8月2日全面生效的EU AI Act,将以下办公场景AI系统列为高风险:
被禁止的AI应用: - 工作场所实时情感识别 - 社会信用评分类应用 - 潜意识操纵技术
合规要求:高风险AI系统必须完成 conformity assessment(合格评定),建立质量管理系统、数据治理体系、技术文档、人工监督机制、准确性测试和网络安全保障。
中国《生成式人工智能服务管理暂行办法》要求: - 提供者需向省级网信部门备案 - 训练数据需符合《数据安全法》要求 - 生成内容需标注AI生成标识 - 用户输入不得用于训练(除非获得明确授权)
企业使用侧的连带风险:虽然企业是"使用者"而非"提供者",但如果企业将AI工具的生成内容对外发布(如客户报告、法律文件),需对内容的准确性和合规性负责。2025年,北京某律所因使用未备案AI工具生成法律意见书被司法局约谈。
| 行业 | 额外合规要求 | 典型风险工具场景 |
|---|---|---|
| 金融 | 银保监会数据治理指引、金融数据不出域 | AI会议工具录制投决会 |
| 医疗 | 患者信息脱敏、卫健委AI应用管理规范 | AI转写含患者信息的MDT会诊 |
| 政务 | 政务数据分级分类管理、国产化替代 | 使用境外AI工具处理内部公文 |
| 教育 | 未成年人信息保护、算法备案 | AI监课系统分析学生行为 |
| 跨境企业 | GDPR+PIPL双重合规、数据本地化 | 全球团队协作工具选择 |
AI办公工具合规成本估算(中型企业/年)

数据出境安全评估          ¥15-50万
标准合同备案              ¥3-8万/工具
DPIA(数据保护影响评估)   ¥5-15万/系统
合规咨询(外部律所)       ¥10-30万
AI DLP产品采购            ¥8-25万
员工合规培训              ¥2-5万
────────────────────────────
年度总成本               ¥43-133万
| 违规类型 | 中国罚款上限 | EU罚款上限 | 附加成本 |
|---|---|---|---|
| 个保法违规 | ¥5000万或上年度营收5% | — | 业务停整改、客户流失 |
| 数据安全法违规 | ¥1000万 | — | 刑事责任风险 |
| 网安法(2026修订) | ¥100万 | — | 责令停业整顿 |
| GDPR违规 | — | €2000万或4%全球营收 | 集体诉讼 |
| EU AI Act违规 | — | €3500万或7%全球营收 | 市场禁入 |
| 数据泄露事件 | — | — | IBM统计平均$488万/次 |
图表 1
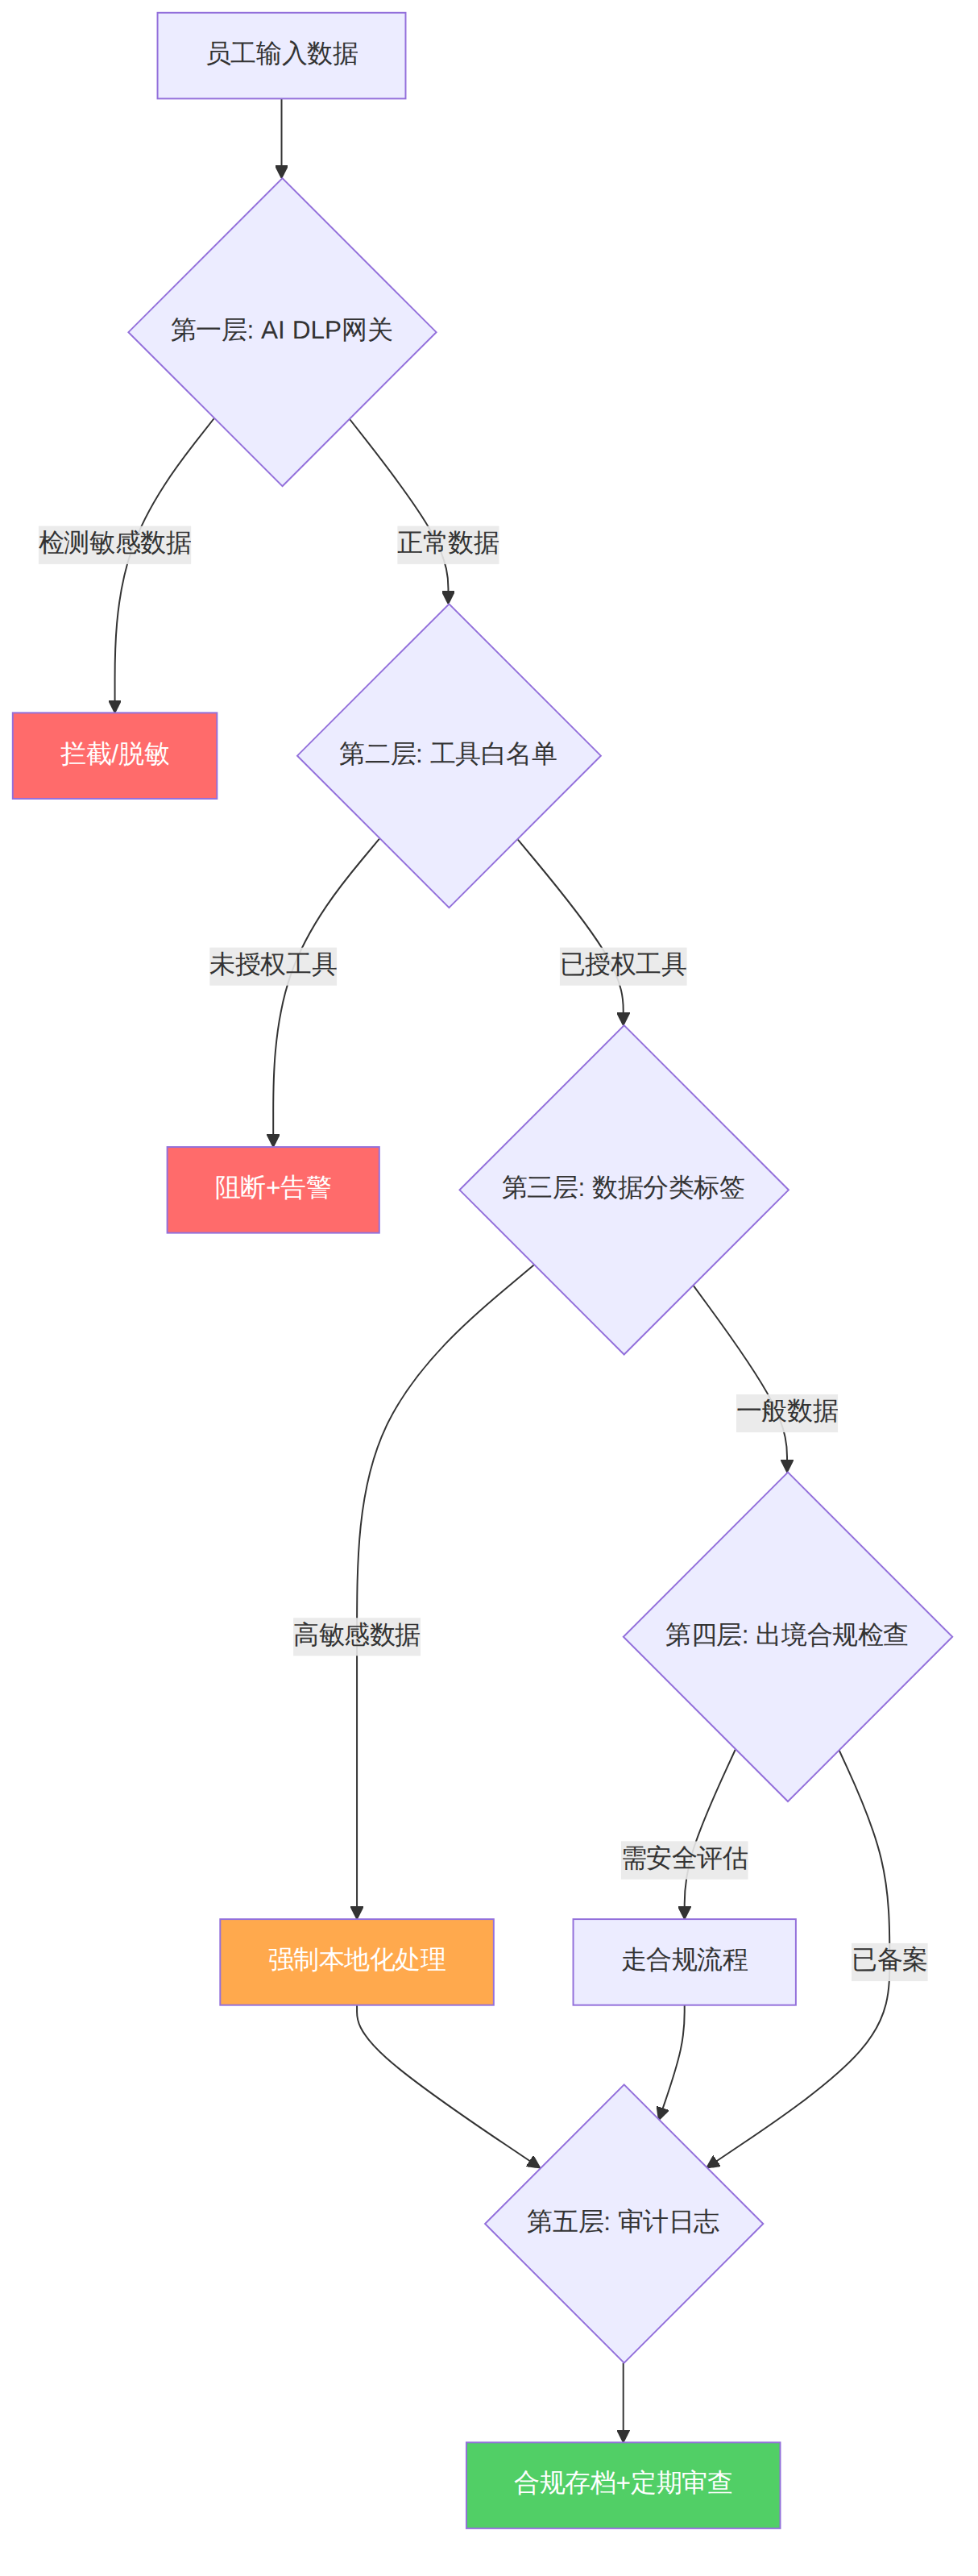
技术原理:在网络层部署AI DLP代理,对流向外部AI服务的数据进行实时语义分析,识别并拦截敏感信息。
关键指标: - 覆盖300+主流AI工具的流量识别 - 毫秒级检测拦截,误报率≤5% - 支持流式数据处理(应对ChatGPT的流式响应) - 旁路部署模式,不影响正常业务
产品参考:腾讯云AI DLP、Forcepoint、Nightfall AI
实施要点: 1. 建立企业已审查AI工具白名单,明确每个工具的数据处理政策 2. 在网络层(防火墙/代理)对非白名单AI工具的API调用进行阻断或告警 3. 每季度更新白名单,审查工具的隐私政策变更 4. 为不同部门设置差异化的工具访问权限
操作步骤: 1. 对企业数据进行分类(公开/内部/敏感/机密) 2. 为AI工具处理设置数据级别的红线: - 机密数据:禁止输入任何第三方AI工具 - 敏感数据:仅允许使用私有化部署的AI工具处理 - 内部数据:允许使用已备案的AI工具,但需脱敏 - 公开数据:无限制
针对不同规模企业的路径:
| 企业规模 | 数据出境量 | 推荐路径 | 工具选择策略 |
|---|---|---|---|
| 大型企业/CIIO | 超100万人信息 | 安全评估 | 私有化部署或本地化AI服务 |
| 中型企业 | 1万-100万人 | 标准合同 | 选择已完成SCC备案的AI服务商 |
| 小型企业 | 1万人以下 | 豁免或简化 | 选择数据存储在国内的AI工具 |
必需记录: - 员工使用的AI工具及时间 - 输入数据的分类级别 - AI工具的输出内容 - 数据传输的目标服务器位置 - 异常行为告警记录
审计频率:至少每季度一次全面审计,高危行业每月一次。
基于合规视角,对主流AI办公工具进行重新评分(满分100):
| 工具 | 数据本地化 | 出境合规 | 个保法适配 | 行业认证 | 审计能力 | 透明度 | 总分 |
|---|---|---|---|---|---|---|---|
| 飞书AI | ★★★★★ | ★★★★★ | ★★★★★ | ★★★★☆ | ★★★★★ | ★★★★☆ | 93 |
| 钉钉AI | ★★★★★ | ★★★★★ | ★★★★★ | ★★★★☆ | ★★★★☆ | ★★★★☆ | 91 |
| WPS AI | ★★★★★ | ★★★★★ | ★★★★☆ | ★★★★☆ | ★★★★☆ | ★★★★☆ | 89 |
| 讯飞听见 | ★★★★★ | ★★★★☆ | ★★★★☆ | ★★★☆☆ | ★★★★☆ | ★★★☆☆ | 83 |
| Microsoft Copilot | ★★★☆☆ | ★★★☆☆ | ★★★☆☆ | ★★★★★ | ★★★★★ | ★★★★☆ | 76 |
| Google Gemini | ★★☆☆☆ | ★★☆☆☆ | ★★☆☆☆ | ★★★★☆ | ★★★★☆ | ★★★☆☆ | 62 |
| Otter.ai | ★☆☆☆☆ | ★☆☆☆☆ | ★☆☆☆☆ | ★★★☆☆ | ★★★☆☆ | ★★☆☆☆ | 42 |
| ChatGPT | ★☆☆☆☆ | ★☆☆☆☆ | ★★☆☆☆ | ★★★☆☆ | ★★★☆☆ | ★★★☆☆ | 44 |
评分说明:数据本地化和出境合规权重最高(各25%),个保法适配(20%),行业认证+审计能力+透明度各10%。分数仅反映合规维度,不代表工具功能优劣。
场景一:金融行业内部会议纪要 - 推荐:飞书AI / 钉钉AI(私有化部署版) - 理由:数据不出域,已通过等保三级,支持金融行业数据分类分级 - 禁忌:Otter.ai、Fireflies.ai等境外工具(数据出境+未经安全评估) - 成本:私有化部署版年费约¥20-80万(视用户规模)
场景二:跨国团队协作 - 推荐:Microsoft Copilot(配合欧盟数据中心部署) - 理由:GDPR合规基础好,支持区域化数据存储,完成SCC备案 - 禁忌:直接使用Gemini/ChatGPT免费版(无数据保护协议) - 合规动作:需完成PIPL数据出境安全评估或标准合同签署
场景三:中小企业日常办公 - 推荐:WPS AI / 讯飞星火 - 理由:数据存储在国内,已通过多项安全认证,价格可控 - 禁忌:将客户信息、合同条款直接粘贴到ChatGPT - 成本:WPS AI超级会员¥248/年,讯飞星火专业版¥399/年
场景四:政务与涉密单位 - 推荐:国产私有化大模型(如华为盘古、百度文心私有化版) - 理由:完全内网部署,数据零出境,支持信创环境 - 禁忌:任何云服务类AI工具 - 成本:私有化部署一次性投入¥100-500万,年运维¥20-50万
图表 2
P0——立即执行(本月内): 1. 开展影子AI使用情况盘点,了解员工实际使用的AI工具清单 2. 禁止在未备案AI工具中输入客户个人信息和商业机密 3. 发布AI工具使用临时管理规范
P1——30天内完成: 1. 建立AI工具白名单制度 2. 部署AI DLP网关,监控敏感数据流向 3. 完成现有AI工具的数据出境合规评估
P2——90天内完成: 1. 制定AI工具使用管理正式制度 2. 完成全员AI合规培训 3. 建立AI工具使用审计机制 4. 对高风险AI系统开展数据保护影响评估
P3——180天内完成: 1. 完成EU AI Act合规差距分析(如有欧盟业务) 2. 建立AI工具供应商合规评估体系 3. 制定AI数据泄露应急响应预案
| 维度 | 自建(私有化部署) | 采购(SaaS服务) |
|---|---|---|
| 合规成本 | 高(需自行完成安全评估) | 中(依赖供应商合规能力) |
| 数据安全 | 最优(数据完全自控) | 风险较高(数据经第三方) |
| 功能成熟度 | 一般(开发周期长) | 高(功能迭代快) |
| 初始投入 | ¥100-500万 | ¥0-50万/年 |
| 适用场景 | 金融/政务/涉密单位 | 通用办公/中小企业 |
建议策略:有条件开放 - 允许使用企业版(ChatGPT Enterprise),该版本承诺不使用企业数据训练模型 - 禁止使用免费版和个人版处理工作数据 - 部署API网关监控所有ChatGPT调用 - 定期审查OpenAI的数据处理协议更新
推荐原则: 1. 必须告知:每次AI录音前,系统自动向所有参会者发送通知 2. 默认关闭:AI录音功能默认不开启,需发起人主动启用 3. 一方反对即停止:任一参会者可一键拒绝AI录音 4. 数据留存期限制:录音和纪要保留不超过30天(除非业务必需) 5. 敏感议题禁用:涉及人事、薪酬、纪律处分的会议禁止AI录音
AI办公工具正在以不可逆的方式改变工作方式,效率提升是真实的——一个AI会议纪要工具确实能节省每周5-8小时的整理时间。但合规风险同样是真实的:一次不经意的复制粘贴,可能触发百万级的罚款和不可估量的商誉损失。
合规不是AI办公的刹车片,而是安全带。系好安全带,才能开得更快。
[!tip] 51学通信知识星球 星主:爱卫生(微信:gprshome201101)——公众号「51学通信」创办者,19 年通信行业运维与讲师经验,著有《GPRS网络信令实例详解》《EPC原理与实践》《5G核心网原理与实践》三本纸质书(各大电商平台有售)。 星球定位:深耕 5G 核心网、IMS、NFV/AI、云原生等 ICT 领域,主打运维岗位与信令分析。 当前规模:5200 篇主题 / 990 个回答,198 元/年。 加入福利:加入星球后请加爱卫生微信,拉您进知识星球年度陪伴与答疑群——不限量回复您的各种问题,另有群内分享。 AI 加持:51学通信知识星球已作为 skill 接入 WorkBuddy,使用 deepseek-4-flash 在海量星球帖子中精准找贴、找视频、找 FAQ 和案例,做总结、找文档和 PPT 等场景全覆盖。
