2026年,AI Agent不再只是"对话"——它们在执行代码。从OpenAI的Code Interpreter到Cursor的终端命令,从Claude的计算机使用到各类编程助手,Agent每天都在运行未经人工审查的代码。一次提示注入就能把"友好的编程助手"变成在你的基础设施上执行shell命令的攻击者。沙箱隔离,是防止这一切的最后一道防线。
然而,大多数团队对沙箱的理解停留在"Docker容器够用了"的层面。2025年12月发布的OWASP Agentic Applications Top 10(ASI05条款)明确指出:仅靠软件沙箱是不够的,所有LLM生成的代码必须在安全的、隔离的沙箱环境中执行,且不能访问底层宿主系统。Trend Micro的研究人员更是通过上传恶意Excel文件,在ChatGPT的Docker容器中注入了持久化后门进程,监控用户上传文件并替换超链接为钓鱼URL。容器共享宿主内核——这是架构性的致命缺陷。
本文将深入剖析从Docker容器到Firecracker微虚拟机的五级隔离光谱,对比E2B、Modal、Daytona、Blaxel等七大商业平台的实测性能,揭示从业者最容易忽视的六类沙箱逃逸向量,并给出针对不同威胁模型的选型决策矩阵。
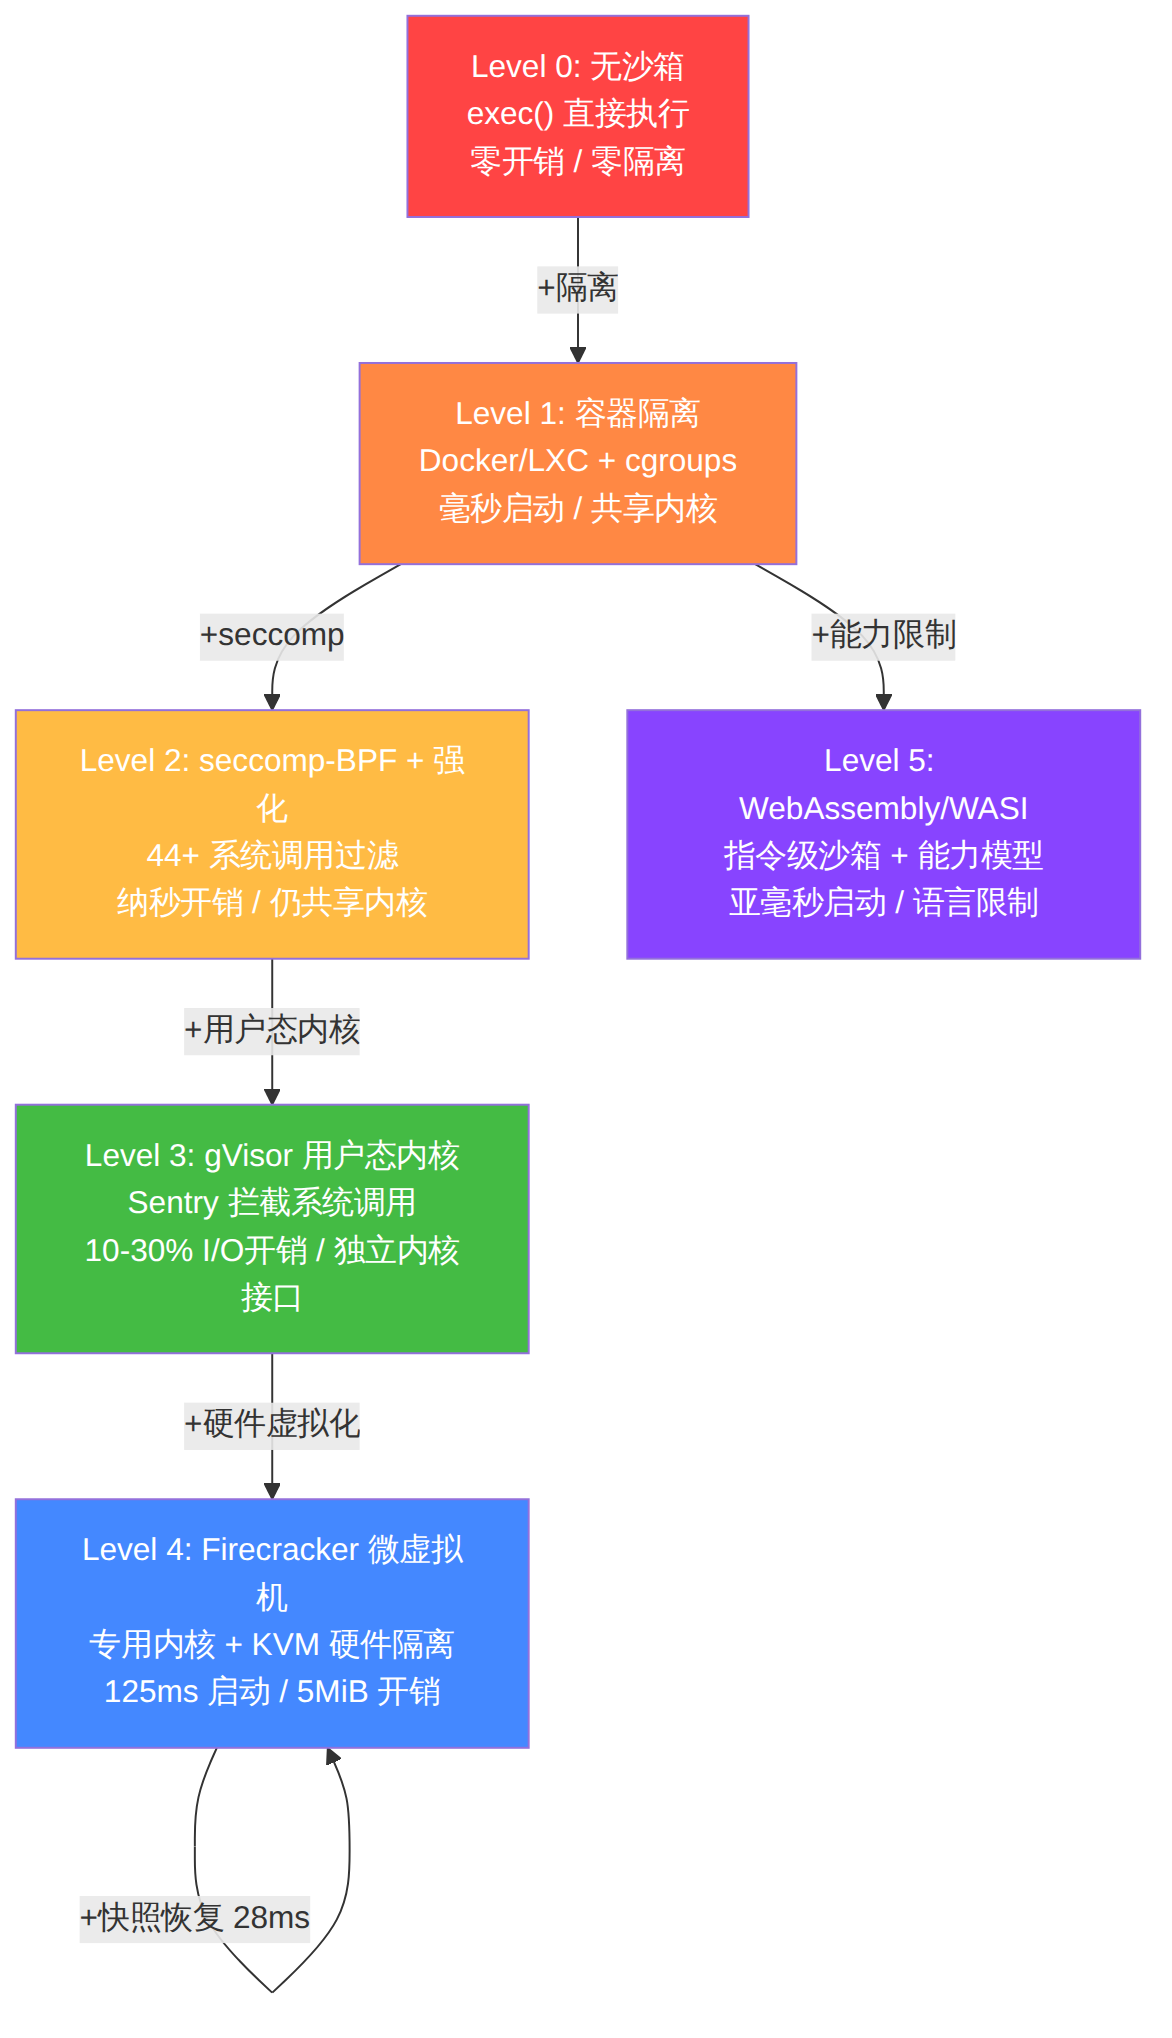
沙箱化不是一个开关,而是一个旋钮。根据隔离深度从低到高,存在五个明确的级别。
图表 1
直接在宿主OS上执行exec()或子进程调用。LLM生成的代码以进程的全权限运行。仅适用于离线环境中的开发者自用脚本,几乎不存在于生产级Agent中。
利用Linux命名空间(pid、net、mnt、uts、ipc)和cgroups实现进程级隔离。启动时间毫秒级,内存开销接近零。致命弱点是共享内核——宿主机上所有容器运行在同一个Linux内核上,一个未修复的内核CVE漏洞会同时危害宿主机上的每个容器。CVE-2019-5736(runc容器逃逸)在真实生产环境中已被利用。Linux内核每年遭受300+个CVE攻击。
在容器基础上附加seccomp-bpf过滤器,限制进程可发起的系统调用。默认Docker配置阻止约44个系统调用;AI Agent场景应进一步阻止ptrace、mount、unshare(带CLONE_NEWUSER)、keyctl、perf_event_open和bpf。配合--cap-drop=ALL、--security-opt no-new-privileges以及AppArmor/SELinux强制访问控制使用。开销微乎其微(过滤器评估以纳秒计),但仍处于共享内核之上——seccomp缩小了攻击面,并未消除它。
Google开源的gVisor在一个名为Sentry的Go进程中重新实现Linux系统调用接口。客户机系统调用在到达宿主内核之前被拦截,在用户态处理。要逃逸,攻击者需先突破Sentry,再击败保护Sentry进程本身的强化seccomp配置——两个独立层级。计算密集型任务性能开销接近零,I/O密集型工作负载为10-30%。启动时间50-100ms。GPU支持已在2024/2025年添加。
每个沙箱拥有独立的Linux内核。AWS用约50000行Rust代码构建了Firecracker,基于KVM硬件虚拟化。冷启动时间不到125ms,每个VM内存开销低于5MiB,计算开销不到裸机的5%。攻击面极小——仅暴露virtio-block、virtio-net、serial、keyboard四个虚拟设备(对比QEMU暴露数百个)。通过快照/恢复机制,沙箱配置时间可降至约28ms——比许多数据库查询的往返时间还快。AWS Lambda每月数十万亿次调用就基于此架构。
编译为Wasm的代码运行在基于能力的沙箱中,默认无法访问文件系统、网络或操作系统。每个导入必须由宿主明确授权。亚毫秒级启动,接近裸机的计算性能。局限:并非所有语言都能编译为Wasm;Python需要Pyodide(编译为Wasm的CPython),冷加载时间较长。已知Spectre类瞬态执行攻击可能破坏Wasm内存隔离。
基于Superagent 2026年1月发布的基准测试,结合ComputeSDK和社区实测数据,以下是对七家主流沙箱服务商的综合对比。
| 维度 | E2B | Modal | Daytona | Blaxel | Cloudflare | Vercel | Beam |
|---|---|---|---|---|---|---|---|
| 底层技术 | Firecracker microVM | gVisor容器 | Docker/OCI | Firecracker | Workers (V8) | microVM | gVisor + GPU |
| 冷启动 | ~150ms | 亚秒 | ~90ms | ~25ms | 2-3s | 快 | 2-3s |
| 最大运行时长 | 24h (Pro) | 24h | 无限 | 无限 | 可配置 | 5h (Pro) | 无限 |
| GPU支持 | 无 | 丰富 | 有 | 无 | 无 | 无 | 丰富 |
| SDK语言 | Python/TS | Python/TS/Go | Python/TS | Python/TS | TypeScript | TypeScript | Python/TS |
| 开源 | 是 | 否 | 是(部分) | 否 | 否 | 否 | 是(部分) |
| 自托管 | 是 | 否 | 是 | 否 | 否 | 否 | 是 |
| 每小时成本 | $0.083 | $0.119 | $0.083 | $0.083 | $0.090 | $0.149 | $0.230 |
| 免费额度 | $100积分 | — | $200积分 | $200积分 | $5/月基础 | — | 15小时 |
| 持久化 | 模板快照 | 快照 | Docker/OCI | 快照 | 有限 | 临时 | 卷存储 |
启动速度:Blaxel以25ms领先。这不是魔法,而是极致的预加载策略——Blaxel将沙箱维持在热备状态,恢复而非新建。E2B和Daytona的90-150ms也足够快,在大多数Agent交互中用户不会感知延迟。Cloudflare和Beam的2-3秒冷启动是明显的短板,除非你的场景对启动时间不敏感。
成本:三家并列$0.083/小时。E2B、Daytona和Blaxel的小时费率完全一致($0.000014/vCPU/s + $0.0000045/GiB/s),这反映了底层Firecracker基础设施的同质化。Modal溢价约44%($0.119/小时),换来的是GPU支持和更强的弹性伸缩。Beam溢价177%($0.230/小时),代价最高但包含GPU。
GPU支持:Modal和Beam是唯二选择。Firecracker本身不支持PCIe/GPU透传,这意味着E2B、Blaxel等基于Firecracker的平台天然无法提供GPU。如果你的Agent需要GPU加速推理(如代码生成模型、图像处理),只能选Modal或Beam。
E2B将Firecracker的复杂性封装为简洁的SDK接口。每个沙箱是一个预配置的MicroVM,通过Dockerfile定义环境,利用快照/恢复模型实现毫秒级配置。
from e2b_code_interpreter import Sandbox

# 创建沙箱 - 底层是Firecracker microVM
sandbox = Sandbox(timeout=300)

# 执行AI生成的代码 - 硬件级隔离
execution = sandbox.run_code(
    "import pandas as pd\n"
    "df = pd.read_csv('/data/input.csv')\n"
    "result = df.describe()"
)

# 获取执行结果
print(execution.text)

# 关闭沙箱
sandbox.close()
E2B的架构亮点是模板系统:通过e2b template build命令,将Dockerfile构建为预配置的VM镜像,后续沙箱从快照恢复而非冷启动。这意味着你可以预装任何依赖(CUDA、Playwright、特定Python库),新沙箱在150ms内就绪且包含完整环境。2026年数据显示E2B拥有8900+ GitHub Stars,被88%的Fortune 100公司使用。
优点:SDK设计优雅,两行代码即可安全执行代码;模板系统解决依赖问题;Firecracker提供硬件级隔离。
缺点:不支持GPU;容器镜像不能直接使用(需转换为模板);自托管需要KVM支持的Linux主机。
Modal选择了gVisor而非Firecracker作为隔离方案,这让它在GPU支持和冷启动之间取得了不同平衡。
import modal

app = modal.App("agent-code-exec")

@app.function(
    image=modal.Image.debian_slim().pip_install("numpy"),
    timeout=300,
    cpu=2,
    memory=4096,
)
def execute_agent_code(code: str):
    """在gVisor隔离环境中执行Agent代码"""
    exec_globals = {}
    exec(code, exec_globals)
    return exec_globals.get("result")

# Agent调用
with app.run():
    result = execute_agent_code.remote("""
import numpy as np
data = np.random.randn(1000)
result = {"mean": float(data.mean()), "std": float(data.std())}
""")
Modal的核心竞争力是弹性伸缩——可自动扩展到20000+并发容器。gVisor的启动时间(50-100ms)比Firecracker更短,且支持GPU透传(通过与Groq合作在2024/2025年添加)。Lovable在Modal上以大规模运行LLM生成的代码。定价$0.047/vCPU-hour起步,按物理核心计费(1物理核=2 vCPU)。
优点:GPU支持完善;弹性伸缩能力强;冷启动亚秒级;Python/TS/Go多语言SDK。
缺点:非开源,无法自托管;gVisor在I/O密集型场景有10-30%开销;依赖Modal的封闭平台。
Daytona的定位不同于E2B和Modal——它提供的是完整的开发环境而非单纯代码执行器。
import { Daytona } from '@daytonaio/sdk';

const daytona = new Daytona();

// 创建沙箱 - 支持Docker/OCI镜像
const sandbox = await daytona.create({
  image: 'python:3.12-slim',
  resources: { cpu: 2, memory: 4 }
});

// 在沙箱中执行代码
const result = await sandbox.process.executeCode(
  'python3',
  `
import json
data = {"status": "analyzed", "confidence": 0.95}
print(json.dumps(data))
`
);

// Git操作 - Daytona独有的版本控制能力
await sandbox.git.clone('https://github.com/repo/project.git');

await daytona.delete(sandbox);
Daytona的独特价值是无限运行时长和Git/LSP支持。这意味着Agent可以在沙箱中进行完整的开发流程——克隆仓库、编辑文件、运行测试、提交代码——而不是仅执行单次代码片段。90ms的冷启动在三者中最快。企业版支持自托管,满足合规需求。
优点:完整开发环境(Git/LSP);无限运行时长;最快冷启动(90ms);支持Docker/OCI镜像;企业级自托管。
缺点:GPU支持仅企业版;社区版功能有限;Docker级隔离(非硬件级)在自托管模式下可能弱于E2B。
Blaxel以25ms的恢复时间成为冷启动最快的平台。其策略是将沙箱维持在热备状态,通过写时复制(copy-on-write)内存叠加层实现近乎即时的恢复。
from blaxel import Sandbox

# Blaxel沙箱 - 热备恢复模式
sandbox = Sandbox.create(template="python-data-science")

# 25ms恢复,而非150ms冷启动
result = sandbox.run("""
import matplotlib.pyplot as plt
import numpy as np

x = np.linspace(0, 10, 100)
plt.plot(x, np.sin(x))
plt.savefig('/output/plot.png')
""")
Blaxel的快照恢复策略与E2B的模板系统异曲同工,但将恢复时间从150ms压缩到25ms——代价是持续的热备资源消耗。对于需要频繁创建和销毁沙箱的Agent工作流(如批量代码评审、自动化测试),这个6倍的速度差异在规模化时会产生显著影响。
优点:最快恢复时间(25ms);无限运行时长;与E2B同价。
缺点:非开源;无GPU支持;热备模式增加基础设施成本(转嫁为平台运营成本)。
Docker Desktop 4.58(2026年1月发布)引入了原生沙箱功能,从容器隔离升级为MicroVM隔离。Rivet的逆向工程揭示了其架构:一个sandboxd守护进程通过Unix socket暴露/vm API,每个沙箱拥有独立的Docker守护进程,网络流量通过过滤代理进行MITM TLS检查。
支持Claude Code、Codex CLI、Copilot CLI、Gemini CLI和Kiro。对于已经在使用Docker Desktop的开发者,这是零额外成本获得MicroVM隔离的路径。
阿里云推出的无影AgentBay提供浏览器、云电脑、代码空间、云手机四大环境,具备秒级弹性伸缩和千级并发能力。同时,阿里开源的OpenSandbox提供统一的多语言SDK接口,支持Python、Java、JavaScript,为国内开发者提供了除E2B之外的国产替代方案。
Fly.io将Firecracker封装为REST API,提供临时机器(ephemeral machines)和亚秒级启动。适合需要精细控制VM生命周期的高级场景——创建机器、运行Agent代码、销毁,一个API调用完成。
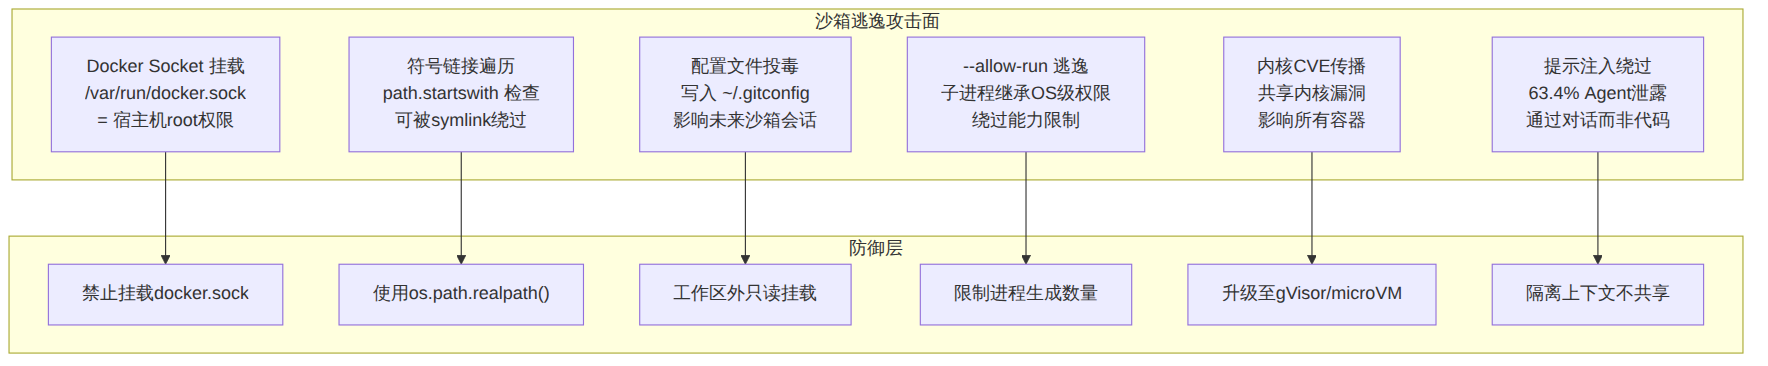
即使选择了正确的隔离级别,仍存在从业者经常忽视的逃逸向量。
图表 2
逃逸向量一:Docker Socket挂载。 在容器内挂载/var/run/docker.sock等于授予完整的Docker API访问权限,等同于宿主机root。这在从开发环境迁移到生产环境的配置中非常常见。
逃逸向量二:符号链接遍历。 2025年多个高危CVE表明,简单的if path.startswith("/workspace")检查可通过符号链接绕过。在一个广泛部署的MCP实现中,通过创建从/workspace/escape到/etc/passwd的符号链接,工作区内的读取调用变为对宿主机任意文件的读取。正确做法是在前缀检查前使用os.path.realpath()。
逃逸向量三:配置文件投毒。 通过提示注入指示Agent写入~/.gitconfig或IDE钩子脚本,导致用户下次打开编辑器时执行任意代码——而这发生在任何沙箱之外。缓解措施是对工作区外的所有路径使用只读文件系统挂载。
逃逸向量四:--allow-run逃逸。 在Deno等权限模型中,允许子进程执行会使能力限制失效。子进程继承OS级访问权限,如果Agent工具调用模式需要执行任意二进制文件,无论外层沙箱如何,都退回到Level 0。
逃逸向量五:内核CVE传播。 CVE-2024-1086(netfilter释放后使用漏洞)在2025年10月前被勒索软件积极利用。共享内核意味着未打补丁的宿主机上所有容器同时面临风险。
逃逸向量六:通过对话绕过沙箱。 华盛顿大学研究发现63.4%没有适当隔离的LLM Agent通过对话泄露敏感数据——不是通过代码执行。一个"乐于助人"的Agent在被注入指令后,会总结它读过的文件,无视代码执行沙箱的限制。技术沙箱无法解决语义层问题。
选择隔离级别只是问题的一半。无论部署何种沙箱,都需要在四个维度上明确限制Agent能力。
文件系统访问: 只读根文件系统,仅允许对指定工作区目录和/tmp写操作。必须阻止对~/.gitconfig、~/.zshrc、~/.local/bin、.cursorrules、MCP配置文件、IDE配置目录和钩子脚本的写访问。这些是持久化向量——能写入这些文件的Agent即使当前会话被销毁,也可影响未来的沙箱会话。
网络访问: 默认拒绝所有出站流量。如果Agent需要外部访问,仅允许特定API端点。拦截发往任意解析器的DNS查询——基于DNS的数据外泄(将敏感数据编码到查询主机名中)可完全绕过基于IP/端口的出站过滤器。Agent与沙箱间的内部通信应使用vsock(内核到内核)而非TCP。
系统调用面: 除seccomp默认设置外,每个沙箱应明确禁用实现提权的系统调用:ptrace、mount、带新用户命名空间的unshare、keyctl和bpf。使用--cap-drop=ALL丢弃所有Linux能力,仅按需重新添加。
进程生成: 使用cgroups的pids.max限制沙箱可创建的进程数量,防止fork炸弹和资源耗尽。谨慎使用--allow-run——允许生成任意子进程在很大程度上让能力限制失效。
基于威胁模型和实际需求,以下是明确的选型建议。
| 场景 | 推荐方案 | 理由 |
|---|---|---|
| 内部工具、可信开发者、单租户 | Docker + 强化seccomp | 隔离开销最小,威胁可控 |
| LLM代码执行、单租户SaaS | gVisor (runsc运行时) | 系统调用拦截,兼容性好 |
| 多租户LLM代码执行 | Firecracker microVM | 硬件级隔离,125ms可接受 |
| 金融/医疗/PII工作负载 | Firecracker + 出站白名单 + 机密注入 | 硬件隔离 + 网络控制 + 安全凭证 |
| 第三方插件/扩展系统 | WebAssembly (WASI) | 能力模型天然适合插件 |
| 需要GPU的Agent工作负载 | Modal (gVisor + GPU) | 唯一兼顾GPU和隔离的方案 |
| 完整开发环境 | Daytona | Git/LSP支持,无限运行 |
| 批量短命沙箱 | Blaxel或E2B | 最快恢复时间,规模化成本低 |
| 已有Docker Desktop | Docker Sandboxes | 零额外成本获得MicroVM |
| 中国大陆部署 | 阿里OpenSandbox | 合规、低延迟、国产化 |
核心原则:从威胁模型出发,而非技术偏好。 Docker容器并非"不安全"——它们是处理单租户可信代码的正确工具。Firecracker也非"过度设计"——多租户LLM代码执行场景下它就是正确选择。翻车案例的共同特征是:将单租户的隔离级别错误应用于多租户部署。
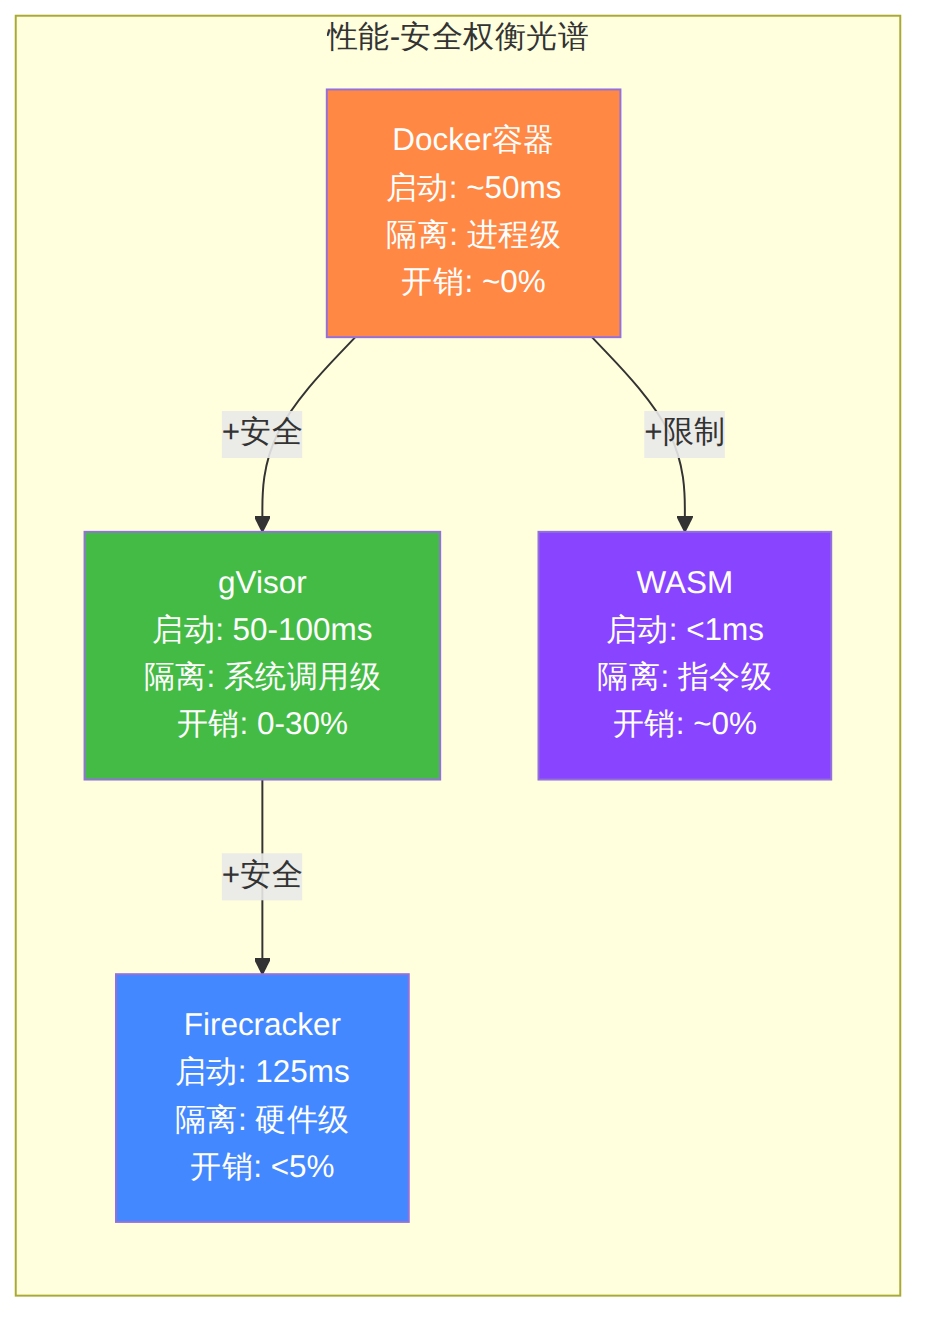
对MicroVM性能的质疑在2026年看来越来越苍白。Firecracker冷启动低于125ms,内存开销不到5MiB,计算开销不到5%。通过快照/恢复,端到端配置时间降至28ms——比许多数据库查询还快。gVisor在计算密集型任务中开销接近零(Agent最常见的场景),仅在I/O密集型工作负载中有10-30%的代价。
真正的成本不在运行时性能,而在运维复杂度。构建和维护大规模VM生命周期管理编排层需要专业团队。E2B、Daytona、Northflank等托管平台正是解决这一问题的——对大多数团队而言,正确的策略是在这些现有方案之上构建,而非从零搭建自己的VMM编排层。
Firecracker不支持GPU透穿是一个重大架构约束。如果你的Agent工作负载需要GPU加速(代码生成模型推理、图像处理、数据科学),当前只能选择gVisor(Modal/Beam)或全功能虚拟机。这是2026年AI Agent沙箱领域最显著的技术空白。
图表 3
AI Agent代码执行基础设施正在成为Agent生态的底层标准。开发者的角色正在从"编写代码"转向"编排智能体",真正的竞争焦点不再是算力本身,而是如何安全、快速、低成本地执行每一个由AI驱动的代码片段。选对沙箱,是这个新范式的基础设施决策。
[!tip] 51学通信知识星球 星主:爱卫生(微信:gprshome201101)——公众号「51学通信」创办者,19 年通信行业运维与讲师经验,著有《GPRS网络信令实例详解》《EPC原理与实践》《5G核心网原理与实践》三本纸质书(各大电商平台有售)。 星球定位:深耕 5G 核心网、IMS、NFV/AI、云原生等 ICT 领域,主打运维岗位与信令分析。 当前规模:5200 篇主题 / 990 个回答,198 元/年。 加入福利:加入星球后请加爱卫生微信,拉您进知识星球年度陪伴与答疑群——不限量回复您的各种问题,另有群内分享。 AI 加持:51学通信知识星球已作为 skill 接入 WorkBuddy,使用 deepseek-4-flash 在海量星球帖子中精准找贴、找视频、找 FAQ 和案例,做总结、找文档和 PPT 等场景全覆盖。
